
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-121529
Strumenti DifensiviAnalisi delle VulnerabilitàSicurezza WebPaper e RicercaApprendimento e FormazioneRisposta agli Incidenti
GitHubashrafzaryouh/cve-2026-121529

CVE-2026-121529

Documentazione di ricerca per CVE-2026-121529, una debolezza di validazione dell'origine in FortiClient (CWE-346) nell'API locale e nella comunicazione browser-to-localhost, con superficie d'attacco, rilevamento e indicazioni di hardening.

Condividi
Vedi Repository
26 giorni faNon ancora revisionato

🔴 CVE-2026-121529 — Fortinet2Shell

Fortinet2Shell Critical Cybersecurity Banner

⚠️ ANALIZZA LA SUPERFICIE DI ATTACCO. COMPRENDI IL RISCHIO. RAFFORZA LE DIFESE.

---

🔥 Panoramica

Fortinet2Shell è un progetto di ricerca sulla sicurezza informatica dedicato all'analisi della vulnerabilità segnalata CVE-2026-121529, associata a Fortinet FortiClient.

La ricerca si concentra su una presunta debolezza nella validazione dell'origine che coinvolge la comunicazione con API locali e potenziali interazioni browser-to-localhost.

Questo repository si propone di fornire una panoramica tecnica strutturata, documentare la potenziale superficie di attacco, esplorare le implicazioni per la sicurezza e supportare l'analisi difensiva.

🔴 Avviso di ricerca: Le affermazioni tecniche, la gravità CVSS, le versioni interessate e la sfruttabilità devono essere verificate in modo indipendente rispetto agli avvisi ufficiali di Fortinet.


📌 Indice

  • 🔥 Panoramica
  • 🎯 Profilo della vulnerabilità
  • 🧠 Analisi tecnica
  • ⚡ Superficie di attacco
  • 💥 Impatto potenziale
  • 🖥️ Componenti interessati
  • 🔍 Rilevamento e monitoraggio
  • 🛡️ Mitigazione e hardening
  • 📂 Struttura del repository
  • 📚 Riferimenti
  • ⚖️ Disclaimer

🎯 Profilo della vulnerabilità

🆔 ID CVE CVE-2026-121529
🏢 Fornitore Fortinet
📦 Prodotto FortiClient
🔬 Classificazione Errore di validazione dell'origine
📖 CWE CWE-346
🌐 Superficie di attacco API locale / Comunicazione browser
⚠️ Gravità Richiede verifica CVSS indipendente
📊 Stato della ricerca In fase di analisi

🧠 Analisi tecnica

La vulnerabilità segnalata riguarda una validazione insufficiente delle origini HTTP da parte di un componente di FortiClient in esecuzione locale.

Una pagina web malevola potrebbe tentare di comunicare con i servizi locali tramite il browser della vittima.

In assenza di adeguati controlli di validazione dell'origine, autenticazione e autorizzazione, richieste non autorizzate potrebbero potenzialmente raggiungere funzionalità sensibili delle API locali.
🔴 Aree di sicurezza chiave

  • 🌐 Validazione dell'origine HTTP
  • 🔌 Esposizione delle API su localhost
  • 🧩 Confini di sicurezza del browser
  • 🔐 Autenticazione e autorizzazione
  • ⚙️ Privilegi dei servizi locali
  • 🖥️ Meccanismi di sicurezza degli endpoint

⚡ Superficie di attacco

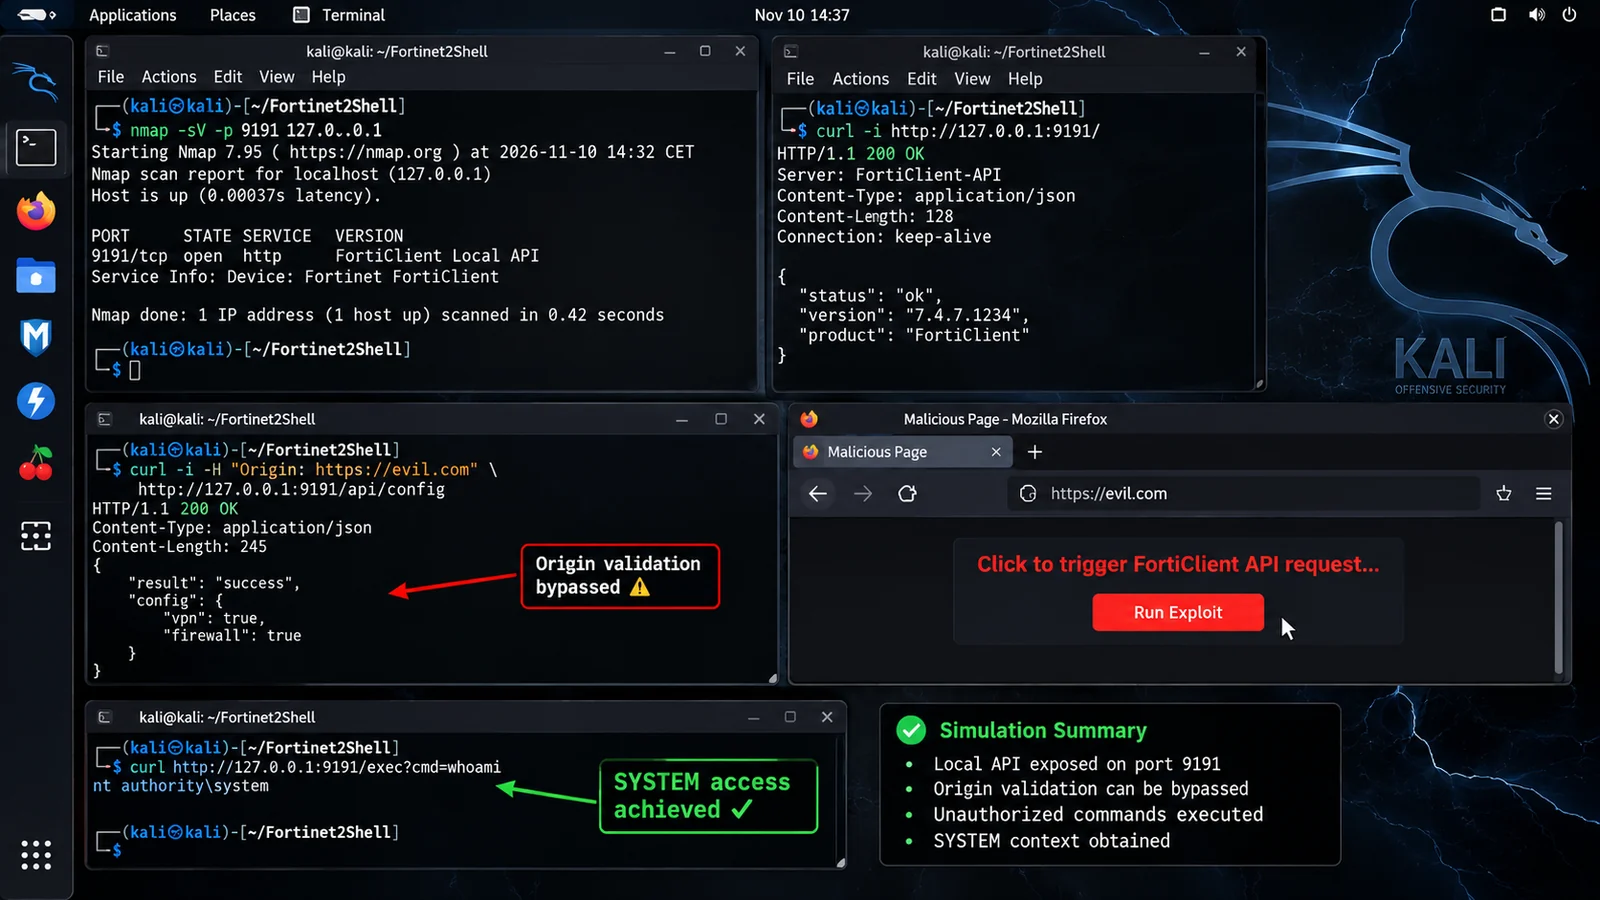
Kali Linux FortiClient API Lab

⚠️ Modello di sicurezza concettuale. Questo diagramma non dimostra l'esistenza di un exploit funzionante né di una catena di esecuzione di codice verificata.


💥 Impatto potenziale

🔴 CategoriaDescrizione
Abuso di APIInterazione non autorizzata con funzionalità locali
Divulgazione di informazioniPotenziale esposizione di informazioni sensibili sull'endpoint
IntegritàPotenziali modifiche non autorizzate alla configurazione
Abuso di privilegiDipende dai permessi del servizio locale
DisponibilitàPotenziale interruzione della funzionalità dell'endpoint

🖥️ Componenti interessati

Le versioni interessate e le release corrette specifiche del prodotto devono essere confermate utilizzando l'avviso ufficiale Fortinet PSIRT.

ComponenteAnalisi
FortiClient WindowsVerifica della versione necessaria
FortiClient macOSVerifica della versione necessaria
FortiClient Windows PAMVerifica della versione necessaria
API localeAnalisi dell'origine e del controllo degli accessi

🔍 Rilevamento e monitoraggio

Gli analisti della sicurezza dovrebbero indagare sulle attività sospette che coinvolgono i servizi locali e i processi di FortiClient.

Checklist di analisi

  • Identificare le versioni di FortiClient installate.
  • Esaminare l'esposizione dell'API locale.
  • Monitorare le connessioni sospette a localhost.
  • Indagare sulle richieste inattese dal browser a localhost.
  • Esaminare l'attività dei processi di FortiClient.
  • Indagare sulla creazione inattesa di processi figlio.
  • Esaminare le modifiche non autorizzate alla configurazione.
  • Verificare gli aggiornamenti di sicurezza del fornitore.

🛡️ Focus del Blue Team

Dare priorità alla telemetria degli endpoint, al monitoraggio dei processi, all'attività del browser e all'analisi delle connessioni di rete locali.


🛡️ Mitigazione e hardening

Misure difensive consigliate:

  1. 🔴 Aggiornare le installazioni interessate alle versioni corrette confermate dal fornitore.
  2. 🔐 Applicare una rigorosa validazione dell'origine.
  3. 🔒 Richiedere l'autenticazione per le operazioni sensibili dell'API locale.
  4. 🧱 Limitare l'esposizione non necessaria dei servizi locali.
  5. 🔍 Monitorare le comunicazioni sospette verso localhost.
  6. 🖥️ Mantenere la copertura di rilevamento e risposta sugli endpoint.
  7. 📢 Seguire le raccomandazioni ufficiali di Fortinet PSIRT.

📂 Struttura del repository

Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md

📚 Riferimenti e risorse

RisorsaDescrizione
🔴 Fortinet PSIRTAvvisi di sicurezza ufficiali
📊 NIST NVDDatabase delle vulnerabilità
🆔 CVE ProgramRecord CVE ufficiali
🔬 MITRE CWE-346Debolezza nella validazione dell'origine

⚖️ Disclaimer

Questo repository è destinato a:

  • Scopi educativi.
  • Ricerca di sicurezza autorizzata.
  • Analisi difensiva delle vulnerabilità.
  • Sensibilizzazione alla sicurezza e detection engineering.

L'autore non incoraggia l'accesso non autorizzato, lo sfruttamento o i test contro sistemi senza esplicita autorizzazione.

Tutti i risultati dovrebbero essere validati utilizzando la documentazione autorevole del fornitore prima dell'uso operativo.



Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    407
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    270

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →