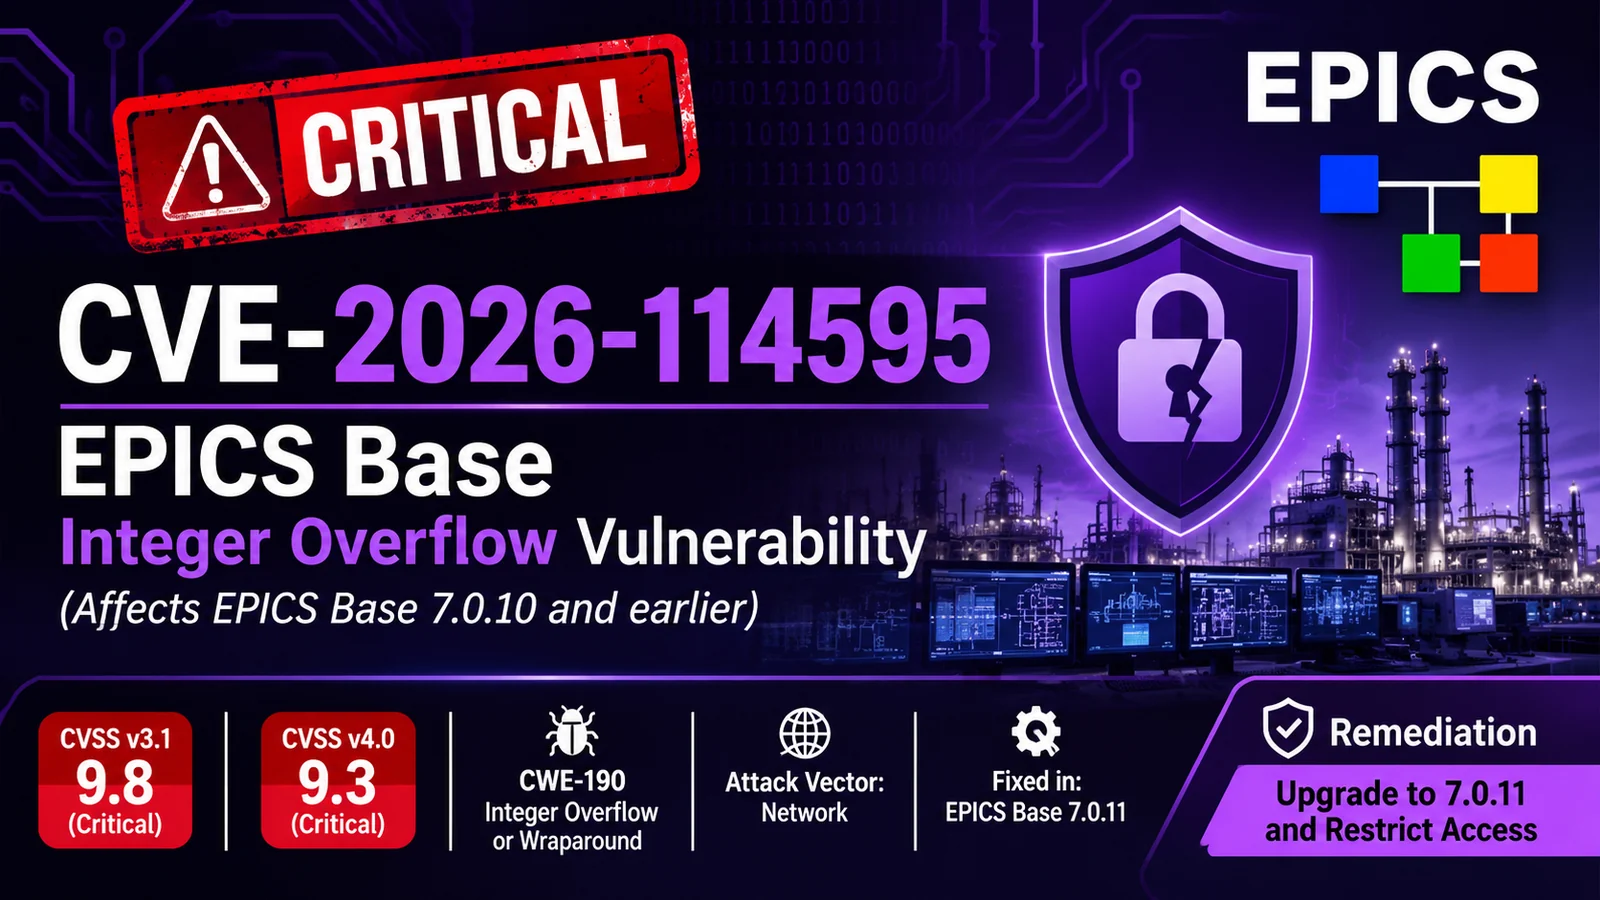
 ashrafzaryouh/cve-2026-114595
Avviso per CVE-2026-114595, un overflow di interi critico in EPICS Base (≤7.0.10) che consente corruzione della memoria, DoS e potenziale RCE non autenticato; include dettagli CVSS e correzioni.

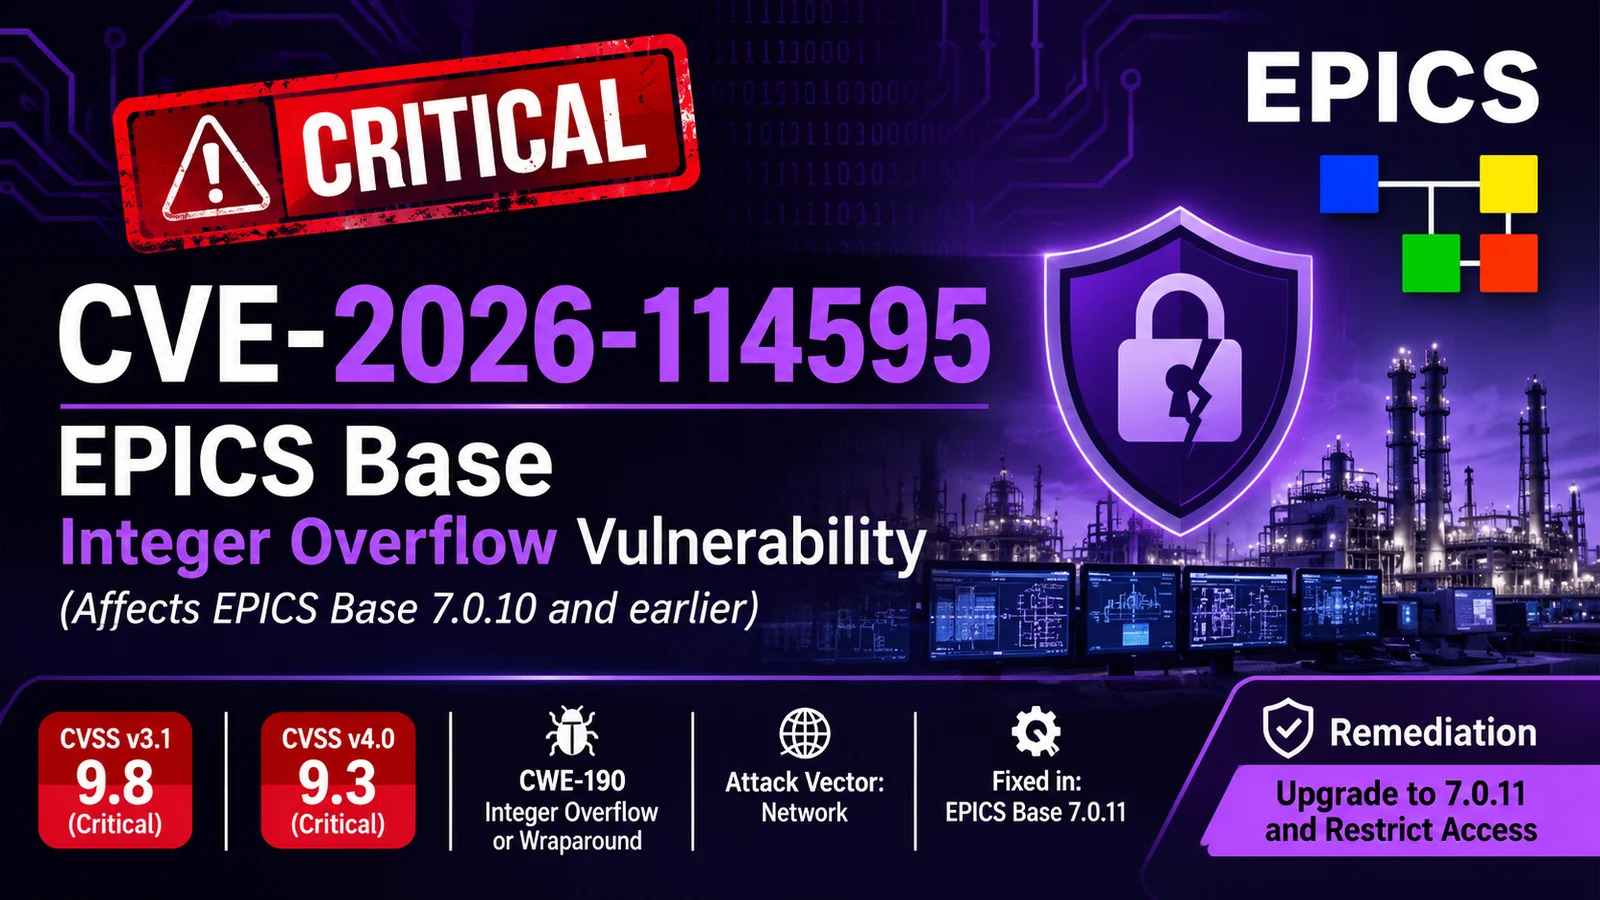


Una panoramica, i dettagli dell'avviso e le linee guida di mitigazione per CVE-2026-114595, una vulnerabilità critica di integer overflow in EPICS Base (Experimental Physics and Industrial Control System).
Nella release 7.0.10 e precedenti di EPICS Base, un integer overflow nell'elaborazione delle richieste di rete può causare l'allocazione di memoria con una dimensione errata. La successiva gestione dei dati forniti dall'attaccante può comportare corruzione della memoria, denial of service o potenziale esecuzione di codice in remoto.
Questa vulnerabilità è sfruttabile da remoto tramite la rete senza autenticazione né interazione dell'utente.
| Fornitore | Prodotto | Versioni interessate | Versione corretta |
|---|---|---|---|
| The EPICS Community | EPICS Base | ≤ 7.0.10 (tutte le precedenti) | 7.0.11 |
EPICS (Experimental Physics and Industrial Control System) è un toolkit open source ampiamente utilizzato per la realizzazione di sistemi di controllo distribuiti. È alla base di importanti strutture scientifiche in tutto il mondo, tra cui acceleratori di particelle, sincrotroni ed esperimenti di fusione (ad es. ITER).
Un attaccante in grado di inviare richieste di rete appositamente costruite a un processo EPICS Base può attivare un integer overflow durante il calcolo della dimensione della richiesta. Ciò porta a un'allocazione di memoria di dimensioni insufficienti, consentendo successive scritture fuori dai limiti quando vengono elaborati dati controllati dall'attaccante.
| Versione | Punteggio | Gravità | Stringa vettore |
|---|---|---|---|
| 3.1 | 9.8 | Critica | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | Critica | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
Un'attività di sfruttamento riuscita può consentire a un attaccante remoto non autenticato di:
Poiché EPICS è utilizzato in ambienti critici di controllo scientifico e industriale, attacchi riusciti potrebbero interrompere esperimenti o compromettere la sicurezza operativa.
Aggiornare a EPICS Base 7.0.11 o versione successiva.
The EPICS Community ha rilasciato le correzioni nei repository ufficiali:
Per ulteriori indicazioni, contatta il team di supporto di EPICS Controls.
Questa CVE fa parte di un insieme di quattro problemi divulgati nell'avviso CISA ICSA-26-300-01:
| CVE | Gravità | Descrizione |
|---|---|---|
| CVE-2026-114595 | Critica (9.8) | Integer overflow → potenziale RCE |
| CVE-2026-114596 | Alta (8.2) | Convalida impropria della lunghezza dei messaggi |
| CVE-2026-114597 | Alta (7.5) | Controllo dei limiti insufficiente |
| CVE-2026-114598 | Alta (7.5) | Type confusion |
Tutte sono corrette in EPICS Base 7.0.11.
| Data | Evento |
|---|---|
| 2026-10-27 | CISA pubblica ICSA-26-300-01 |
| 2026-10-27 | EPICS Base 7.0.11 rilasciato con le correzioni |
| 2026-10-27 | CVE-2026-114595 pubblicata |
Questo documento è fornito a scopo informativo ed educativo. Verifica sempre i dettagli rispetto alle fonti ufficiali (CISA, NVD, EPICS Community) prima di intraprendere azioni in ambienti di produzione.
Ultimo aggiornamento: 28 ottobre 2026






