Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di cattura, intercettazione, modifica, riproduzione, rilevamento basato su regole e analisi assistita dall'IA, tutto dalla barra laterale del browser.
【English / 中文】







webRequest di Firefox vengono registrati/deregistrati dinamicamente in base allo stato; trasporto compatto per Agent / MCP, notifiche in batch, riutilizzo degli observer, supporto next_cursor per risultati grandi, senza sacrificare l'integrità delle evidenze delle attività.Skills nella sessione Agent corrente; l'Agent può chiamare solo le Skill in quella lista consentita, al momento opportuno e in base all'obiettivo.

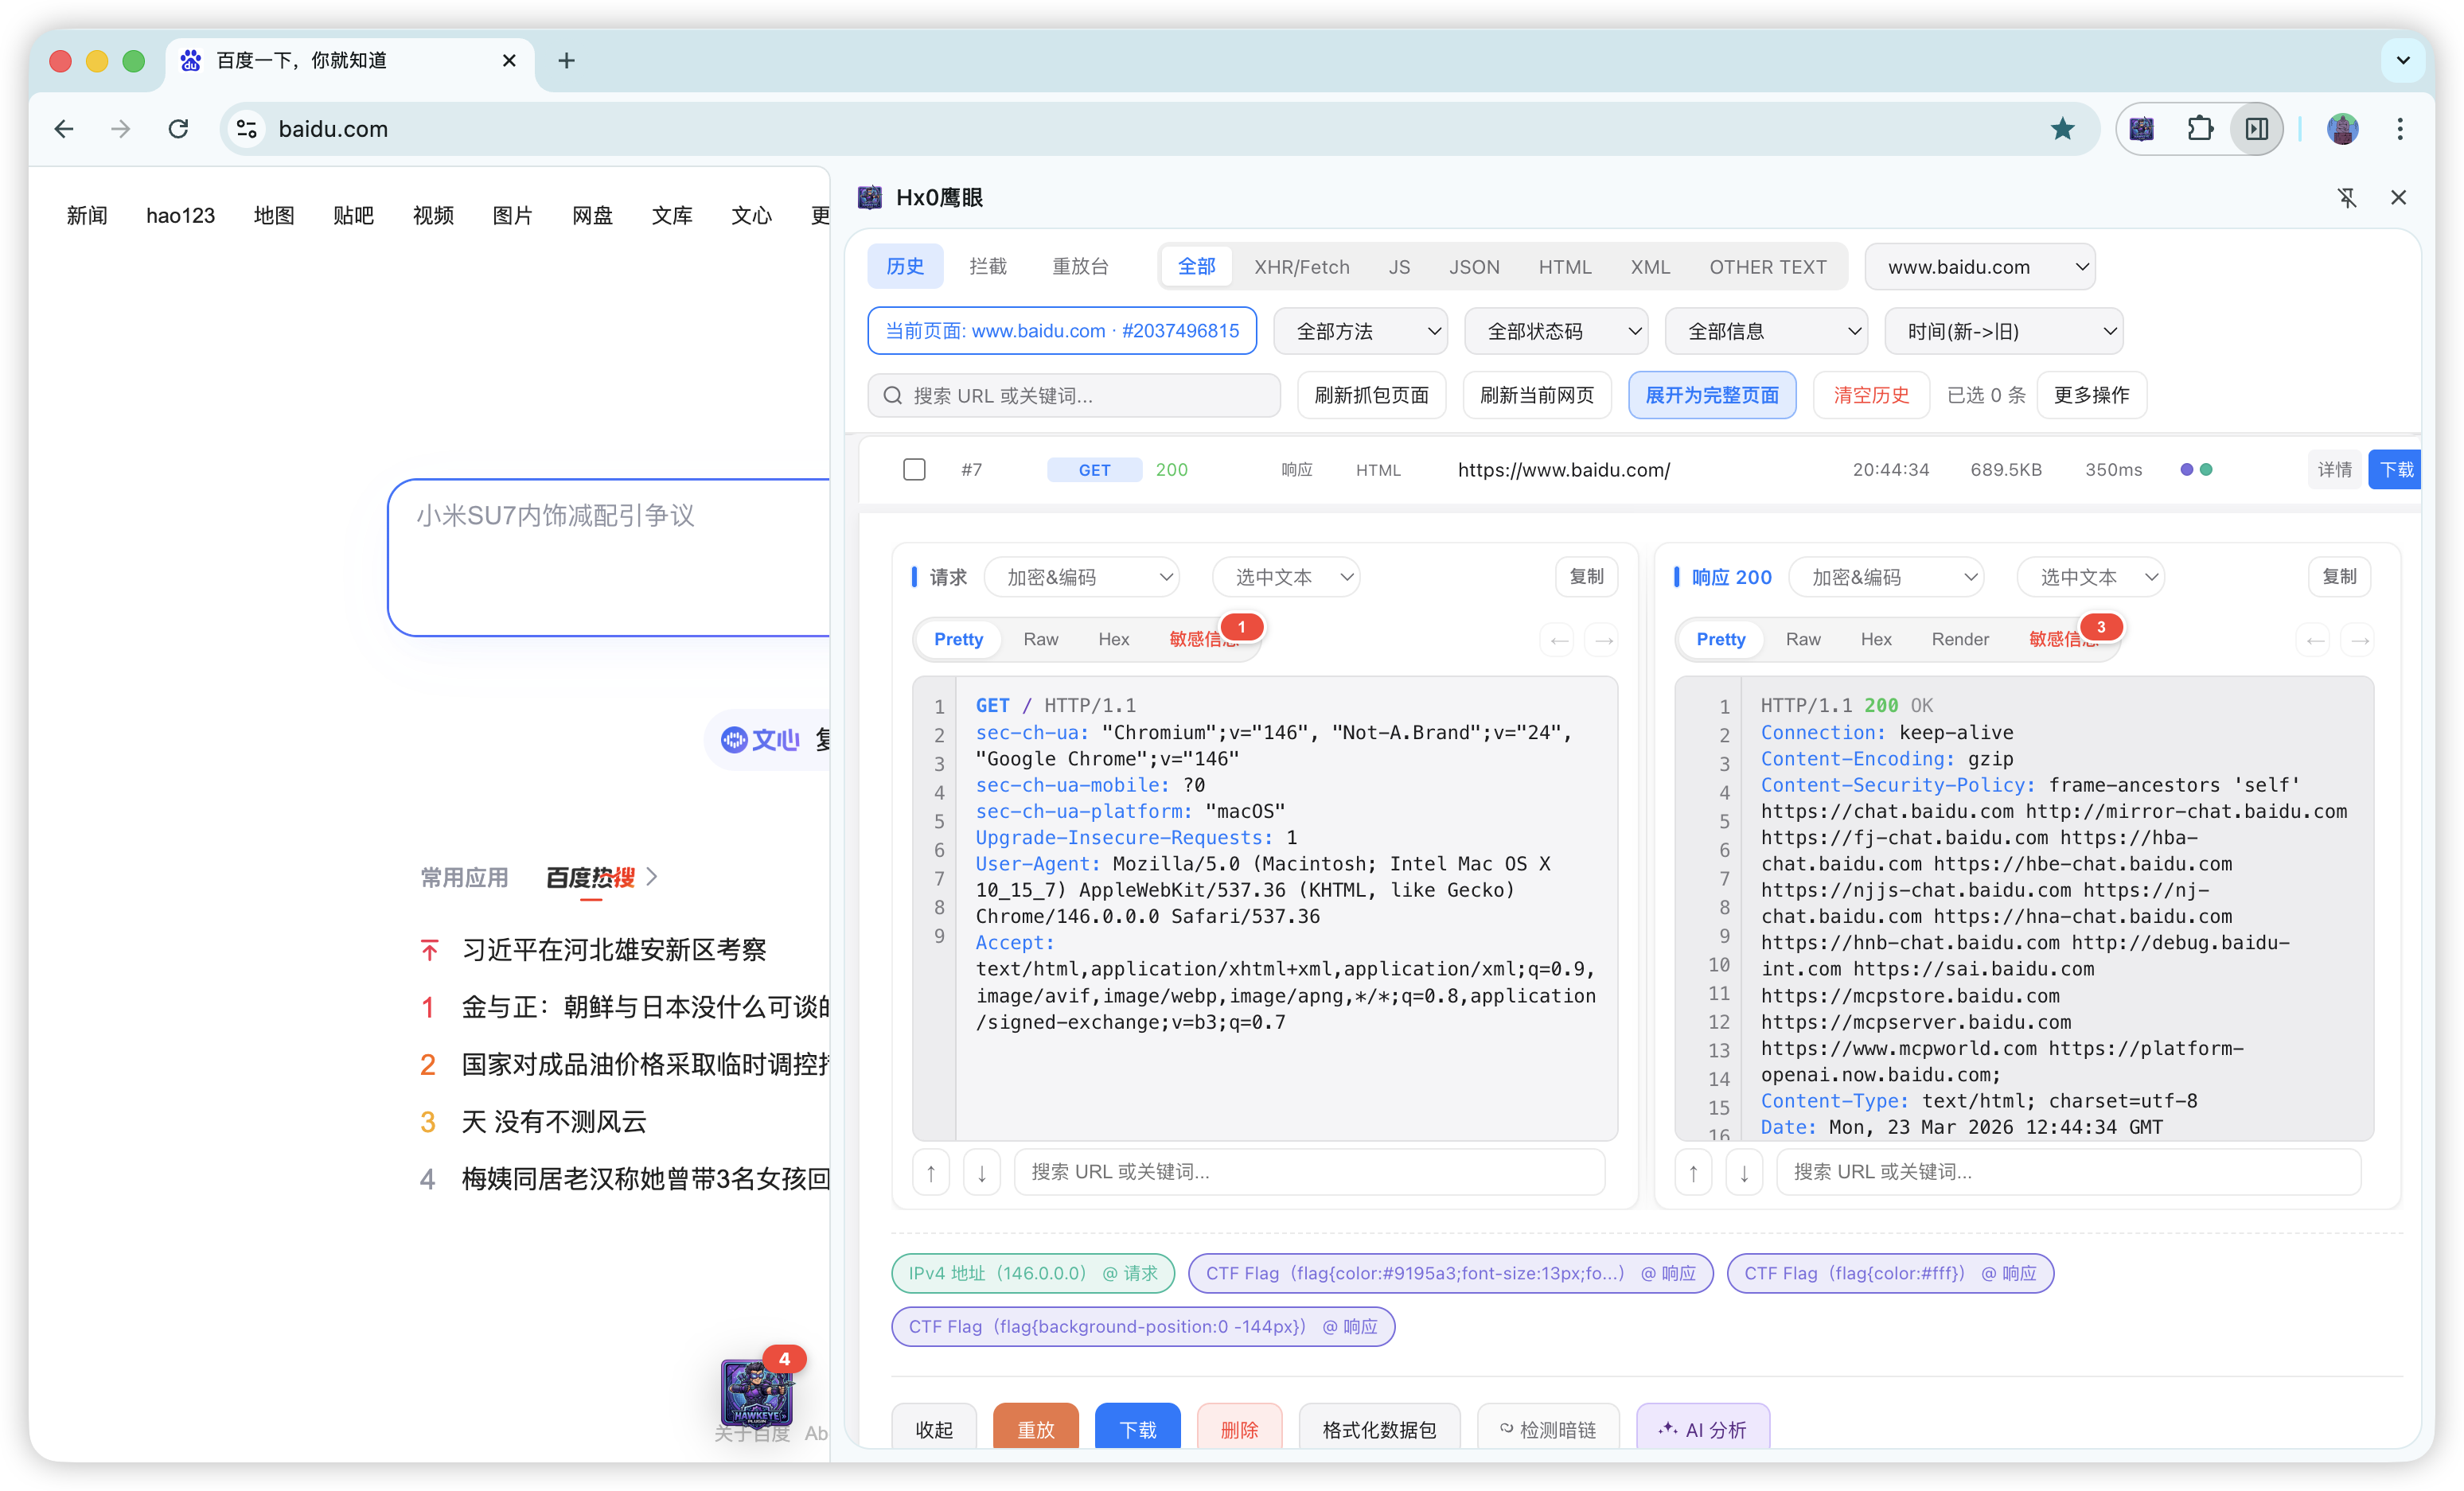
Basta con i proxy complicati, davvero pronto all'uso. Hx0 HawkEye è un'estensione nativa del browser (supporta Chrome / Firefox e i principali kernel Chromium) che fornisce direttamente nella barra laterale un ciclo completo di cattura pacchetti e intercettazione (incluso WebSocket), replay del traffico, mini Fuzz e audit intelligente AI.

Supporta l'integrazione di API di modelli propri (BYOK), integrando l'AI senza soluzione di continuità nel flusso di lavoro della barra laterale:


Nello sviluppo quotidiano e nei test di sicurezza con separazione frontend/backend, SPA, molti XHR/Fetch / WebSocket, gli ingegneri devono spesso passare ripetutamente tra "sessione reale del browser" e "cattura / modifica / replay dei pacchetti": gli strumenti proxy tradizionali (come Burp) hanno un tetto di capacità elevato, ma richiedono di modificare il proxy di sistema, fidarsi dei certificati e spesso si creano discontinuità con Cookie / stato di login della scheda del browser; le estensioni leggere accanto alla barra degli indirizzi spesso mancano di cronologia persistente, dettagli strutturati e workbench a ciclo chiuso.
L'obiettivo di design di Hx0 HawkEye è: senza imporre la modifica del proxy di sistema, riunire cattura pacchetti (HTTP / WebSocket) → filtro e localizzazione → audit dei dettagli → intercettazione e modifica → replay → mini Fuzz → rilevamento sensibile e link nascosti → analisi AI opzionale in un unico workbench principale nella barra laterale, riducendo il costo di cambio contesto per debug di integrazione, audit di API autorizzati e lavoro di screening iniziale.
Flusso di lavoro principale: cattura pacchetti (opzionale WebSocket) → filtro → visualizzazione dettagli → replay (HTTP / frame WebSocket, con generazione AI di casi di test) → mini Fuzz (HTTP / WS, con generazione AI di Payload) → rilevamento link nascosti / analisi AI dei messaggi (supporta workbench batch AI / link nascosti con selezione multipla) → pannello attività AI (edizione Pro, automazione multi-fase).

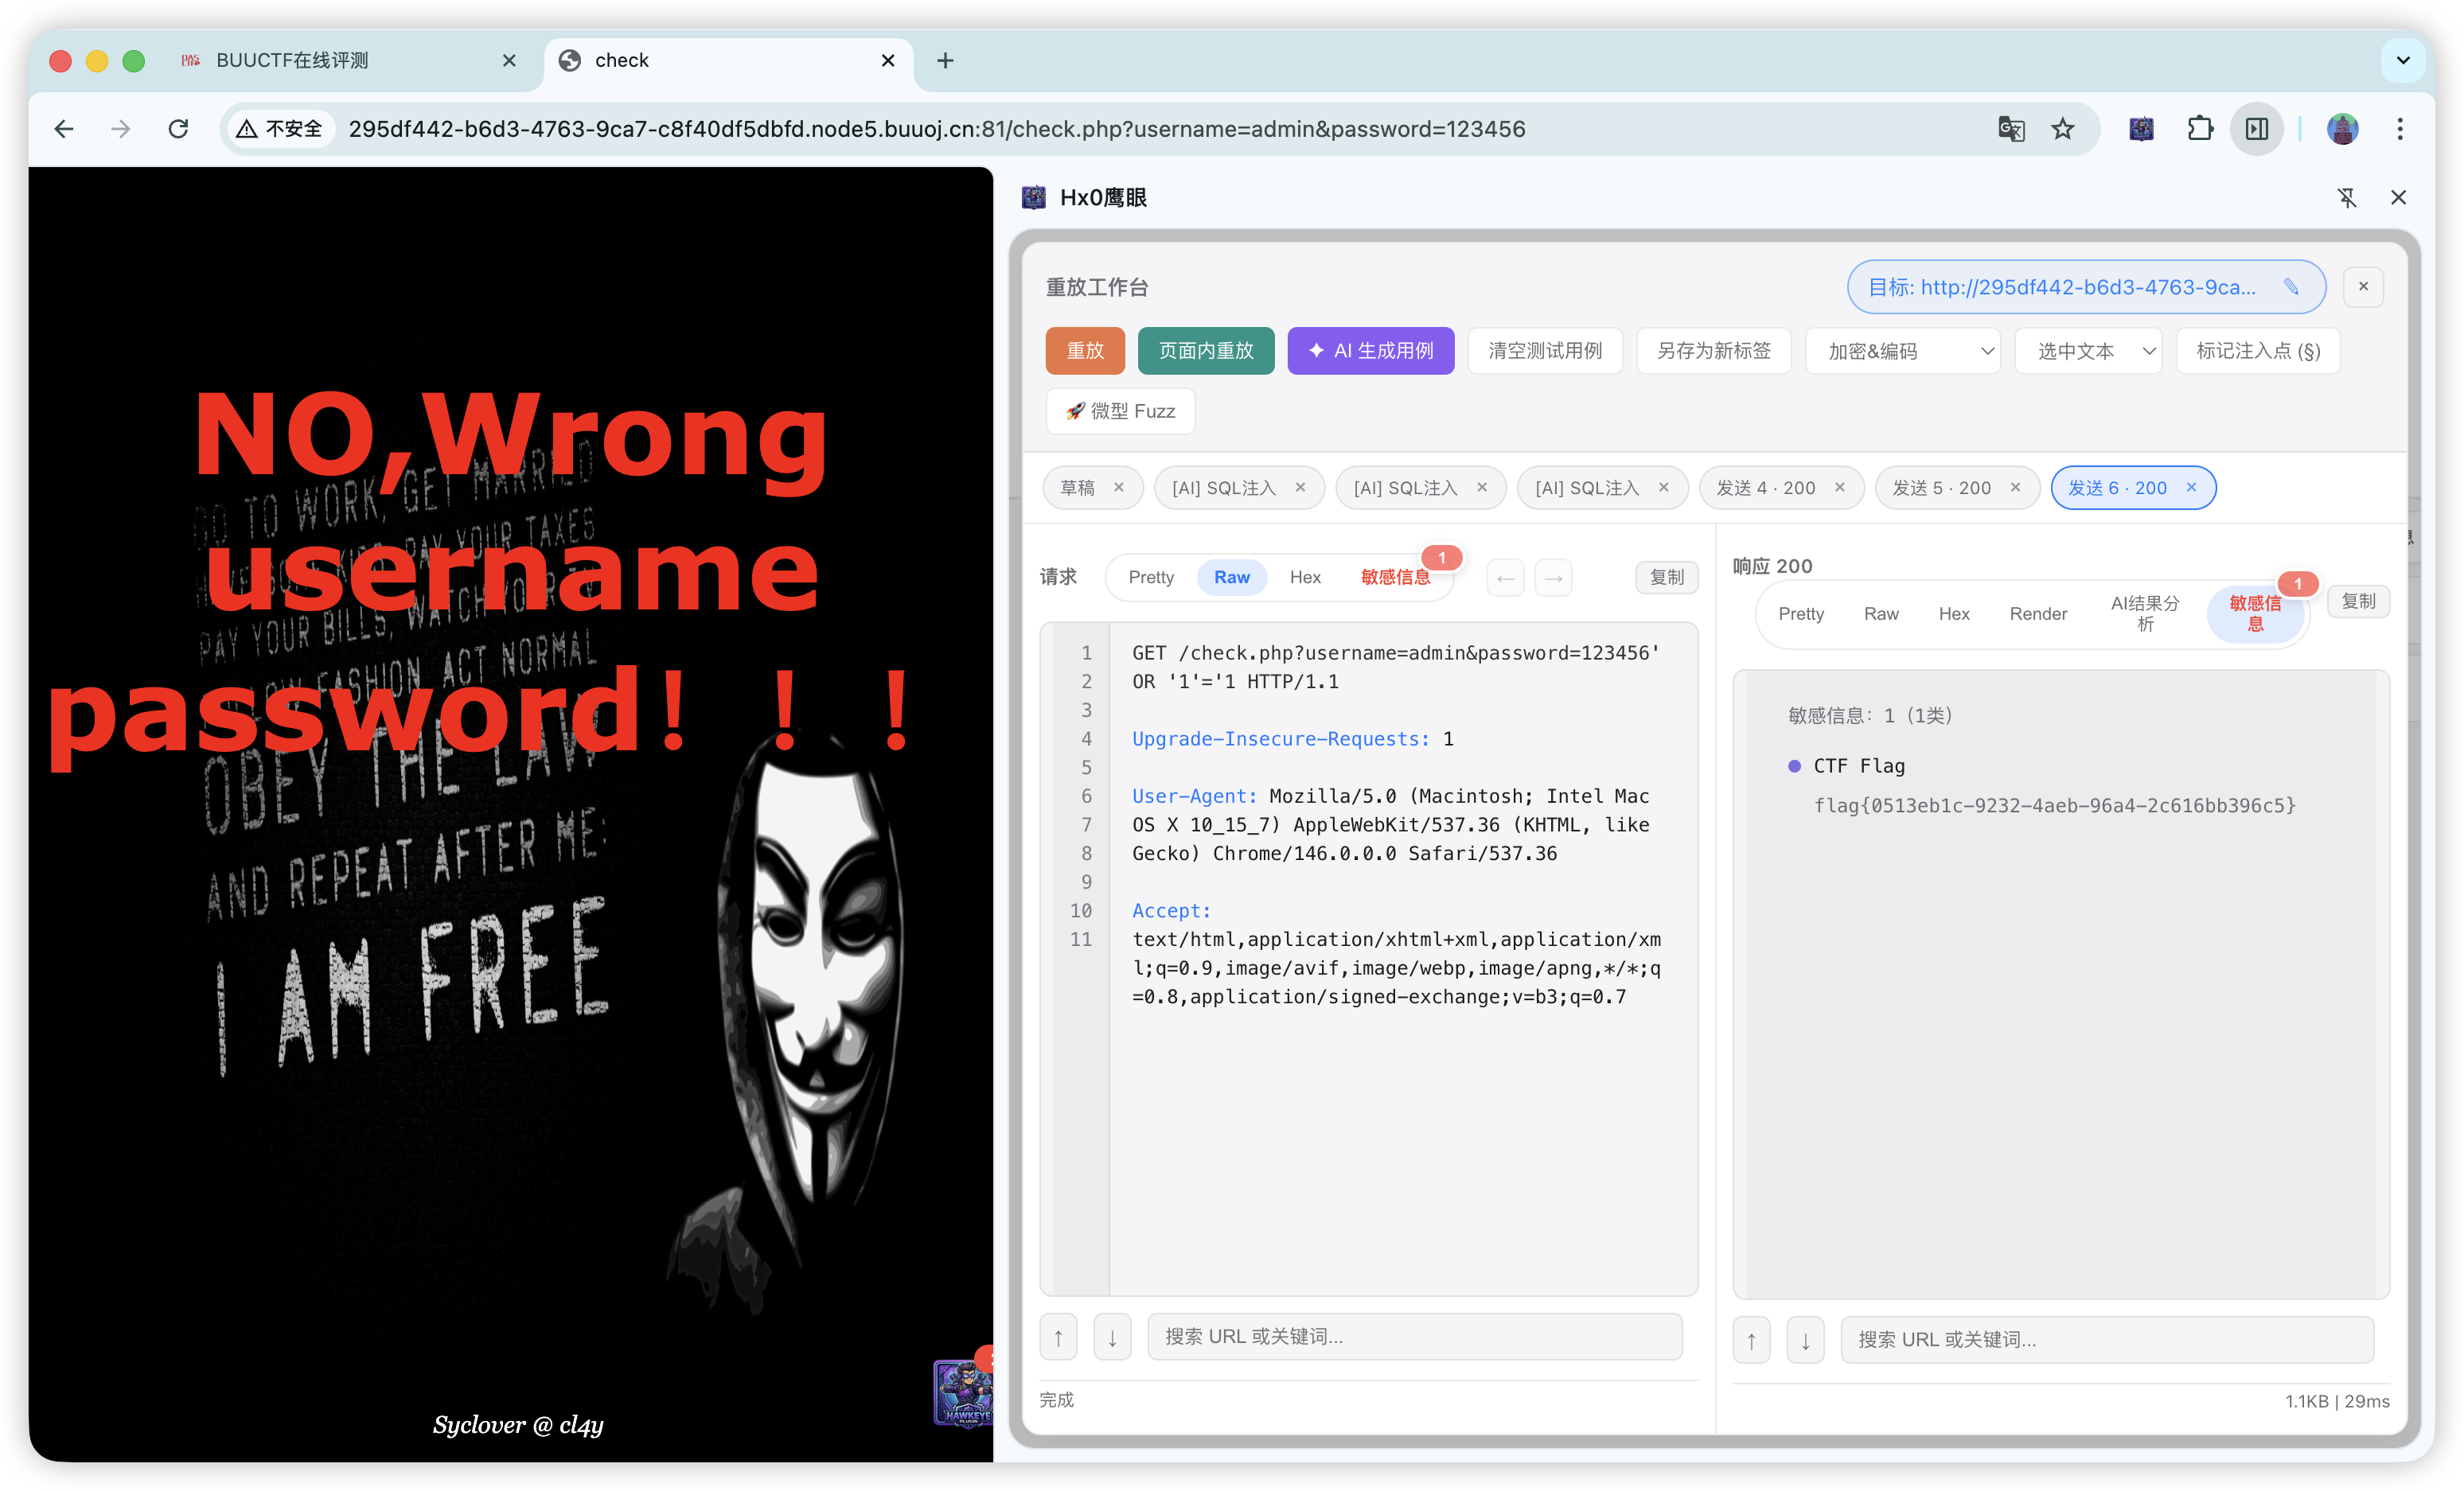

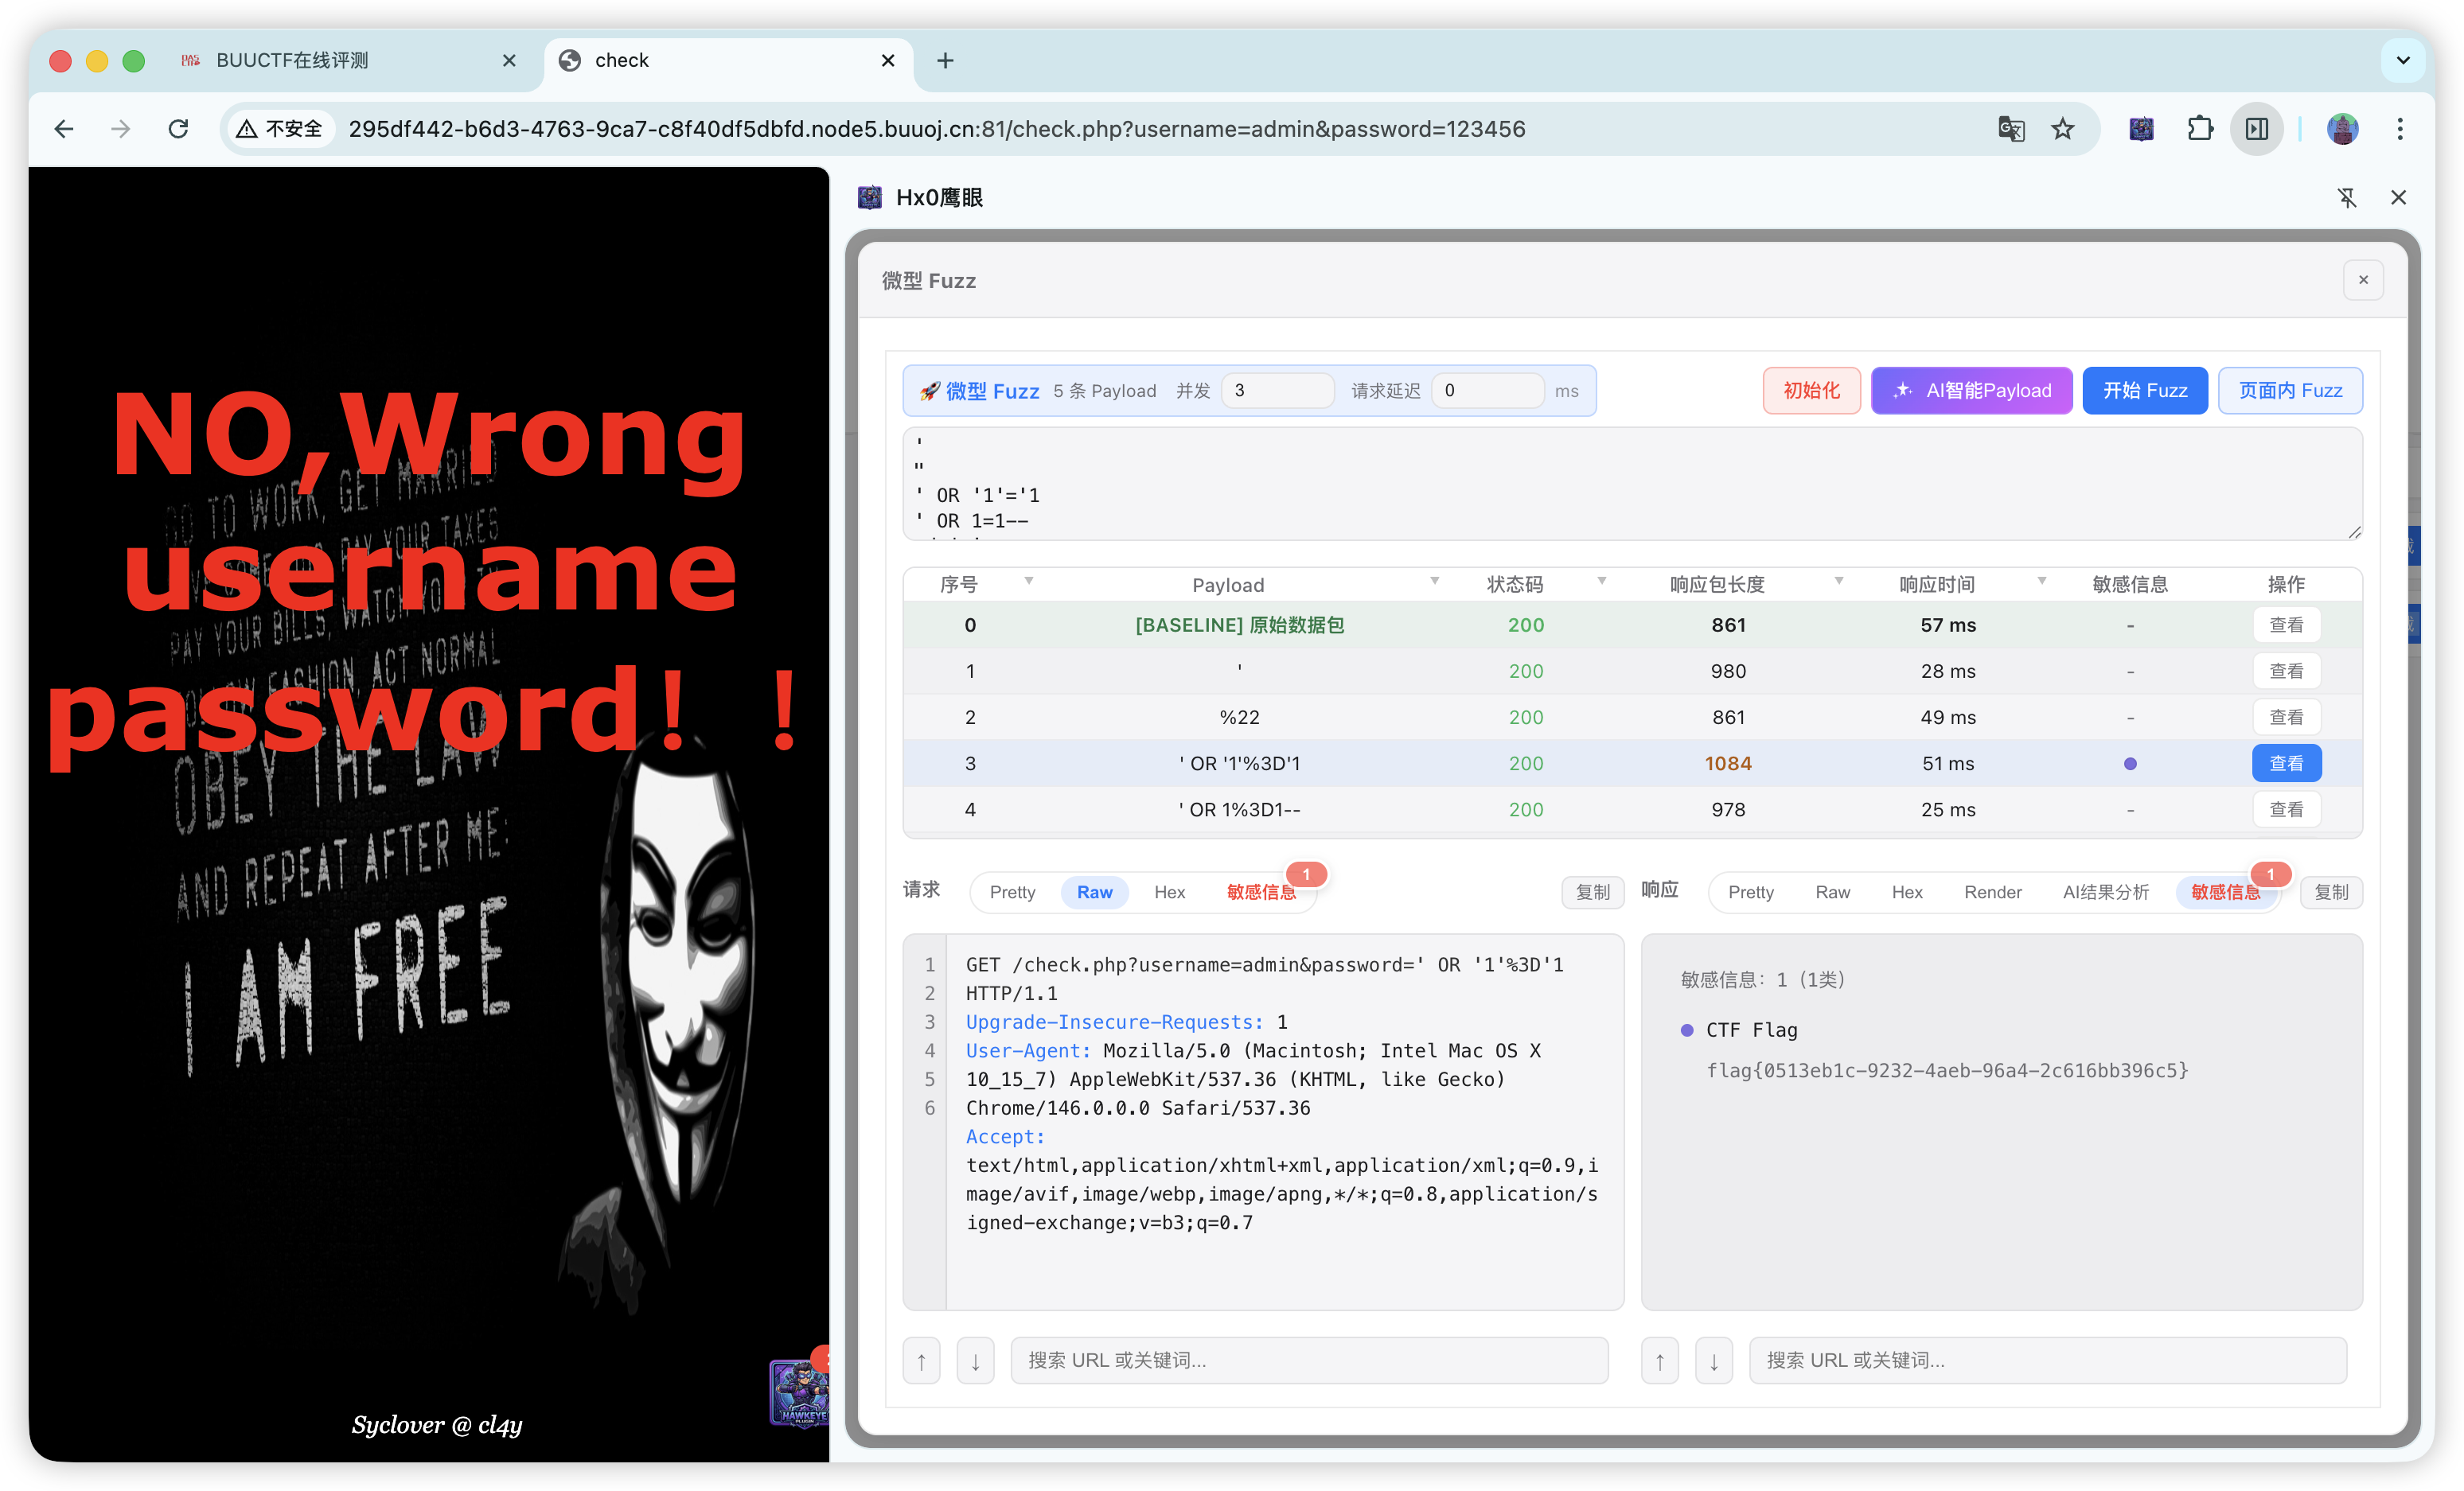
| Modulo | Descrizione |
|---|---|
| Cattura pacchetti | Intercetta fetch / XHR nel mondo principale della pagina, registra richieste e risposte (incluso body, con protezione della capacità); filtra il rumore per wildcard dominio/IP, tipo di risorsa (XHR/Fetch, WebSocket, JSON, HTML, JS, binario, ecc.), suffissi personalizzati. Con WebSocket selezionato registra l'handshake (es. GET 101) e i frame dati (WS, OUT/IN). |
| Cronologia (History) | Persistenza IndexedDB; supporta filtri multidimensionali per tipo / Host / metodo / codice di stato / hit sensibili / ricerca; di default può limitarsi alla pagina corrente o mostrare tutti i pacchetti. |
| Intercettazione (Intercept) | Pausa a coda delle richieste HTTP; quando le regole corrispondono, anche i frame WebSocket in uscita/ingresso possono entrare in una coda a livello di frame, con modifica, rilascio, scarto nella barra laterale; supporta rilascio / scarto con un clic; condivide le stesse regole di destinazione della cattura pacchetti. |
| Audit dettagli | Pretty / Raw / Hex; Render della risposta (rendering sandbox); aggregazione ed evidenziazione delle informazioni sensibili; clic sul titolo per copiare l'URL completo, download del testo originale a due colonne segmentato .txt; esportazione in stile Burp. |
| Workbench replay | Modifica il messaggio originale e replay con un clic; replay dei frame WebSocket condivide lo stesso workbench, invia frame in uscita tramite la connessione ancora OPEN nella pagina (senza nuovo handshake); replay nella pagina (per alcune pagine dinamiche WAF); annulla/ripeti; cambio dominio di destinazione; generazione AI di casi di test: il modello produce una lista strutturata di casi in base alla richiesta corrente e alle opzioni, per espandere rapidamente le idee di test (richiede configurazione AI). |
| Codifica/decodifica e hash | MD5, SM3, SHA, ROT13, Base64, URL, Hex, ecc.; ambito selezionabile testo selezionato / solo valori parametro / intero URL. |
Chrome e Firefox differiscono per modalità di hosting della barra laterale, opzioni ausiliarie HTTPS intranet/self-signed, notifiche di sistema durante l'intercettazione; le funzionalità principali sono allineate; le differenze specifiche sono consultabili nella guida integrata dopo l'installazione dell'estensione.
Hx0 HawkEye adotta attualmente una strategia a livelli Community / Pro / prova gratuita di 30 minuti della versione Pro:
| Funzionalità | Community | Pro | Descrizione |
|---|---|---|---|
| Interruttore cattura pacchetti, dominio / IP di destinazione, tipo / suffisso cattura | ✅ | ✅ | La Community basta per cattura base e riduzione rumore |
| Lista cronologia, commutazione pagina corrente / tutti i pacchetti, filtro Host / metodo / codice di stato | ✅ | ✅ | Per localizzare rapidamente le richieste |
| Pretty / Raw / Hex / Render, copia / download singolo / copia URL dal titolo | ✅ | ✅ | La Community basta per l'audit dei dettagli |
| Riconoscimento informazioni sensibili integrato e visualizzazione aggregata | ✅ | ✅ | Supporta la visualizzazione degli hit delle regole integrate |
| Replay normale | ✅ | ✅ | La Community mantiene il ciclo completo di verifica base; include replay frame WebSocket che condivide il workbench con HTTP (dipende dalla connessione OPEN nella pagina) |
| Interruttore intercettazione, modifica / rilascio / rilascio con un clic / scarto con un clic (aperto alla Community dalla 1.0.2) | ✅ | ✅ | Intercettazione a coda; HTTP e frame WebSocket (quando le regole Host corrispondono) gestibili nella barra laterale |
| Pallina fluttuante, salva come nuova scheda, cambio lingua | ✅ | ✅ | Le voci di efficienza quotidiana restano nella Community |
| Codifica/decodifica base: MD5, SM3, SHA-1, SHA-256, ROT13, Base32 / Base64 / URL / Hex | ✅ | ✅ | Utilizzabile direttamente nella Community |
| Codifica/decodifica avanzata: SHA-512, HMAC-SHA256, Base64URL, Unicode, HTML, JSON, JWT, conversione timestamp | ❌ | ✅ | Per scenari di verifica, firma e analisi più profondi |
| Analisi intelligente logica di crittografia (nuova in 1.0.1) | ❌ | ✅ | Combina il contesto della richiesta corrente con indizi JS / HTML della stessa pagina, aiuta a determinare codifica, digest, firma o catene di crittografia mista |
| Replay nella pagina, Fuzz nella pagina, mini Fuzz HTTP / WebSocket, marcatura punti di iniezione | ❌ | ✅ | Adatto a pagine dinamiche, WAF, canali in tempo reale e tentativi di parametri ad alta frequenza |
| Cambio metodo di richiesta, cambio dominio di destinazione |
La versione
1.0.1ha aggiunto inizialmente due capacità Pro:Smart proxy divertereAnalisi intelligente logica di crittografia; lo smart proxy diverter è stato spostato nella Community nella1.0.6. Versione1.0.2: WebSocket (cattura/replay frame/mini Fuzz WS/intercettazione frame), pannello attività AI (incluso iniezione indizi durante l'esecuzione, rafforzamento orchestrazione multi-fase), e modalità intercettazione spostata nella Community.
Versione1.0.3: le attività AI supportano il caricamento di Skills, ottimizzazione esperienza cattura/intercettazione, attivazione online, ecc.
Versione1.0.4: supporto script Tampermonkey, chiamata intelligente script nelle attività AI, affidabilità intercettazione/cattura e allineamento Firefox ecc.
Versione1.0.5: aggiornamento completo pannello attività AI, Skills potenziate e generazione Skill AI, completamento capacità codifica/decodifica e ottimizzazione esperienza ecc. Versione1.0.6: HawkEye MCP dedicato alla sicurezza (PRO), Agent a livello browser (solo PRO), refactoring prestazioni Firefox / Chrome, Skills Agent disattivate di default con doppia autorizzazione, sincronizzazione documentazione cinese/inglese e privacy; inoltre smart proxy diverter, ricerca profonda completa e matching informazioni sensibili aperti alla Community.
La tabella seguente confronta Hx0 HawkEye, Burp Suite, Yakit, HackBar / estensioni semplici su forma, sessione, flusso di lavoro e capacità specializzate. La scansione profonda di vulnerabilità a livello enterprise, i template Intruder complessi, il traffico completo non-browser restano di competenza delle piattaforme professionali, con cui questo prodotto può essere usato in combinazione.
| Dimensione | Hx0 HawkEye | Burp Suite | Yakit | HackBar / estensioni semplici |
|---|---|---|---|---|
| Forma e distribuzione | Estensione browser; barra laterale come workbench principale; pallina fluttuante opzionale; nessun JVM, nessuna porta proxy separata | Proxy Java indipendente + certificato browser; suite, pesante | Client indipendente + ecosistema motore/plugin; piattaforma di sicurezza | Per lo più pannelli piccoli accanto alla barra degli indirizzi o strumenti per singole richieste |
| Costo di apprendimento e uso quotidiano | Installa e usa, nessuna modifica forzata del proxy di sistema; interfaccia cinese/inglese, flusso collegato nella barra laterale | Richiede configurazione proxy, fiducia nel certificato radice, familiarità con Proxy/Repeater | Richiede installazione separata e familiarità con flussi di lavoro/pipeline | Apprendimento rapido, capacità disperse, manca uno spazio di lavoro "a livello di progetto" |
| Sessione browser / stato di login | Identico alla scheda corrente same-origin; il replay mostra raramente discontinuità di login | Tramite proxy; alcuni siti richiedono gestione extra dei Cookie, spesso sincronizzazione manuale su Repeater | Spesso tramite proxy o motore, percorso diverso dalle estensioni pure | Spesso si affidano a Header/Cookie manuali |
| API frontend moderne (XHR/Fetch/SPA + WS) | Intercetta fetch/XHR nel mondo principale; WebSocket opzionale per cattura / replay frame / intercettazione frame; supporta audit multipart Raw/Hex (entro i limiti di capacità) | Visibilità completa a livello proxy, tetto di capacità elevato | Traffico e plugin coprono scenari complessi | La maggior parte senza cronologia persistente, senza aggregazione Hex/sensibile |
| Cronologia, ricerca e workbench | Cronologia persistente IndexedDB; filtri multidimensionali (incluso tipo WebSocket); dettagli/replay/Fuzz/AI nella stessa barra laterale | Proxy History molto potente; molti passaggi tra browser, IDE | Registrazione e collaborazione di piattaforma forti | Di solito nessuna cronologia o molto debole |
| Proxy di sistema / traffico non-browser | Focalizzato su HTTP(S) nel browser e WebSocket nella pagina | Forte | Forte | Debole |
Ottimizzazione della navigazione e delle operazioni nell'elenco Cattura / Intercetta della barra laterale: filtri e cambio di ambito più fluidi, visualizzazione dell'elenco e azioni quotidiane come modifica dei pacchetti e rilascio più comode, riducendo i continui passaggi durante il debug ad alta frequenza.
Fai clic sul badge di stato nella finestra popup per aprire "Attivazione software". Nuova scheda Attivazione online che supporta abbonamenti o membri permanenti; i diritti vengono sincronizzati online e memorizzati nella cache locale, consentendo l'uso continuato della versione Pro entro il periodo di validità anche senza connessione. Funziona in parallelo con il codice di attivazione offline esistente, rendendo più comodi l'attivazione e il rinnovo.

Questa V1.0.4 introduce principalmente quattro aggiornamenti:
Supporta l'importazione di script Tampermonkey .user.js, gestione unificata nella barra laterale, iniezione con un clic; possibilità di creare o ottimizzare script dal traffico tramite AI, con integrazione con cattura pacchetti, replay, scansione sensibile e altre funzionalità. I tre percorsi — script scritti da umani, script scritti da AI, script di pianificazione attività AI — sono collegati.

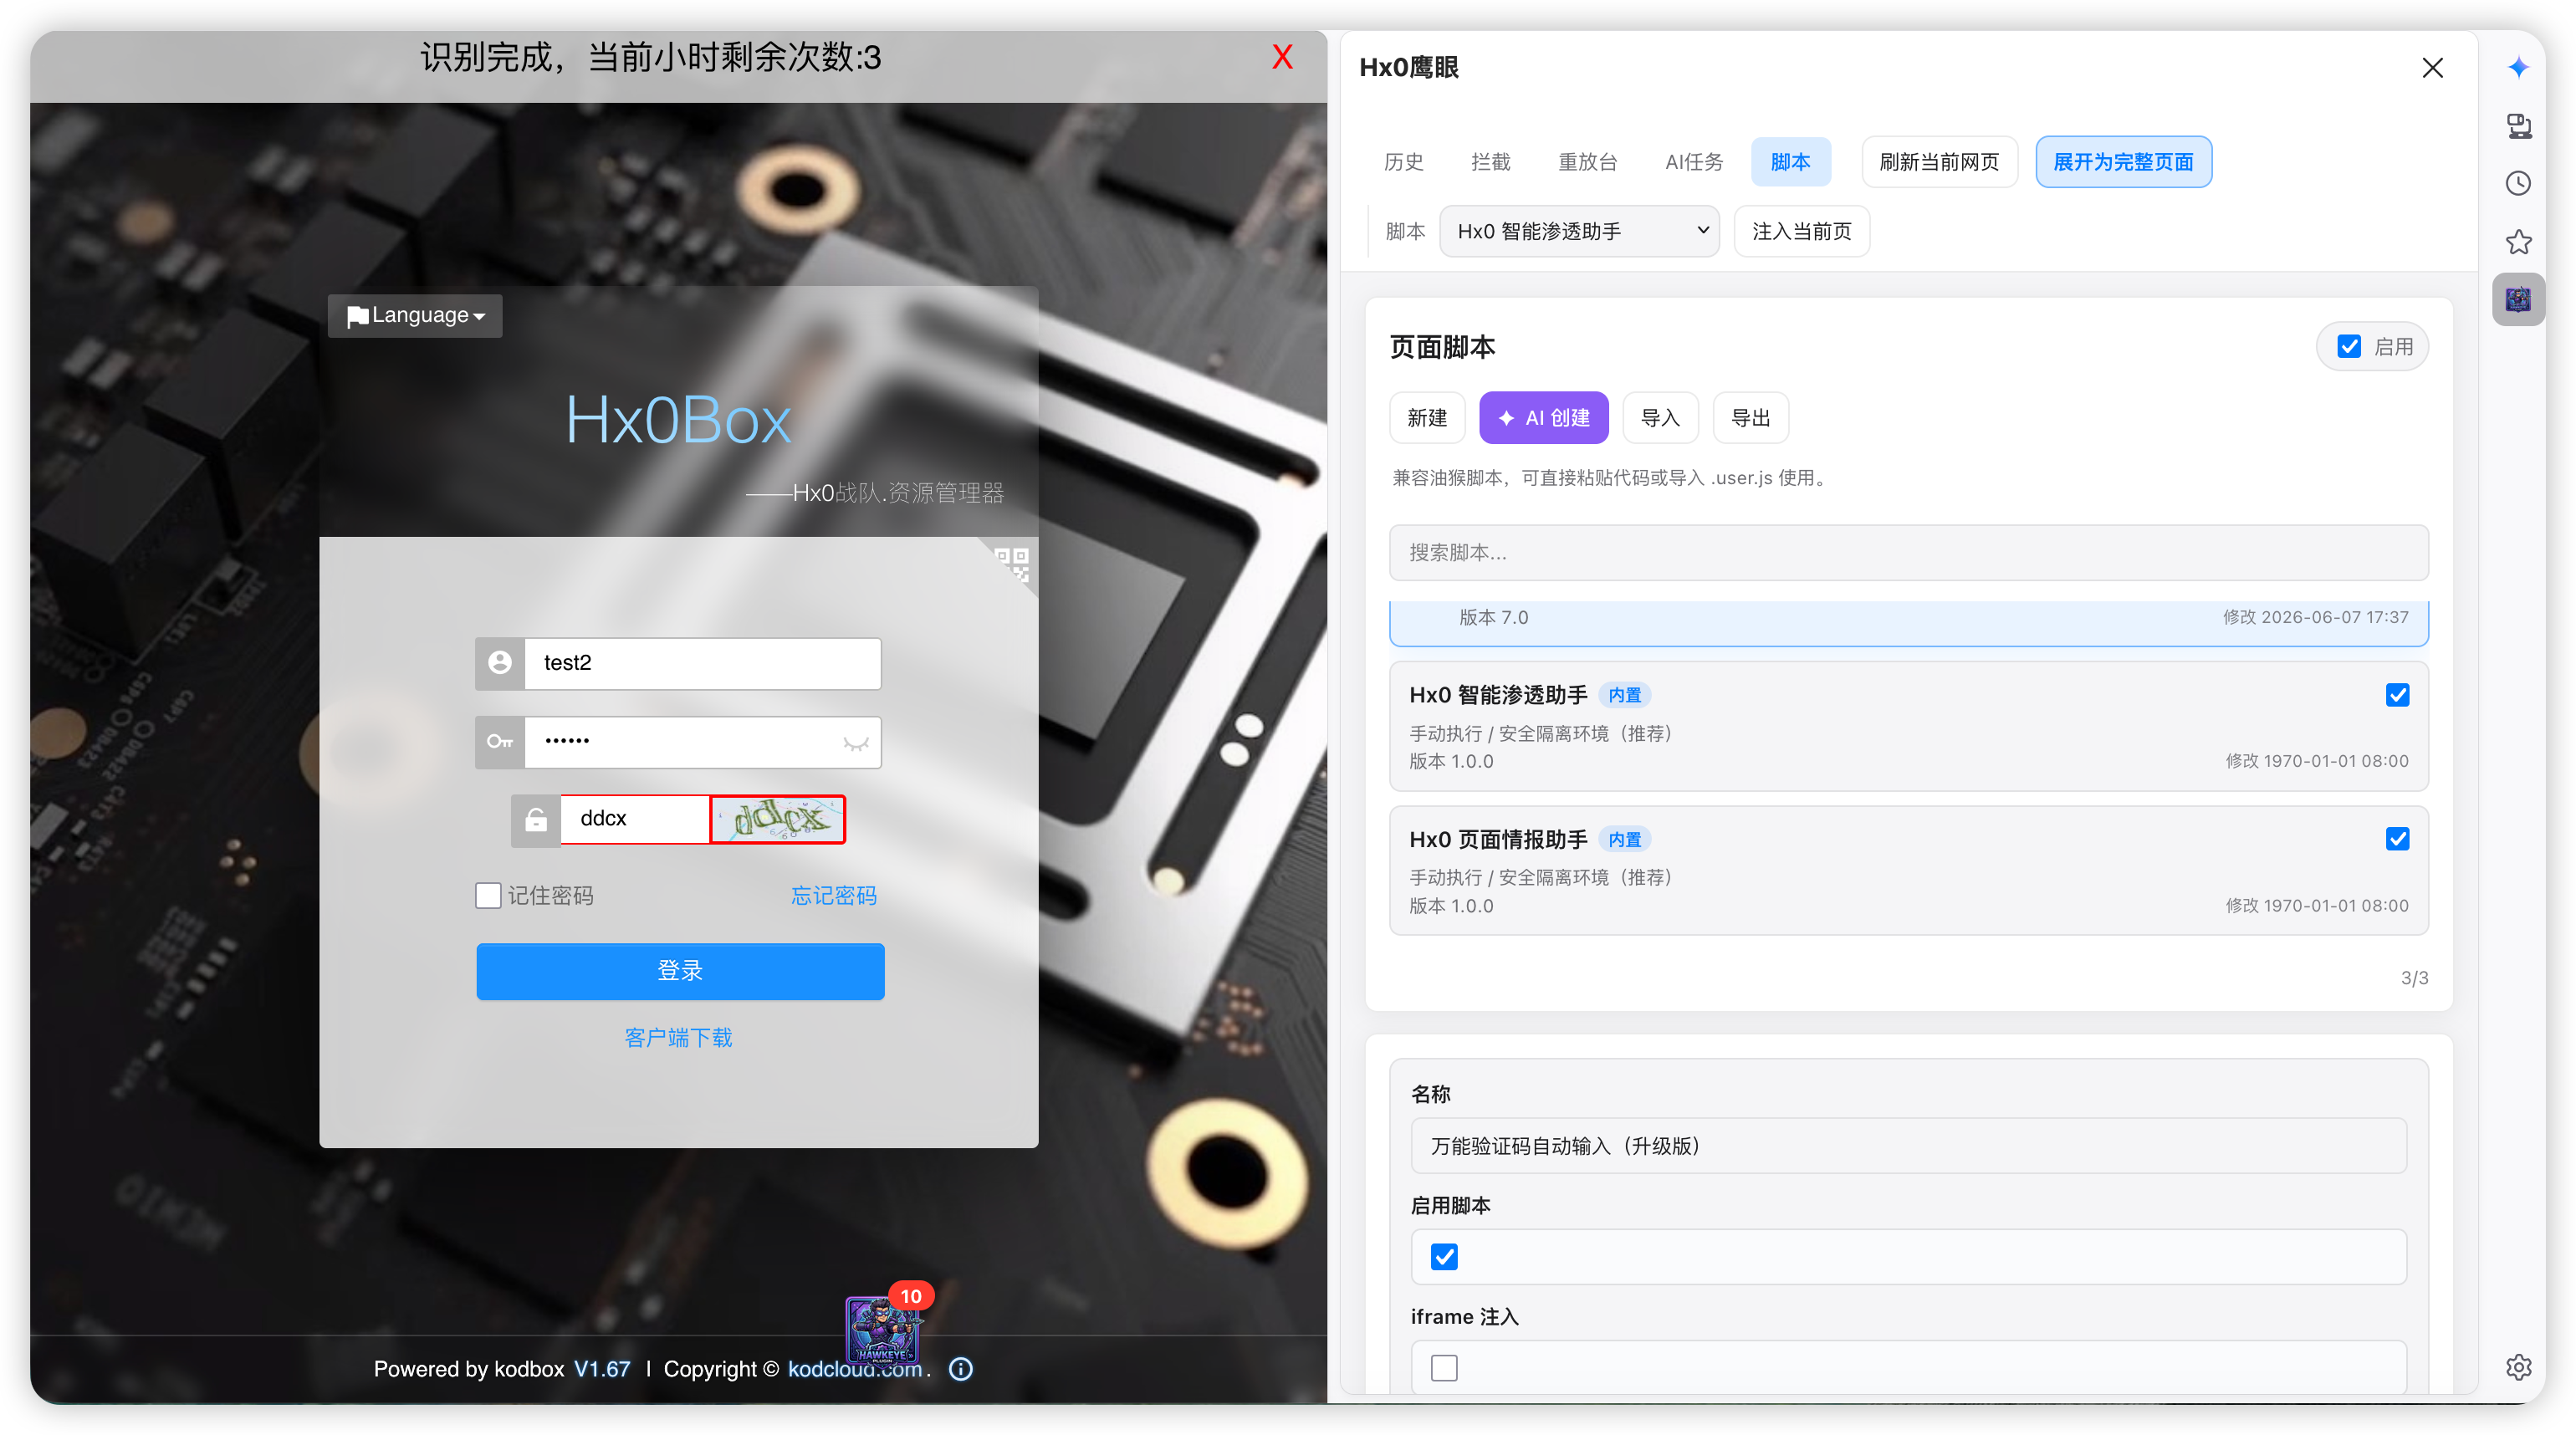
Dopo aver selezionato Chiamata intelligente script, le attività AI durante i processi di penetration test / CTF possono elencare, eseguire o creare automaticamente script di pagina, raccogliendo informazioni dalla pagina, per poi continuare con replay di verifica e generazione di report.
Intercettazione più stabile per lab locali e HTTPS con certificato autofirmato; corretti problemi di regressione come coda di intercettazione vuota; l'editor di modifica pacchetti ora supporta correttamente l'input di testo cinese.
Corretti problemi principali su Firefox relativi a cattura pacchetti, barra laterale, intercettazione, replay, iniezione script; esperienza quotidiana ulteriormente allineata tra i due browser.
Per dettagli, consultare
1.0.4更新说明nel repository.
Questa V1.0.5 introduce principalmente quattro aggiornamenti:
I log di esecuzione sono ora un flusso di card temporali (fasi / AI / test / chiamate strumenti visualizzati con colori diversi, chiamate strumenti espandibili in JSON); log e report affiancati con divisore trascinabile; comprensione AI del contesto dell'attività prima dell'avvio; output report con elenco vulnerabilità + prove richiesta/risposta; integrati crypto.logic.analyze e codec.transform per crittografia/decrittografia avanzata.
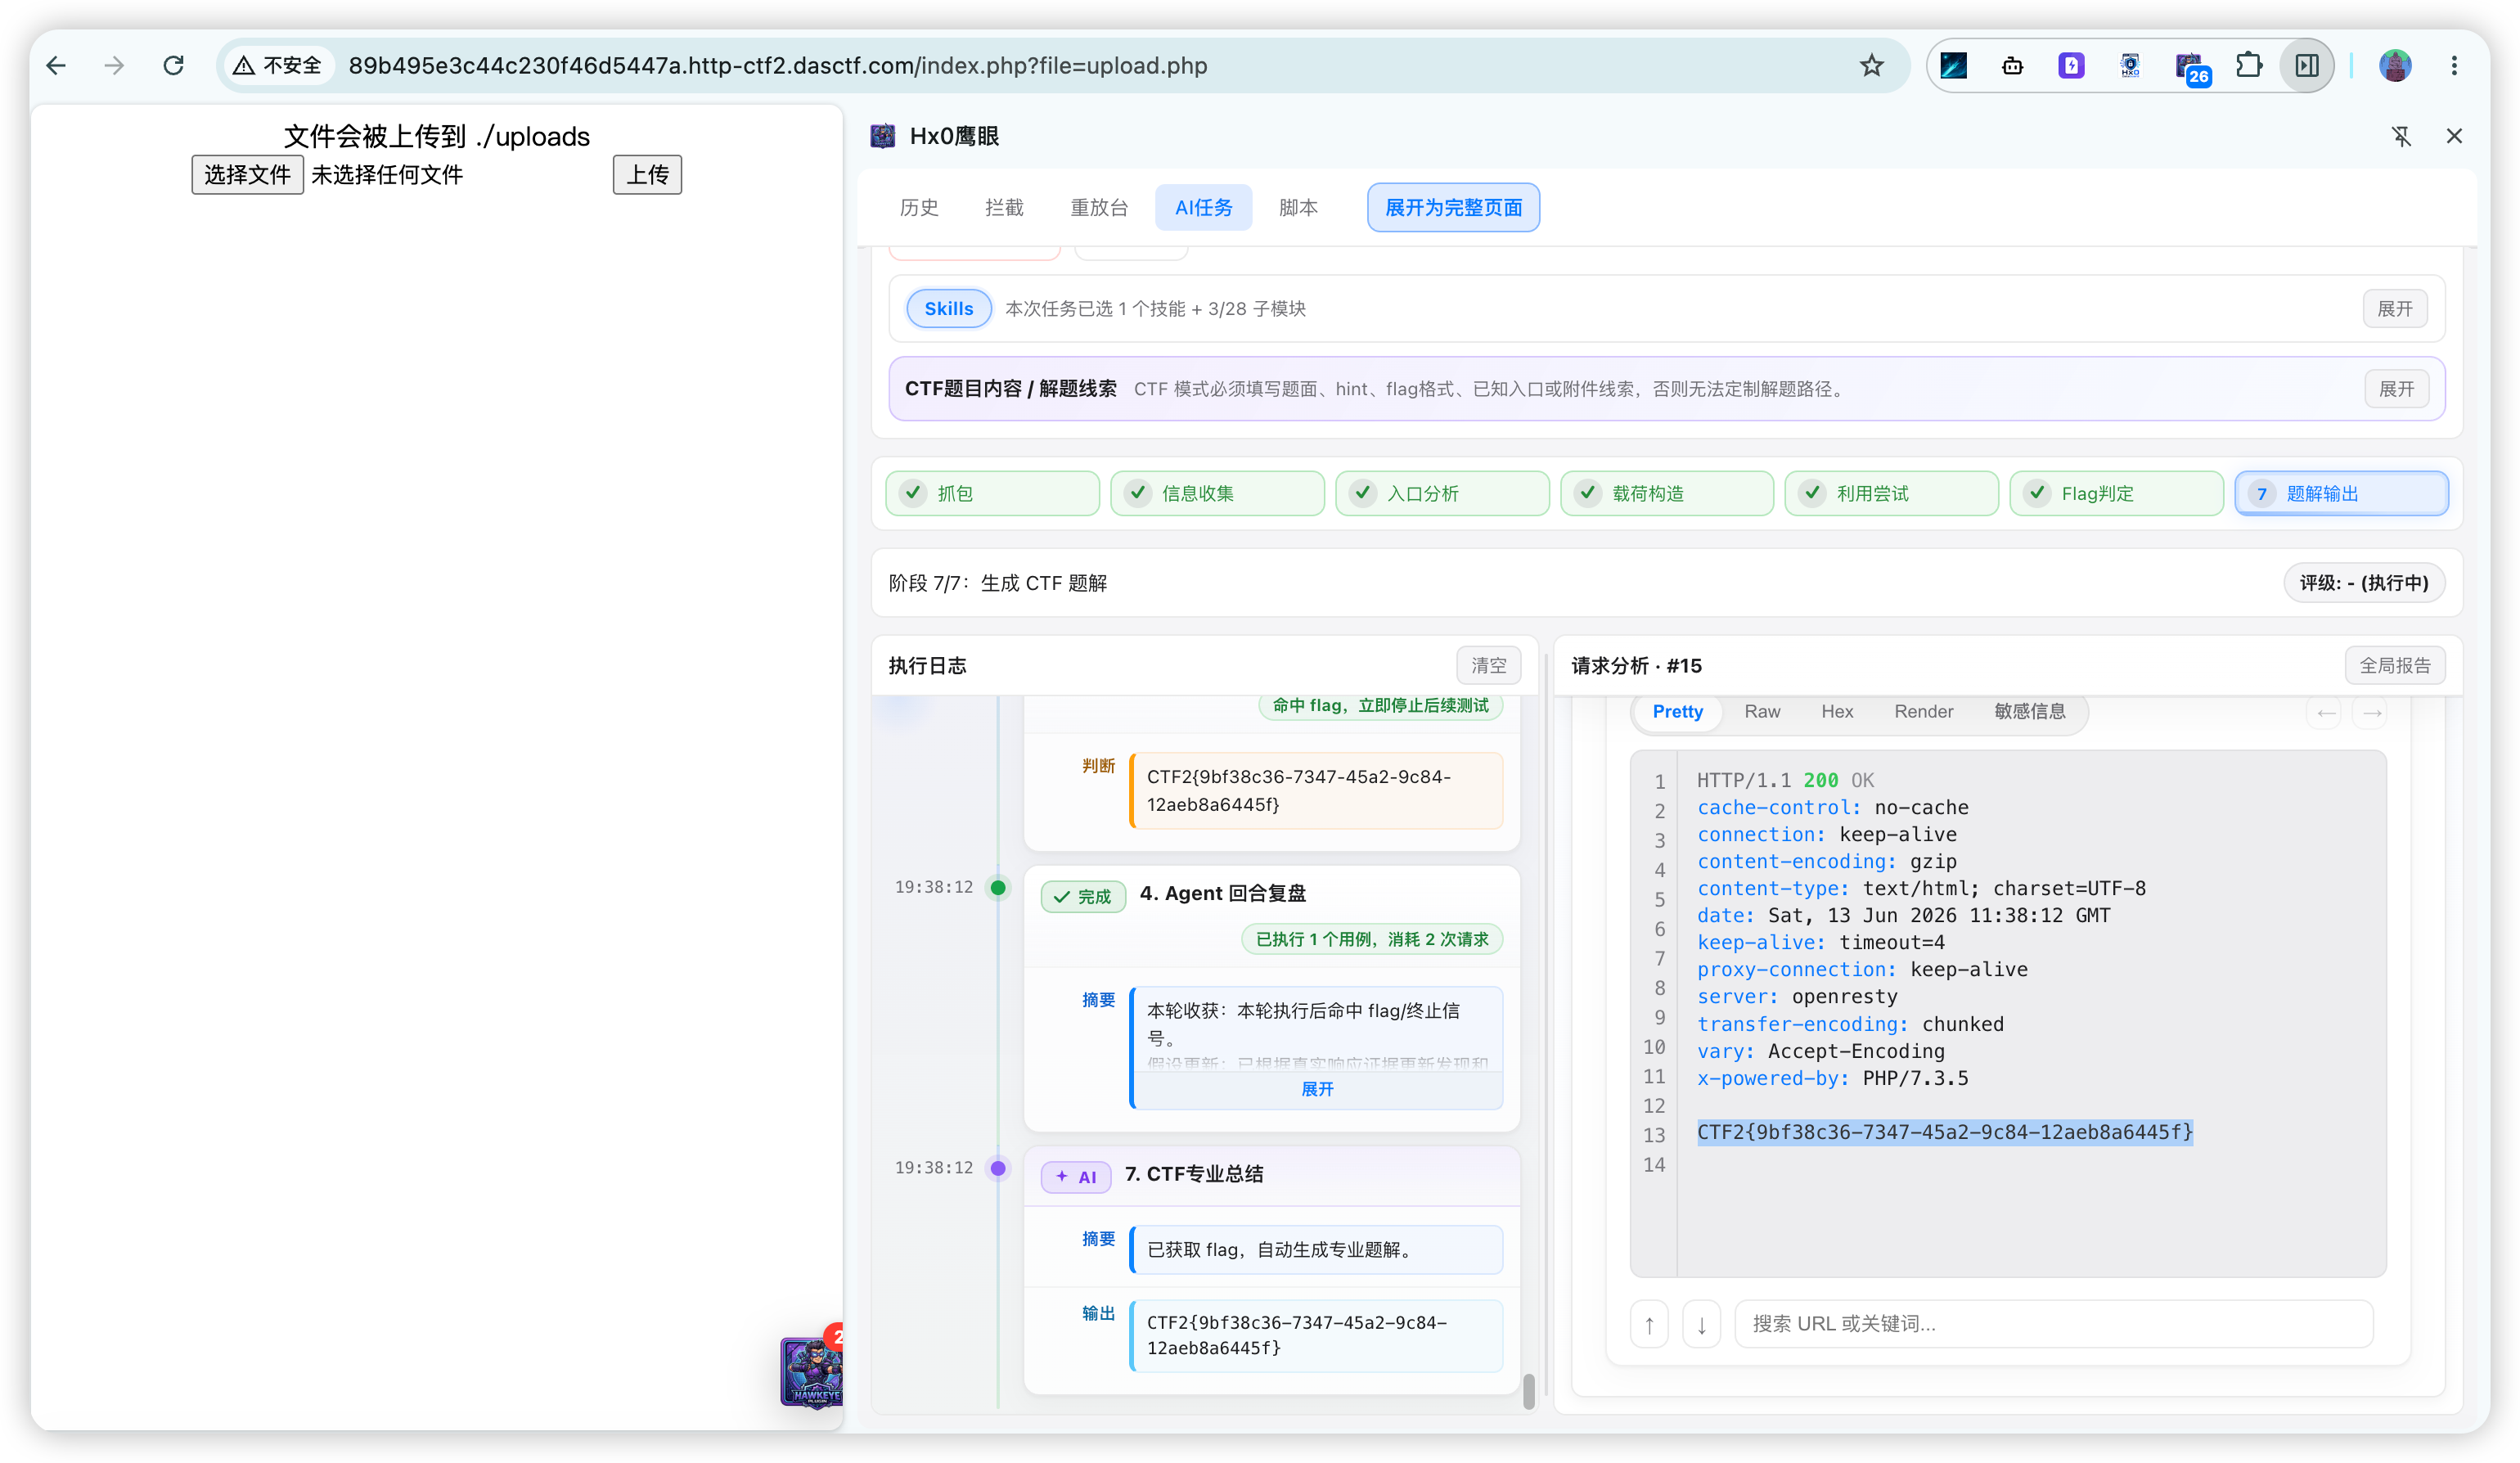
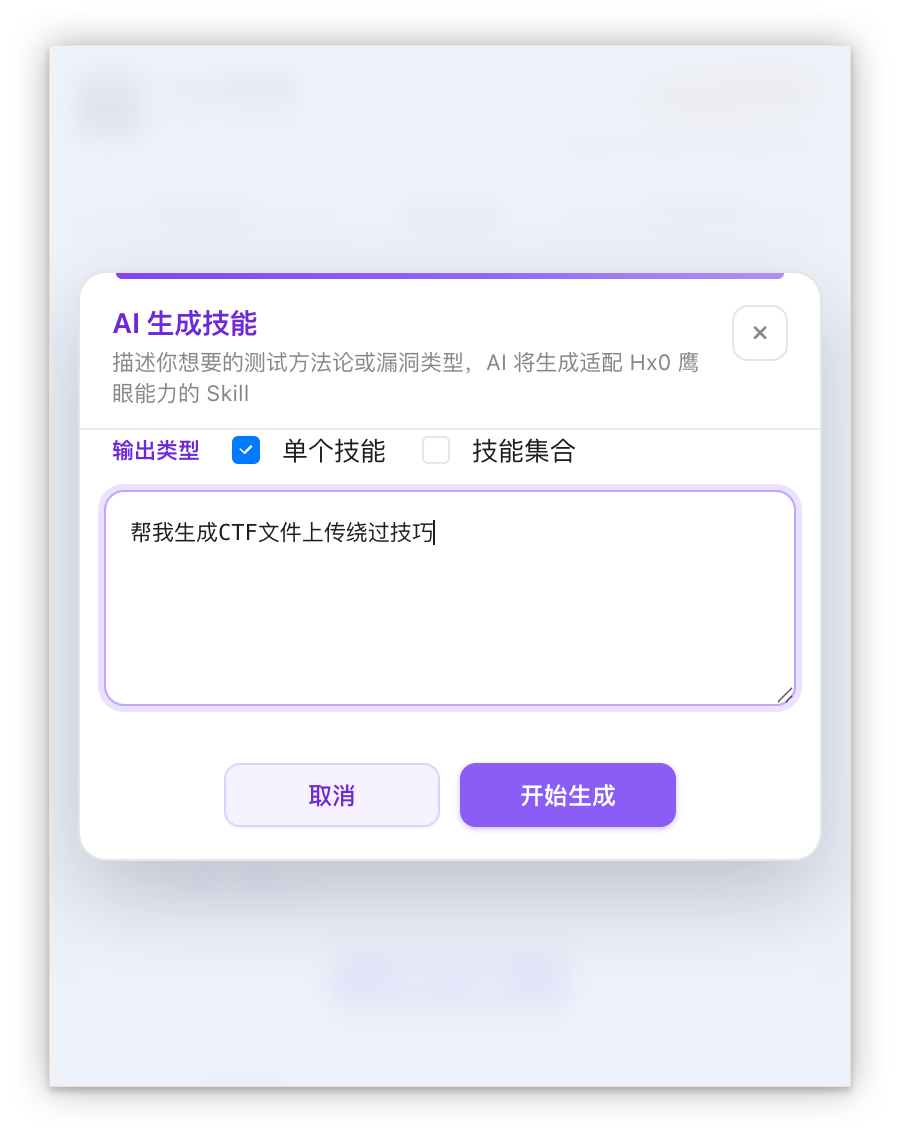
I moduli integrati sono ampliati a 19 per penetration + 28 per CTF; la Skill principale ha un nuovo interruttore "Abilitazione intelligente"; nelle impostazioni avanzate è disponibile Generazione Skills con AI, che può generare una singola Skill o un set di Skills e salvarle come Skill indipendente, come modulo della libreria integrata o aggiungerle a una Skill importata esistente.


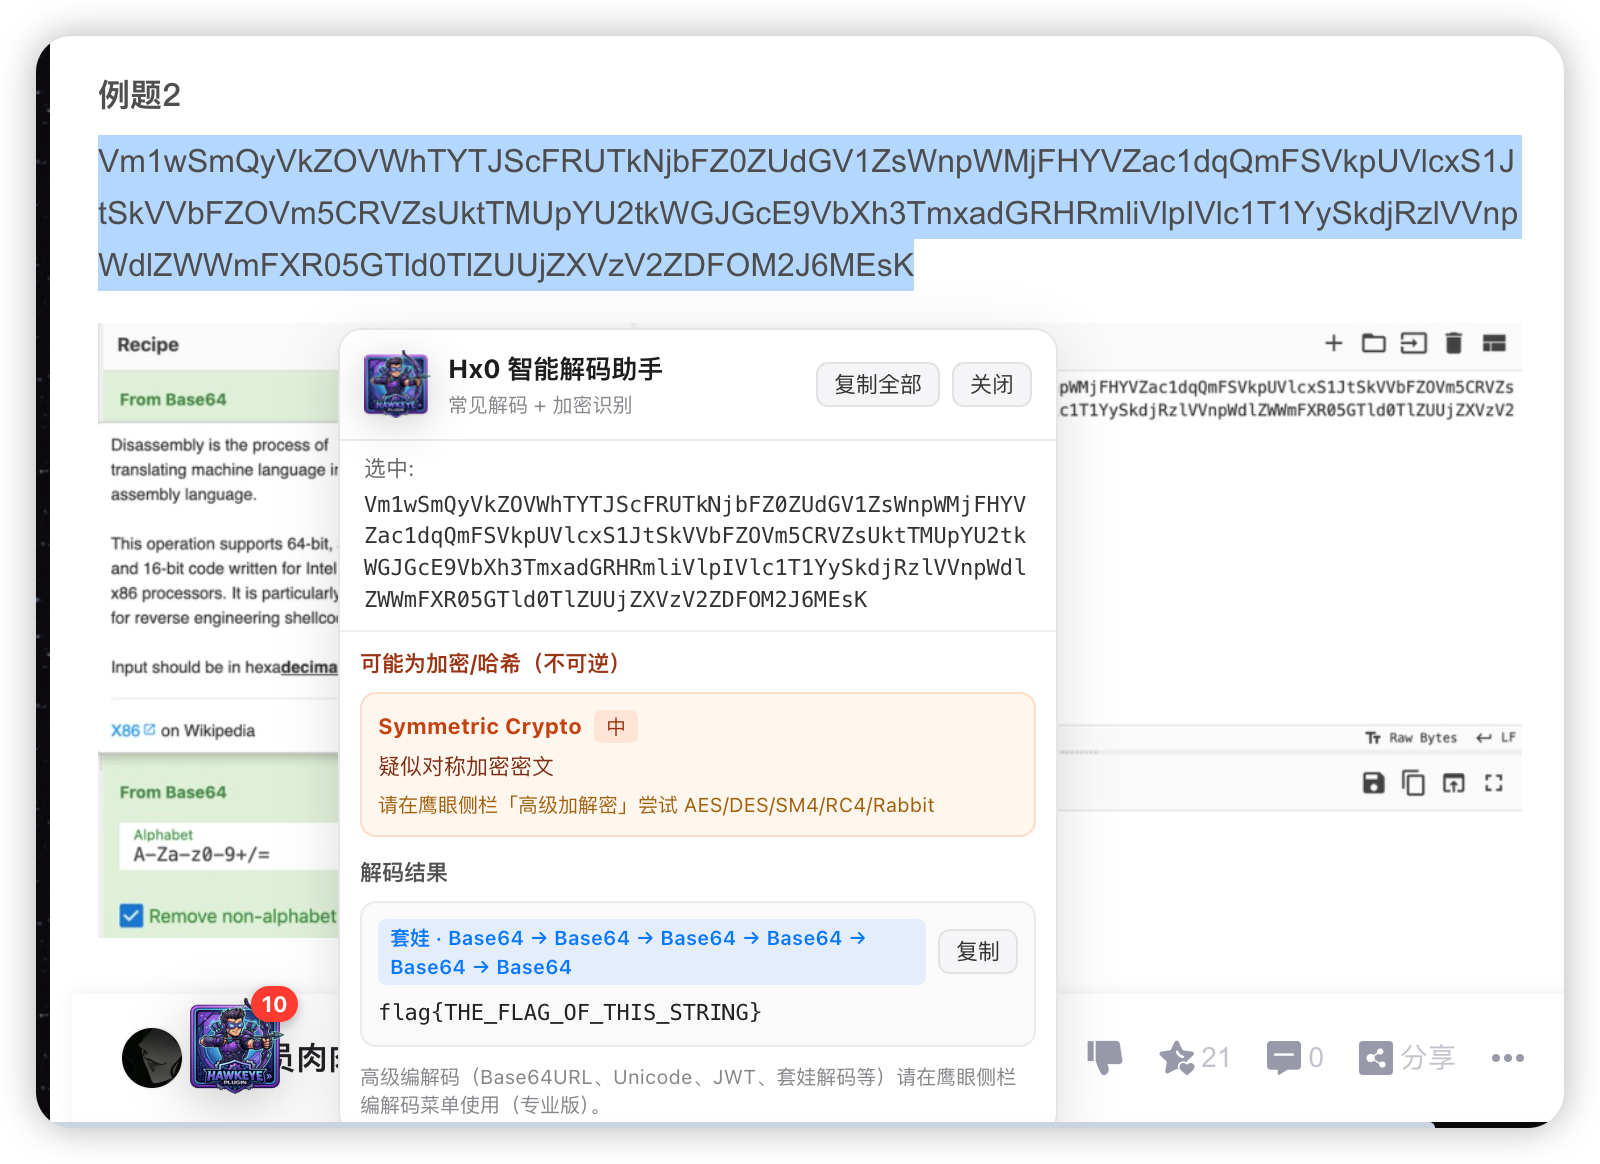
Il pannello replay ora include AES / DES / RSA / SM e decodifica intelligente a strati; script di pagina integrato "Assistente decodifica intelligente" (abilitato per impostazione predefinita): selezionando testo si tenta il riconoscimento di codifiche comuni e hash; AES avanzato / decodifica a strati passa comunque dal pannello replay o dall'opzione inline "Crittografia & codifica" nei dettagli.
Corretti diversi problemi di sistema su Chrome / Firefox; ottimizzata l'interazione degli interruttori come intercettazione / modalità debug / ascolto passivo; migliorati i suggerimenti interattivi di barra laterale e impostazioni; manuale utente aggiornato alla v1.0.5.
Per dettagli, consultare
1.0.5更新说明o1.0.5-git更新说明nel repository.
Nuovo MCP HawkEye orientato ai flussi di lavoro di sicurezza, simile a una versione specializzata per la sicurezza del Playwright MCP: un unico protocollo fornisce navigazione / interazione browser e strumenti HawkEye per cattura pacchetti, replay, mutazione, codifica/decodifica, TLS, informazioni sensibili e prove. Il Server locale ascolta solo sull'indirizzo di loopback, supporta stdio, Streamable HTTP e legacy SSE; l'utente deve attivare manualmente il bridge dell'estensione.
La modalità Agent è disponibile solo con licenza di prova valida o versione Pro. Parte dalle schede HTTP(S) reali dell'utente come punto di partenza dell'attività, supporta pianificazione multi-round, modalità di approvazione di sicurezza, interazione con controlli complessi / iframe / Shadow DOM, screenshot visivi, allegati, analisi cattura pacchetti, replay, codifica/decodifica, ricerca online autonoma, download nativi, memoria contestuale lunga e prove strumentali espandibili.
Su Firefox, rimozione dell'ascolto passivo permanente, così che i listener webRequest restino attivi solo quando realmente necessari; per snapshot DOM, creazione ref, righe di elenco, notifiche di cattura pacchetti, MutationObserver, trasporto Agent e MCP sono state applicate tecniche di singola iterazione, riuso cache, elaborazione batch, compattazione e paginazione limitata. I risultati grandi vengono letti in continuazione tramite next_cursor, evitando di perdere prove per inseguire la velocità.
Aggiornati i contratti integrati di 19 moduli penetration e 28 moduli CTF. Le Skills nelle nuove sessioni Agent sono disabilitate per impostazione predefinita; l'utente deve soddisfare entrambe le condizioni "Impostazioni avanzate abilitate" e "Skills cliccate nella sessione Agent corrente". Se uno dei due interruttori non è attivo, il contenuto delle Skill non entra nel contesto del modello e l'Agent non può bypassare la scelta dell'utente per chiamarle direttamente.
Popup, impostazioni, attività AI, Agent, manuale utente e termini di servizio / politica sulla privacy completati con revisione sincronizzata in cinese e inglese. Il repository di distribuzione contiene solo due ZIP offuscati, senza pubblicazione di codice sorgente, CRX o XPI.
Smart proxy splitter, ricerca profonda completa e corrispondenza di informazioni sensibili (regole integrate, regex personalizzate, librerie di parole chiave e import/export batch) sono disponibili nella community edition dalla 1.0.6; attività AI, Skills AI, Agent a livello browser e HawkEye MCP restano funzionalità della versione Pro.

| Mini Fuzz | Usa i marcatori §...§ per i punti di iniezione; Avvia Fuzz e Fuzz nella pagina (HTTP/DOM); mini Fuzz WebSocket invia pacchetti in serie e usa il prossimo frame in ingresso come risultato della risposta (dipende dalla connessione attiva nella pagina); confronto baseline; Payload AI intelligenti: il modello genera una lista di payload candidati in base al contesto di iniezione, riducendo il costo dei dizionari manuali; può essere combinato con le viste Render, sensibile, analisi risultati AI per il giudizio. |
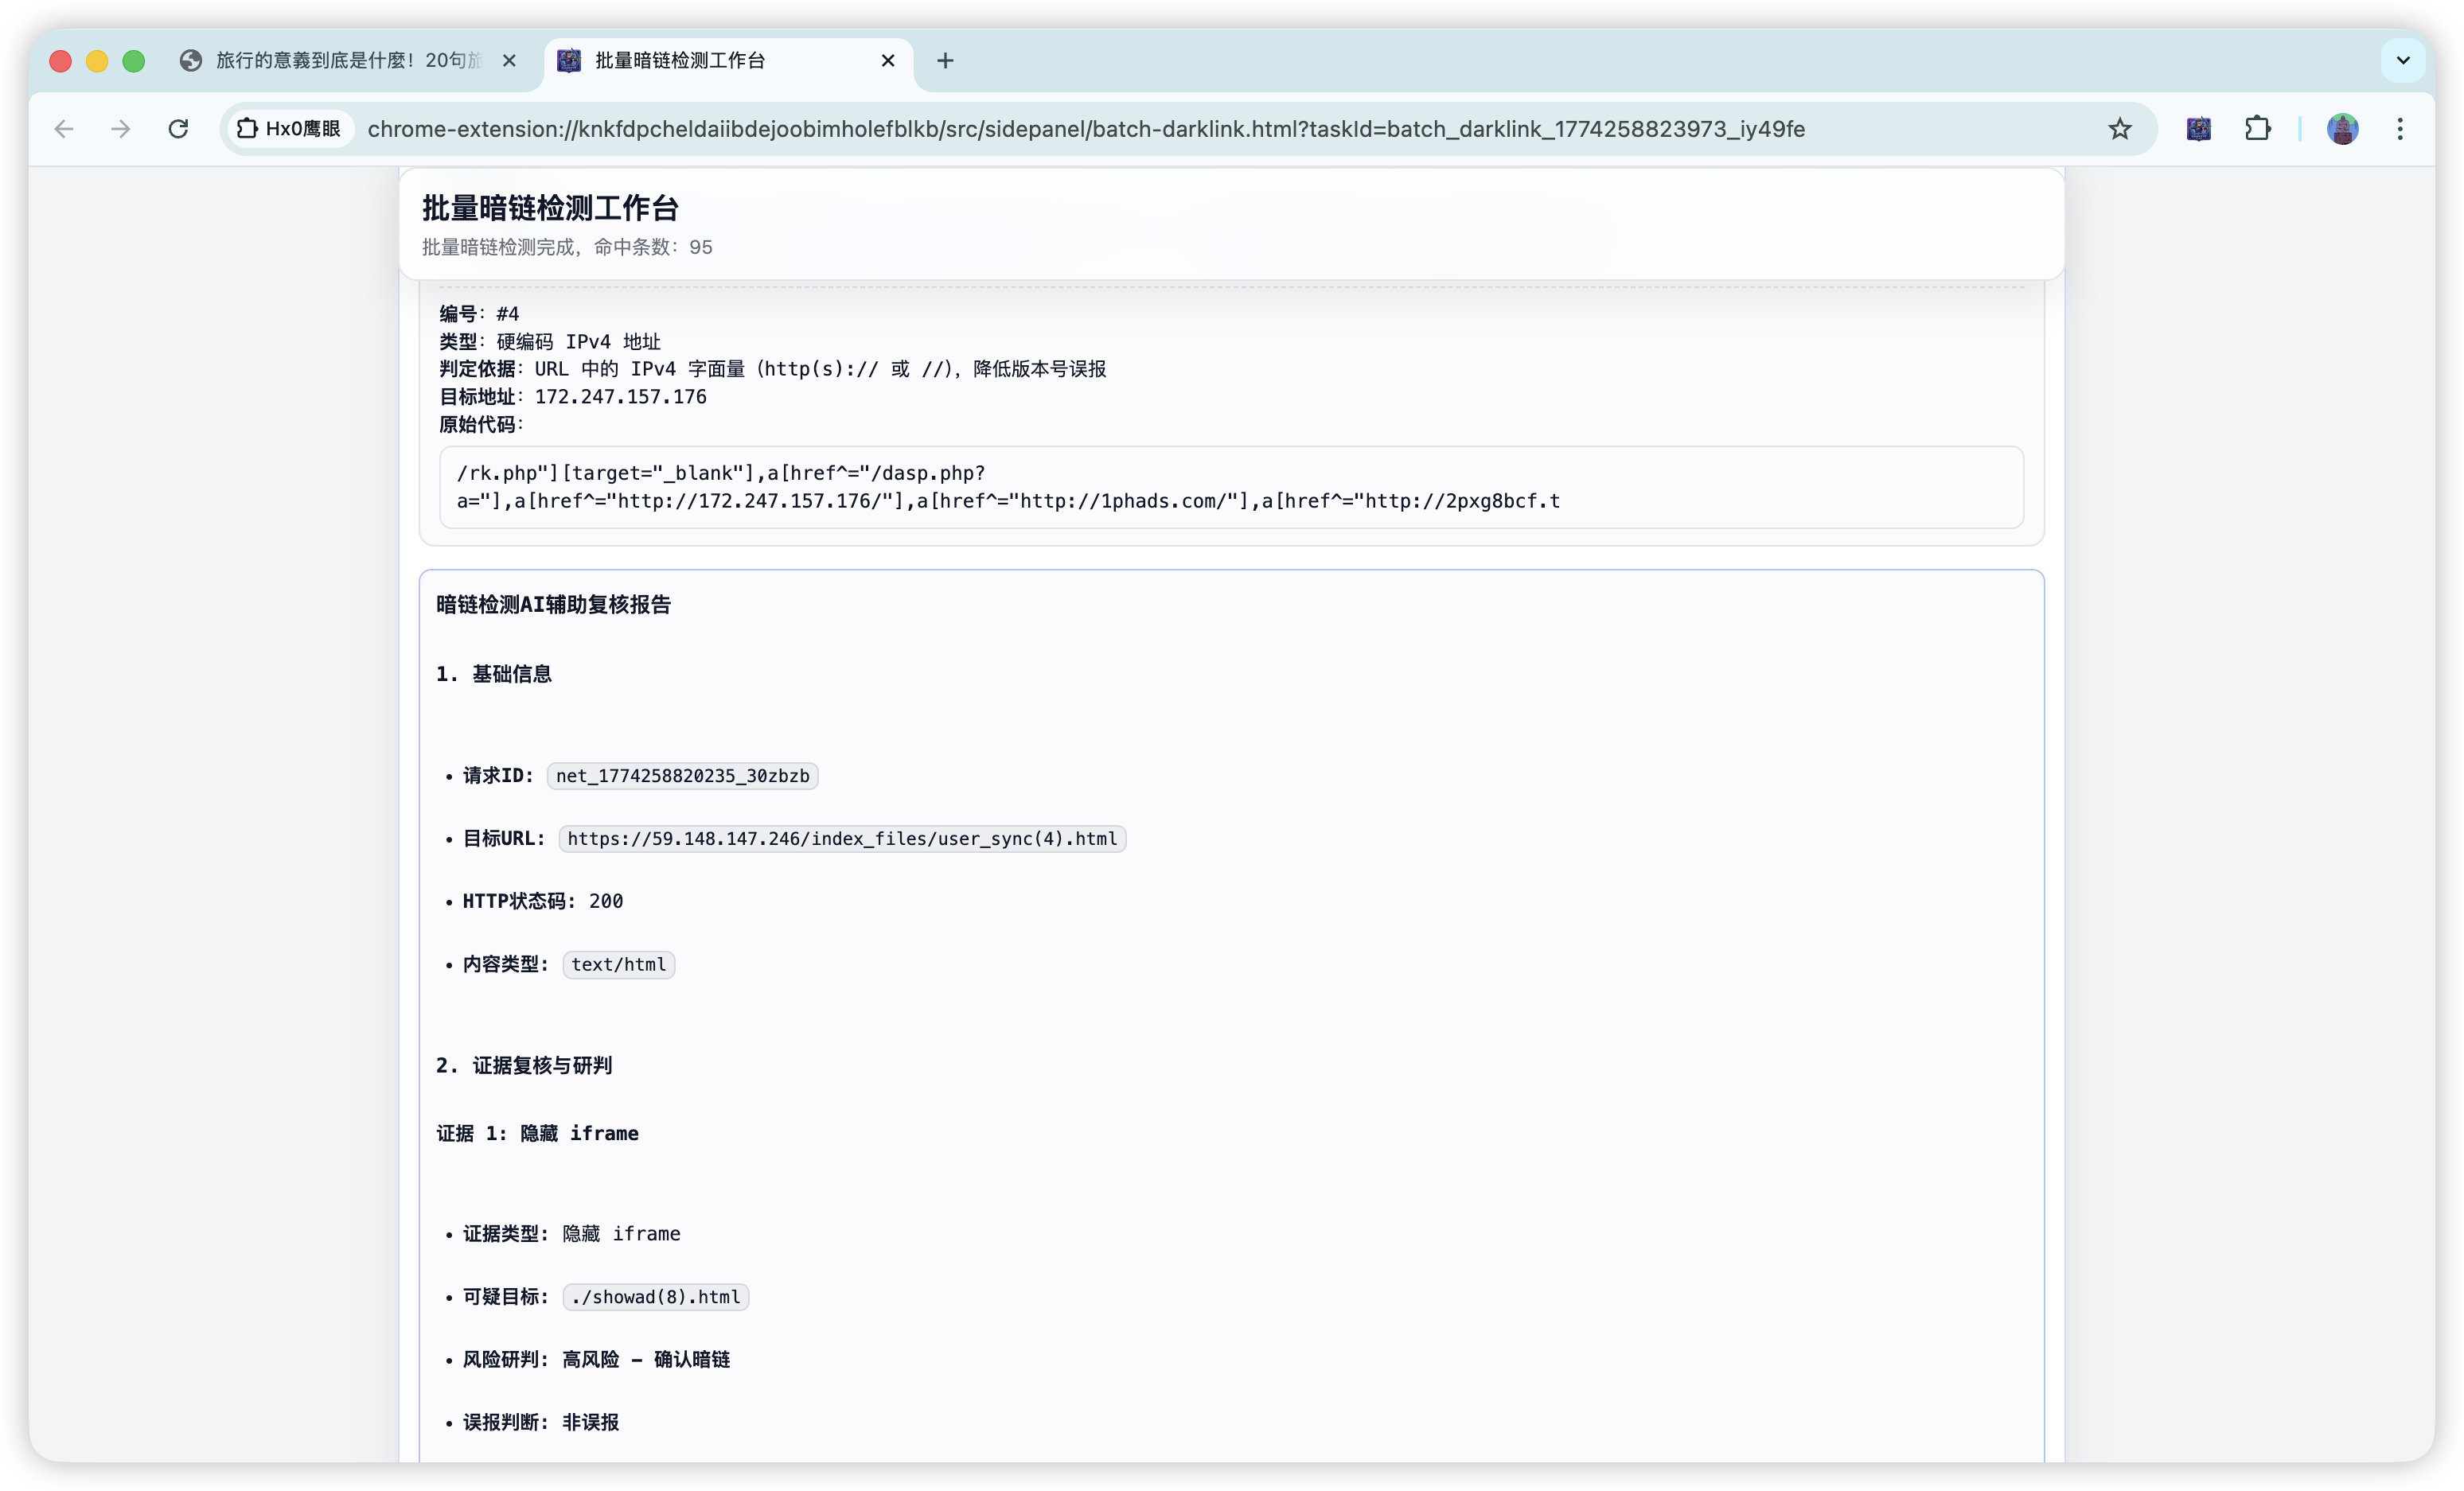
| Link nascosti e minacce statiche | Scansione con regole su HTML statico, ecc.; domini top ad alta reputazione configurabili per ridurre il rumore; report scaricabile. Può essere combinato con interpretazione AI dei messaggi/semantica; il workbench batch link nascosti facilita il confronto trasversale di più risposte, aiutando a organizzare link esterni, script di terze parti e indizi di dipendenza (scenario di screening supply chain). |
| Analisi AI (opzionale) | Singolo pacchetto: interpretazione di richiesta + risposta, spiegazioni di anomalie e rischi. Batch: seleziona più cronologie, pagina dedicata con evidenziazione per voce + report riepilogativo, ideale per più API, più domini e conservazione delle evidenze. Pannello attività AI: automazione multi-fase nella barra laterale (penetrazione intelligente / CTF), supporta iniezione knowledge base Skills (moduli integrati penetration/CTF, importazione di SKILL.md esterni, selezione sottomoduli a livello di attività), iniezione di indizi durante l'esecuzione nei round successivi. Modelli supportati: OpenAI, DeepSeek, LM Studio locale, Base URL personalizzato; compatibile con stile OpenAI e percorsi completi come Qianfan Code Plan; i dati vengono inviati solo all'Endpoint configurato (BYOK). |
| MCP automazione browser HawkEye (PRO) | MCP browser orientato al flusso di lavoro di sicurezza; compatibile con stdio / Streamable HTTP / legacy SSE, espone navigazione delle schede e strumenti HawkEye di cattura, replay, mutazione, codifica/decodifica ed evidenze a un Agent Host fidato. |
| Agent a livello browser (PRO) | Pianifica autonomamente nella scheda reale dell'utente con stato di login, chiamate multi-round di strumenti browser + HawkEye; supporta modalità di approvazione di sicurezza, obiettivi / piani, allegati, screenshot visivi, memoria contestuale lunga, ricerca online autonoma e download nativi. |
| Matching informazioni sensibili | Regole integrate (documenti d'identità, telefoni, carte bancarie, email, fingerprint Shiro/JWT/Swagger/UEditor/Druid, IP, domini, CTF Flag, ecc.) + regex personalizzati, librerie di keyword; supporta import/export in batch, svuotamento con un clic. |
| Capacità batch | Esportazione batch, eliminazione, analisi AI batch, rilevamento link nascosti batch (workbench in scheda separata), replay batch, ecc. |
| Internazionalizzazione | Interfaccia 中文 / English commutabile. |
| ❌ |
| ✅ |
| Adatto a debug multi-ambiente e verifica |
| Smart proxy diverter (nuovo in 1.0.1, aperto alla Community dalla 1.0.6) | ✅ | ✅ | Situato sotto "Tipo cattura / suffisso" nella pagina impostazioni base, può inoltrare le richieste corrispondenti a Burp, Yakit o altri proxy upstream in base alle regole del sito; le richieste non corrispondenti mantengono il percorso di rete originale; la versione Firefox supporta inoltre "modalità compatibile / modalità takeover" |
| MCP automazione browser HawkEye (1.0.6) | ❌ | ✅ | Simile a un Playwright MCP dedicato alla sicurezza, collega operazioni browser e strumenti HawkEye di cattura, replay, mutazione, informazioni sensibili ed evidenze |
| Agent a livello browser / modalità Agent (1.0.6) | ❌ | ✅ | Disponibile solo con prova valida o licenza Pro; esegue piani multi-round e chiamate di strumenti in sessioni browser reali |
| Impostazioni analisi AI, analisi risultati AI, analisi AI, generazione casi AI | ❌ | ✅ | Le capacità AI sono unificate nella Pro |
| Attività AI / pannello attività AI (dalla 1.0.2) | ❌ | ✅ | Automazione multi-fase: penetrazione intelligente, CTF; iniezione knowledge base Skills (1.0.3 perfeziona raccomandazioni predefinite e strategia priorità manuale), iniezione indizi durante l'esecuzione; log timeline e colonne trascinabili (1.0.5); orchestrazione e catena di strumenti in ottimizzazione continua; collegamento con cronologia, replay e verifica con report consolidato |
| Knowledge base AI Skills (1.0.3) | ❌ | ✅ | Knowledge base integrata penetration/CTF con sottomoduli (1.0.6: penetration 19 + CTF 28); markdown modificabile; importazione di Skill esterne. Le impostazioni avanzate sono la lista consentita globale; le Skills delle nuove sessioni Agent sono disattivate di default, l'utente deve anche fare clic su Skills nella sessione corrente; le Skill non abilitate contemporaneamente non vengono chiamate |
| Workbench script Tampermonkey / script pagina (1.0.4) | ❌ | ✅ | Importa .user.js, gestione libreria script, iniezione con un clic; creazione/ottimizzazione script AI; assistente decodifica intelligente (1.0.5); collegamento con cattura pacchetti e replay |
| Chiamata script intelligente attività AI (1.0.4) | ❌ | ✅ | Durante l'esecuzione delle attività, l'AI può elencare, eseguire, creare script di pagina, combinandoli con Skills, replay, Fuzz |
| Codifica/decodifica avanzata / decodifica a matrioska intelligente (potenziata in 1.0.5) | ❌ | ✅ | Il workbench replay aggiunge AES/DES/RSA/SM; le attività AI includono codec.transform; sezione "Crittografia e codifica" inline nei dettagli collegata al workbench replay |
| Rilevamento link nascosti e minacce statiche, download report, domini top ad alta reputazione | ❌ | ✅ | Scansione con regole, report e capacità di riduzione rumore |
| Ricerca profonda completa, matching informazioni sensibili, regex personalizzati / librerie di keyword (aperto alla Community dalla 1.0.6) | ✅ | ✅ | Rispetto alla 1.0.5, spostato nella Community; supporta ricerca profonda completa di richieste / risposte, regole integrate, regex personalizzati, librerie di keyword e import/export batch |
| Esportazione batch, eliminazione batch, replay batch, analisi AI batch, rilevamento link nascosti batch | ❌ | ✅ | I workbench batch sono unificati nella Pro |
| Intercettazione e modifica | HTTP + frame WebSocket a coda; gestione per voce o batch nella barra laterale | Intercettazione proxy, standard di fatto del settore | Supporta MITM / orchestrazione flussi di lavoro | La maggior parte senza o solo modifica di frammenti URL |
| Replay / Fuzz | Workbench replay + mini Fuzz HTTP/WS + replay/Fuzz nella pagina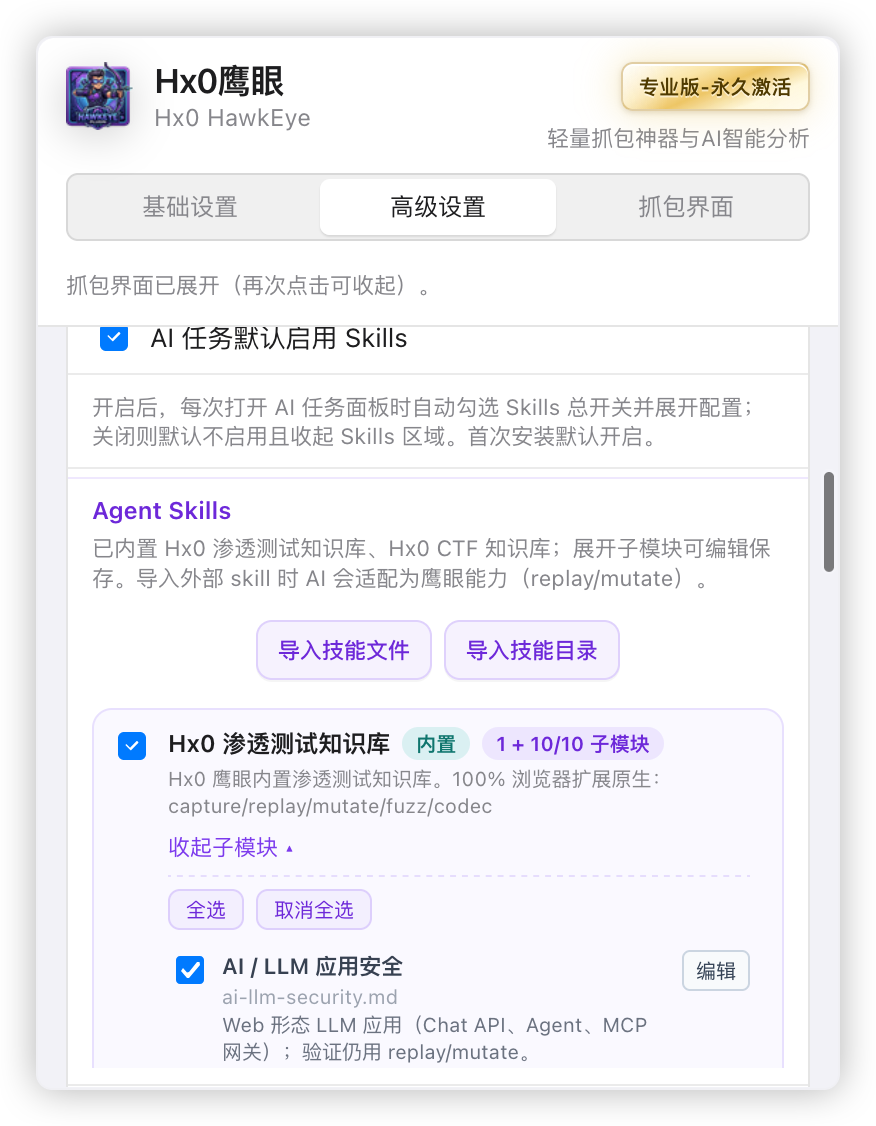 |