🦅 Hx0 HawkEye:estensione di cattura pacchetti full-stack leggera e audit di sicurezza AI
【English / 中文】







Novità principali della v1.0.6
- MCP di automazione browser HawkEye (PRO): posizionato come un Playwright MCP dedicato alla sicurezza. Oltre a navigazione, click, input, snapshot di pagina e screenshot, si integra direttamente con la catena di strumenti HawkEye per cattura pacchetti, replay, mutazione, codifica/decodifica, informazioni sensibili, TLS ed evidenze; supporta stdio, Streamable HTTP e legacy SSE.
- Agent a livello browser (PRO): pianifica autonomamente nella scheda reale dell'utente con stato di login, esegue navigazione multi-round, interazioni con controlli complessi / iframe, analisi di cattura pacchetti, verifica tramite replay, ricerca online e download nativi; non è una normale chat o un report AI monouso; la modalità Agent è disponibile solo con prova valida o licenza Pro.
- Funzionalità community v1.0.6 ampliate: rispetto alla 1.0.5, lo smart proxy diverter, la ricerca profonda completa, il matching di informazioni sensibili integrato/personalizzato e le librerie di keyword sono ora disponibili nella community edition.
- Refactoring prestazioni Firefox e Chrome: lo snapshot DOM usa una singola scansione lineare con output limitato, con filtro anticipato degli elementi fuori viewport; i listener
webRequest di Firefox vengono registrati/deregistrati dinamicamente in base allo stato; trasporto compatto per Agent / MCP, notifiche in batch, riutilizzo degli observer, supporto next_cursor per risultati grandi, senza sacrificare l'integrità delle evidenze delle attività.
- Doppia autorizzazione esplicita per Skills: la knowledge base integrata di penetration / CTF è aggiornata alla v1.0.6; le Skills sono disabilitate di default nelle nuove sessioni Agent. L'utente deve prima abilitare le Skill / sottomoduli consentiti in "Impostazioni avanzate", poi fare clic su
Skills nella sessione Agent corrente; l'Agent può chiamare solo le Skill in quella lista consentita, al momento opportuno e in base all'obiettivo.
- Allineamento documentazione cinese/inglese e privacy: revisione sincronizzata di popup, impostazioni, attività AI, Agent, manuale utente e Accordo utente e politica sulla privacy; chiariti i percorsi dati per MCP locale, Agent / AI Endpoint di terze parti, anonimizzazione automatica AI e quando l'utente disattiva l'anonimizzazione.
- Protezione distribuzione prodotti a pagamento: GitHub fornisce solo due pacchetti ZIP Chrome / Firefox offuscati e ripuliti; nessun sorgente, script di build, source map, file di debug, chiavi o CRX / XPI.


一、Cos'è
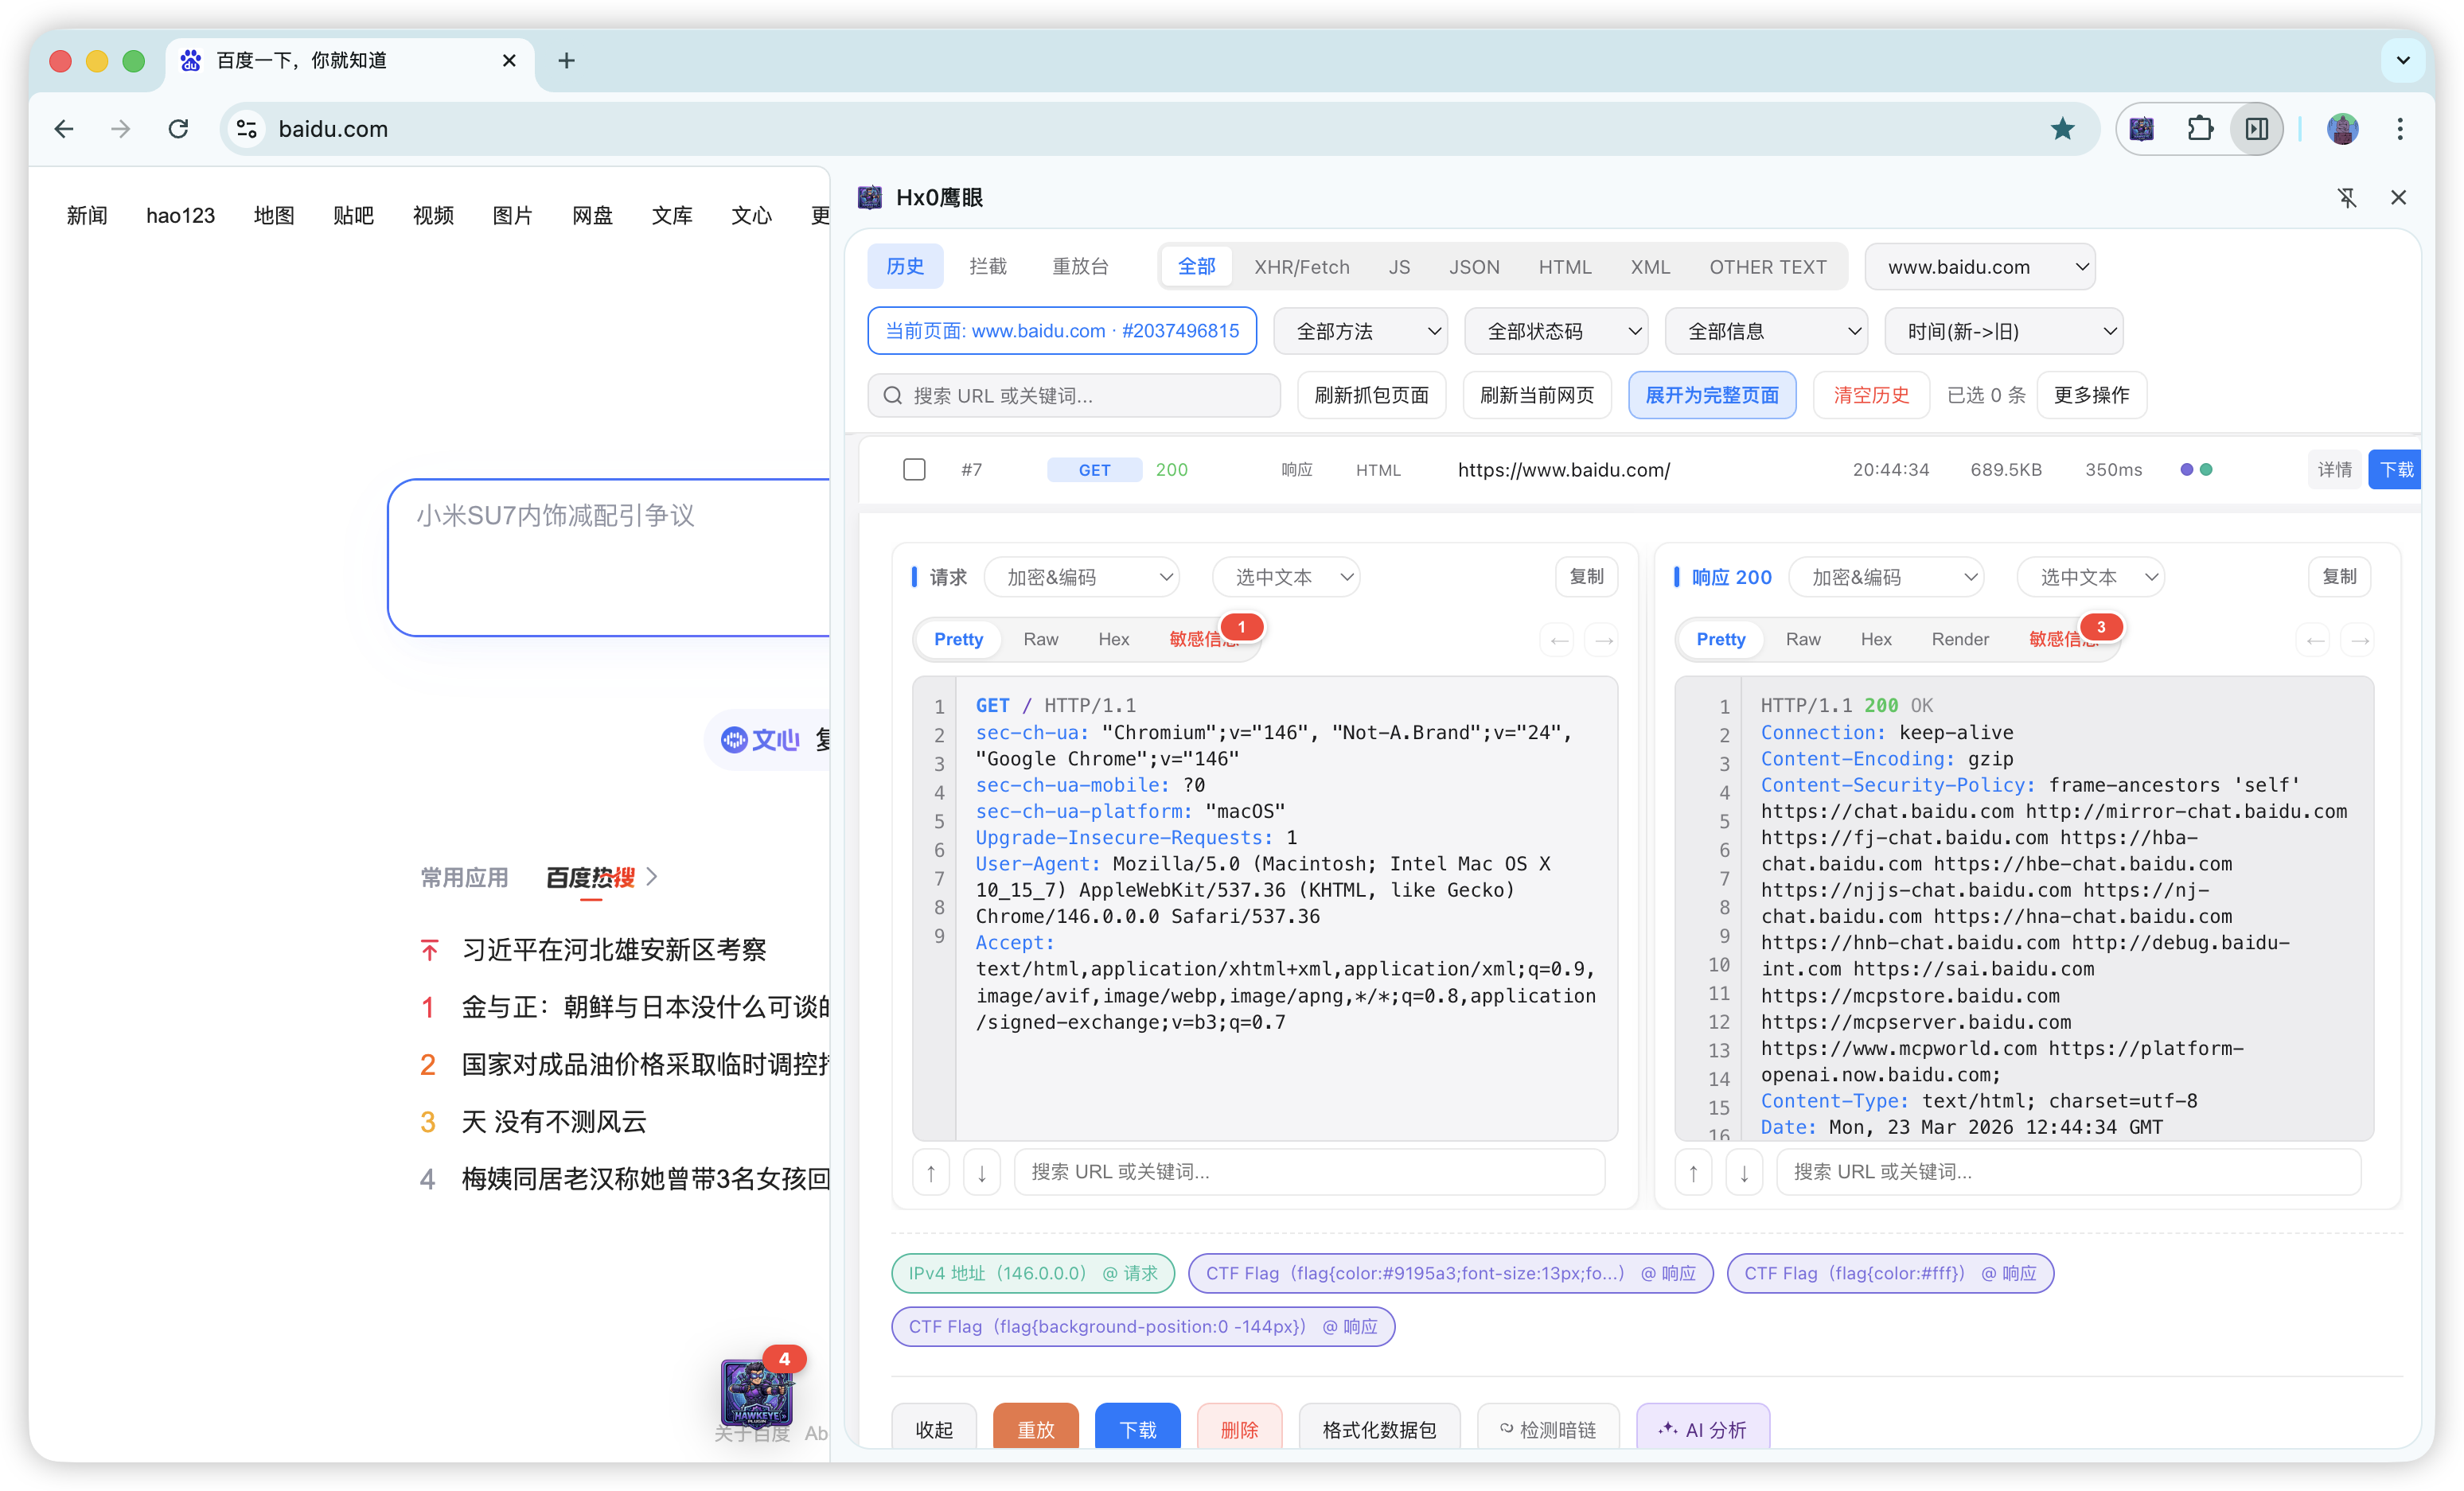
Basta con i proxy complicati, davvero pronto all'uso. Hx0 HawkEye è un'estensione nativa del browser (supporta Chrome / Firefox e i principali kernel Chromium) che fornisce direttamente nella barra laterale un ciclo completo di cattura pacchetti e intercettazione (incluso WebSocket), replay del traffico, mini Fuzz e audit intelligente AI.

⚡ Vantaggi principali: perché non usare i proxy tradizionali?
- Zero dipendenze ambientali: niente Burp Suite da aprire, nessuna modifica al proxy di sistema, nessun certificato radice da fidarsi o ambiente Java da configurare.
- Sessione assolutamente coerente: affronta direttamente il traffico XHR / Fetch della pagina, completamente identico allo stato di login same-origin della scheda corrente, eliminando del tutto i problemi di "proxy che perde i Cookie" e "logout frequenti".
- Pronto all'uso: installa e funziona, ideale per debug di sviluppo quotidiano, risoluzione problemi API e screening di sicurezza iniziale entro i limiti autorizzati.
🤖 Asso nella manica: potenziamento AI completo del flusso (BYOK)
Supporta l'integrazione di API di modelli propri (BYOK), integrando l'AI senza soluzione di continuità nel flusso di lavoro della barra laterale:
- Generazione intelligente di casi di test e Payload: nel workbench di replay organizza automaticamente idee di test strutturate; nel mini Fuzz genera dinamicamente payload di mutazione basati sul contesto, eliminando i dizionari tradizionali ingombranti.


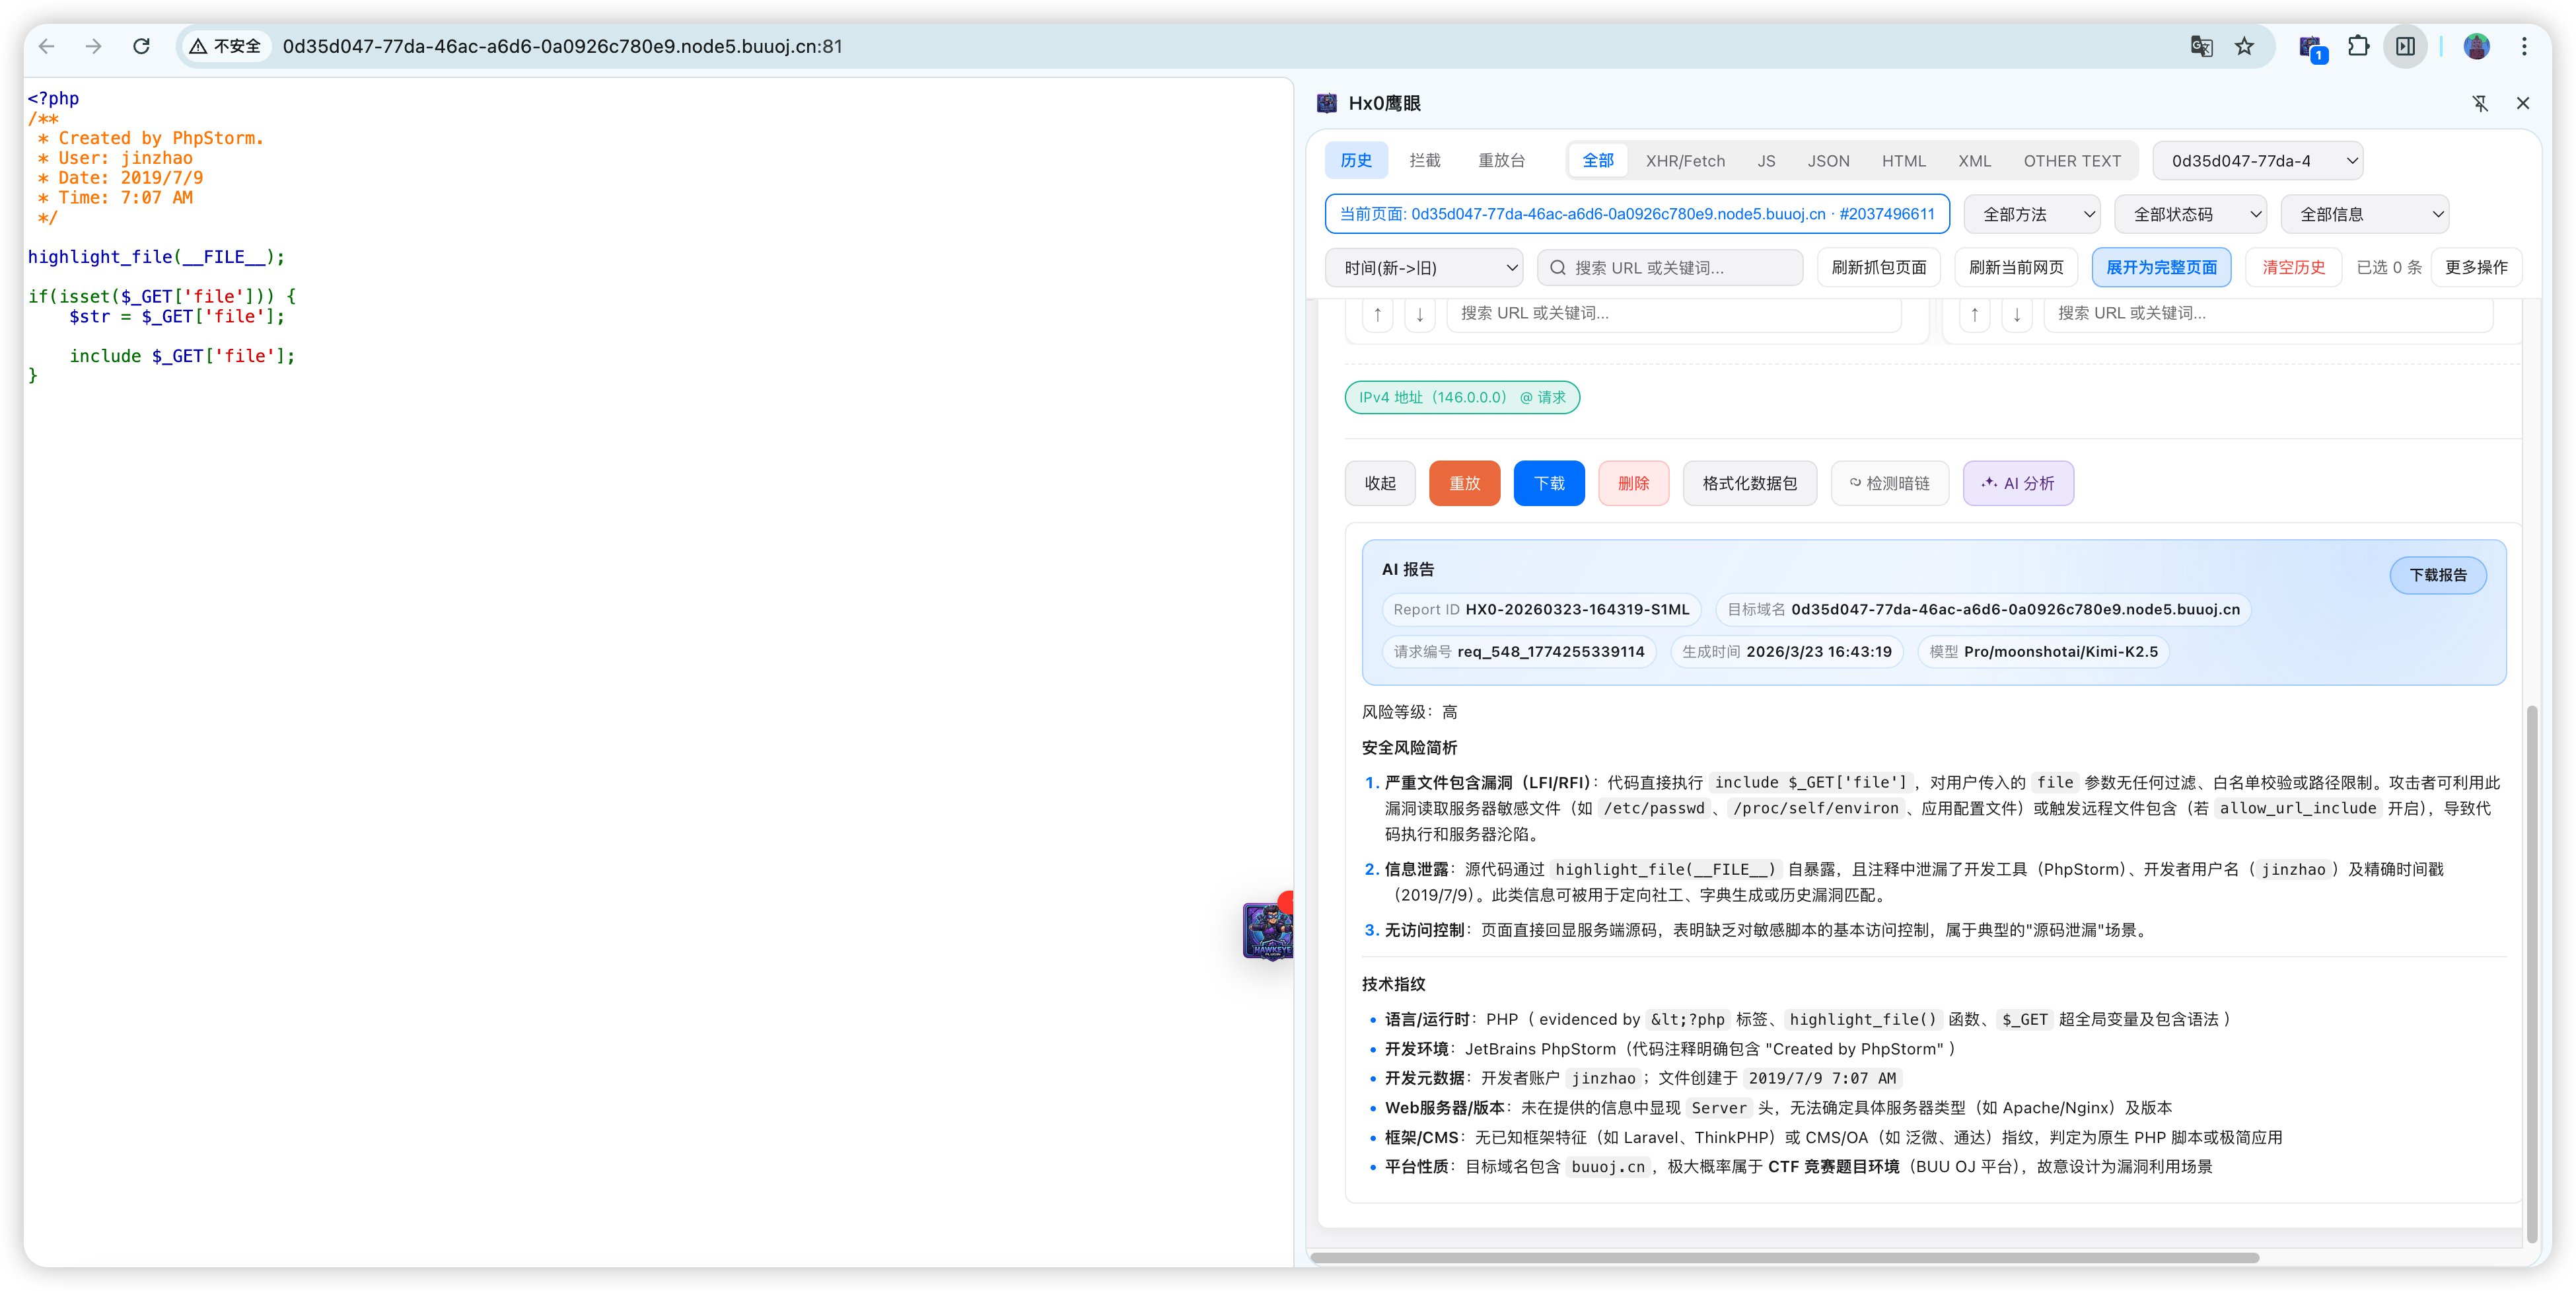
- Interpretazione approfondita di singoli pacchetti: analisi AI a livello semantico del testo completo di Request / Response complesse, a supporto della valutazione dei rischi.

- Analisi e sintesi in batch: seleziona più pacchetti dati in un workbench dedicato, l'AI estrae automaticamente pattern da famiglie di API e chiamate di terze parti, supportando lo screening iniziale di rischi trasversali come supply chain e superficie di dipendenza.

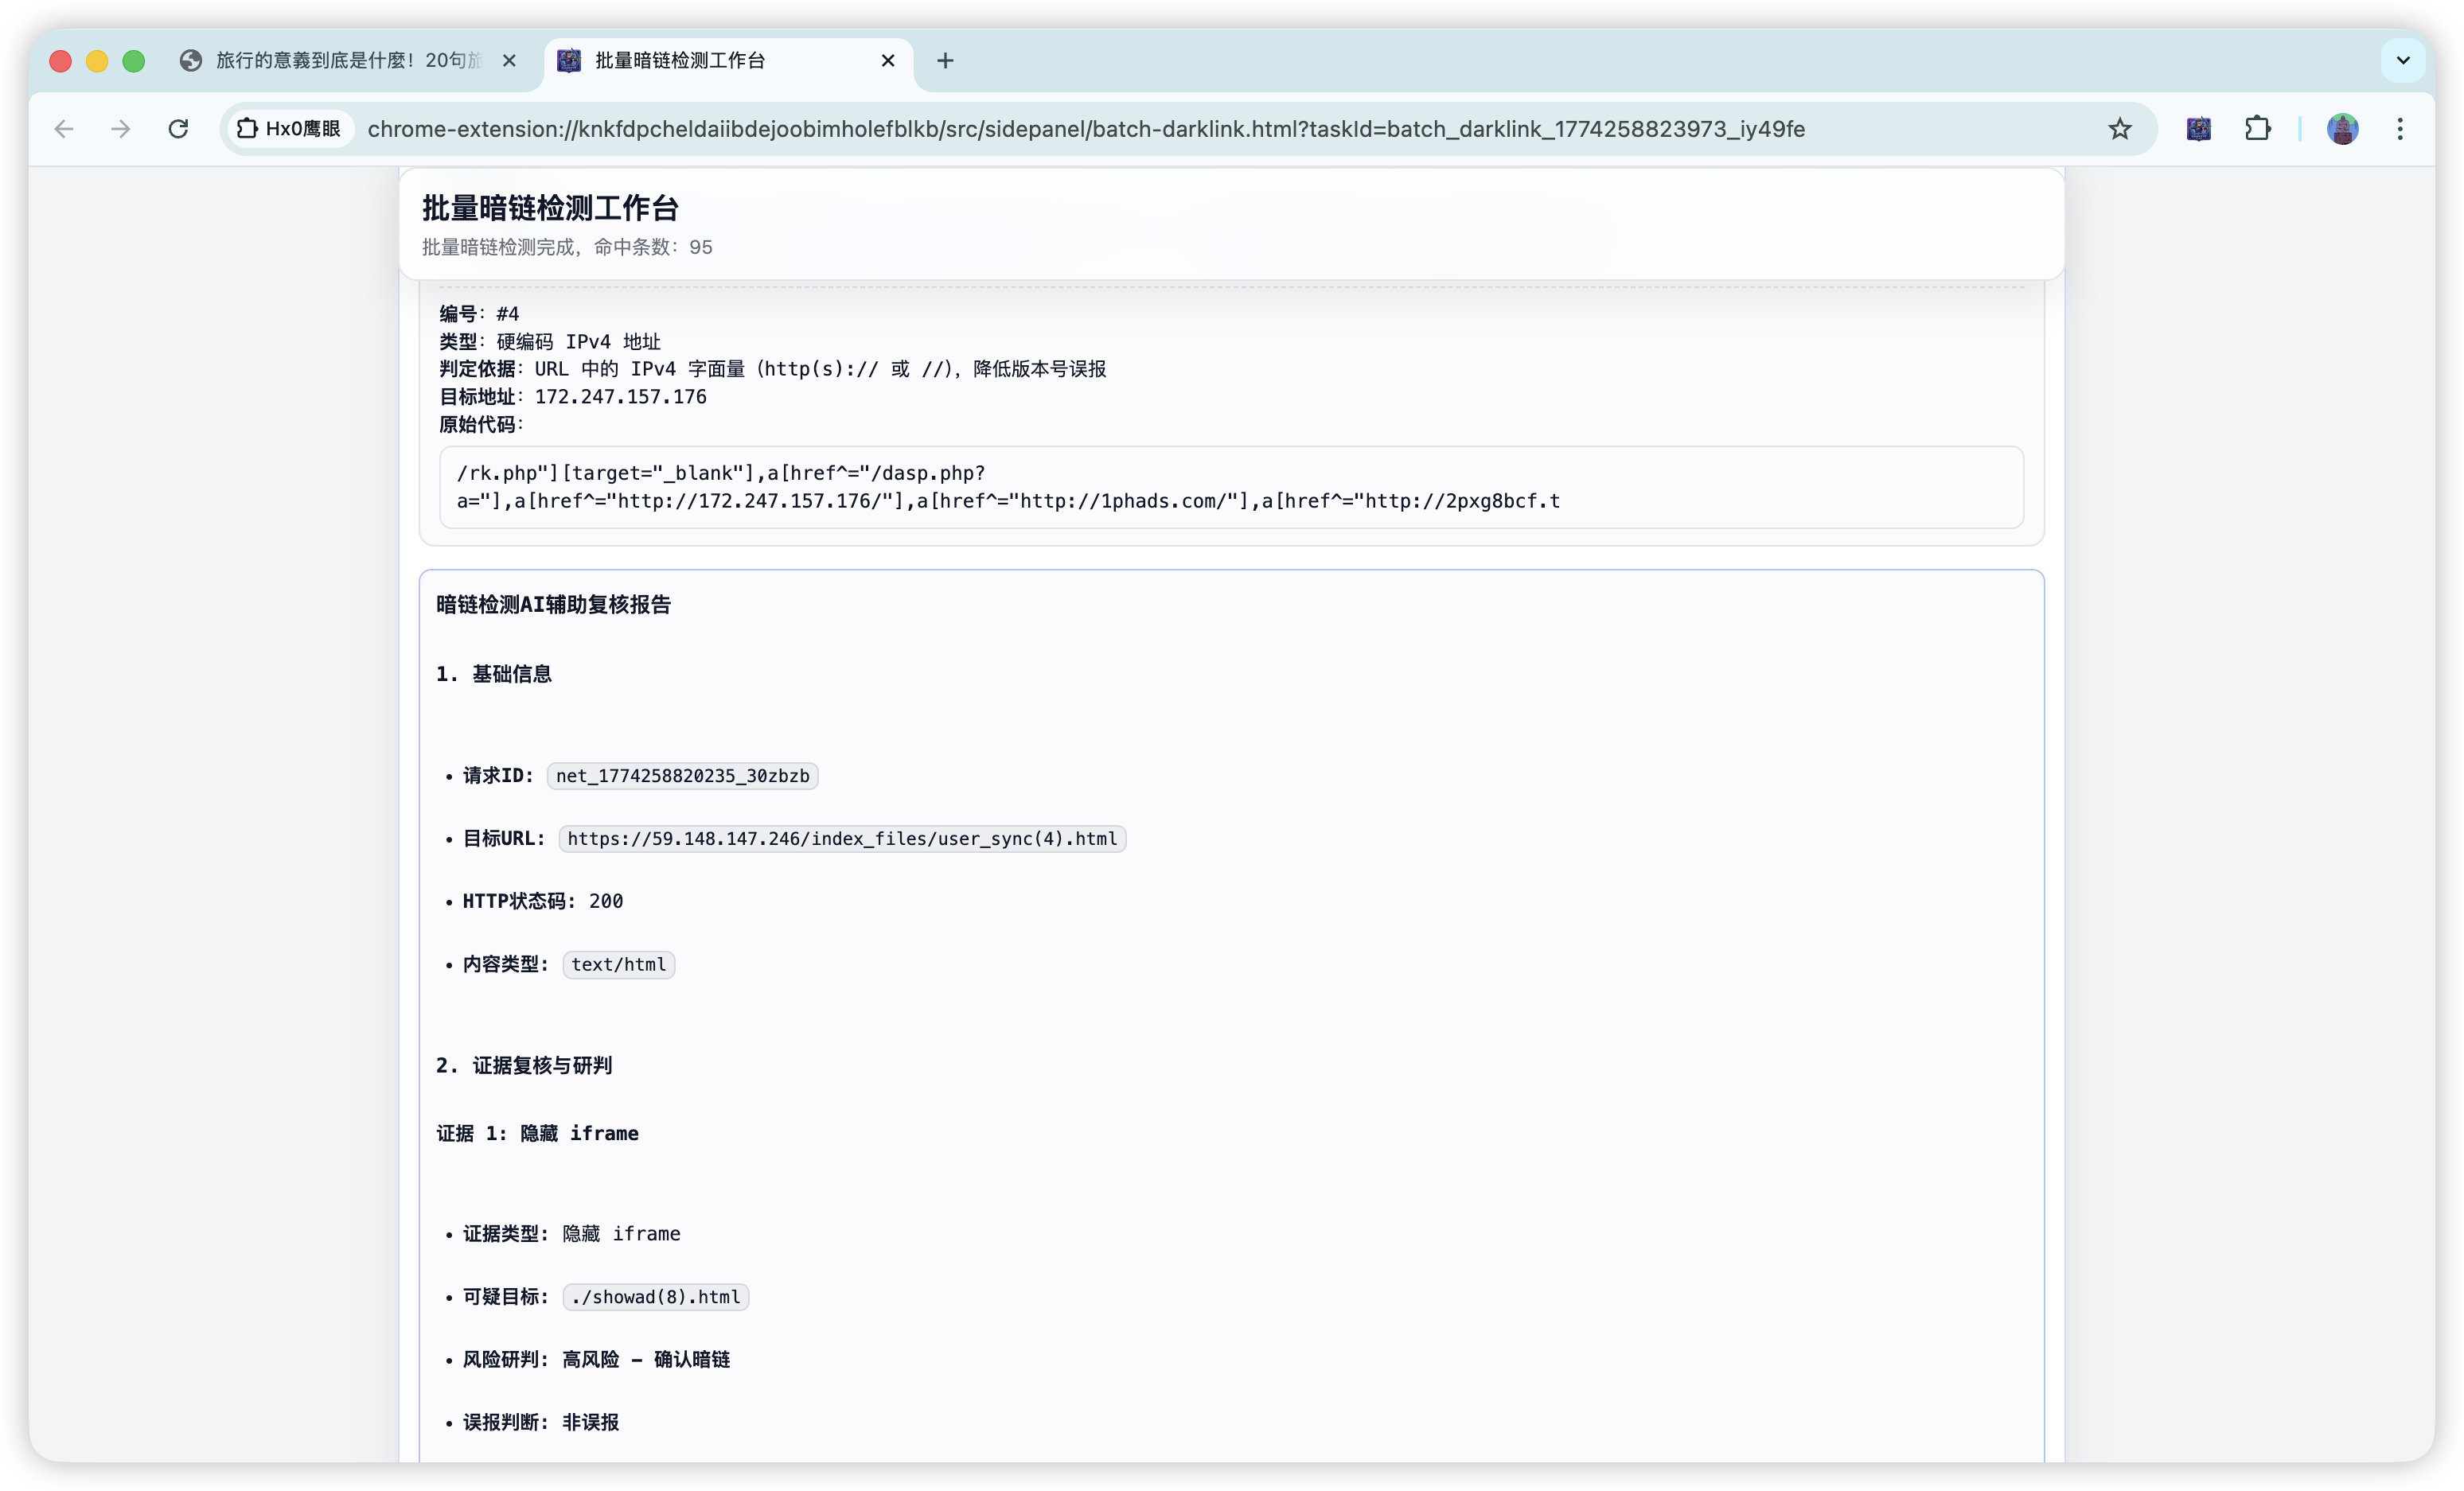
- Caccia statica a doppio motore: regole integrate di rilevamento link nascosti + interpretazione semantica contestuale AI in sinergia, revisione batch delle minacce su più pagine, copertura completa delle vulnerabilità statiche.