
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-39211 — Vulnerabilità di enumerazione degli utenti in Kaiten (sistema di gestione dei flussi di lavoro) | Kitploit
Strumenti/GitHubGitHub/artemy-ccrsky/cve-2024-39211
OSINT (Open Source Intelligence)RicognizioneAttacchi alle PasswordAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebRaccolta Informazioni
GitHubartemy-ccrsky/cve-2024-39211

CVE-2024-39211

Vulnerabilità di enumerazione degli utenti in Kaiten (sistema di gestione dei flussi di lavoro)

Vedi Repository
71681 anno faNon ancora revisionato
Condividi

CVE-2024-39211 (Enumerazione utenti Kaiten)

Kaiten - un sistema di gestione dei flussi di lavoro, è vulnerabile ad attacchi di forza bruta senza restrizioni su login utente e indirizzi email registrati nel sistema tramite una semplice richiesta POST.

Riferimenti:

Descrizione CVE MITRE

NVD CVE

Utilizzo

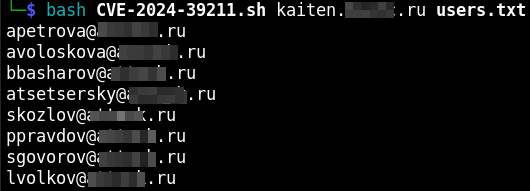
Scarica semplicemente lo script bash ed eseguilo con wordlist personalizzate (solo login, non email!)

bash CVE-2024-39211.sh <input.domain.ru> <wordlists_users>

Come risultato:
Kaiten_sploit

Wordlists

Le aziende spesso utilizzano politiche di login basate su combinazioni di nome e cognome, ad esempio, Anton Ivanov = aivanov o a_ivanov. Di conseguenza, di seguito sono forniti collegamenti a un ampio insieme di nomi e cognomi russi:

  • Nomi russi più comuni
  • Cognomi russi più comuni (100k lines)

Questo repository contiene un archivio di wordlist con un set base di 2,5 milioni di combinazioni nella forma aivanov.


Mitigazione

  • Aggiornare il software Kaiten all'ultima versione
  • Implementare CAPTCHA di base o limiti di richiesta
  • Non inviare risposte basate su errori (risolvi autonomamente)
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




