
 arpsyndicate/puncia
Panthera(P.)uncia - Utilità CLI ufficiale per Subdomain Center & Exploit Observer.


Puncia è il client ufficiale da riga di comando per due API di intelligence di A.R.P. Syndicate — puntalo su un dominio, un brand o un ID di vulnerabilità e ottieni JSON strutturato in pochi secondi, senza bisogno di un browser:
$ puncia subdomain arpsyndicate.io
╭──────────────────────────────────────────────────────────────────────╮
│ Panthera(P.)uncia v0.38                                              │
│ subdomain recon · brand impersonation · exploit intel · sbom analysis│
│ A.R.P. Syndicate — https://www.arpsyndicate.io                       │
╰──────────────────────────────────────────────────────────────────────╯
[
  "advisories.arpsyndicate.io",
  "asm.arpsyndicate.io",
  "blog.arpsyndicate.io",
  ...
]

$ puncia sbom bom.json ./out
puncia ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 100% (128/128) 0:00:41
Si prega di notare che, sebbene questi risultati possano talvolta essere piuttosto imprecisi e inaffidabili, possono variare notevolmente di volta in volta a causa delle loro capacità di auto-miglioramento.
I rate-limit aggressivi possono essere evitati con una API key: https://www.arpsyndicate.io/pricing.html
pip3 install punciapip3 install .pip3 install puncia
# subdomain footprint of a target (shadow IT / attack surface / takeover recon)
puncia subdomain example.com
# lookalike / typosquat / brand-impersonation domains
puncia replica example.com
# what's known about a CVE
puncia exploit CVE-2021-44228
puncia <mode> <query> [output] [--match M] [--domain D] [--limit N] [--offset N]
                               [--crawl] [--api-key K] [--concurrency N]
                               [--timeout S] [--retries N] [--quiet]
Esegui puncia --help per il riferimento completo. I risultati vengono stampati su stdout; il
banner, le barre di avanzamento, gli avvisi e gli errori vanno tutti su stderr, quindi
puncia subdomain example.com > out.json produce sempre JSON pulito e valido.
Codici di uscita: 0 successo · 1 errore di richiesta o input · 2 errore di utilizzo.
(A PAGAMENTO) Memorizza una API key (storekey) - puncia storekey <api-key>
~/.puncia con permessi 0600. $PUNCIA_API_KEY la sovrascrive,
il che è di solito ciò che vuoi in CI.(FREEMIUM) Interroga Domini, raggruppati per dominio (motore subdomain / cuttlefish) - puncia subdomain <domain> <output-file>
subdomain/replica/keyword percorrono ogni pagina e le uniscono
per te. Passa --offset (con o senza --limit) per recuperare esattamente
una pagina grezza da solo, ad esempio per una scansione ripristinabile o in streaming:
puncia subdomain bigco.com --limit 50000 --offset 0
# stderr prints: note: more results available — continue with --offset 50000
puncia subdomain bigco.com --limit 50000 --offset 50000
import asyncio
import puncia

async def main():
   # Without an API key (ratelimited)
   print(await puncia.query_api("exploit", "CVE-2021-3450"))
   print(await puncia.query_api("subdomain", "arpsyndicate.io"))

   # With an API key
   await puncia.store_key("ARPS-xxxxxxxxxx")
   api_key = await puncia.read_key()
   print(await puncia.query_api("subdomain", "arpsyndicate.io", apikey=api_key))
   print(await puncia.query_api("replica", "arpsyndicate.io", match="exact", apikey=api_key))
   print(await puncia.query_api("enrich", "CVE-2021-3450", apikey=api_key))
   print(await puncia.query_api("noncve", "exploitable", apikey=api_key))

   # Static endpoints (unauthenticated, unlimited)
   print(await puncia.query_api("subdomain", "^HEALTH"))
   print(await puncia.query_api("exploit", "^STATS"))

   # Live crawl, with the outcome surfaced via a callback
   await puncia.query_api(
       "subdomain", "bigco.com", apikey=api_key, crawl=True,
       on_crawl=lambda h: print("crawl status:", h.get("X-Crawl-Status")),
   )

   # Write straight to disk
   await puncia.query_api("subdomain", "arpsyndicate.io", "out.json", apikey=api_key)

asyncio.run(main())
I fallimenti sollevano puncia.PunciaError; un risultato vuoto ({} / []) viene restituito
così com'è invece di essere trattato come un errore. Riusa una singola sessione attraverso molte
query passando session= e un limiter= condiviso, esattamente come
fa process_bulk().
from puncia import PunciaError, query_api

try:
    data = await query_api("exploit", "CVE-2021-3450", apikey=api_key)
except PunciaError as exc:
    print(f"lookup failed: {exc}")
git clone https://github.com/ARPSyndicate/puncia && cd puncia
pip install --upgrade pip     # editable installs need pip >= 21.3
pip install -e ".[dev]"
pytest                        # 42 offline tests, no API calls or network access
La suite di test è completamente offline — copre la costruzione degli URL, il contenimento dei percorsi di output, il parsing SBOM, la pianificazione bulk e la temporizzazione del ratelimiter senza toccare la rete, quindi è sicuro eseguirla in qualsiasi ambiente.
--limit--offset--crawl integra i risultati memorizzati
con una passata di scoperta live. Un determinato dominio viene effettivamente ri-scansionato
solo una volta ogni ~6h — le richieste all'interno di quella finestra ricevono il risultato del crawl in cache
istantaneamente. Puncia riporta l'esito su stderr:
crawl: fresh, 12 newly discovered name(s) (anche partial / cooldown /
disabled).
puncia subdomain bigco.com --crawl
(FREEMIUM) Interroga Domini Replica, raggruppati per brand (motore replica / octopus) - puncia replica <domain> --match <prefix|exact|substring> <output-file>
(FREEMIUM) Interroga per Parola Chiave, raggruppati per parola chiave (motore keyword / ammonites) - puncia keyword <keyword> --match <exact|prefix> <output-file>
--domain:
puncia keyword blog --domain bandcamp.comInterroga Identificatori di Exploit e Vulnerabilità (exploit)
puncia exploit ^WATCHLIST_IDES <output-file>puncia exploit ^WATCHLIST_INFO <output-file>puncia exploit ^WATCHLIST_TECH <output-file>puncia exploit ^STATS <output-file>puncia exploit ^HEALTH <output-file>puncia exploit <eoidentifier> --match <substring|prefix|exact> <output-file>(FREEMIUM) Arricchisci Identificatori CVE/GHSA (enrich) - puncia enrich <cve-id/ghsa-id> <output-file>
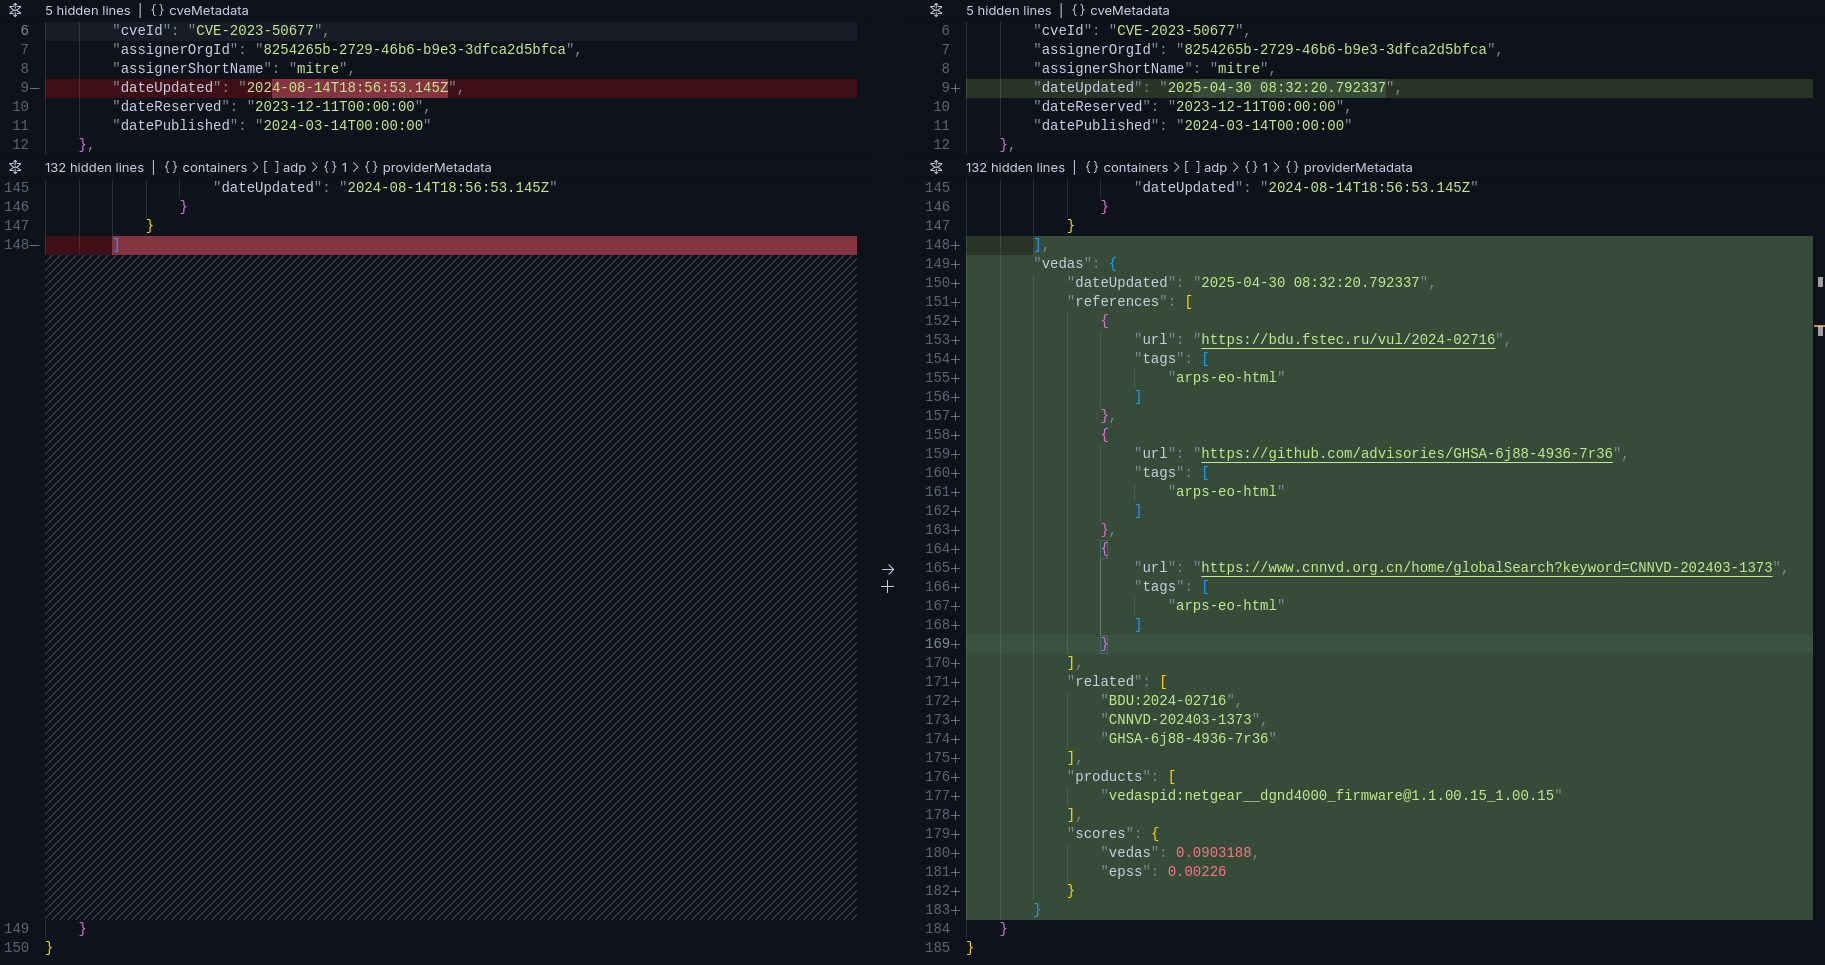
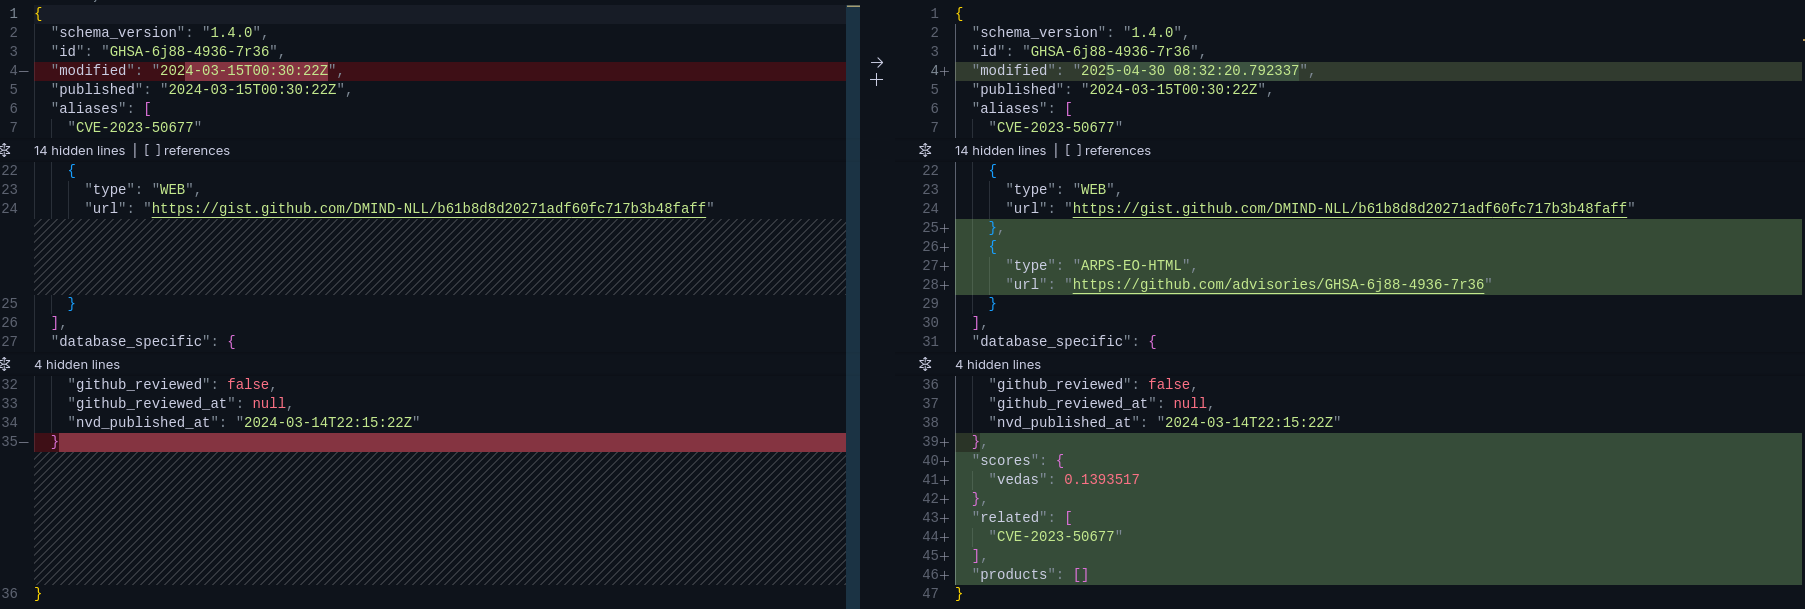
enrich=true ha effetto solo per gli identificatori CVE-/GHSA-; unisce
il record completo dell'advisory upstream con i punteggi EPSS + VEDAS.(A PAGAMENTO) Identificatori Non-CVE per gruppo VEDAS (noncve) - puncia noncve <browser/china/russia/europe/exploitable> <output-file>
(GRATUITO) Stato del servizio Subdomain Center (^HEALTH) - puncia subdomain ^HEALTH <output-file>
Query Multiple (bulk/sbom)
puncia bulk <json-file> <output-directory>
{
    "subdomain": [
        "domainA.com",
        "domainB.com"
    ],
    "replica": [
        "domainA.com",
        "domainB.com"
    ],
    "keyword": [
        "keywordA",
        "keywordB"
    ],
    "exploit": [
        "eoidentifierA",
        "eoidentifierB"
    ],
    "enrich": [
        "eoidentifierA",
        "eoidentifierB"
    ]
}
puncia sbom <json-file> <output-directory>Le esecuzioni Bulk e SBOM de-duplicano le query, limitano il parallelismo a --concurrency
(predefinito 10) e — quando non è presente una API key — cadenzano le richieste per rimanere
automaticamente entro il budget del piano gratuito.
(FREEMIUM) Importazione Esterna
