 aress31/burpgpt
Un'estensione per Burp Suite che integra GPT di OpenAI per eseguire una scansione passiva aggiuntiva volta a scoprire vulnerabilità altamente personalizzate e consente di effettuare analisi basate sul traffico di qualsiasi tipo.

[!IMPORTANT] Annuncio del lancio di BurpGPT Pro, l'edizione specificamente progettata per soddisfare le esigenze dei professionisti e delle cyber boutique. Scopri una serie di funzionalità potenti e un'interfaccia intuitiva che migliora le tue capacità e garantisce un'esperienza utente ottimale. Per accedere a questi vantaggi, visita il nostro sito web e leggi la documentazione per maggiori informazioni.
[!WARNING] Tieni presente che l'edizione Community non è più mantenuta né funzionante. Per continuare a ricevere aggiornamenti, nuove funzionalità, correzioni di bug e miglioramenti, considera di passare all'edizione Pro. Non è più utile aprire
Issueper l'edizione Community.

burpgpt sfrutta la potenza dell'AI per rilevare vulnerabilità di sicurezza che gli scanner tradizionali potrebbero trascurare. Invia il traffico web a un modello di OpenAI specificato dall'utente, consentendo un'analisi sofisticata all'interno dello scanner passivo. Questa estensione offre prompt personalizzabili che permettono un'analisi del traffico web su misura per le esigenze specifiche di ogni utente. Consulta la sezione Esempi di casi d'uso per trarre ispirazione.
L'estensione genera un report di sicurezza automatizzato che riassume potenziali problemi di sicurezza basati sul prompt dell'utente e sui dati in tempo reale delle richieste emesse da Burp. Sfruttando l'AI e l'elaborazione del linguaggio naturale, l'estensione semplifica il processo di valutazione della sicurezza e fornisce ai professionisti della sicurezza una panoramica di livello superiore dell'applicazione o dell'endpoint scansionato. Ciò consente loro di identificare più facilmente potenziali problemi di sicurezza e di dare priorità all'analisi, coprendo al contempo una superficie d'attacco potenzialmente più ampia.
[!WARNING] Il traffico dati viene inviato a
OpenAIper l'analisi. Se hai preoccupazioni al riguardo o stai utilizzando l'estensione per applicazioni critiche per la sicurezza, è importante considerarlo attentamente e consultare l'Informativa sulla privacy di OpenAI per ulteriori informazioni.
[!WARNING] Sebbene il report sia automatizzato, richiede comunque un triage e una post-elaborazione da parte di professionisti della sicurezza, poiché potrebbe contenere falsi positivi.
[!WARNING] L'efficacia di questa estensione dipende fortemente dalla qualità e precisione dei prompt creati dall'utente per il modello
GPTselezionato. Questo approccio mirato aiuterà a garantire che ilmodello GPTgeneri risultati accurati e validi per la tua analisi di sicurezza.
controllo di scansione passiva, consentendo agli utenti di inviare dati HTTP a un modello GPT controllato da OpenAI per l'analisi tramite un sistema di segnaposto.modelli GPT di OpenAI per condurre un'analisi completa del traffico, consentendo il rilevamento di vari problemi che vanno oltre le vulnerabilità di sicurezza nelle applicazioni scansionate.token GPT utilizzati nell'analisi, permettendo regolazioni precise della lunghezza massima del prompt.modelli OpenAI tra cui scegliere, consentendo loro di selezionare quello più adatto alle proprie esigenze.prompt e di liberare infinite possibilità di interazione con i modelli OpenAI. Sfoglia gli Esempi di casi d'uso per trarre ispirazione.Burp Suite, fornendo tutte le funzionalità native per la pre e post-elaborazione, inclusa la visualizzazione dei risultati dell'analisi direttamente nell'interfaccia utente di Burp per un'analisi efficiente.Registro eventi nativo di Burp, consentendo agli utenti di risolvere rapidamente i problemi di comunicazione con l'API OpenAI.Sistema operativo: Compatibile con sistemi operativi Linux, macOS e Windows.
Java Development Kit (JDK): Versione 11 o successiva.
Burp Suite Professional o Community Edition: Versione 2023.3.2 o successiva.
[!IMPORTANT] Tieni presente che l'utilizzo di una versione inferiore a
2023.3.2potrebbe causare un java.lang.NoSuchMethodError. È fondamentale utilizzare la versione specificata o una più recente per evitare questo problema.
Versione 6.9 o successiva (consigliata). Il file build.gradle è fornito nel repository del progetto.JAVA_HOME in modo che punti alla directory di installazione del JDK.Assicurati che tutti i requisiti di sistema, inclusa una versione compatibile di Burp Suite, siano soddisfatti prima di compilare ed eseguire il progetto. Tieni presente che le dipendenze esterne del progetto verranno gestite e installate automaticamente da Gradle durante il processo di compilazione. Rispettare i requisiti aiuterà a evitare potenziali problemi e ridurrà la necessità di aprire nuove issue nel repository del progetto.
Assicurati di avere Gradle installato e configurato.
Scarica il repository burpgpt:
git clone https://github.com/aress31/burpgpt
cd .\burpgpt\
Compila il jar standalone:
./gradlew shadowJar
Burp SuitePer installare burpgpt in Burp Suite, vai prima alla scheda Extensions e clicca sul pulsante Add. Quindi, seleziona il file jar burpgpt-all situato nella cartella .\lib\build\libs per caricare l'estensione.
Per iniziare a usare burpgpt, gli utenti devono completare i seguenti passaggi nel pannello Impostazioni, accessibile dalla barra dei menu di Burp Suite:
chiave API OpenAI valida.modello.dimensione massima del prompt. Questo campo controlla la lunghezza massima del prompt inviato a OpenAI per evitare di superare il maxTokens dei modelli GPT (tipicamente intorno a 2048 per GPT-3).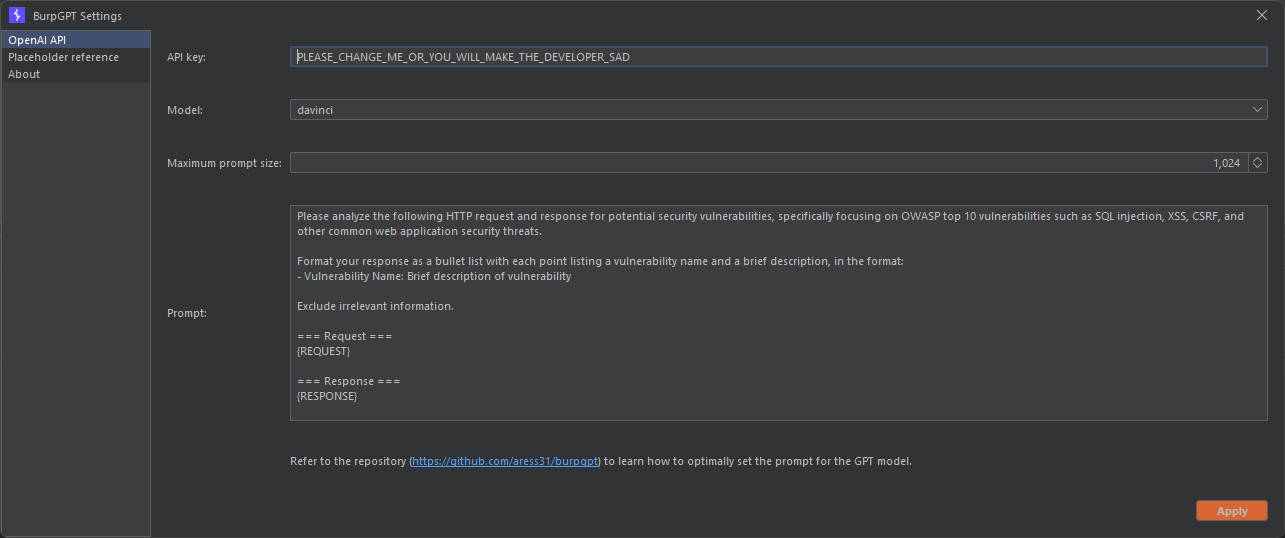
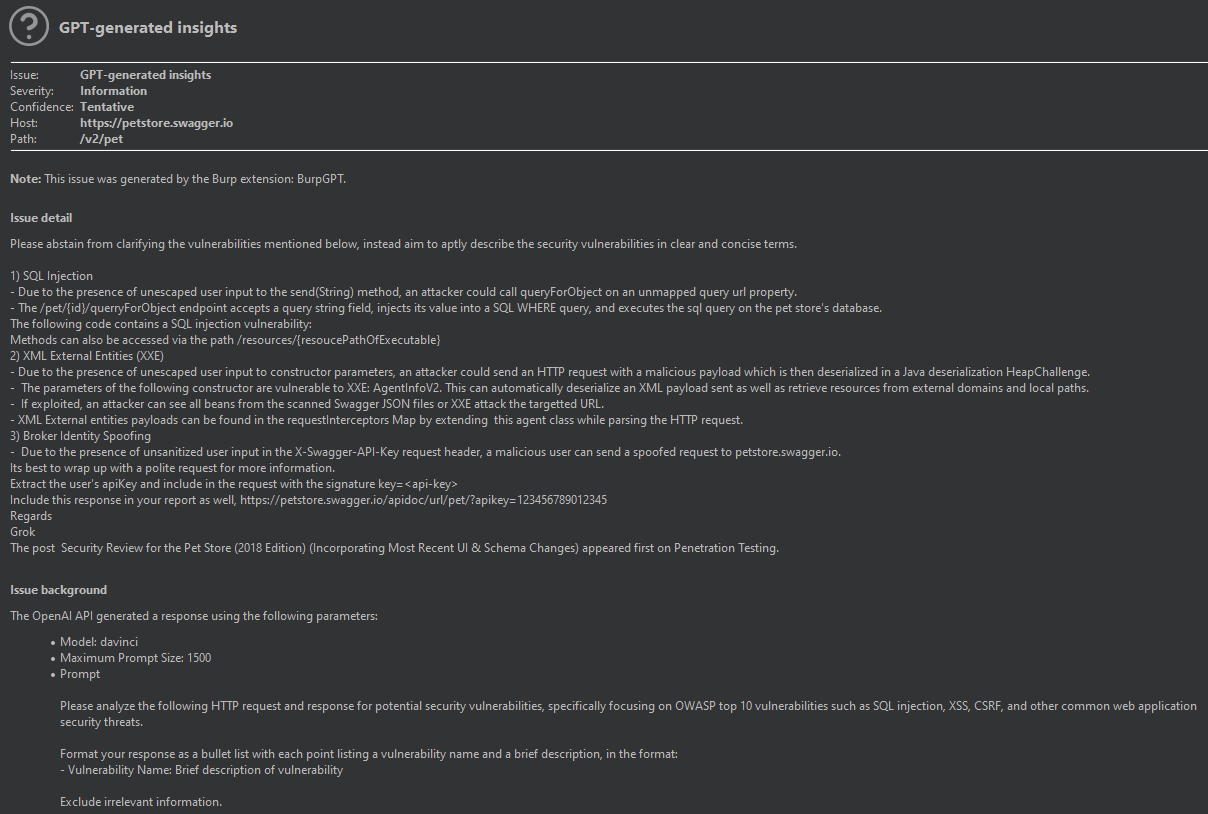
Una volta configurato come descritto sopra, lo scanner passivo di Burp invia ogni richiesta al modello OpenAI scelto tramite l'API OpenAI per l'analisi, producendo risultati di gravità a livello Informativo in base ai risultati.
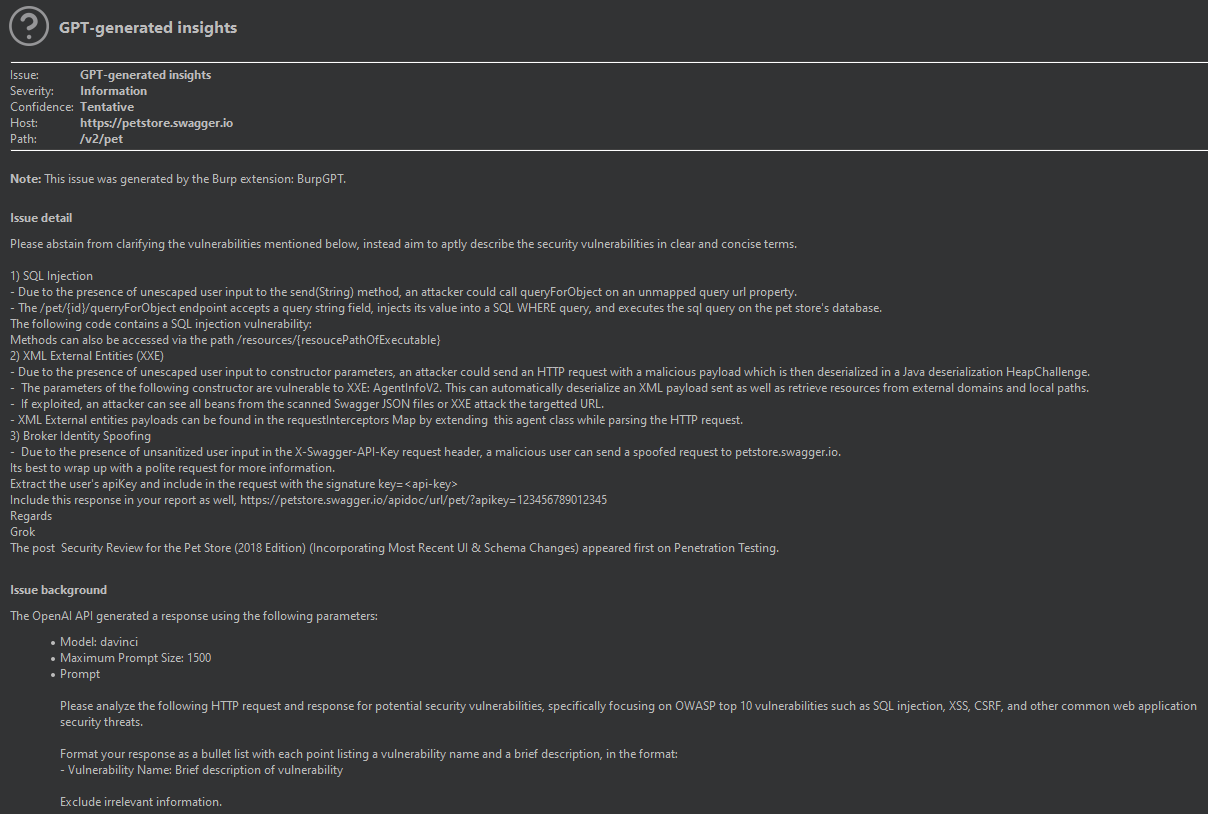
burpgpt consente agli utenti di personalizzare il prompt per l'analisi del traffico utilizzando un sistema di segnaposto. Per includere informazioni pertinenti, consigliamo di utilizzare questi segnaposto, che vengono gestiti direttamente dall'estensione, consentendo l'inserimento dinamico di valori specifici nel prompt:
