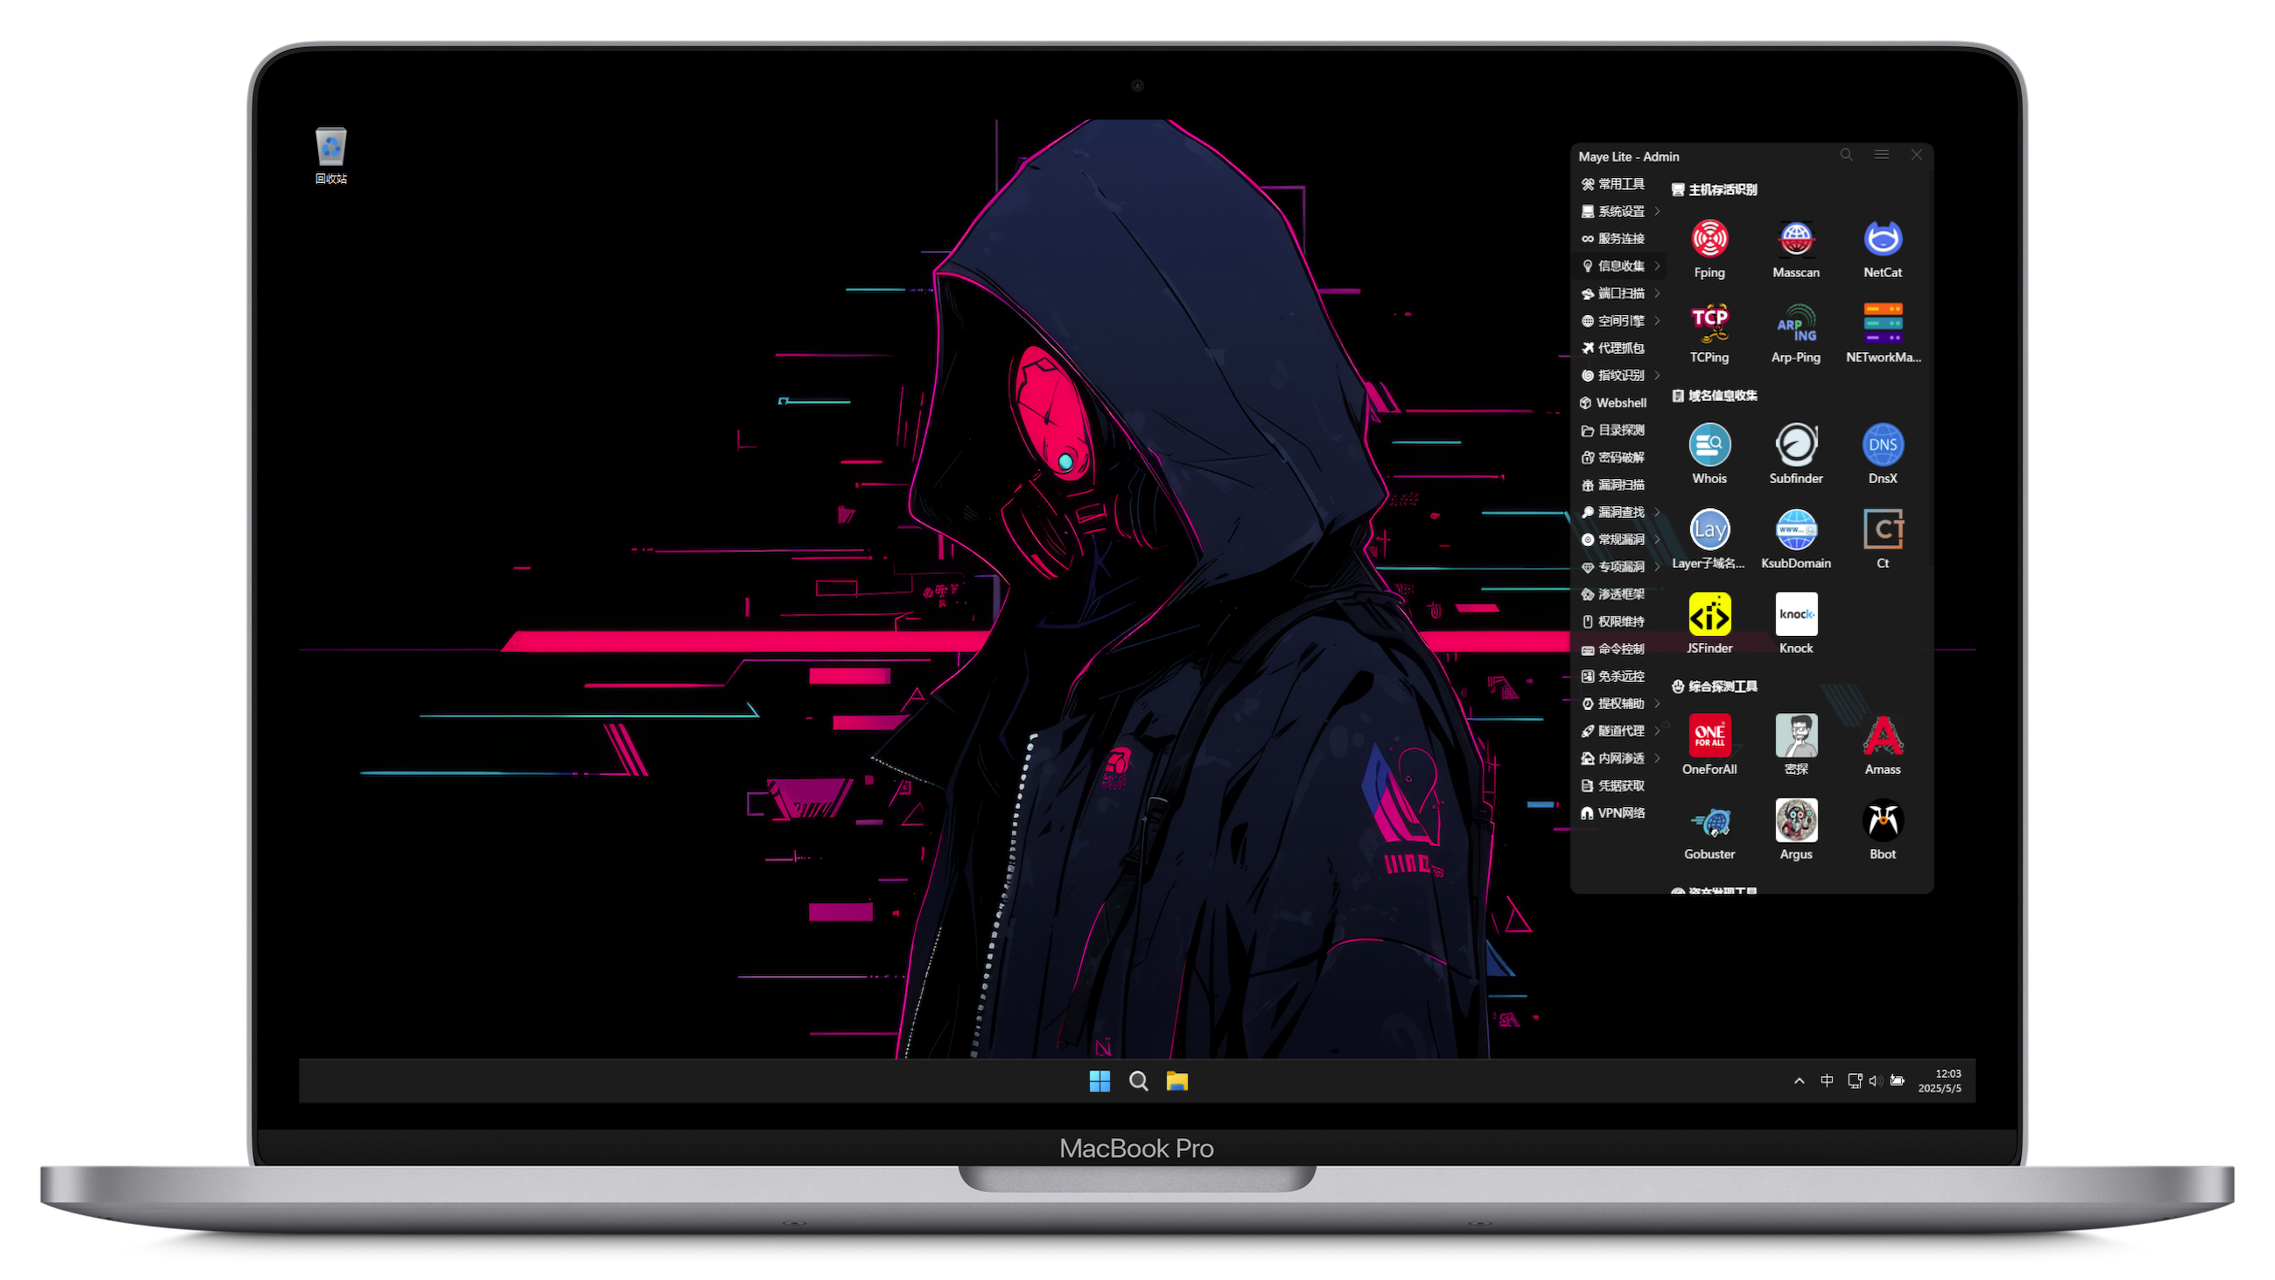
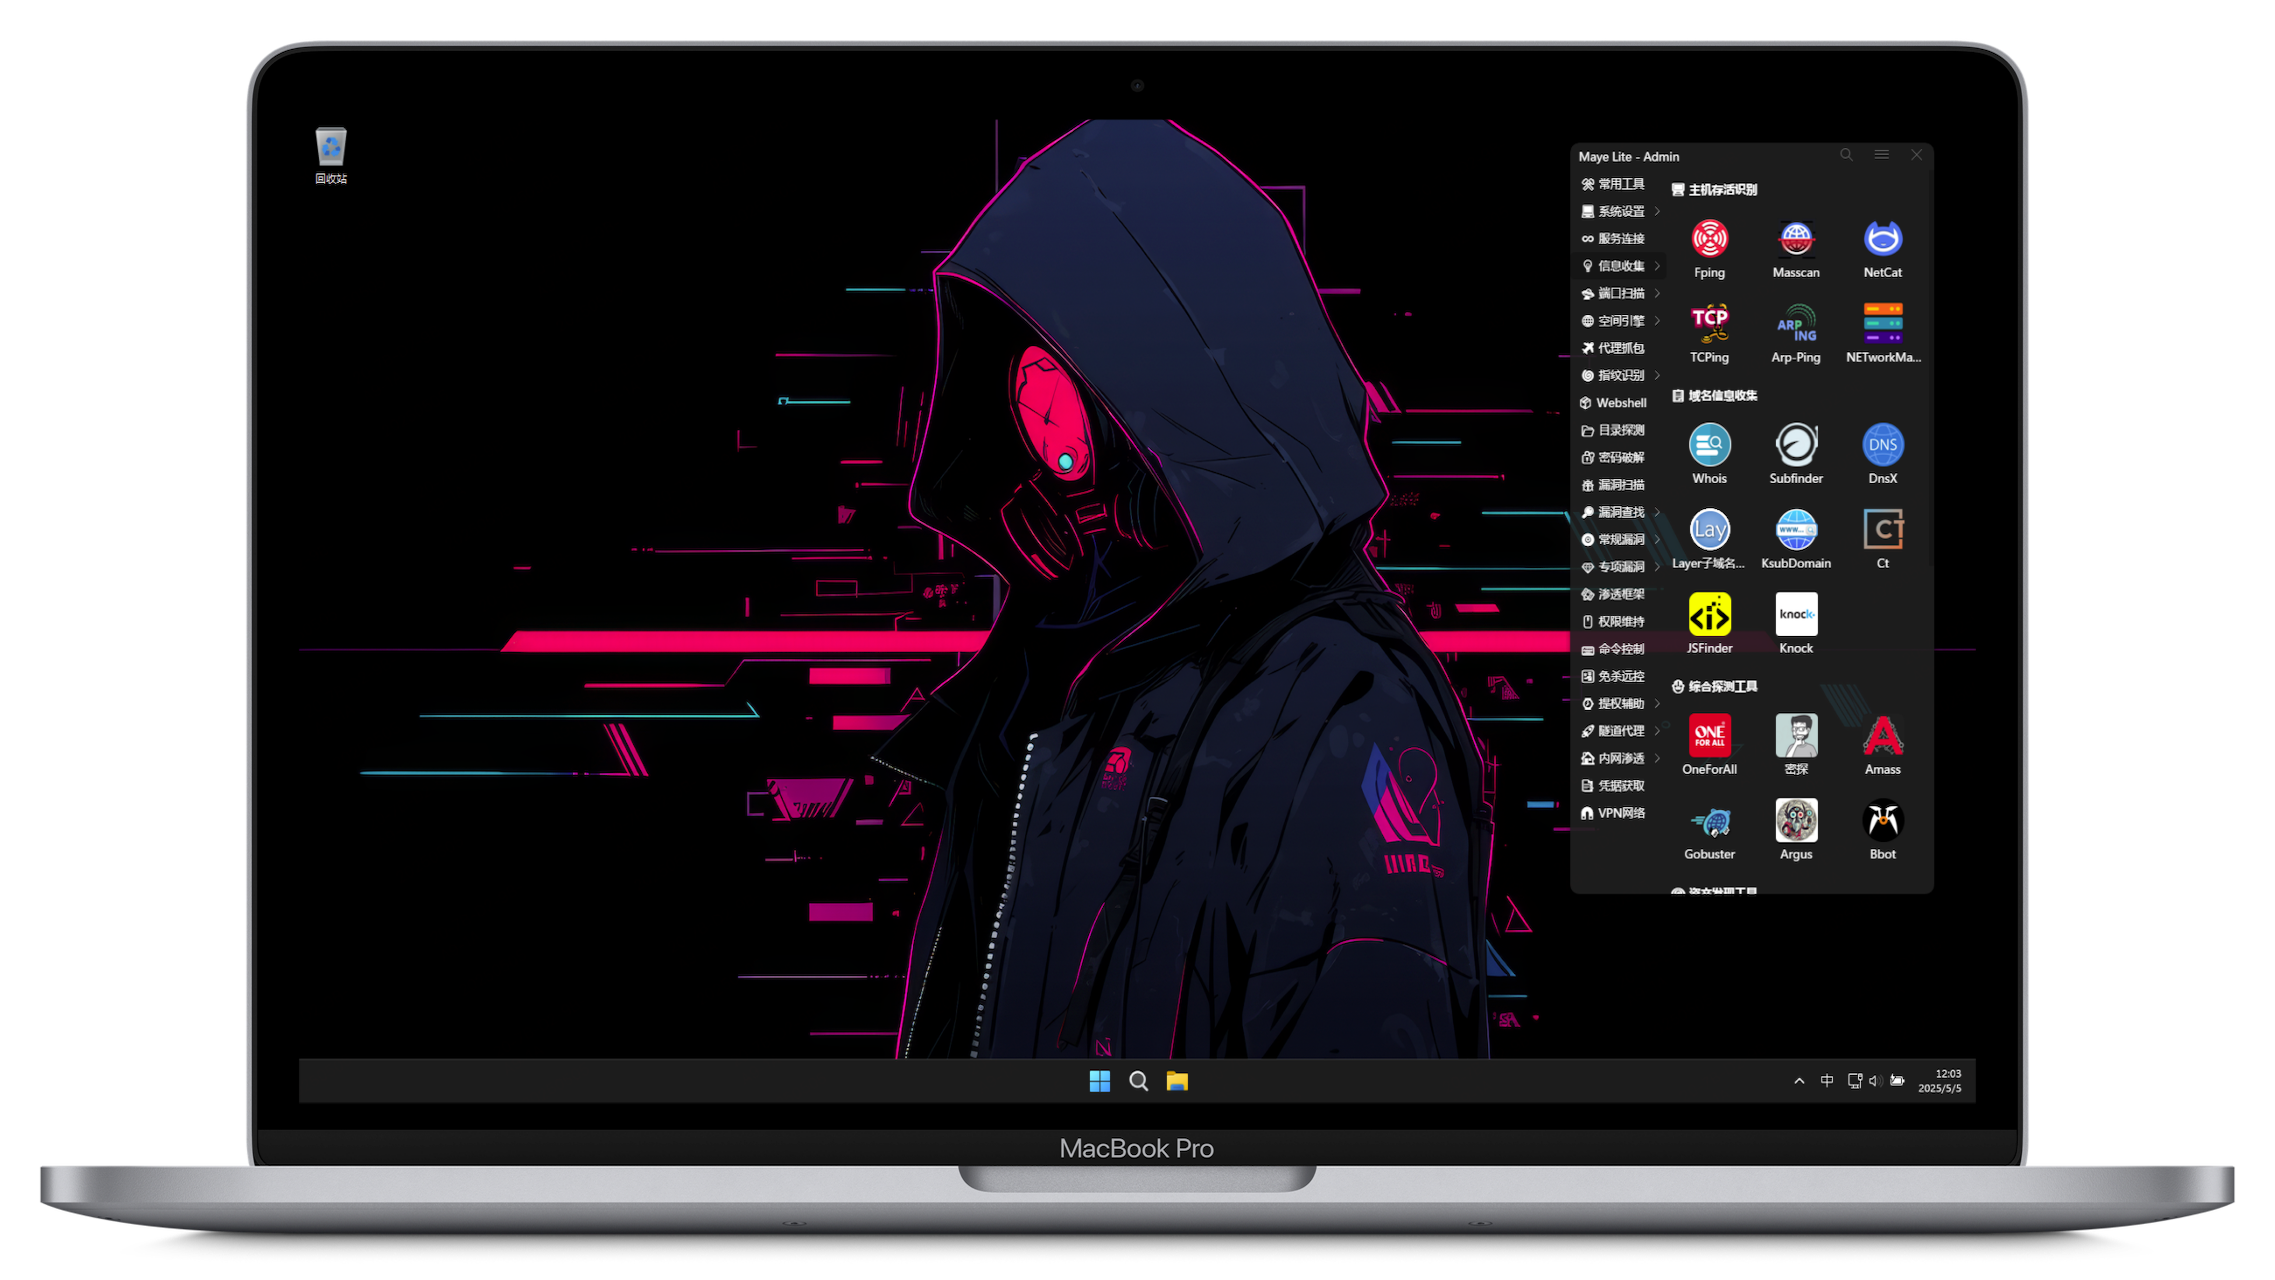
Pentest-Windows11 v3.2
Il primo ambiente di penetration testing per Windows su Mac con chip M


中文文档 |
README Inglese
📖 Panoramica del Progetto
📝 Introduzione al Sistema
- Questo ambiente ha lo scopo di fornire un ambiente di penetration testing per Windows pronto all'uso.
- La condivisione è benvenuta. Si prega di indicare l'autore originale e il link: https://github.com/arch3rPro/Pentest-Windows
- Ambiente consigliato: [VMware: 17.0] / [RAM: 8G] / [Disco VM: 100G] / [Uso effettivo del disco: circa 30G]
- Account di sistema:
admin, password: 123456. Si prega di cambiare la password dopo l'accesso!
- Nome cinese: 矛·盾 武器库, che significa che la cybersecurity è sia offensiva che difensiva, con la lancia più affilata e lo scudo più forte, interdipendenti e in evoluzione competitiva.
- Il progetto ha integrato oltre 400 strumenti e script comunemente usati. Puoi inviare richieste di strumenti nell'Issue fissata.
🚀 Download VM
Stato della release:
Link per il download:
- Parallels Desktop
- Versione VMware
✨ Introduzione alle Versioni
Caratteristiche principali e cronologia degli aggiornamenti:
- v3.2 (Ultima):
- Supporto per architettura x64 (VMware | PVE-KVM)
- Supporto per architettura Mac M serie Arm (Fusion | Parallels Desktop)
- Supporto per Hyper-V e versione avviabile Ventoy (può essere installata su hard disk esterno, eseguita su qualsiasi host, nessuna VM necessaria)
- Avvio ottimizzato dello strumento bat grafico, aggiunto avvio vbs senza popup CMD.
- VM KVM con driver QGA e VirtualIO installati, adattata per ProxmoxVE, pronta all'uso dopo l'importazione (RDP consigliato).
- Aggiunta gestione UniGetUI, supporta aggiornamenti grafici degli strumenti e software installati con scoop.
- Versione VirtualBox in corso.
- v3.1:
- Basata su ISO ufficiale di Windows 11 ARM.
- Aggiunta gestione schede Chrome, importati link agli strumenti del progetto.
- Categorie e sottocategorie Maye toolkit abbellite con emoji.
- Versione v3.1 PD rimossa limitazione TPM, VM non crittografata.
- Aggiunto download VM base PD Windows 11-Optimization.PD.7z
- v3.0:
- Aggiunti strumenti per penetrazione interna, acquisizione credenziali, VPN, ecc. Strumenti totali aumentati a oltre 360.
- Toolbox utilizza nuova versione Maya Lite, supporta sottocategorie, classificazione più chiara.
- Tutti gli strumenti nel toolbox hanno commenti, passaggio del mouse mostra descrizione.
- A causa della politica TPM di Windows 11, VM è crittografata, password:
123456789.
- Caratteristiche generali (v2.x - v3.x):
- Software integrato snellito, caratteri terminali abbelliti e alcune icone, ottimizzazione moderata.
- Immagine disco di sistema 100 GB, archiviazione su file disco singolo per prestazioni (dimensione immagine continuamente ottimizzata).
- Icone strumenti ricostruite, ogni strumento ha un'icona corrispondente.
- Integrato gestore pacchetti Scoop (v2.1+), supporta
scoop update <strumento> per aggiornamenti.
- Scoop supporta installazione e aggiornamento di strumenti script (v2.2+).
- Windows Terminal ottimizzato, tema unificato e potenziamento oh-my-posh.
- Aggiornate variabili d'ambiente Scoop, strumenti CLI utilizzabili direttamente in CMD o PowerShell.
- Rimossi alcuni strumenti non mantenuti o usati raramente.
- WSL temporaneamente rimosso (basso utilizzo, molto spazio, versione ARM non supportata), potrebbe essere aggiunto successivamente se necessario.
- Per l'elenco completo degli strumenti supportati e degli aggiornamenti, controlla https://github.com/arch3rPro/scoop-bucket.
- Alcune macchine non supportano la virtualizzazione annidata o potrebbero entrare in conflitto con l'installazione locale di Hyper-V. Utilizza la versione leggera NoWSL se non hai bisogno di Kali-WSL.
- Gli strumenti sono nello stato di installazione iniziale per impostazione predefinita. Alcuni strumenti richiedono inizializzazione, alcuni necessitano di configurazione manuale dei plugin.
📜 Dichiarazione di Produzione
1. Tutto il software installabile è scaricato dal sito ufficiale o da GitHub.
2. Tutto il software portatile (green) è scaricato da Guohe Shell (https://www.ghxi.com/).
3. Tutti gli strumenti script sono scaricati da GitHub.
4. Alcuni strumenti con licenza (cracked) e strumenti di penetrazione eccellenti sono condivisi da account WeChat pubblici.
5. Potrebbero rimanere alcune informazioni personali a causa del debug; si prega di ignorarle.
6. Questo progetto non accetta e non accetterà mai alcuna forma di sponsorizzazione.
⚠️ Disclaimer
1. Questa immagine è solo per la sicurezza aziendale legalmente autorizzata. Se desideri testarne l'usabilità, configura il tuo ambiente target.
2. Quando usi questa immagine per test, assicurati che le tue azioni siano conformi alle leggi locali e che tu abbia un'autorizzazione sufficiente.
3. Qualsiasi uso illegale è a tuo rischio. L'autore non si assume alcuna responsabilità legale o congiunta.
💻 Introduzione al Sistema
🖥️ Nozioni di Base
- 🪟: Gestito e installato da scoop, supporta installazione e aggiornamento con un clic.
- 🌐: Strumenti di sicurezza online, richiedono accesso a Internet, alcuni necessitano di VPN/proxy.
- 📖: Knowledge base offline, include dizionari di password, utilizzo degli strumenti, tutorial di exploit, guide per bypass AV (PDF/Markdown).
⌨️ Programmazione e IDE

 arch3rpro/pentest-windows
