 aranfarzami/cve-2026-89026
PoC exploit e scanner per CVE-2026-89026, che convalida il bypass di autenticazione di Issabel PBXAPI tramite JWT HS256 falsificati su target singoli o elencati.

CVE-2026-89026 è il problema di sicurezza preso di mira da questo progetto.
Questo repository contiene un exploit PoC e uno scanner per la ricerca e la validazione del comportamento di autenticazione di Issabel PBXAPI interessato.
Il progetto è pensato per la ricerca di sicurezza autorizzata, la validazione di vulnerabilità, laboratori di penetration testing e valutazione difensiva.
Importante: testa solo sistemi di tua proprietà o per i quali hai esplicita autorizzazione alla valutazione.
Il PoC implementa il flusso di ricerca sulla contraffazione dell'autenticazione contro l'endpoint Issabel PBXAPI.
Include:
Lo scanner supporta due modalità di input:
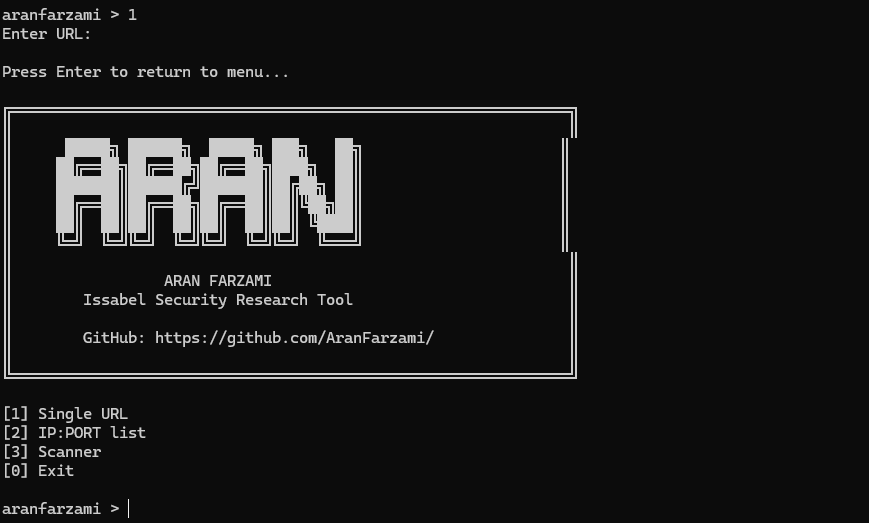
[1] Single URL
[2] IP:PORT List
[0] Back
È possibile fornire un singolo target autorizzato, ad esempio:
https://target.example.com:8443
Un file di testo può contenere target in questo formato:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
I target vengono elaborati in sequenza.
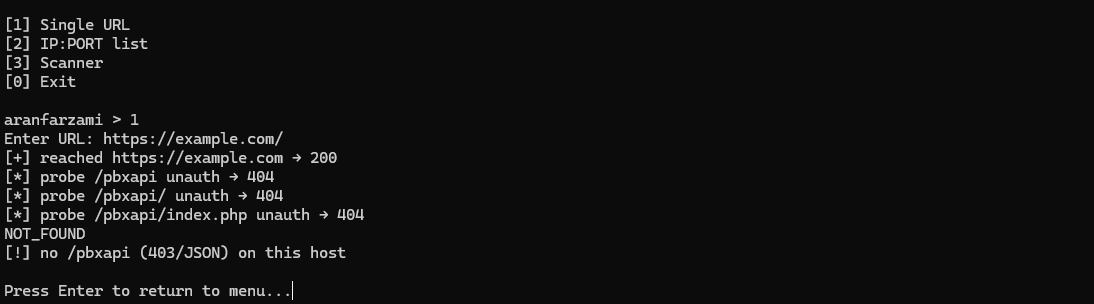
Lo scanner verifica l'endpoint Issabel /pbxapi e determina se
la condizione di autenticazione oggetto della ricerca è presente.
Risultati tipici:
VULNERABLE
oppure:
NOT_VULNERABLE
Il percorso di rilevamento dello scanner è inteso a validare il problema di autenticazione senza utilizzare il percorso opzionale di esecuzione di comandi.
Inserisci i tuoi screenshot nella directory screenshots/ del repository.
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
Ricercatore di Sicurezza e Programmatore
GitHub:
https://github.com/AranFarzami/
Questo progetto è fornito per ricerca di sicurezza autorizzata e scopi educativi.
Non utilizzare questo PoC o scanner contro sistemi senza esplicito permesso.
L'autore non autorizza né si assume la responsabilità per accesso non autorizzato, interruzione, accesso ai dati o altro uso illecito di questo progetto.
Scegli e aggiungi una licenza open-source appropriata prima di pubblicare questo repository.
