CVE-2021-41773
Progetto PoC & Exp in linguaggio Go. Dichiarazione: questo progetto proviene dalle note di apprendimento quotidiano dell'autore. Non utilizzare le relative tecnologie e strumenti per test illegali. L'autore non è responsabile per eventuali conseguenze negative derivanti da tale uso.
Utilizzo:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
Risultato dell'esecuzione:
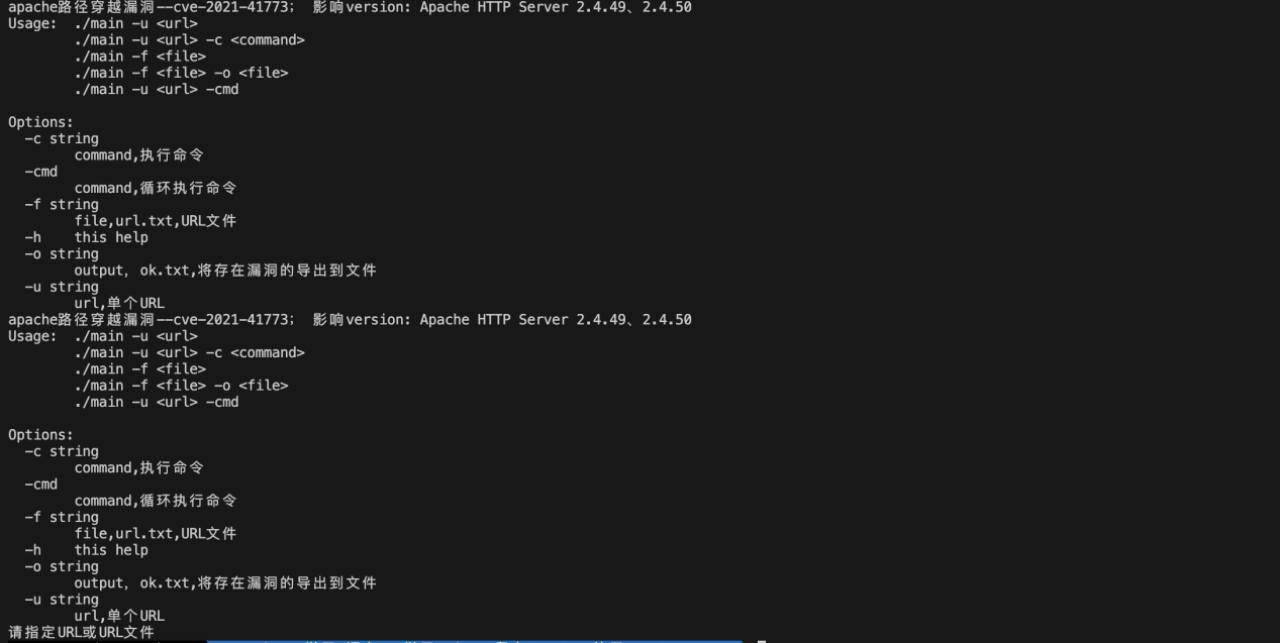
L'autore pianifica di aggiungere il modulo thread, utilizzando -t per eseguire operazioni multi-thread; aggiungere moduli di verifica e sfruttamento di più vulnerabilità.
Principiante in linguaggio Go, per favore siate indulgenti.
Se questo progetto è stato utile per il tuo apprendimento, lascia una stella all'autore!!!
 aqiao-jashell/cve-2021-41773

