Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-27524 — Esegui con token trapelato di Apache-SuperSet [CSRF] | Kitploit
Strumenti/GitHubGitHub/ap0dexme0/cve-2023-27524
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubap0dexme0/cve-2023-27524

CVE-2023-27524

Esegui con token trapelato di Apache-SuperSet [CSRF]

Vedi Repository
31333 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-27524

  • Configurazione predefinita non sicura in Apache Superset porta all'esecuzione remota di codice

Schermata
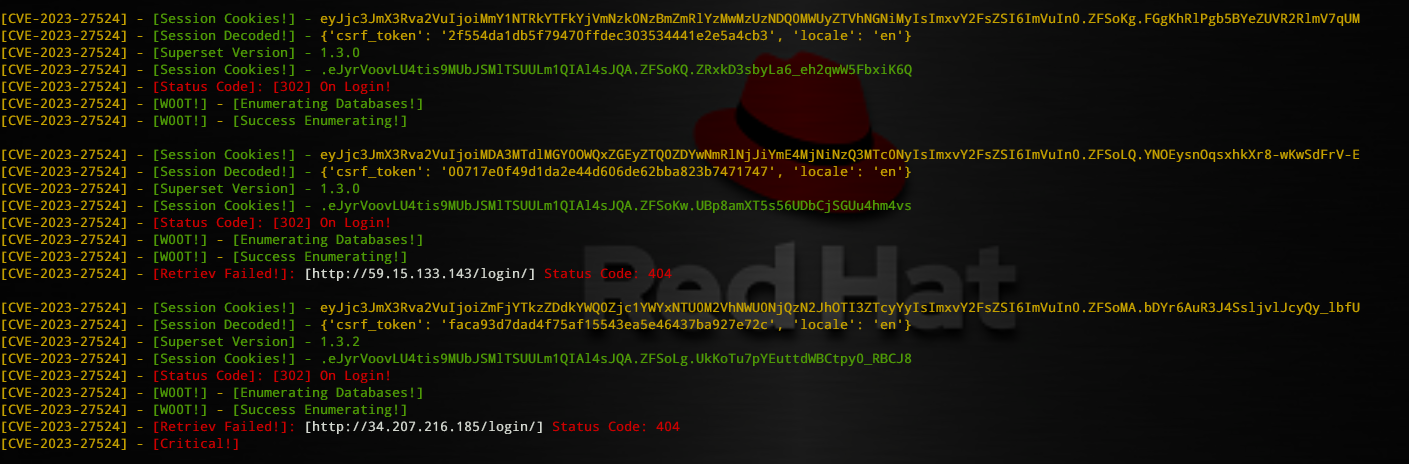
Screenshot_5

Requisiti

  • Python3.7+

Sistemi operativi supportati

  • Linuxer
  • Wingays

Per iniziare

$ git clone https://github.com/Pari-Malam/CVE-2023-27524
$ cd CVE-2023-27524
$ pip/pip3 install -r requirements.txt
$ python/python3 superset.py

Note

  • Utilizzando questo strumento, accetti di usarlo solo a scopo educativo e di non utilizzarlo per attività illegali. Accetti inoltre di assumerti tutti i rischi associati all'uso di questo strumento. Non sarò responsabile per danni diretti o indiretti causati dall'uso di questo strumento. Non denunciarmiiiiiiiiiiiiiiiiiiiiii!

Autore

  • Pari Malam

Contatti

Telegram Discord

Scarica lo strumento