CVE-2023-2732
- Lo scanner delle vulnerabilità delle API WordPress Mstore è uno strumento potente e facile da usare progettato per identificare potenziali vulnerabilità nei siti WordPress ispezionando i loro endpoint API.
Lo scanner mira ad aiutare proprietari di siti web, sviluppatori e professionisti della sicurezza a identificare proattivamente le debolezze di sicurezza nelle loro installazioni WordPress,
migliorando così la sicurezza complessiva dei loro siti web.
Screenshot
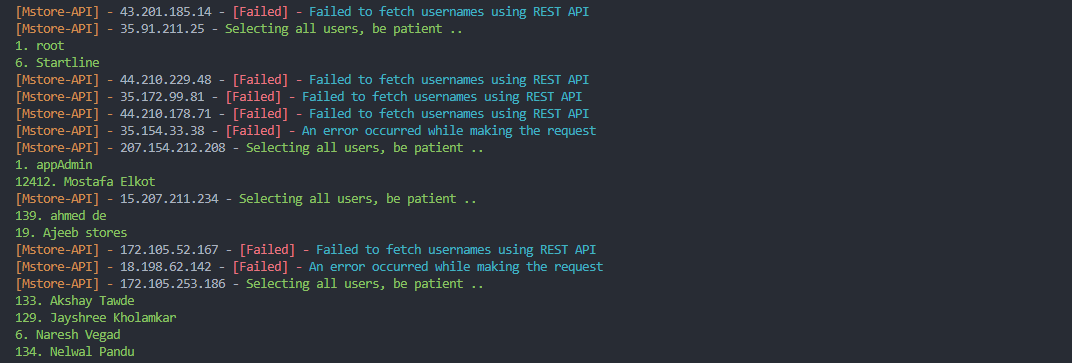
Requisiti
Sistemi operativi supportati
Per iniziare
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
Note sulle impronte
- Utilizzando questo strumento, accetti di usarlo solo per scopi educativi e di non utilizzarlo per attività illegali. Accetti inoltre di assumerti tutti i rischi associati all'uso di questo strumento. Non sarò ritenuto responsabile per danni diretti o indiretti causati dall'uso di questo strumento. Non mi denunciare!
Autore
Contatti


 ap0dexme0/cve-2023-2732

