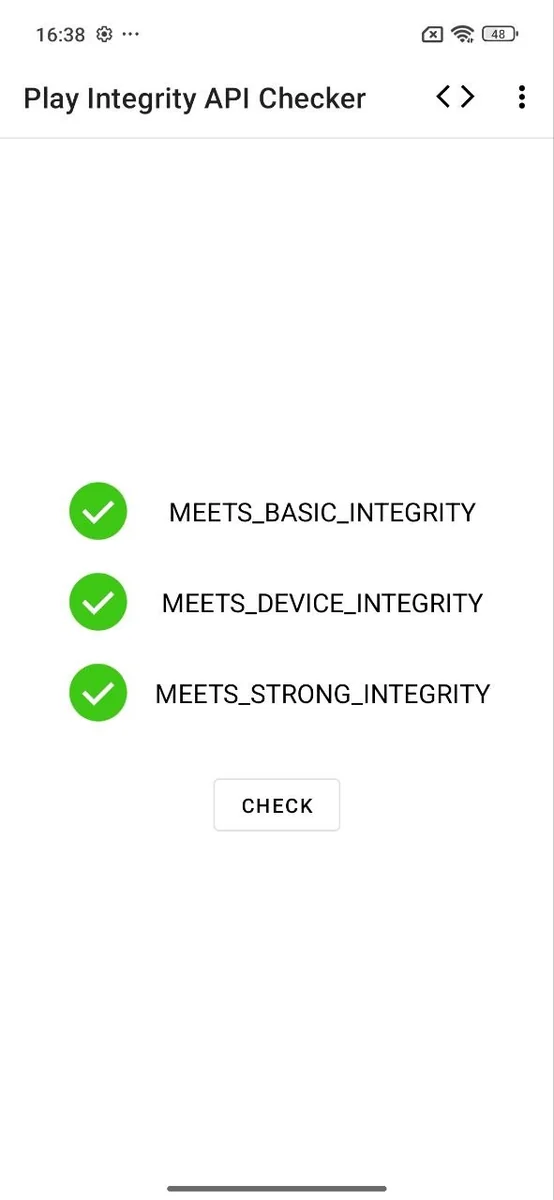
 aniketlab/poco-m7-plus-jailbreak
Ricerca temporanea di root su Poco M7 Plus (SM6375) tramite Qualcomm GBL Exploit (CVE-2026-24088) + Analisi del Kernel GhostLock (CVE-2026-43499)

Dichiarazione di non responsabilità: Questo documento è scritto puramente per scopi educativi e di ricerca sulla sicurezza. Tutti i test sono stati eseguiti sul mio dispositivo personale. Non sono responsabile per dispositivi brickati, perdita di dati o uso improprio di queste informazioni. Le vulnerabilità discusse qui sono già divulgate pubblicamente e corrette. Non tentare di eseguire queste operazioni su dispositivi che non possiedi.
| File | Descrizione |
|---|---|
| GBL-AutoRoot.bat | Strumento di automazione dell'exploit con un clic (Windows) |
Come si usa:
GBL-AutoRoot.bat dal link sopraCompatibile con qualsiasi dispositivo Qualcomm ABL affetto da CVE-2026-24088. Se il tuo dispositivo restituisce
OKAY, l'accesso root viene concesso automaticamente.
Questo strumento prende di mira la vulnerabilità Qualcomm ABL (CVE-2026-24088). Se il tuo dispositivo ha un SoC vulnerabile e non ha ancora ricevuto il firmware corretto, questo strumento funzionerà.
| Stato | Dispositivo / Famiglia SoC | Dispositivi di Esempio |
|---|---|---|
| 🟢 Confermato | Snapdragon 695 (SM6375) | POCO M7 Plus 5G, Redmi 15 5G |
| 🟡 Potenziale | Snapdragon 8 Gen 3 (SM8650) | Xiaomi 14 / Pro / Ultra, Redmi K70 Pro |
| 🟡 Potenziale | Snapdragon 8 Gen 2 (SM8550) | Xiaomi 13 / Pro, POCO F5 Pro, Redmi K60 Pro |
| 🟡 Potenziale | Snapdragon 8+ Gen 1 (SM8475) | Xiaomi 12T Pro, POCO F5 |
| 🟡 Potenziale | Snapdragon 888 (SM8350) | Mi 11, Mi 11X Pro, POCO F3 |
| 🟡 Potenziale | Snapdragon 7+ Gen 3 (SM7675) | POCO F6 |
| 🟡 Potenziale | Snapdragon 7 Gen 3 (SM7550) | Xiaomi Civi 4 |
| 🟡 Potenziale | Snapdragon 695 5G (SM6375) | POCO X4 Pro 5G, Redmi Note 11 Pro 5G |
| 🟡 Potenziale | Snapdragon 680 (SM6225) | Redmi Note 11, Redmi 10C |
| 🟡 Potenziale | Snapdragon 662 (SM6115) | POCO M3, Redmi 9T |
| 🔴 Non Supportato | MediaTek (MTK) | POCO X6 Neo, Redmi Note 13 Pro+ |
| 🔴 Non Supportato | Firmware Corretto | HyperOS 3.0.304.0+ (Patch di Sicurezza applicata) |
📝 Test della Community Necessari: Non ho tutti questi dispositivi disponibili per i test. Se possiedi uno dei dispositivi "Potenzialmente Supportati", ti prego di testare lo strumento e farmi sapere i risultati. Questo mi aiuterà a confermare e ad aggiungere ufficialmente il tuo dispositivo alla lista "Confermato Funzionante"!
| Campo | Valore |
|---|---|
| Dispositivo | Poco M7 Plus 5G (nome in codice: spring) |
| Chipset | Qualcomm SM6375 (Snapdragon 6s Gen 3) |
| Architettura | AArch64, KASLR abilitato |
| SELinux | Enforcing (prima dell'exploit) |
| Bootloader | BLOCCATO |
| Piattaforma di Test | Windows 11, ADB Platform Tools |
| Versione HyperOS | Versione Kernel | Risultato GhostLock | Risultato Exploit GBL |
|---|---|---|---|
| 2.0.202.0 | 6.1.118-android14-11-ga3b9c44908dd-ab13320413 | ❌ Kernel Panic | ✅ Funzionante |
| 2.0.208.0 | 6.1.138-android14-11-g51f8c580613d-ab13911623 | ❌ Kernel Panic | ✅ Funzionante |
Nota di Ricerca: Inizialmente ho testato su HyperOS 2.0.202.0 dove GhostLock causava un kernel panic. Ho poi aggiornato a 2.0.208.0 per verificare se la build del kernel più recente (6.1.118 -> 6.1.138) avrebbe risolto l'instabilità di GhostLock. Il panic è persistito - entrambe le build condividono lo stesso layout interno
pselect/fd_setdel kernel 6.1 che GhostLock non riesce a gestire. L'exploit GBL ha funzionato su entrambe le versioni.
Durante questa ricerca, ho testato due percorsi di exploit indipendenti per ottenere il root temporaneo su questo dispositivo senza sbloccare il bootloader:
| Approccio A: Exploit GBL | Approccio B: GhostLock | |
|---|---|---|
| Livello | Bootloader (ABL/fastboot) | Kernel (Linux 6.1) |
| CVE | CVE-2026-24088 | CVE-2026-43499 |
| Risultato su questo dispositivo | ✅ Funzionante | ❌ Kernel Panic |
| Tipo di Root | Temporaneo (con collegamento) | Temporaneo (con collegamento) |
| Richiede ADB? | Sì (modalità fastboot) | Sì (accesso shell) |
| Sensibile alla versione del kernel? | No | Sì - stabile solo su 6.6-6.12 |
L'exploit GBL ha funzionato. GhostLock ha fallito con un kernel panic a causa di una mancata corrispondenza della versione del kernel. Entrambi i risultati sono documentati in dettaglio di seguito.
CVE-2026-24088 colpisce l'Android Boot Loader (ABL) di Qualcomm su più dispositivi.``` Jan 2026 -> Vulnerability discovered during ABL unpacking & analysis Feb 2026 -> Qualcomm patches: QcomModulePkg: Fix propagation of untrusted input into kernel cmdline Mar 2026 -> Public PoC released; Xiaomi begins rolling out HyperOS 3.0.304.0 (patched) Jun 2026 -> CVE-2026-24088 officially assigned in Qualcomm Security Bulletin
### Catena di exploit spiegata

L'exploit funziona come una **catena a tre stadi** a livello di bootloader:

#### Stadio 1 - Esecuzione di GBL non firmato
In Android 16, l'ABL di Qualcomm carica il Generic Bootloader (GBL) dalla partizione `efisp`. Il difetto critico: **l'ABL controlla solo se il binario è un'applicazione UEFI valida - NON verifica la sua firma crittografica.** Ciò significa che un'applicazione UEFI personalizzata e non firmata può essere inserita in `efisp` e verrà eseguita allo stadio di bootloader con privilegi completi.

#### Stadio 2 - Iniezione della riga di comando del kernel
Il comando `fastboot oem set-gpu-preemption` **manca di sanitizzazione dell'input**. L'ABL concatena direttamente l'argomento fornito nella riga di comando del kernel senza filtraggio.

Passando `androidboot.selinux=permissive` come argomento aggiuntivo:```
fastboot oem set-gpu-preemption 0 androidboot.selinux=permissive
...il bootloader scrive androidboot.selinux=permissive nella cmdline del kernel, che il processo init di Android legge all'avvio - disabilitando di fatto l'enforcement di SELinux.
Un'applicazione UEFI personalizzata inserita in efisp può impostare i flag is_unlocked e is_unlocked_critical per sbloccare permanentemente il bootloader. (Questo passaggio NON è stato testato - comporta un rischio elevato di brick.)
⚠️ Fermati prima di procedere: Esegui prima il controllo delle patch nella Sezione 7. Se il tuo dispositivo è patchato, nulla di tutto questo funzionerà.
