
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
pulse-exploit — Exploit Pulse Secure SSL VPN (CVE-2019-11510) che utilizza host recuperati dall'API di Shodan. | Kitploit
Strumenti/GitHubGitHub/andripwn/pulse-exploit
OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubandripwn/pulse-exploit

pulse-exploit

Exploit Pulse Secure SSL VPN (CVE-2019-11510) che utilizza host recuperati dall'API di Shodan.

Vedi Repository
1196 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

pulsexploit

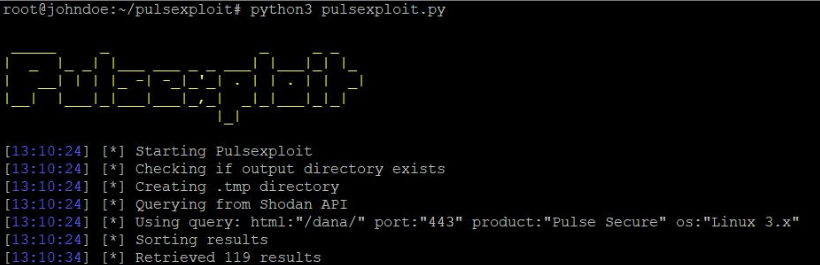
Script automatizzato per l'exploit di Pulse Secure SSL VPN (CVE-2019-11510) che utilizza host recuperati dall'API di Shodan. Devi avere un account Shodan per usare questo script. Clicca qui se non hai un account Shodan.
image

Installazione

  1. Installa le dipendenze.
    # CentOS & Fedora
    yum install git python3 -y

    # Ubuntu & Debian
    apt install git python3 python3-pip -y

    # FreeBSD
    pkg install -y python3 git
    python3 -m ensurepip
  1. Clona il repository e installa il modulo python3
    git clone https://github.com/andripwn/pulse-exploit.git
    cd pulse-exploit
    pip3 install -r requirements.txt
  1. Aggiungi la tua chiave API Shodan e modifica la query di ricerca
    # Shodan API Key (change according to your Shodan API key)
    api_key = ''
    # Shodan search query (edit this, but don't remove the html and port)
    search_query = 'html:"/dana/" port:"443"'

Utilizzo

    python3 pulsexploit.py -t <number of threads/ default: 5>

Disclaimer

Questo script è destinato esclusivamente a test di penetrazione e ricerca sulla sicurezza; non sarò responsabile se lo utilizzi per attività illegali.

Scarica lo strumento