Compromissione della CA eMudhra CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
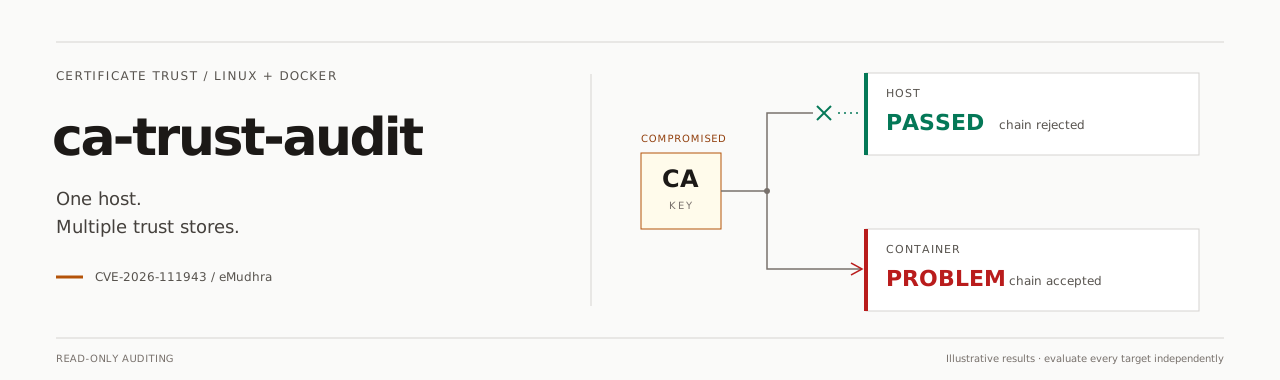


Audit in sola lettura della fiducia nei certificati per host Linux e container Docker in esecuzione. Un unico binario Go autonomo per AMD64 / ARM64, incluso WSL; disponibile anche come libreria Go riutilizzabile.
Installazione · Utilizzo · Risultati · Copertura · API Go · Riferimento tecnico
[!IMPORTANT] Compromissione della CA intermedia eMudhra — CVE-2026-111943 (ottobre 2026). L'avviso sull'incidente segnala chiavi di firma compromesse per sei CA intermedie TLS e due CA per la firma del codice, incluse catene con firma incrociata. I sistemi che accettano ancora una catena TLS interessata potrebbero considerare attendibili certificati HTTPS emessi da un attaccante.
| Rischio | Perché agire tempestivamente? |
|---|---|
| Impersonificazione HTTPS / MITM | Un attaccante in grado di intercettare o reindirizzare il traffico potrebbe impersonare servizi, rubare credenziali/token di sessione oppure leggere e alterare il traffico. |
| Nuovi certificati fraudolenti | Una chiave CA compromessa può firmare nuovi certificati. Rinnovare il certificato del proprio sito web non elimina tale fiducia. |
| Bundle CA obsoleti nei container o nelle applicazioni | Aggiornare l'host non sostituisce i bundle CA incorporati nelle immagini esistenti. PHP, curl, Python/certifi e Node.js possono utilizzare fonti di fiducia diverse. |
Risposta consigliata:
Parole chiave dell'incidente: CVE-2026-111943 · eMudhra · emSign · firma incrociata Sectigo · CA compromessa · CA intermedia · validazione certificati TLS/SSL · audit del trust store · Linux · sicurezza Docker.
Installa l'ultima release con selezione automatica AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Poi scansiona l'host e ogni container in esecuzione:
ca-trust-audit
| Installazione | Comportamento |
|---|---|
| Destinazione | /usr/local/bin; sudo viene utilizzato solo quando necessario. |
| Requisiti dell'installer | curl e comuni utilità POSIX; HTTPS verificato, nessun download di checksum. |
| Requisiti dello scanner | Non è richiesta l'installazione di Go, Python, OpenSSL, curl o Java per eseguire il binario. I client installati forniscono evidenze opzionali a runtime. |
| Aggiornamento non riuscito | I download completati vengono preparati; la sostituzione è atomica. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Aggiungi $HOME/.local/bin a PATH per un'installazione locale all'utente. Consulta i dettagli dell'installer o esamina install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self e selfupdate sono alias di self-update, con le stesse opzioni (--check, --force, --timeout, --color). I comandi suggeriti negli errori di permesso sono evidenziati in ciano sui terminali; NO_COLOR, la redirezione o --color never li mantengono semplici. Questo comando esplicito sostituisce l'eseguibile; le scansioni ordinarie restano in sola lettura. Seleziona l'architettura corrispondente, convalida i metadati Go/ELF standalone e installa in modo atomico tramite HTTPS verificato. Non sono richiesti strumenti esterni né file di checksum. Aggiorna opzioni e confine di fiducia.
| Attività | Comando |
|---|---|
| Host + container in esecuzione | ca-trust-audit |
| Solo host | ca-trust-audit --host (--host-only è equivalente) |
| Solo container in esecuzione | ca-trust-audit --containers-only |
| Un container in esecuzione | ca-trust-audit --container webapp |
| Analisi offline della catena inclusa | ca-trust-audit --offline |
| File/directory CA pubblici aggiuntivi | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (ripetibile) |
| Terminale + file JSON | ca-trust-audit --json report.json |
| Solo JSON su stdout | ca-trust-audit --json - |
| Richiedi copertura sufficiente | ca-trust-audit --strict |
| Risultati dettagliati per catena | ca-trust-audit --verbose |
| Predefinito / controllo | Significato |
|---|---|
--workers | CPU logiche disponibili (equivalente a nproc, usando Go); sovrascrivibile con qualsiasi intero positivo. Limita i container concorrenti e il totale dei controlli TLS simultanei su tutti i target. |
--timeout 10s | Timeout per operazione, intervallo 1ms–5m; i segnali annullano la scansione. |
--progress auto | Avanzamento su stderr del terminale; always abilita log CI semplici, never lo disabilita. |
--color auto | Colori significativi sul terminale; NO_COLOR, la redirezione e TERM=dumb disabilitano i colori automatici. always / never sovrascrivono il rilevamento. |
Avanzamento: contatori e tempi restano per primi, il target resta per ultimo. I ridisegni del terminale sono limitati a quattro al secondo e adattati alla larghezza del terminale.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Controlli paralleli: l'host viene scansionato per primo, poi i container in esecuzione in parallelo. All'interno di ciascun client, anche le richieste della catena vengono eseguite in parallelo; il loro limite globale condiviso è --workers, quindi anche un singolo target ne trae beneficio. I client all'interno di un target vengono testati uno dopo l'altro, ciascuno con il proprio controllo positivo.
ETA conservativa: utilizza il doppio della durata del container completato più lento, più un buffer di 10 secondi, la concorrenza dei worker e il lavoro in coda. Prima delle misurazioni, parte con un budget generoso (normalmente 1 minuto per target online, 15 secondi offline). I target di lunga durata ampliano la stima; non rimane mai bloccata su ~1s. Prima del rilevamento Docker, target ETA copre solo il target attivo. Le stime possono aumentare e non sono scadenze. Il JSON resta privo di avanzamento ed escape di colore.