Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
GetBlocked — Estensione Chrome MV3 leggera e solo locale per ridurre il tracciamento web comune di terze parti. | Kitploit
Strumenti/GitHubGitHub/alex-w-developer/getblocked
Strumenti DifensiviSicurezza WebPrivacyApprendimento e FormazioneRisorse Curate
GitHubalex-w-developer/getblocked

GetBlocked

Estensione Chrome MV3 leggera e solo locale per ridurre il tracciamento web comune di terze parti.

Vedi Repository
236351 mese faRevisionato da Kitploit
Condividi

Logo di GetBlocked!

GetBlocked!

Pagine più pulite. Meno tracker. Solo in locale.

GetBlocked! è un'estensione Chrome leggera e solo locale che aiuta a ridurre il comune tracciamento da parte di siti web di terze parti bloccando le richieste note dei tracker, ripulendo i link di tracciamento e spiegando i tentativi di tracciamento. Una Modalità Esca sperimentale opzionale può invece lasciar passare le richieste note dei tracker sostituendo gli identificatori analitici supportati con un unico profilo fittizio e coerente di sessione del browser.

È realizzata come un piccolo progetto Manifest V3 ispezionabile, pensato per chi desidera uno strumento per la privacy amichevole e per i contributori che vogliono inviare pull request rapide e utili.

Cosa fa GetBlocked!

  • Blocca una lista iniziale curata di domini noti di tracker di terze parti usando declarativeNetRequest di Chrome.
  • Ripulisce i comuni parametri di tracciamento negli URL come utm_source, fbclid, gclid, dclid, mc_cid e simili ID di campagna.
  • Preserva i parametri generici ref usati da inviti, referral e routing delle applicazioni.
  • Rileva i tentativi di tracciamento visibili come pixel, script sospetti, iframe di tracciamento e link di tracciamento.
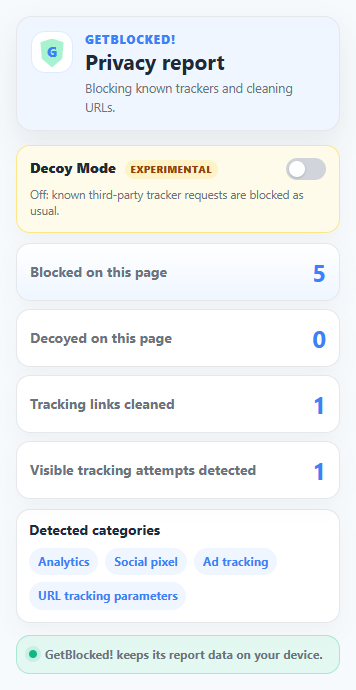
  • Mostra un report compatto nel popup con:
    • Risorse di tracciamento stimate su questa pagina
    • Esca applicata su questa pagina
    • Link di tracciamento ripuliti
    • Tentativi di tracciamento visibili rilevati
    • Categorie rilevate
  • Mantiene i dati del report in locale in chrome.storage.local.
  • Salva localmente la preferenza della Modalità Esca e mantiene il profilo fittizio generato solo in chrome.storage.session.

GetBlocked! in azione

Panoramica del popup dell'estensione

Popup di GetBlocked! che mostra la modalità di blocco normale, i conteggi della pagina e le categorie di tracker rilevate

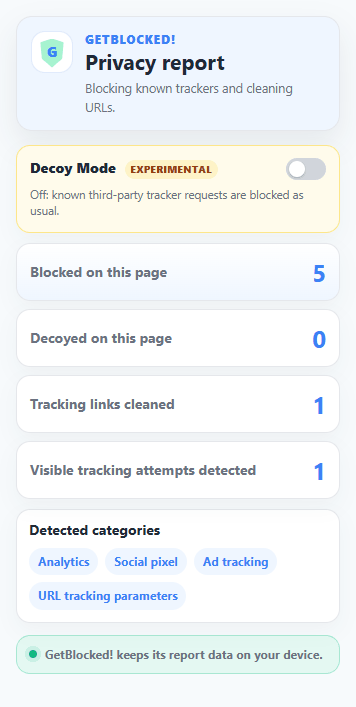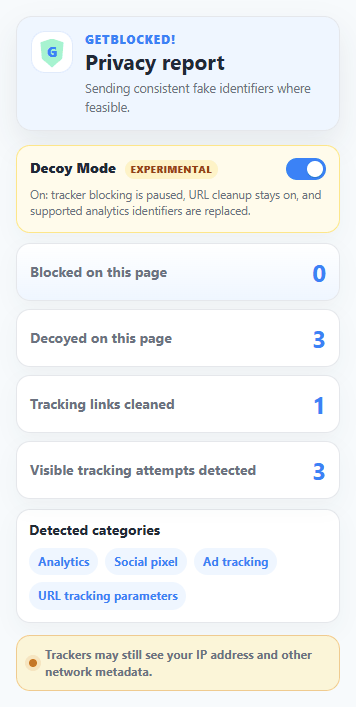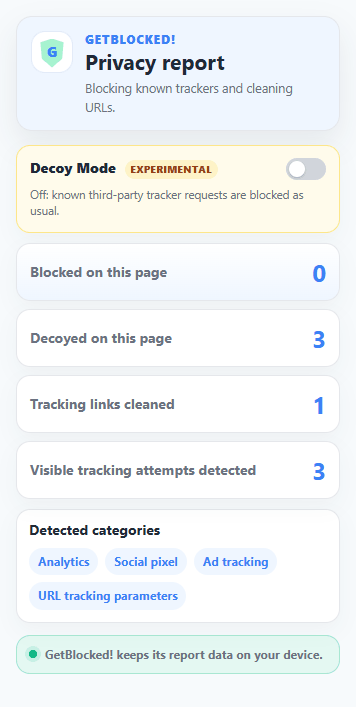
Modalità Normale ed Esca

Popup di GetBlocked! che alterna tra il blocco normale e la Modalità Esca sperimentale

Cosa può bloccare GetBlocked!

GetBlocked! blocca una lista iniziale curata di domini noti di tracker di terze parti e parametri di tracciamento negli URL.

La copertura attuale include:

  • Tracker analitici
  • Tracker pubblicitari e di retargeting
  • Pixel dei social media
  • Strumenti di session replay e heatmap
  • Tracker di affiliazione e attribuzione
  • Tracker di email marketing
  • Parametri di tracciamento negli URL

La lista dei tracker è volutamente conservativa. Le regole sono limitate alle richieste di terze parti per ridurre i malfunzionamenti dei siti web.

Quando la Modalità Esca sperimentale è attiva, la regola principale di blocco dei tracker è disabilitata, ma la pulizia dei parametri di tracciamento resta attiva. Le chiamate a livello di pagina fetch, XMLHttpRequest e navigator.sendBeacon verso domini dello stesso catalogo vengono intercettate ove possibile.

Cosa non può fare GetBlocked!

  • Non blocca ogni tracker.
  • Non rende anonimi gli utenti.
  • Non ferma il tracciamento dopo l'accesso a un account.
  • Non ferma il tracciamento lato server.
  • Non previene completamente il fingerprinting avanzato.
  • Non è pensato per sostituire gli ad blocker completi.
  • La Modalità Esca non può nascondere un indirizzo IP, i metadati TLS/di rete, il fingerprint del browser o gli identificatori aggiunti al di fuori dei formati di richiesta supportati.
  • La Modalità Esca non può riscrivere pixel immagine, script, form, WebSocket o richieste che iniziano prima che la sua configurazione di sessione sia disponibile.

Modalità Esca sperimentale

La Modalità Esca è disattivata per impostazione predefinita. Usa l'interruttore chiaramente etichettato Sperimentale nel popup per attivarla. Si applica a tutti i siti web: attivarla dal popup di un sito mette in pausa il blocco dei tracker del catalogo ovunque, incluse le altre schede. La pulizia degli URL resta attiva. Disattivala dal popup di qualsiasi sito per ripristinare il blocco ovunque; la preferenza globale resta salvata tra i riavvii del browser.

Mentre è attiva:

  • La regola statica 1, il blocco dei tracker di terze parti basato su catalogo, è disabilitata.
  • La regola statica 1000, la pulizia dei parametri di tracciamento per la navigazione di primo livello, resta abilitata.
  • Le richieste note dei tracker effettuate con fetch, XMLHttpRequest e navigator.sendBeacon vengono ispezionate nel contesto JavaScript principale della pagina.
  • Gli identificatori analitici comuni e i campi del profilo, inclusi gli ID anonimi, client, utente, dispositivo e sessione, oltre ai campi supportati per email/nome/telefono, vengono sostituiti quando il formato della richiesta è supportato.
  • Un unico profilo fittizio coerente viene riutilizzato tra le schede per la sessione corrente del browser/estensione. Viene scartato al riavvio di Chrome o quando l'estensione viene ricaricata, disabilitata o aggiornata.
  • Una richiesta viene conteggiata come decoyed solo quando almeno un campo supportato viene effettivamente sostituito.

La Modalità Decoy non crea richieste e non modifica mai nomi degli eventi, tipi di evento, ordine o ID di transazione, prodotti, prezzi, importi, valute, conversioni, acquisti o campi di ad-click. Gli eventi transazionali esistenti non vengono inventati né riclassificati. Poiché alle richieste dei tracker è consentito raggiungere le loro destinazioni, tali servizi possono comunque osservare l'indirizzo IP dell'utente e altri metadati di rete. Vedi Dettagli della Modalità Decoy.

In cosa GetBlocked! è diverso

GetBlocked! è:

  • Leggero: set di regole ridotto, popup semplice, componenti mobili minimi.
  • Solo locale: nessuna analisi esterna, telemetria o registrazione remota.
  • Open source: le regole, il popup e gli script di generazione sono ispezionabili.
  • Educativo: le categorie e la terminologia sono progettate per spiegare chiaramente il tracciamento comune.
  • Adatto ai principianti: piccole PR possono migliorare il catalogo dei tracker, la documentazione, i test o l'interfaccia utente.
  • Non un sostituto dei blocker pubblicitari completi: si concentra sui tracker comuni e su spiegazioni chiare.

Perché tutti i dati restano locali

GetBlocked! non invia dati di navigazione a nessun server. L'estensione utilizza:

  • declarativeNetRequest per il blocco delle richieste locale gestito da Chrome.
  • chrome.storage.local per i dati del report della pagina.
  • chrome.storage.session per il profilo fittizio in memoria della Modalità Decoy.
  • Uno script di contenuto che analizza localmente la pagina corrente alla ricerca di segnali di tracciamento visibili.

Non esistono analisi, endpoint di telemetria, log remoti o risorse remote incluse di proprietà dell'estensione. In Modalità Decoy, le richieste dei tracker esistenti della pagina vengono intenzionalmente lasciate passare con gli identificatori supportati sostituiti; GetBlocked! non avvia richieste aggiuntive verso i tracker.

Installazione locale in Chrome

  1. Scarica o clona questo repository.
  2. Apri chrome://extensions.
  3. Attiva la Modalità sviluppatore.
  4. Scegli Carica estensione non pacchettizzata.
  5. Seleziona la cartella del progetto GetBlocked!.
  6. Fissa GetBlocked! e apri il popup sulle normali pagine web.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →