 aleksamcode/wifi-password-stealer
Semplice strumento di iniezione di tasti per Windows e Linux che esfiltra i dati WiFi memorizzati (SSID e password).



Hai mai visto un film in cui un hacker inserisce un’apparentemente comune chiavetta USB in un computer e ruba istantaneamente i dati? Oggi costruirai un dispositivo che fa esattamente questo.
⚠️ Disclaimer:
Tutti i contenuti in questo progetto sono destinati esclusivamente a scopi di ricerca sulla sicurezza.
Nell'estate del 2022, mi sono prefisso di costruire un dispositivo in grado di estrarre dati da un computer target. Ma come si fa esattamente a distribuire malware ed esfiltrare informazioni? Nelle sezioni seguenti, esaminerò i passaggi essenziali, i concetti sottostanti e le sfumature tecniche coinvolte nella creazione di uno strumento personalizzato di injection dei tasti. Sebbene questo progetto prenda di mira specificamente le credenziali WiFi, il payload può essere facilmente modificato per scopi più avanzati o maliziosi: gli unici veri limiti sono la tua creatività e competenza tecnica.
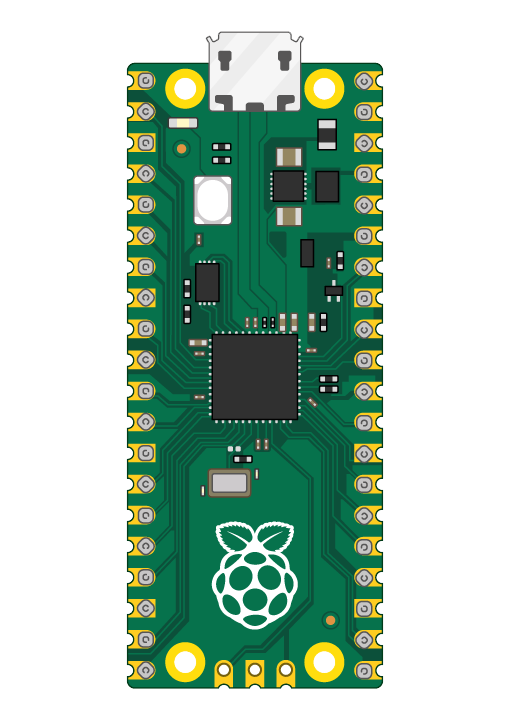
Nel tempo, il progetto è cresciuto fino a includere un'ampia varietà di script e strumenti. È stato creato originariamente per dimostrare le capacità di un Rubber Ducky, in particolare una versione economica che utilizza il Raspberry Pi Pico (RPi Pico). Attualmente, i due componenti principali del progetto sono:
Accesso fisico al computer della vittima sbloccato.
Il computer deve avere accesso a Internet per inviare i dati rubati tramite SMTP per l'esfiltrazione su un mezzo di rete.
Conoscenza della password del computer della vittima per l'exploit Linux.
Dopo aver creato un pico-ducky, devi solo copiare il payload modificato (adattato ai tuoi dettagli SMTP per l'exploit Windows e/o adattato alla password Linux e al nome dell'unità USB) sul RPi Pico.
[!NOTE]
È possibile costruire questo strumento usando il Rubber Ducky, ma tieni presente che RPi Pico costa circa $4.00 e il Rubber Ducky costa $80.00.
Tuttavia, mentre pico-ducky è una buona soluzione economica, Rubber Ducky offre funzionalità come la furtività e l'uso dell'ultima versione di DuckyScript.
Per utilizzare Ducky Script per scrivere il payload sul tuo RPi Pico, devi prima convertirlo in un pico-ducky. Segui questi semplici passaggi per creare un pico-ducky.
Uno strumento di injection dei tasti, una volta collegato a un computer host, esegue comandi malevoli simulando la digitazione di tasti da parte di un utente. Sebbene assomigli a una chiavetta USB, si comporta come una tastiera che digita un payload preprogrammato. Strumenti come Rubber Ducky possono digitare oltre 1.000 parole al minuto. Una volta creato, chiunque abbia accesso fisico può distribuire questo payload con facilità.
Il payload utilizza il comando STRING per elaborare i tasti di injection. Accetta uno o più caratteri alfanumerici/di punteggiatura e digiterà il resto della linea esattamente com'è sulla macchina target. ENTER/SPACE simulerà la pressione dei tasti della tastiera.
Usiamo il comando DELAY per mettere temporaneamente in pausa l'esecuzione del payload. Ciò è utile quando un payload deve attendere un elemento, come una riga di comando, per caricarsi. Il ritardo è utile all'inizio, quando un nuovo dispositivo USB viene collegato a un computer target. Inizialmente, il computer deve completare una serie di azioni prima di poter iniziare ad accettare comandi di input. Nel caso dei HID, il tempo di configurazione è molto breve. Nella maggior parte dei casi, richiede una frazione di secondo perché i driver sono integrati. Tuttavia, in alcuni casi, un PC più lento potrebbe impiegare più tempo per riconoscere il pico-ducky. Il consiglio generale è di regolare il tempo di ritardo in base al tuo target.
L'esfiltrazione dei dati è il trasferimento non autorizzato di dati da un computer/dispositivo. Una volta raccolti i dati, un avversario può impacchettarli per evitare il rilevamento durante l'invio dei dati sulla rete utilizzando crittografia o compressione. I due modi più comuni di esfiltrazione sono:
