 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) analisi critica di RCE + raccomandazioni difensive (validazione della patch, idee di rilevamento e consigli di hardening)



 GIF Matrix

CVE-2025-68613 è una vulnerabilità critica di esecuzione di codice remoto nella piattaforma di automazione dei workflow n8n che consente a utenti autenticati di eseguire comandi di sistema arbitrari tramite iniezione di espressioni.
⚡ Statistiche Rapide
|
🎯 Fatti Chiave
|
| Proprietà | Valore |
|---|---|
| 🆔 ID CVE | CVE-2025-68613 |
| 📊 Punteggio CVSS | 9.9 (Critica) 🔴 |
| 🔗 Vettore CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Controllo Inadeguato delle Risorse Codice Gestite Dinamicamente) |
| 📦 Versioni Affette | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Versioni Corrette | 1.120.4, 1.121.1, 1.122.0+ |
n8n è una piattaforma open-source di automazione dei workflow che consente l'integrazione senza codice / a basso codice con oltre 400 applicazioni. È ampiamente utilizzata in:
| 🏢 Caso d'Uso | 📝 Descrizione |
|---|---|
| 🔧 DevOps | Pipeline di automazione, integrazioni CI/CD |
| 🛡️ Sicurezza Operativa | Workflow SOAR, risposta agli incidenti |
| 💼 Business | Automazione dei processi, workflow dati |
| 📊 Dati | Processi ETL, integrazioni API |
🔓 VULNERABILITY CHAIN:
┌─────────────────────────────────────────────────────────────────┐
│  📝 n8n Expression Language → Dynamic Data Handling            │
│                           ↓                                     │
│  ⚠️  Insufficient Sandbox Isolation in Server-Side Eval        │
│                           ↓                                     │
│  💀 Malicious Expression Escapes Sandbox                       │
│                           ↓                                     │
│  🖥️  Access to Node.js child_process Module                    │
│                           ↓                                     │
│  💥 FULL RCE - OS Command Execution                            │
└─────────────────────────────────────────────────────────────────┘
Prerequisiti per lo Sfruttamento:
| # | 📋 Requisito | 📝 Dettagli |
|---|---|---|
| 1️⃣ | Autenticazione | Account utente n8n valido (privilegi bassi sufficienti) |
| 2️⃣ | Permessi | Capacità di creazione/modifica workflow |
| 3️⃣ | Accesso di Rete | Possibilità di raggiungere l'istanza n8n |
| 🏷️ Attributo | 📊 Valore | 🔥 Rischio |
|---|---|---|
| Complessità | BASSA (AC:L) | 🔴 Alto |
| Interazione Utente | Nessuna Richiesta | 🔴 Alto |
| Ambito | Modificato | 🔴 Critico |
graph TD
    A[🔐 Authenticated User] -->|Creates| B[📝 New Workflow]
    B -->|Injects| C[💀 Malicious Expression]
    C -->|Triggers| D[⚡ Expression Evaluation]
    D -->|Exploits| E[🔓 Sandbox Escape]
    E -->|Accesses| F[🖥️ Node.js Runtime]
    F -->|Executes| G[💥 OS Command via child_process]
    G -->|Achieves| H[☠️ FULL SERVER COMPROMISE]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ DICHIARAZIONE DI NON RESPONSABILITÀ: Quanto segue è solo a scopo educativo. Lo sfruttamento non autorizzato è illegale.
Accesso iniziale alla piattaforma di automazione dei workflow n8n vulnerabile.
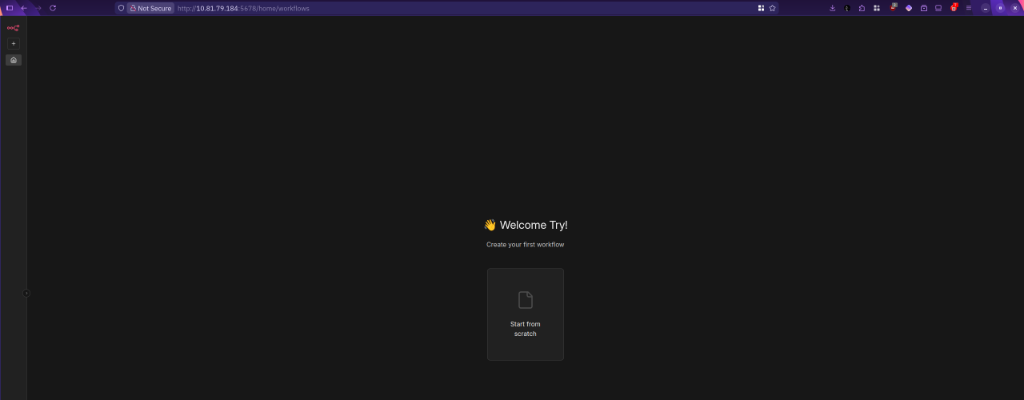
🔓 Dashboard di Benvenuto n8n - Punto di Ingresso
Crea un nuovo workflow che conterrà il payload malevolo.
