 aerchy/cve-2024-7593
Exploit per CVE-2024-7593, una RCE critica nell'interfaccia di gestione di Pulse Secure VPN, che consente ad attaccanti autenticati di eseguire comandi arbitrari. Include dork FOFA e ZoomEye per la scoperta di asset vulnerabili.

CVE-2024-7593 è una vulnerabilità critica che colpisce diversi prodotti Pulse Secure, inclusa Pulse Secure VPN. Questa vulnerabilità consente a un attaccante autenticato con accesso all'interfaccia di gestione di eseguire comandi arbitrari sul server interessato. Ciò può portare all'esecuzione di codice dannoso, compromettendo l'integrità e la disponibilità del sistema.
Dettagli tecnici Tipo: Remote Code Execution (RCE). Gravità: Critica (CVSS: 9.8). Versioni interessate: Versioni specifiche di Pulse Secure VPN sono interessate; si prega di consultare l'avviso di sicurezza di Pulse Secure per i dettagli. Impatto potenziale Un attaccante che sfrutta questa vulnerabilità potrebbe:
Ottenere il pieno controllo del server interessato. Reindirizzare il traffico o manipolare i dati. Accedere a informazioni riservate memorizzate sul sistema. Misure di mitigazione Si raccomanda agli amministratori di sistema di aggiornare all'ultima versione del software e di applicare le patch di sicurezza fornite da Pulse Secure. Inoltre, si consiglia di limitare l'accesso all'interfaccia di gestione solo agli utenti necessari.
Query FOFA: app="Virtual-Traffic-Manager" Dork ZoomEye: app:"Virtual Traffic Manager Appliance"
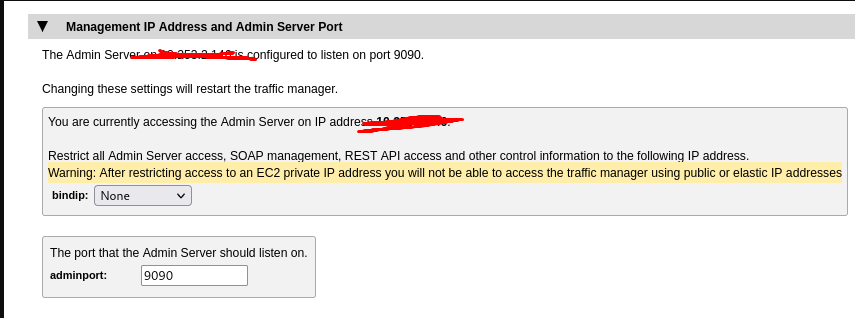
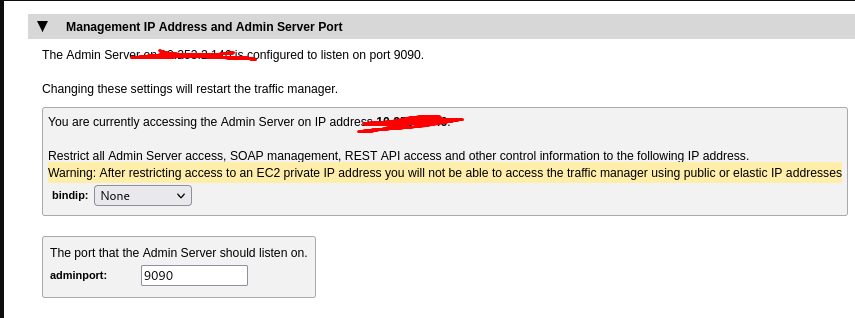
La Pulse Secure VPN utilizza tipicamente la porta 9090 per la sua interfaccia di gestione. Questa porta può essere un bersaglio per gli attaccanti, soprattutto alla luce di vulnerabilità come CVE-2024-7593. Proteggere questa porta limitando l'accesso a indirizzi IP fidati e monitorando i tentativi di accesso può aiutare a prevenire lo sfruttamento.