 adityabhatt3010/cve-2025-54253-inside-the-adobe-aem-forms-zero-day
Analizzando CVE-2025-54253 — un percorso di sfruttamento di Adobe AEM-Forms da XXE alla completa esecuzione remota di codice e il suo impatto nel mondo reale.

TL;DR: Adobe Experience Manager (AEM) Forms su JEE (≤ 6.5.23.0) conteneva una critica falla accessibile in rete (CVE-2025-54253) che consente l'esecuzione remota di codice non autenticata tramite endpoint Struts/OGNL abusati. Una XXE compagna (CVE-2025-54254) permette letture arbitrarie di file. Si tratta di problemi enterprise ad alto impatto — applicare immediatamente la patch, cercare indicatori e adottare configurazioni robuste e controlli di rilevamento.
AEM è ovunque nelle grandi aziende: siti di marketing, flussi di lavoro documentali e moduli che spesso contengono PII e contenuti critici per il business. Una RCE non autenticata in AEM-Forms è quindi un jackpot per un attaccante — accesso iniziale, preparazione del movimento laterale ed esfiltrazione di dati sensibili diventano scenari realistici. Adobe ha rilasciato patch e avvisi poco dopo la diffusione di PoC pubblici, elevando questo problema a rischio urgente e reale.
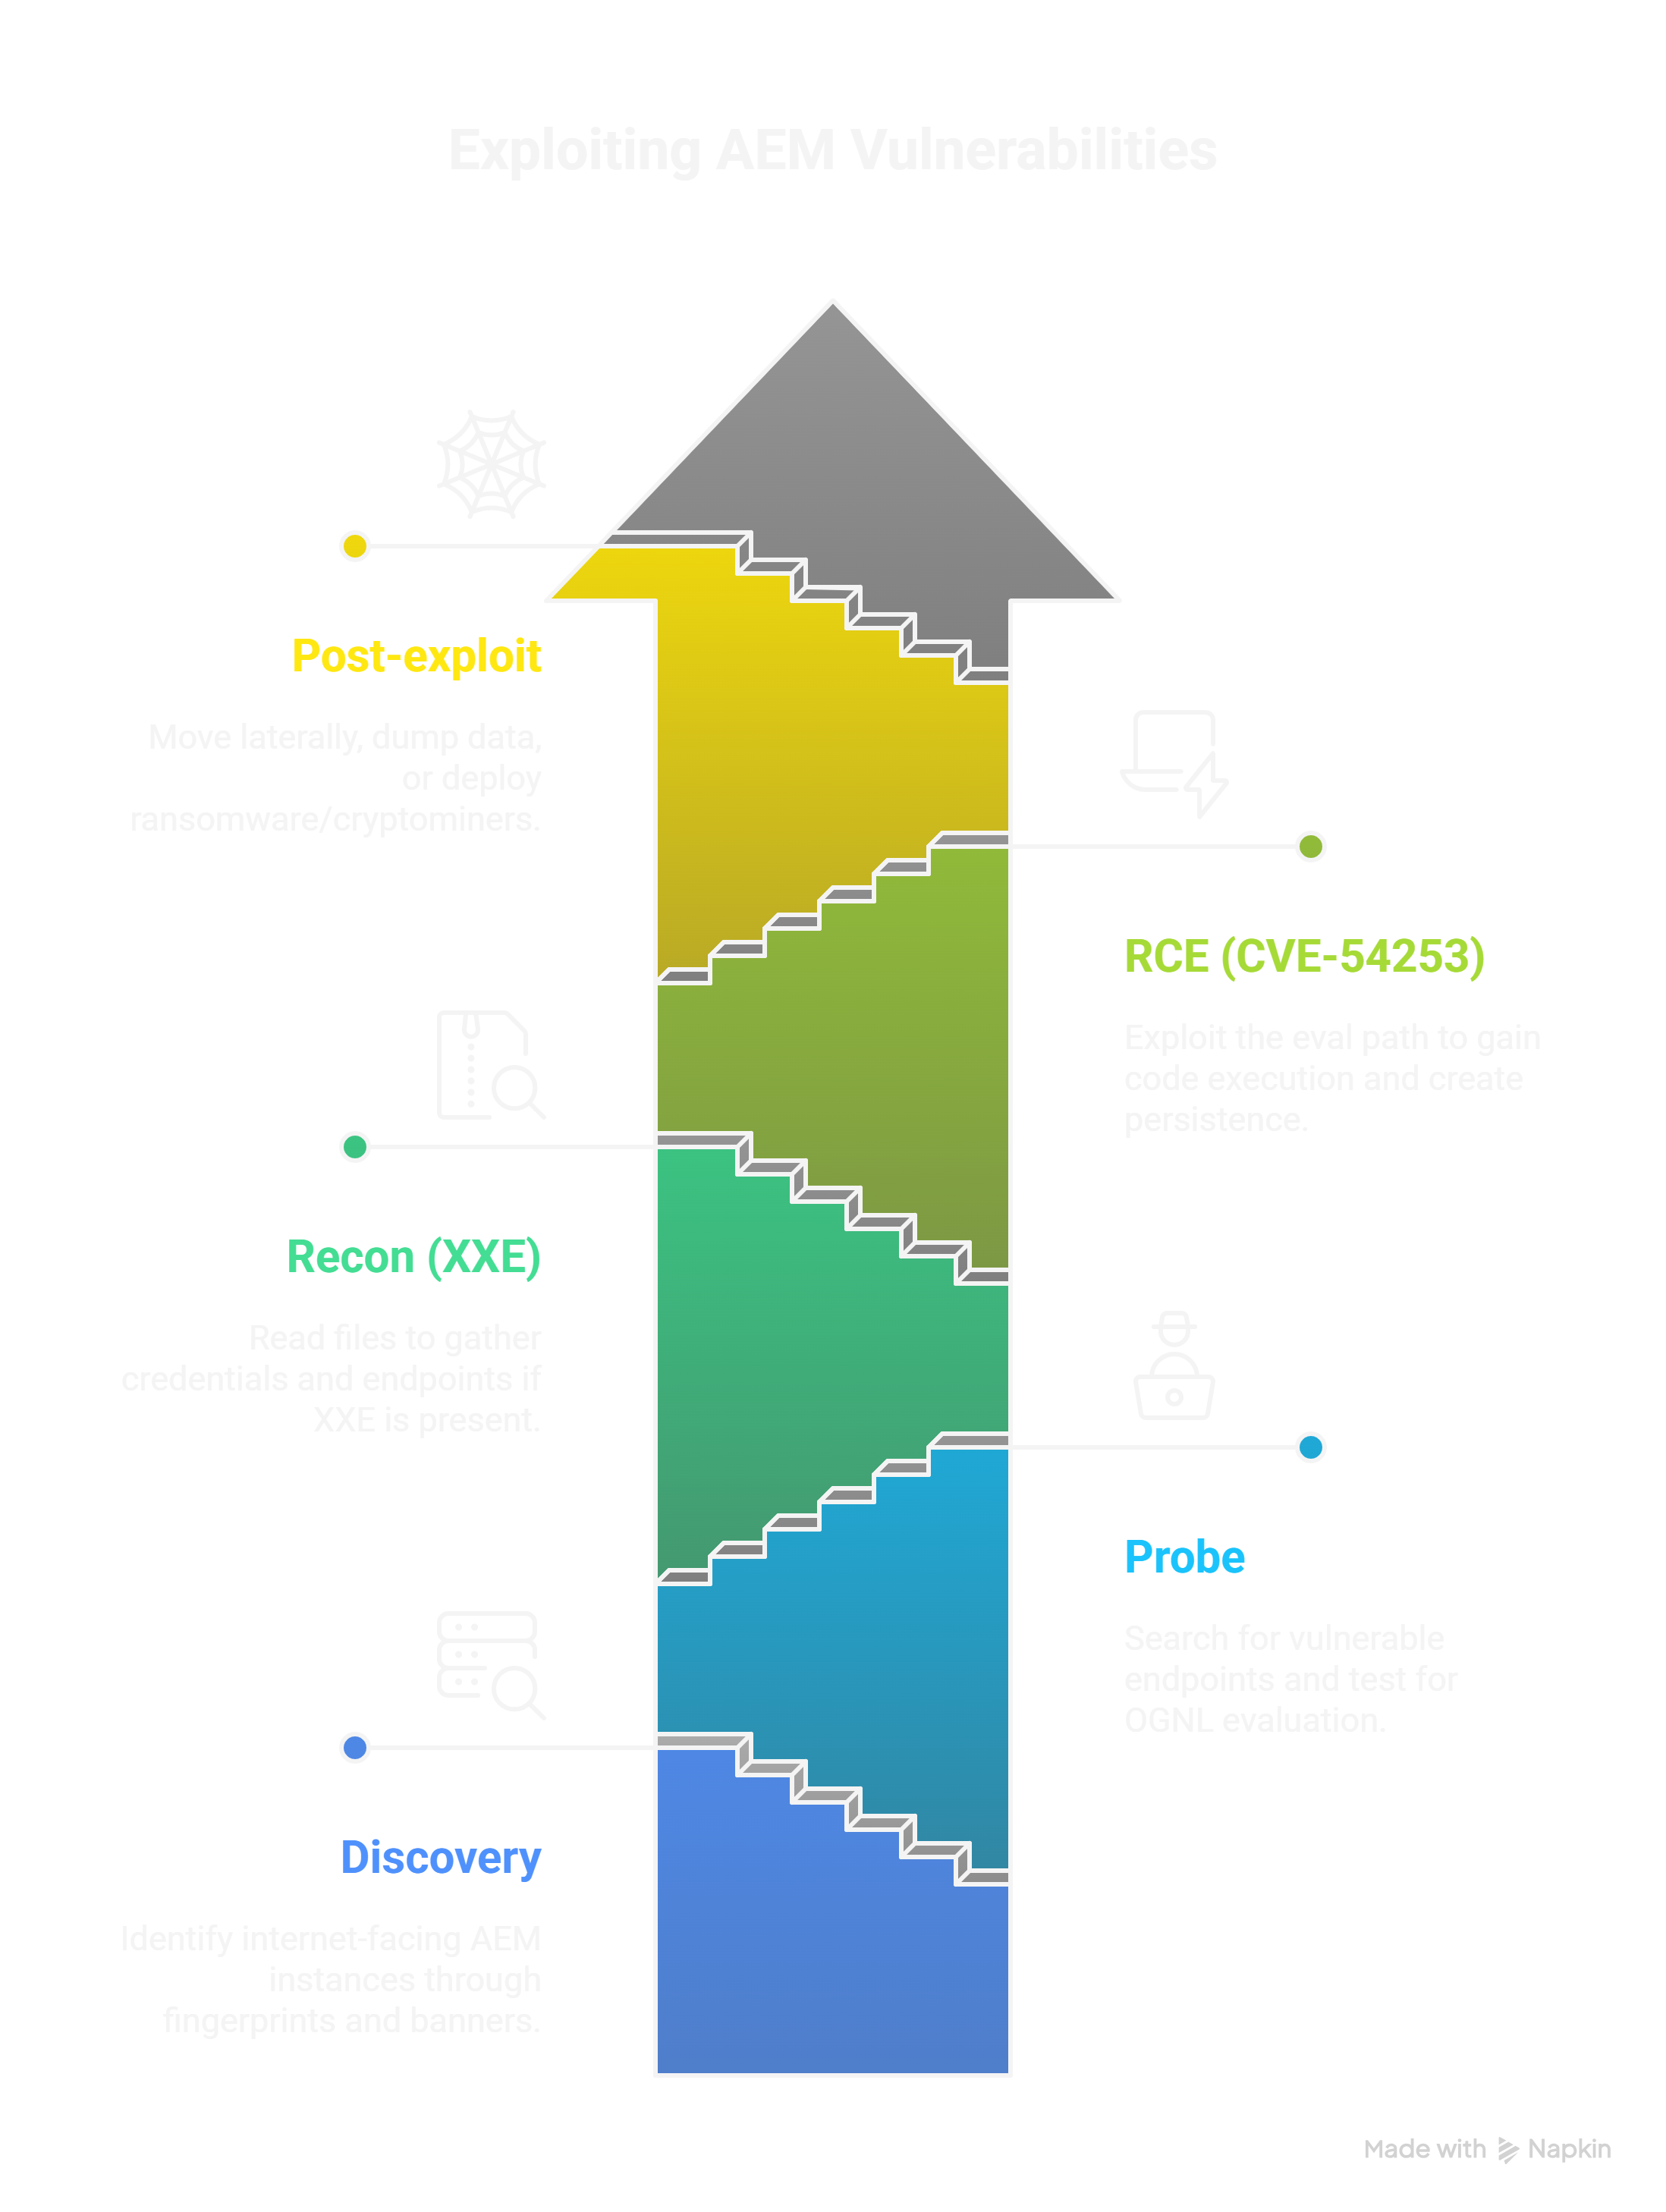
A livello tecnico, CVE-2025-54253 deriva dalla valutazione non sicura dell'input controllato dall'utente da parte di componenti server esposti da AEM Forms in esecuzione su JEE — consentendo di fatto percorsi di valutazione OGNL/Struts non adeguatamente protetti. In termini pratici: un attaccante può raggiungere un endpoint esposto in rete e innescare una valutazione lato server che porta all'esecuzione arbitraria di comandi. CVE-2025-54254 è una classica XML External Entity (XXE) che permette la lettura di file dal server, comunemente usata per esplorare file segreti, credenziali o dettagli ambientali prima di escalare. Le advisories NVD e Adobe forniscono metadati e punteggi di gravità della vulnerabilità.
Prove di concetto e demo pubbliche sono state pubblicate in repository e ricerche per argomento che aggregano PoC — esaminale solo per ricerca/contesto, mai per riutilizzarle in modo dannoso.
Quando testo un ambiente, seguo una breve checklist ripetibile che è sicura da mostrare ai difensori e da pubblicare:
Questi controlli mi permettono di triage rapidamente il rischio e costruire un set di evidenze per la remediation senza eseguire azioni distruttive.
I difensori dovrebbero concentrarsi su alcuni indicatori ad alto segnale:
/etc nei log correlati a richieste sospette.ProjectDiscovery/Nuclei e template di rilevamento della comunità sono emersi rapidamente per questo problema; i difensori possono utilizzare template non exploit per fingerprintare gli host vulnerabili e generare alert senza eseguire codice di exploit.
Questo è un classico esempio di ricerca a duplice uso: writeup tecnici, PoC e demo di exploit esistono in circolazione e sono essenziali per l'apprendimento — ma pubblicare codice exploit armato passo-passo per uno zero-day in software enterprise ampiamente diffuso avvantaggia gli attaccanti. Nel mio articolo evito codice exploit eseguibile e mi concentro invece su rilevamento, mitigazioni e pattern di test sicuri. Citare advisories e repository PoC per contesto, ma non pubblicare payload di exploit da soli.
Se gestisci o fai audit di piattaforme web enterprise, tratta AEM come un asset ad alto valore: inventaria ogni istanza, applica patch o mitiga rapidamente, e aggiungi controlli di rilevamento che cerchino le specifiche impronte di richiesta e i comportamenti anomali post-exploit che ho delineato. Per i redattori: un articolo incentrato su CVE che combini una panoramica tecnica, ricette di rilevamento sicure e uno script di automazione che controlla solo le versioni risuonerà fortemente sia con il pubblico red che blue.
