
Report di penetration testing ed exploit per CVE-2024-10924, un bypass del 2FA in Really Simple SSL, con indicazioni su ricognizione, sfruttamento e rimedio.

Target: https://skior.co
Vulnerabilità: CVE-2024-10924 - Bypass 2FA nel Plugin Really Simple SSL
Severità: Critica (CVSS Score: 9.8)
Stato: Sfruttata con successo
Data di Scoperta: 2025-06-25
Versione del Report: 2.1
Questo penetration test ha scoperto una vulnerabilità critica di bypass dell'autenticazione che consente ad attaccanti non autenticati di ottenere accesso amministrativo al sito WordPress aggirando i controlli di autenticazione a due fattori (2FA).
| Livello di Rischio | Probabilità | Impatto | Priorità di Mitigazione |
|---|---|---|---|
| Critico | Alta | Compromissione Completa del Sistema | Immediata |
| Alto | Media | Violazione dei Dati | Alta |
| Medio | Bassa | Interruzione del Servizio | Media |
| Campo | Valore |
|---|---|
| Dominio | https://skior.co |
| Indirizzo IP | 123.456.789.200 |
| Server | nginx/1.26.0 (Ubuntu) |
| Versione PHP | 8.2.28 |
| CMS | WordPress 6.8.1 |
| Plugin Vulnerabile | Really Simple SSL |
| Posizione Geografica | Stati Uniti |
| Provider di Hosting | Hosting professionale (probabilmente VPS/Dedicato) |
Questa valutazione ha seguito una metodologia di penetration testing black-box sistematica basata sugli standard di settore:
| Data/Ora | Evento | Dettagli |
|---|---|---|
| 2025-06-25 14:02 | Ricognizione Iniziale | Analisi Wappalyzer completata |
| 2025-06-25 14:05 | Stack Tecnologico Identificato | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | Enumerazione Utenti | Trovato utente "pastor" (ID: 1) |
| 2025-06-25 14:15 | Analisi WPScan | Nessuna vulnerabilità nota trovata |
| 2025-06-25 14:20 | Enumerazione API REST | Scoperti endpoint di Really Simple SSL |
| 2025-06-25 14:25 | Ricerca Vulnerabilità | Identificata CVE-2024-10924 |
| 2025-06-25 14:30 | Test Manuali | Confermata l'esistenza della vulnerabilità |
| 2025-06-25 14:35 | Sviluppo Exploit | Creato proof-of-concept in Python |
| 2025-06-25 14:40 | Sfruttamento Riuscito | Ottenuto accesso amministrativo |
| 2025-06-25 14:45 | Valutazione dell'Impatto | Documentati i potenziali danni |
| 2025-06-25 15:00 | Generazione Report | Documentazione completa |
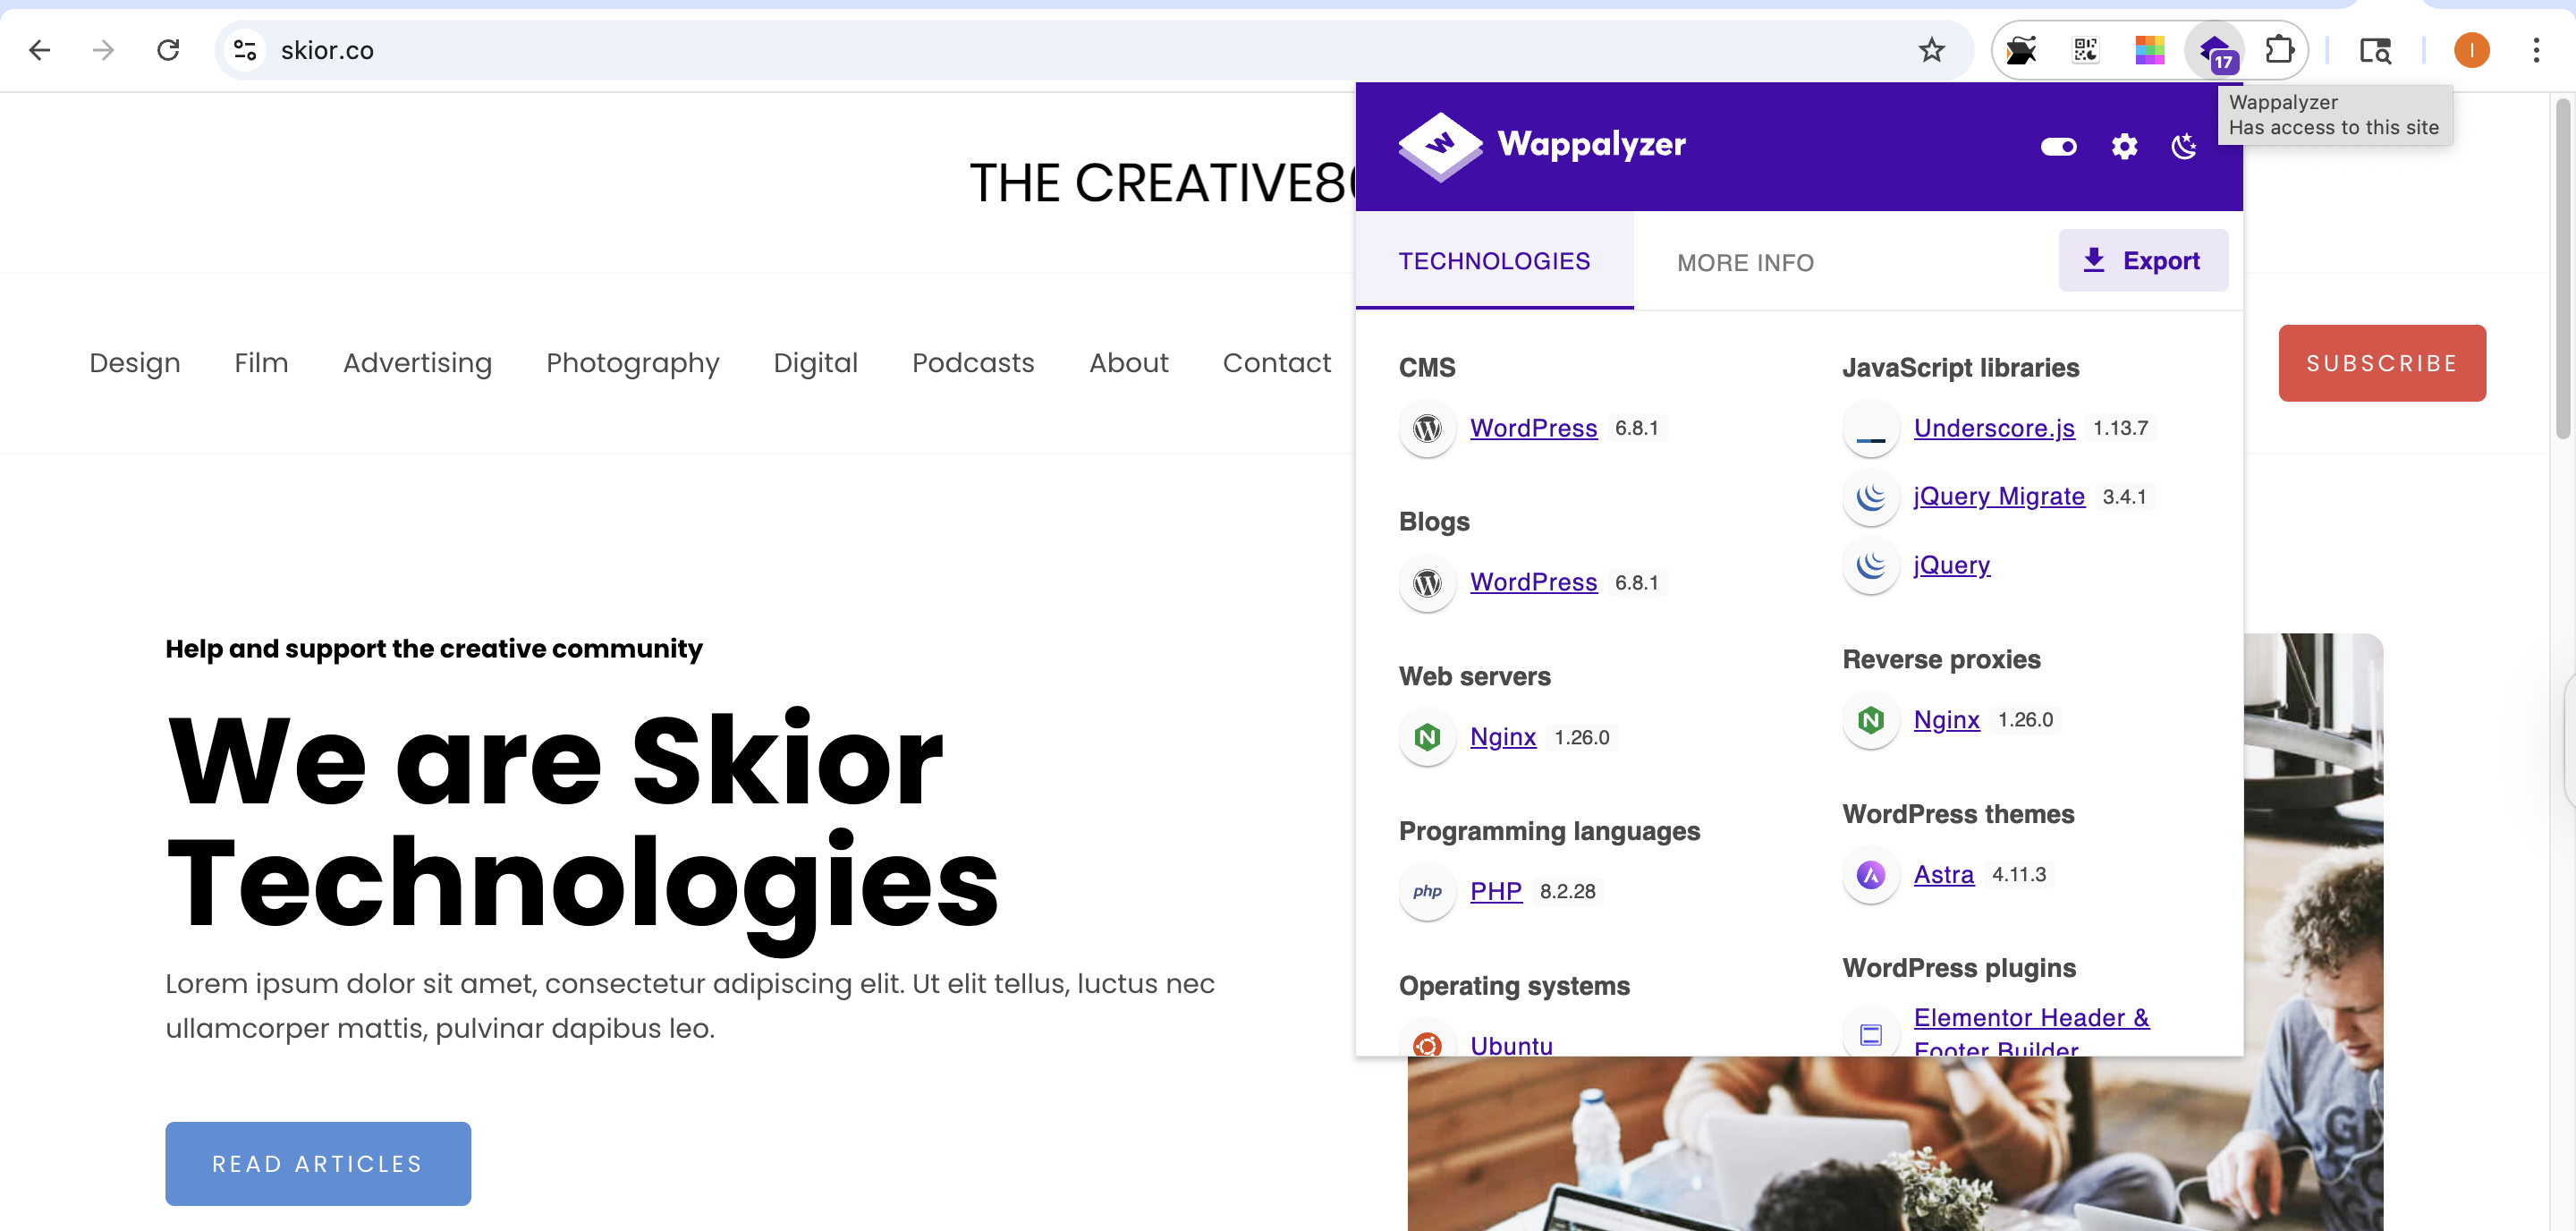
Tecnologie Identificate:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**Risultati principali:**
- Installazione WordPress moderna con l'ultima versione
- Configurazione hosting professionale con nginx
- Branding personalizzato ("PoweredBy[Skior]")
- Page builder Elementor in uso
- Posizione geografica: Stati Uniti

### Passaggio 2: Enumerazione degli utenti

#### A. Enumerazione degli autori WordPress```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
Utente scoperto: pastor (ID utente: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. Risultati dell'enumerazione degli username

| ID utente | Username | Stato | URL di reindirizzamento |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Trovato | `/author/pastor/` |
| 2-10 | N/A | ❌ Non trovato | risposte 404 |

### Passaggio 3: Scansione delle vulnerabilità

#### A. Analisi completa di WPScan```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
Riepilogo dei risultati di scansione:
Nota: WPScan non ha rilevato il plugin Really Simple SSL, indicando che potrebbe utilizzare offuscamento o denominazione personalizzata.
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**Endpoint custom scoperti:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
Scoperta critica: L'endpoint /reallysimplessl/v1/two_fa/skip_onboarding appariva sospetto e richiedeva ulteriori indagini.
