 aalex954/whisperpair-poc-tool
Uno strumento di ricerca sulla sicurezza che identifica e dimostra la vulnerabilità CVE-2025-36911: Fast Pair Pairing Mode Bypass

Un'analisi approfondita di CVE-2025-36911 e delle lacune di sicurezza nell'ecosistema Fast Pair di Google
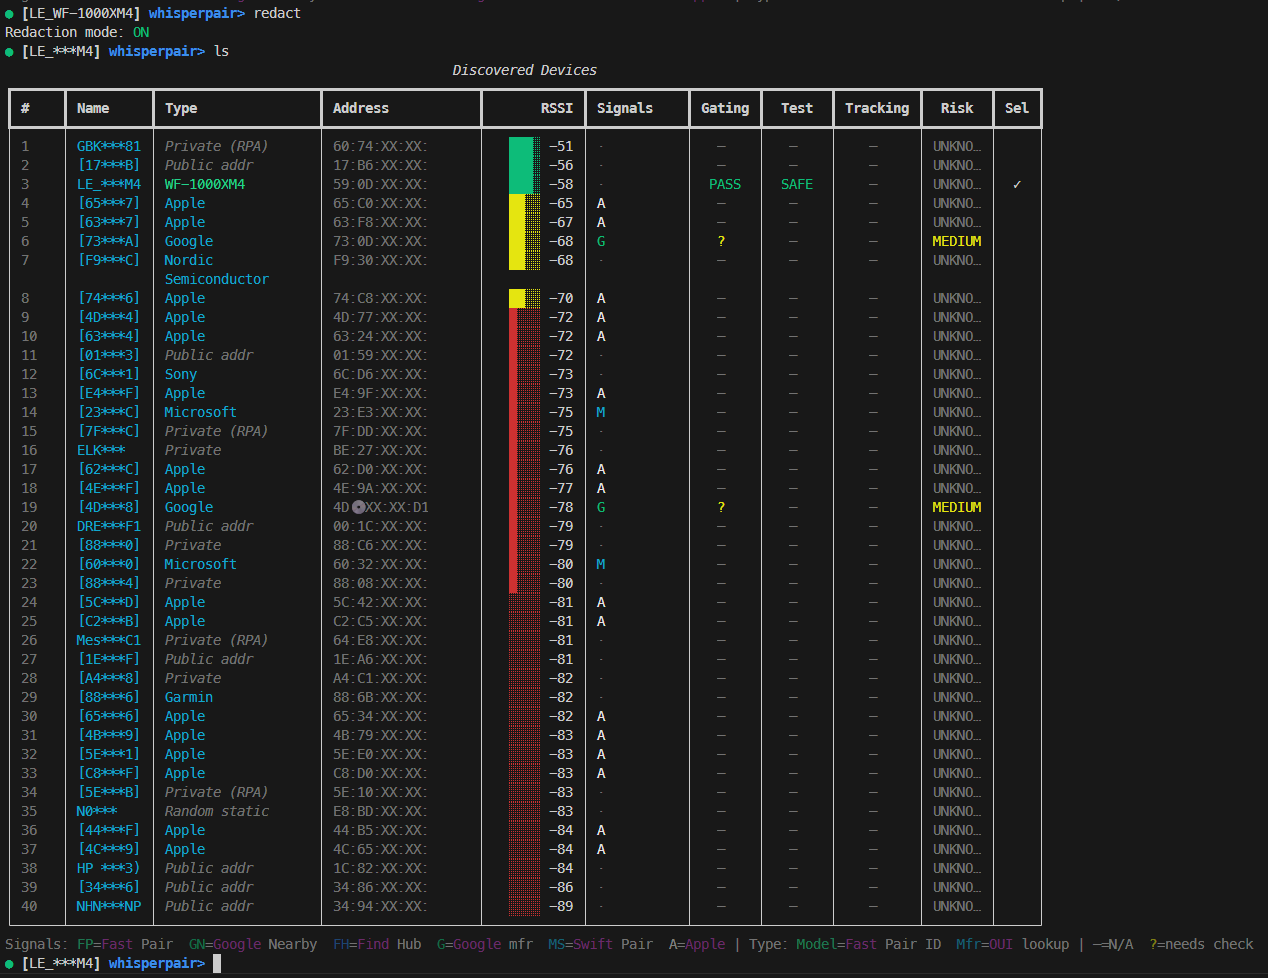
Google Fast Pair è stato progettato per rendere l'associazione Bluetooth senza attriti: tocca una notifica e sei connesso. Ma cosa succede quando quell'esperienza senza attriti diventa un rischio per la sicurezza? WhisperPair-PoC-Tool è uno strumento di ricerca sulla sicurezza che espone due classi critiche di vulnerabilità che colpiscono milioni di accessori Bluetooth: il bypass non autorizzato dell'associazione e lo sfruttamento del tracciamento della rete Find My Device.
Questo articolo descrive i dettagli tecnici interni di WhisperPair-PoC-Tool, le debolezze del protocollo che sfrutta e cosa questo significa per l'ecosistema degli accessori Bluetooth.
La specifica Google Fast Pair afferma esplicitamente:
"Se il campo opzionale Public Key è presente: se il dispositivo non è in modalità di associazione, ignora la scrittura ed esci."
Questo è il controllo di sicurezza critico. I dispositivi dovrebbero solo rispondere alle richieste di Key-Based Pairing quando l'utente ha messo esplicitamente il dispositivo in modalità di associazione (in genere tenendo premuto un pulsante). Questo garantisce l'intenzione dell'utente, così non puoi associare gli auricolari di qualcuno mentre li sta indossando.
Il Problema: Molti produttori saltano del tutto questo controllo. Elaborano le richieste di associazione indipendentemente dallo stato della modalità di associazione, consentendo:
La rete Find My Device Network (FMDN) di Google consente di tracciare gli accessori Bluetooth tramite la rete di dispositivi Android basata sul contributo collettivo. Ciò richiede una Account Key, una chiave simmetrica di 16 byte che collega il dispositivo a un account Google.
Il Problema: La characteristic Account Key spesso accetta scritture senza autenticazione:
Prima di addentrarci nell'exploitation, comprendiamo il flusso Fast Pair legittimo:
┌─────────────────────────────────────────────────────────────┐
│                    BLE Advertisement                         │
├─────────────────────────────────────────────────────────────┤
│  Service UUID: 0xFE2C (Fast Pair)                           │
│  Service Data:                                               │
│    [Pairing Mode]   → 3 bytes: Model ID only                │
│    [Not Pairing]    → 4+ bytes: 0x00 + Account Key Filter   │
└─────────────────────────────────────────────────────────────┘
Il formato dell'advertisement rivela lo stato di associazione:
Seeker (Phone)                              Provider (Accessory)
      │                                              │
      │───── GATT Connect ──────────────────────────>│
      │                                              │
      │───── Discover Services ─────────────────────>│
      │<──── Service: 0xFE2C ────────────────────────│
      │                                              │
      │───── Enable Notifications (0xFE2C1234) ─────>│
      │                                              │
      │───── Write Key-Based Pairing Request ───────>│
      │      [16-byte encrypted block]               │
      │      [64-byte ECDH Public Key] (optional)    │
      │                                              │
      │      ┌────────────────────────────────────┐  │
      │      │ SECURITY CHECK:                    │  │
      │      │ If Public Key present AND          │  │
      │      │ device NOT in pairing mode:        │  │
      │      │   → IGNORE and EXIT                │  │
      │      │ Else:                              │  │
      │      │   → Process request                │  │
      │      └────────────────────────────────────┘  │
      │                                              │
      │<──── Notification: Encrypted Response ───────│
      │      [Provider's BR/EDR Address]             │
      │                                              │
      │═══════ Bluetooth Classic Pairing ═══════════>│
La vulnerabilità si verifica quando i dispositivi saltano del tutto il riquadro "SECURITY CHECK".
WhisperPair-PoC-Tool è uno strumento di ricerca sulla sicurezza basato su Python, costruito sulla libreria BLE Bleak. Si articola in diverse fasi:
