
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
offensive-docker-vps — Crea facilmente un VPS su Google Cloud Platform o Digital Ocean con Offensive Docker incluso per lanciare un assessment sui target. | Kitploit
Strumenti/GitHubGitHub/aaaguirrep/offensive-docker-vps
Sicurezza dell'Infrastruttura CloudScripting e AutomazionePenetration TestingDevSecOps
GitHubaaaguirrep/offensive-docker-vps

offensive-docker-vps

Crea facilmente un VPS su Google Cloud Platform o Digital Ocean con Offensive Docker incluso per lanciare un assessment sui target.

Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
8320155 anni faRevisionato da Kitploit
Condividi

Offensive Docker VPS

Crea un VPS su Google Cloud Platform o Digital Ocean facilmente per usare Offensive Docker e lanciare le valutazioni verso i target.

🎉🎉Bonus Digital Ocean🎉🎉 Puoi registrarti con il mio link di referral https://m.do.co/c/0d2d40f6a8a1 e ottenere $100 di credito gratuito per provarlo!

Indice

  • Requisiti
  • Uso
    • 1.- Clonare il repository
    • 2.- Credenziali
      • Per Google Cloud Platform
      • Per Digital Ocean
      • Chiavi SSH privata e pubblica
    • 3.- Automazione Completa: Terraform e Ansible
      • Google Cloud Platform
      • Digital Ocean
    • 4.- Accesso al VPS
    • 5.- Distruggere il VPS
  • 🛡️ Sicurezza
  • ☕ Donazioni
  • Contribuire
  • 📈 Stelline nel tempo
  • Licenza

Requisiti

  • Terraform installato (Versione usata: v0.13.4)
  • Ansible installato (Versione usata: 2.9.12)
  • Chiavi SSH privata e pubblica
  • Un account Google Cloud Platform o Digital Ocean.

Uso

1.- Clonare il repository

git clone --depth 1 https://github.com/aaaguirrep/offensive-docker-vps.git vps
cd vps

2.- Credenziali

  • Creare la cartella credentials.

    mkdir credentials
    
Per Google Cloud Platform
  • Creare un nuovo progetto.
  • Creare un account di servizio con ruolo "Compute Admin" e scaricare una chiave in formato json nella cartella credentials.
  • Rinominare la chiave in gcp.json
  • Abilitare l'API Compute Engine per il progetto.
Per Digital Ocean
  • Creare un token di accesso personale con permesso di scrittura e copiarlo. Vedi Tutorial
Chiavi SSH privata e pubblica
  • All'interno della cartella credentials eseguire ssh-keygen -t rsa -f offensive nel terminale. La passphrase vuota è ok.
  • Crea due file: chiave privata e pubblica.

3.- Automazione Completa: Terraform e Ansible

Google Cloud Platform
  • Entrare nella cartella gcp e modificare il seguente valore:
    • Nel file main.tf cambiare il valore project con il tuo project-id.
  • Eseguire i seguenti comandi:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • Copiare il valore external_ip

Nota: Il tipo di istanza e la regione usati sono: n1-standard-1 e us-central1. Puoi cambiare i valori in server.tf e main.tf

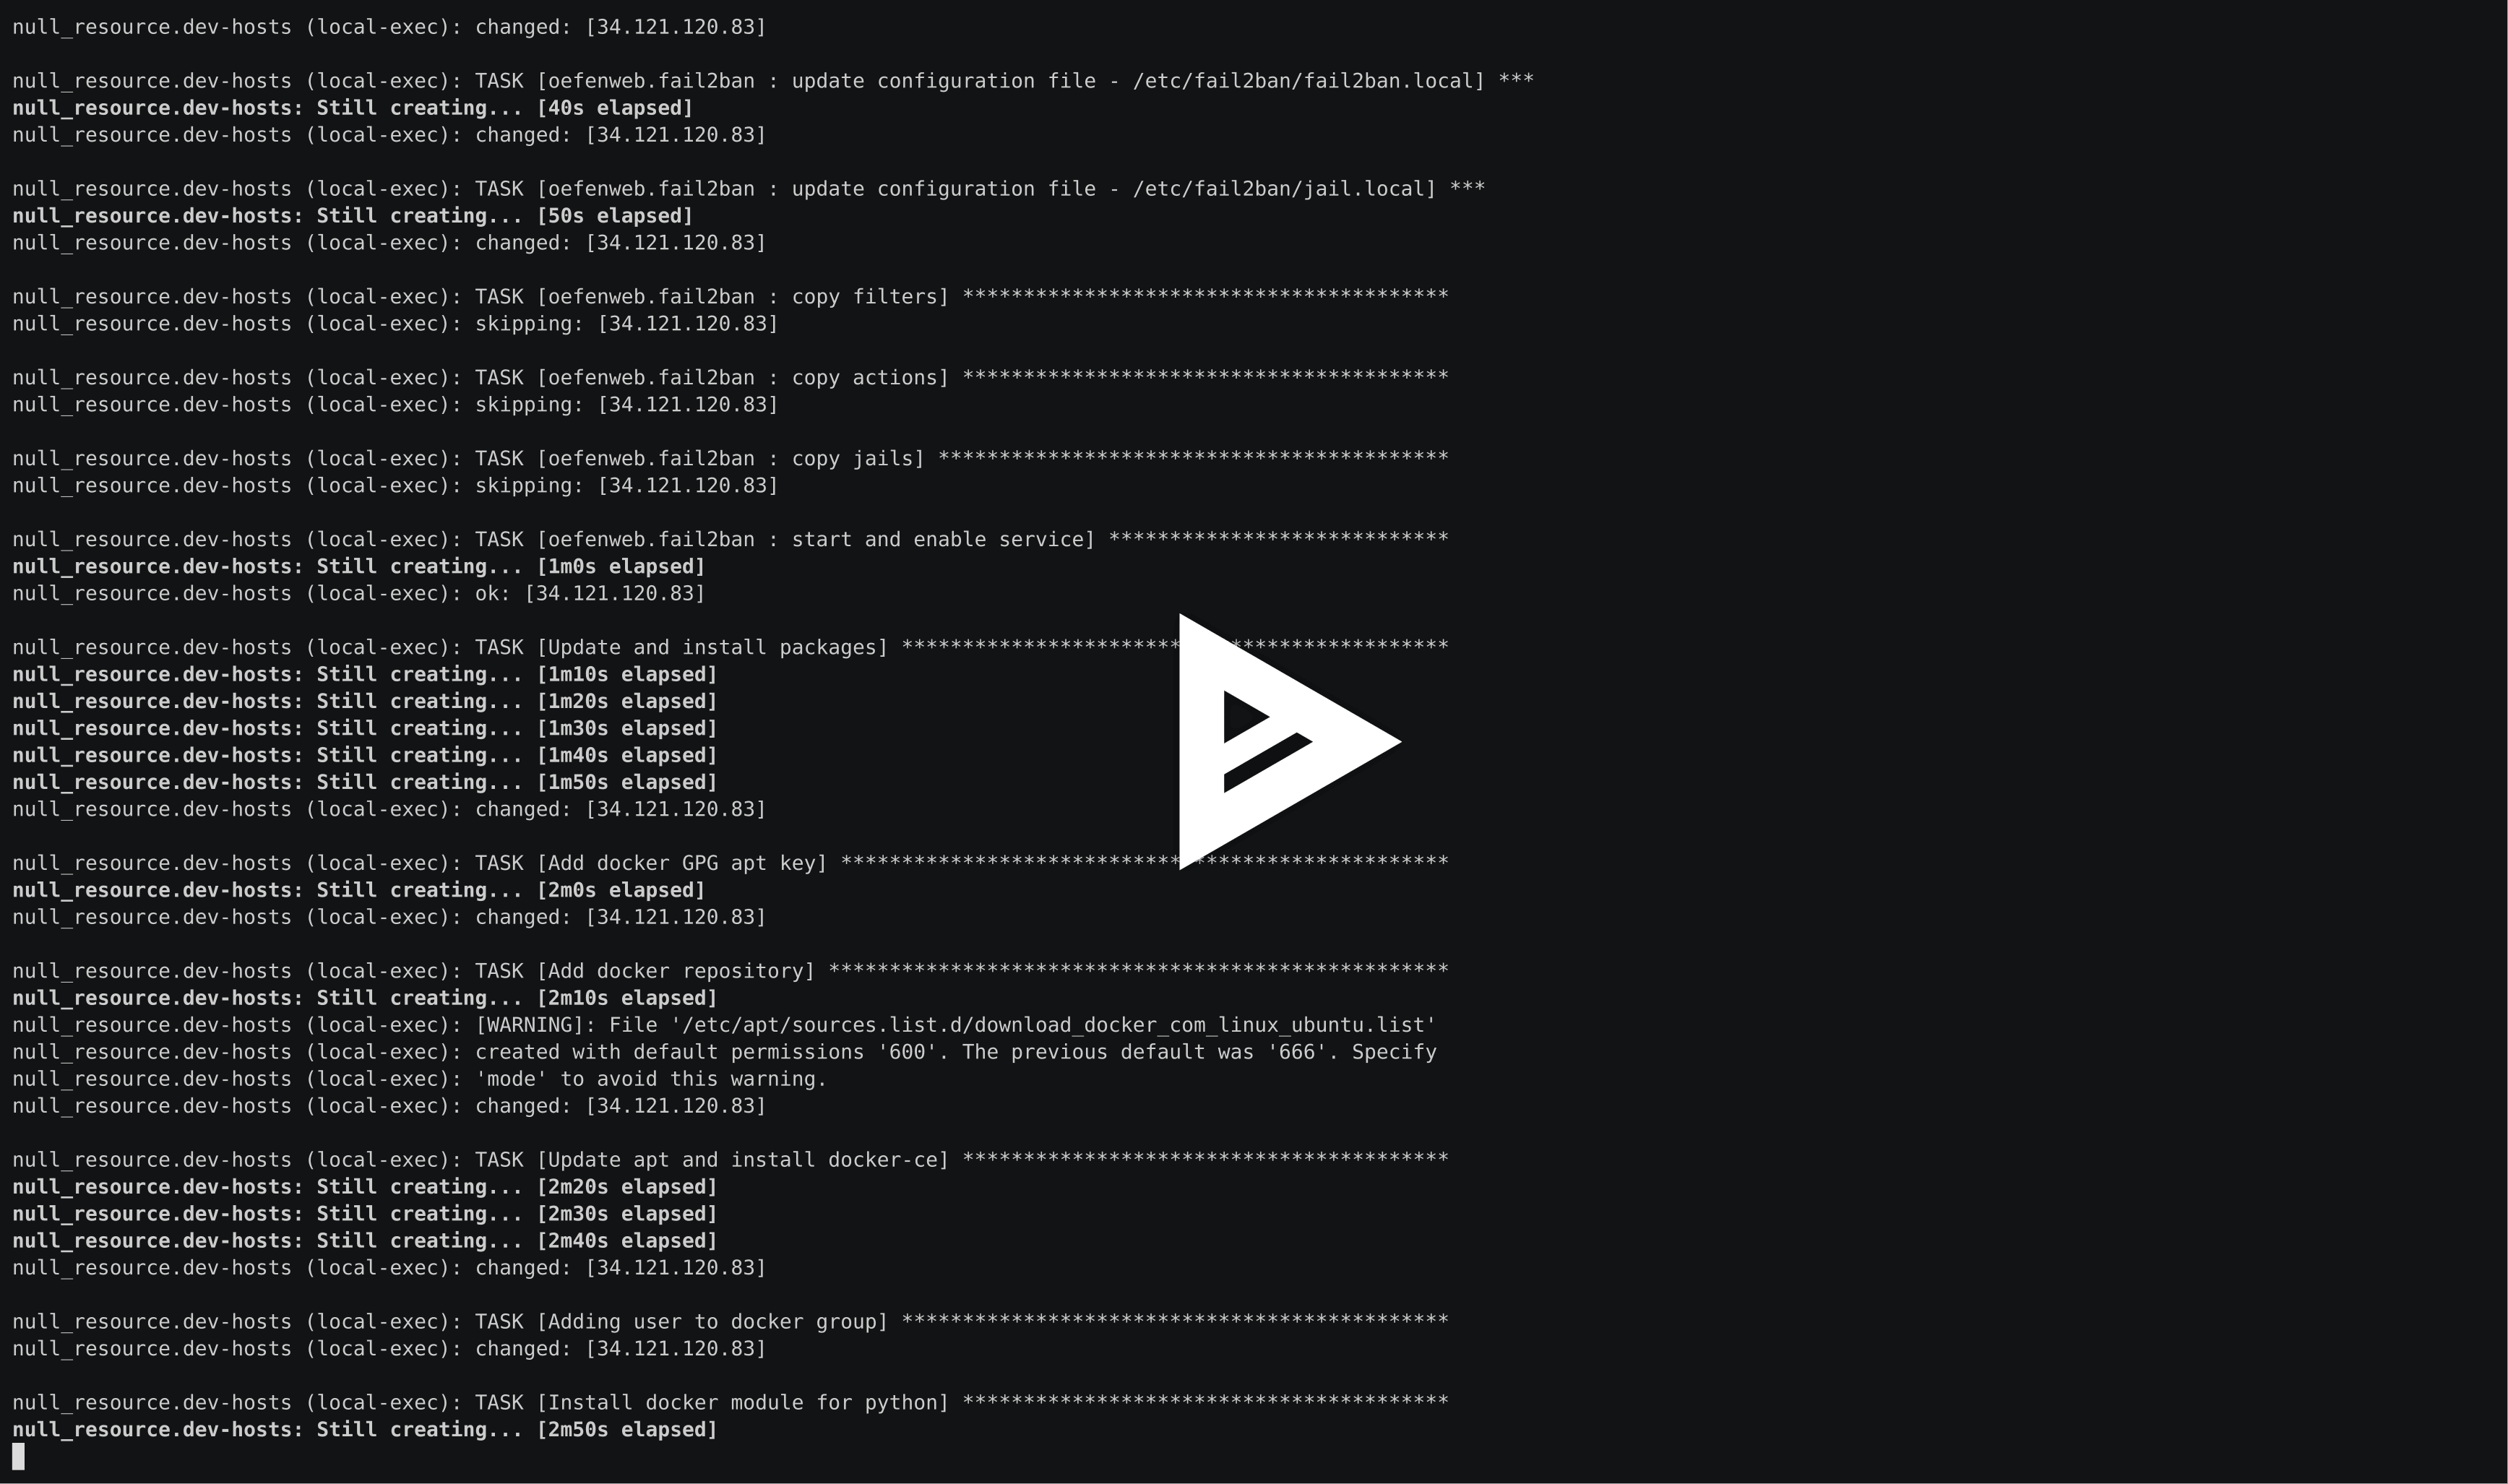
Demo asciicast
Digital Ocean
  • Entrare nella cartella digital-ocean
  • Con il token di accesso personale copiato eseguire export TF_VAR_do_token="Personal_Access_Token_Here"
  • Eseguire i seguenti comandi:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • Copiare il valore external_ip

Nota: Il tipo di droplet e la regione usati sono: s-2vcpu-4gb e nyc3. Puoi cambiare i valori in server.tf e variables.tf

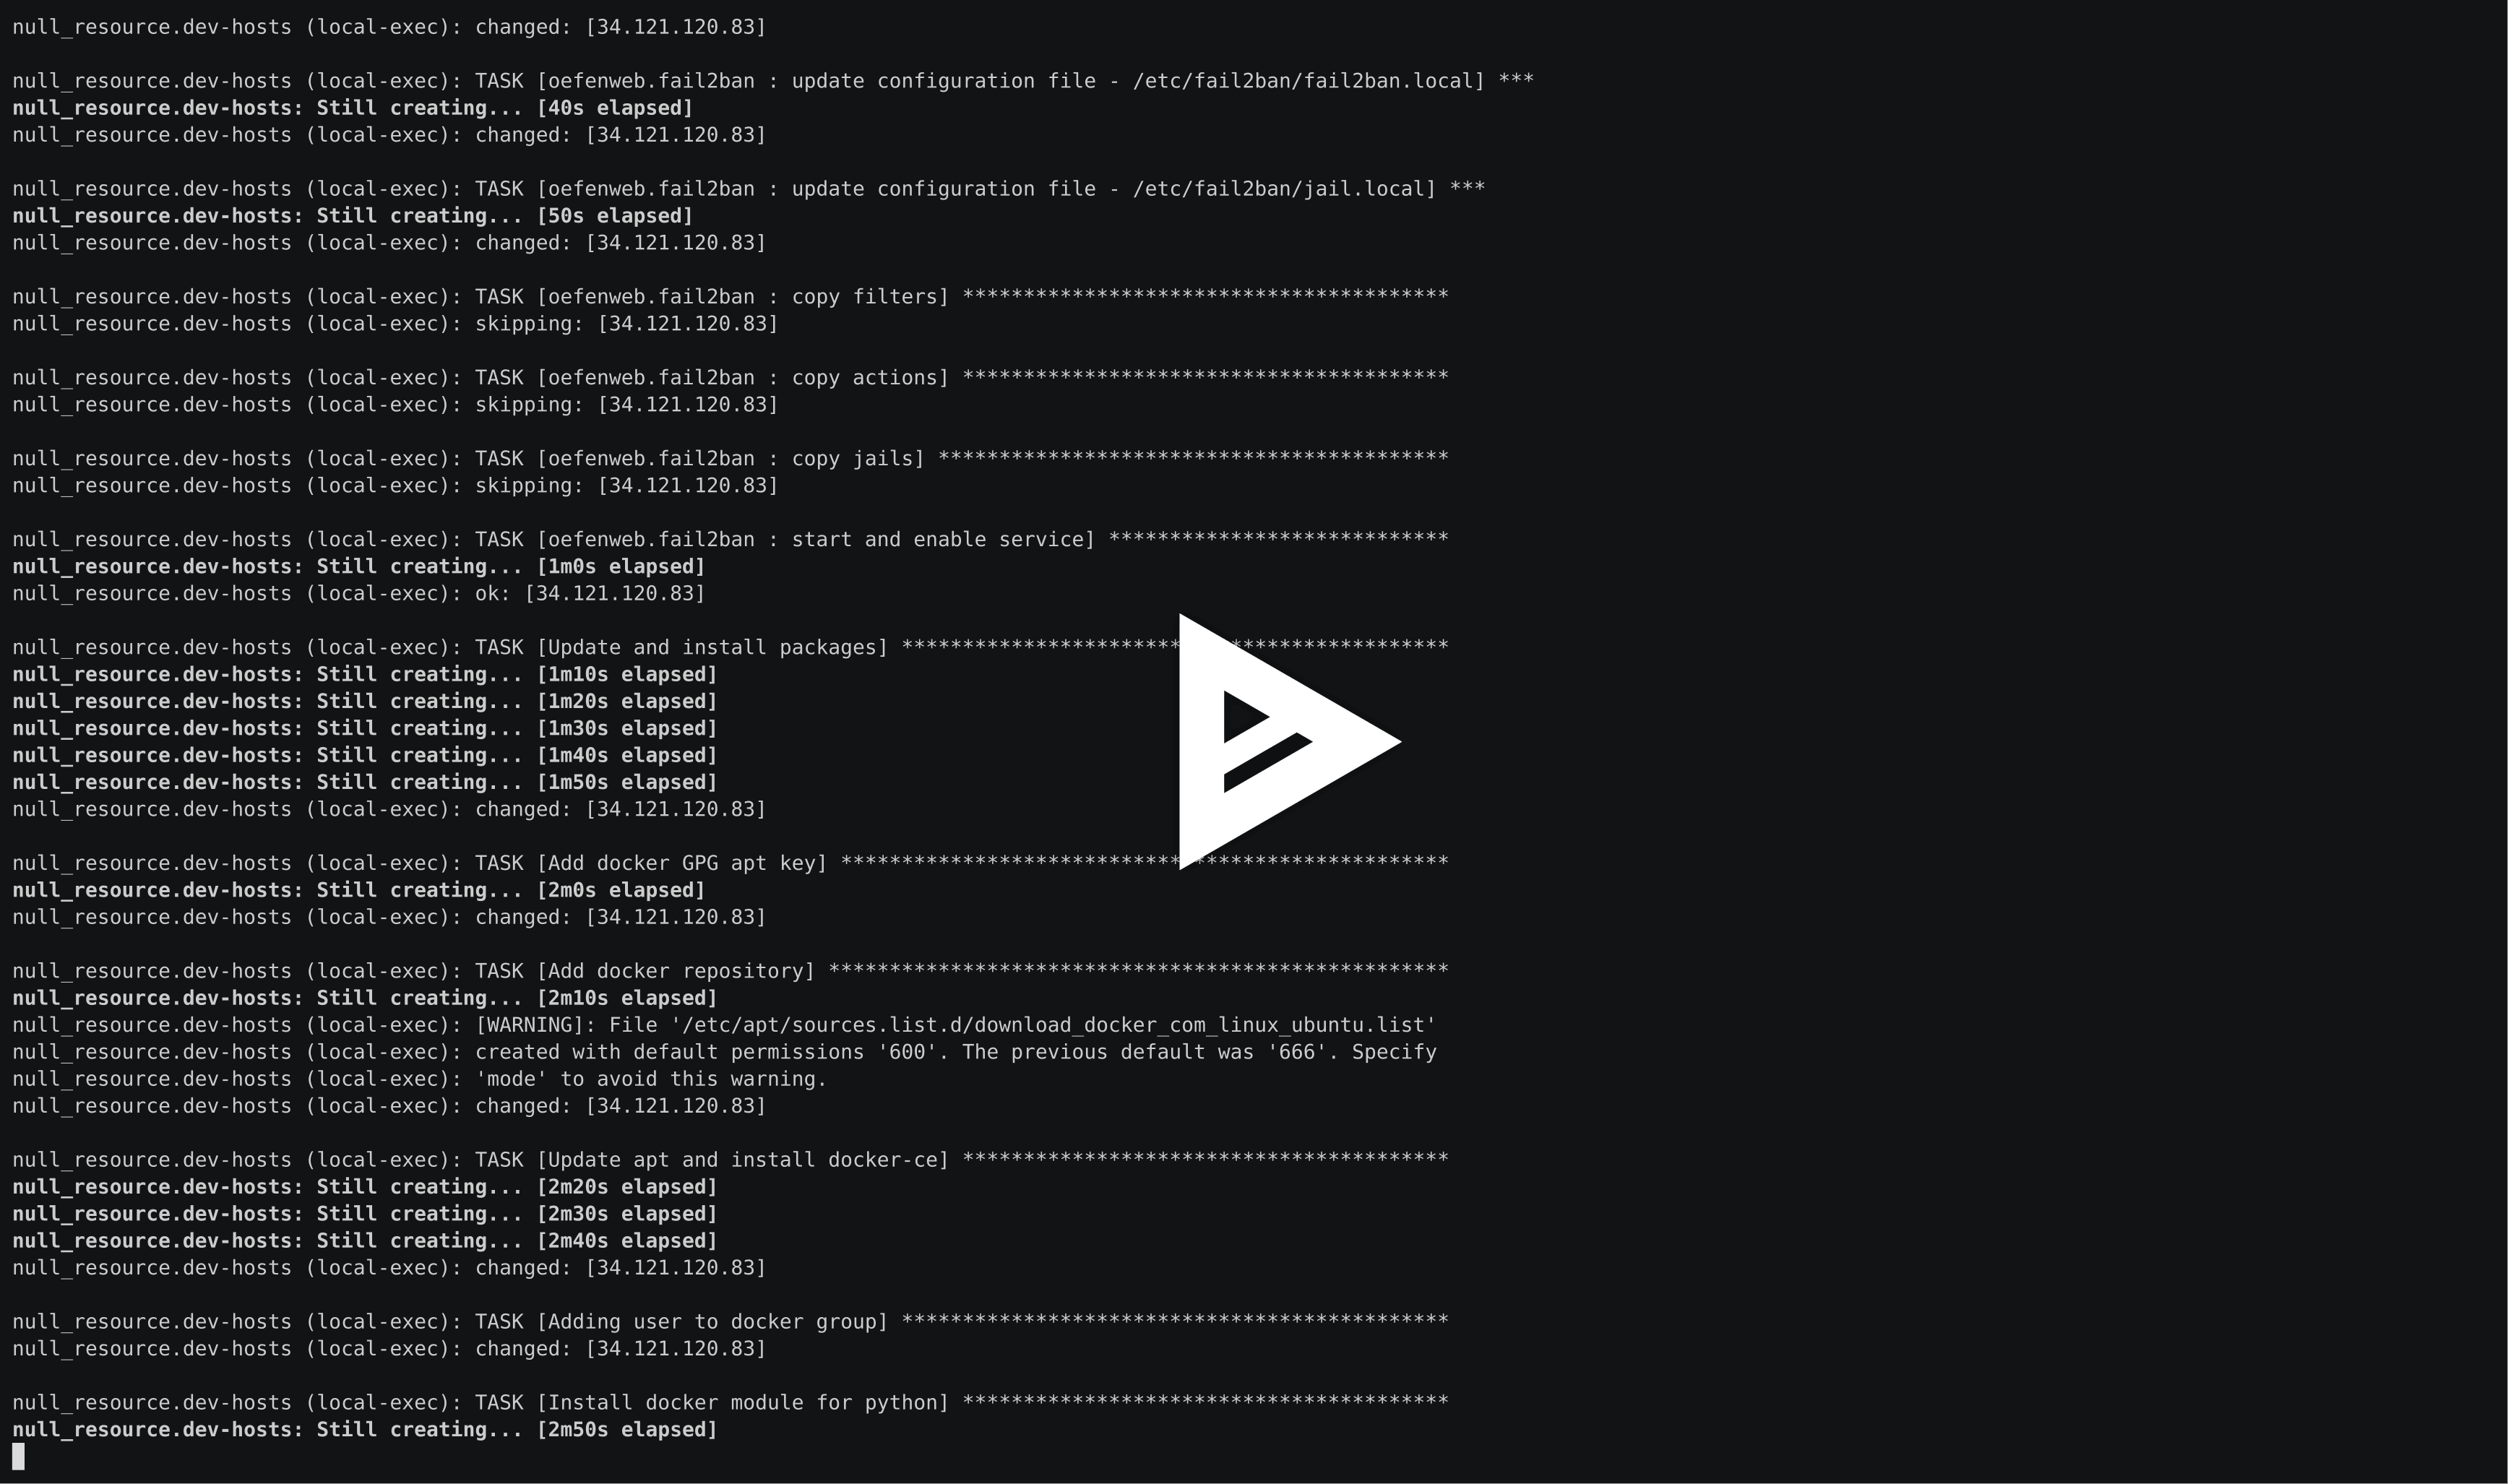
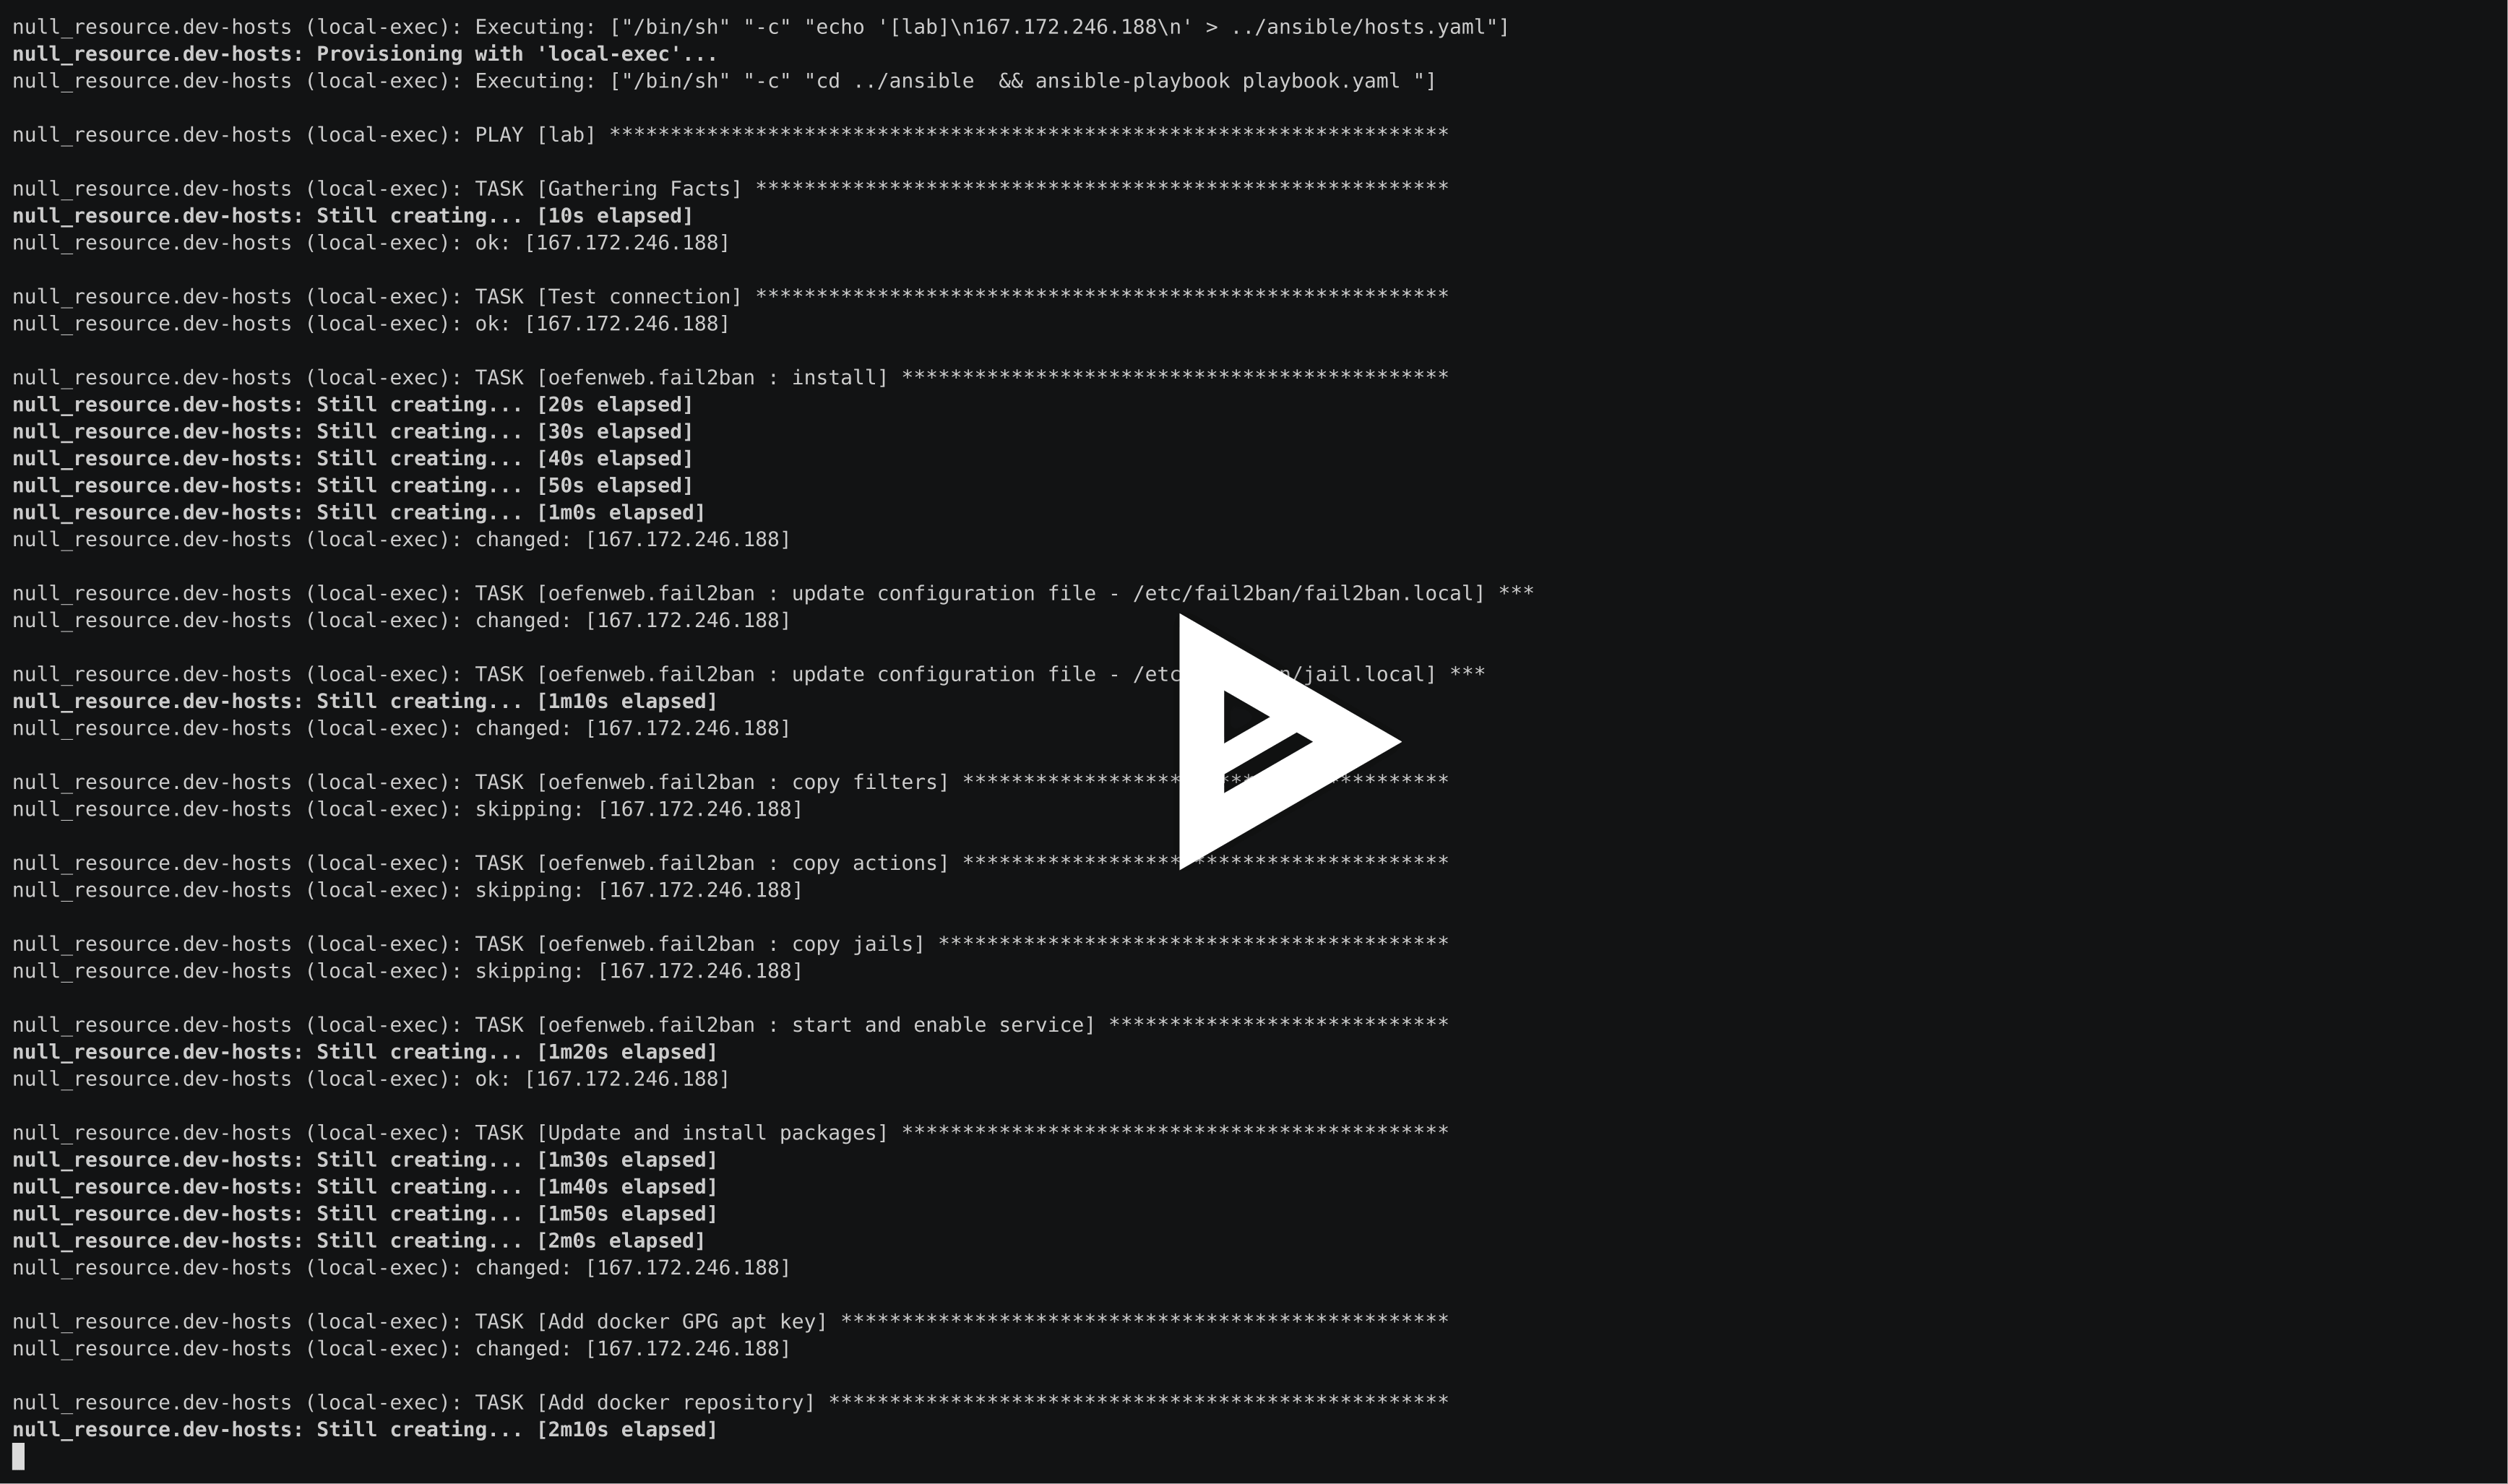
Demo asciicast
4.- Accesso al VPS

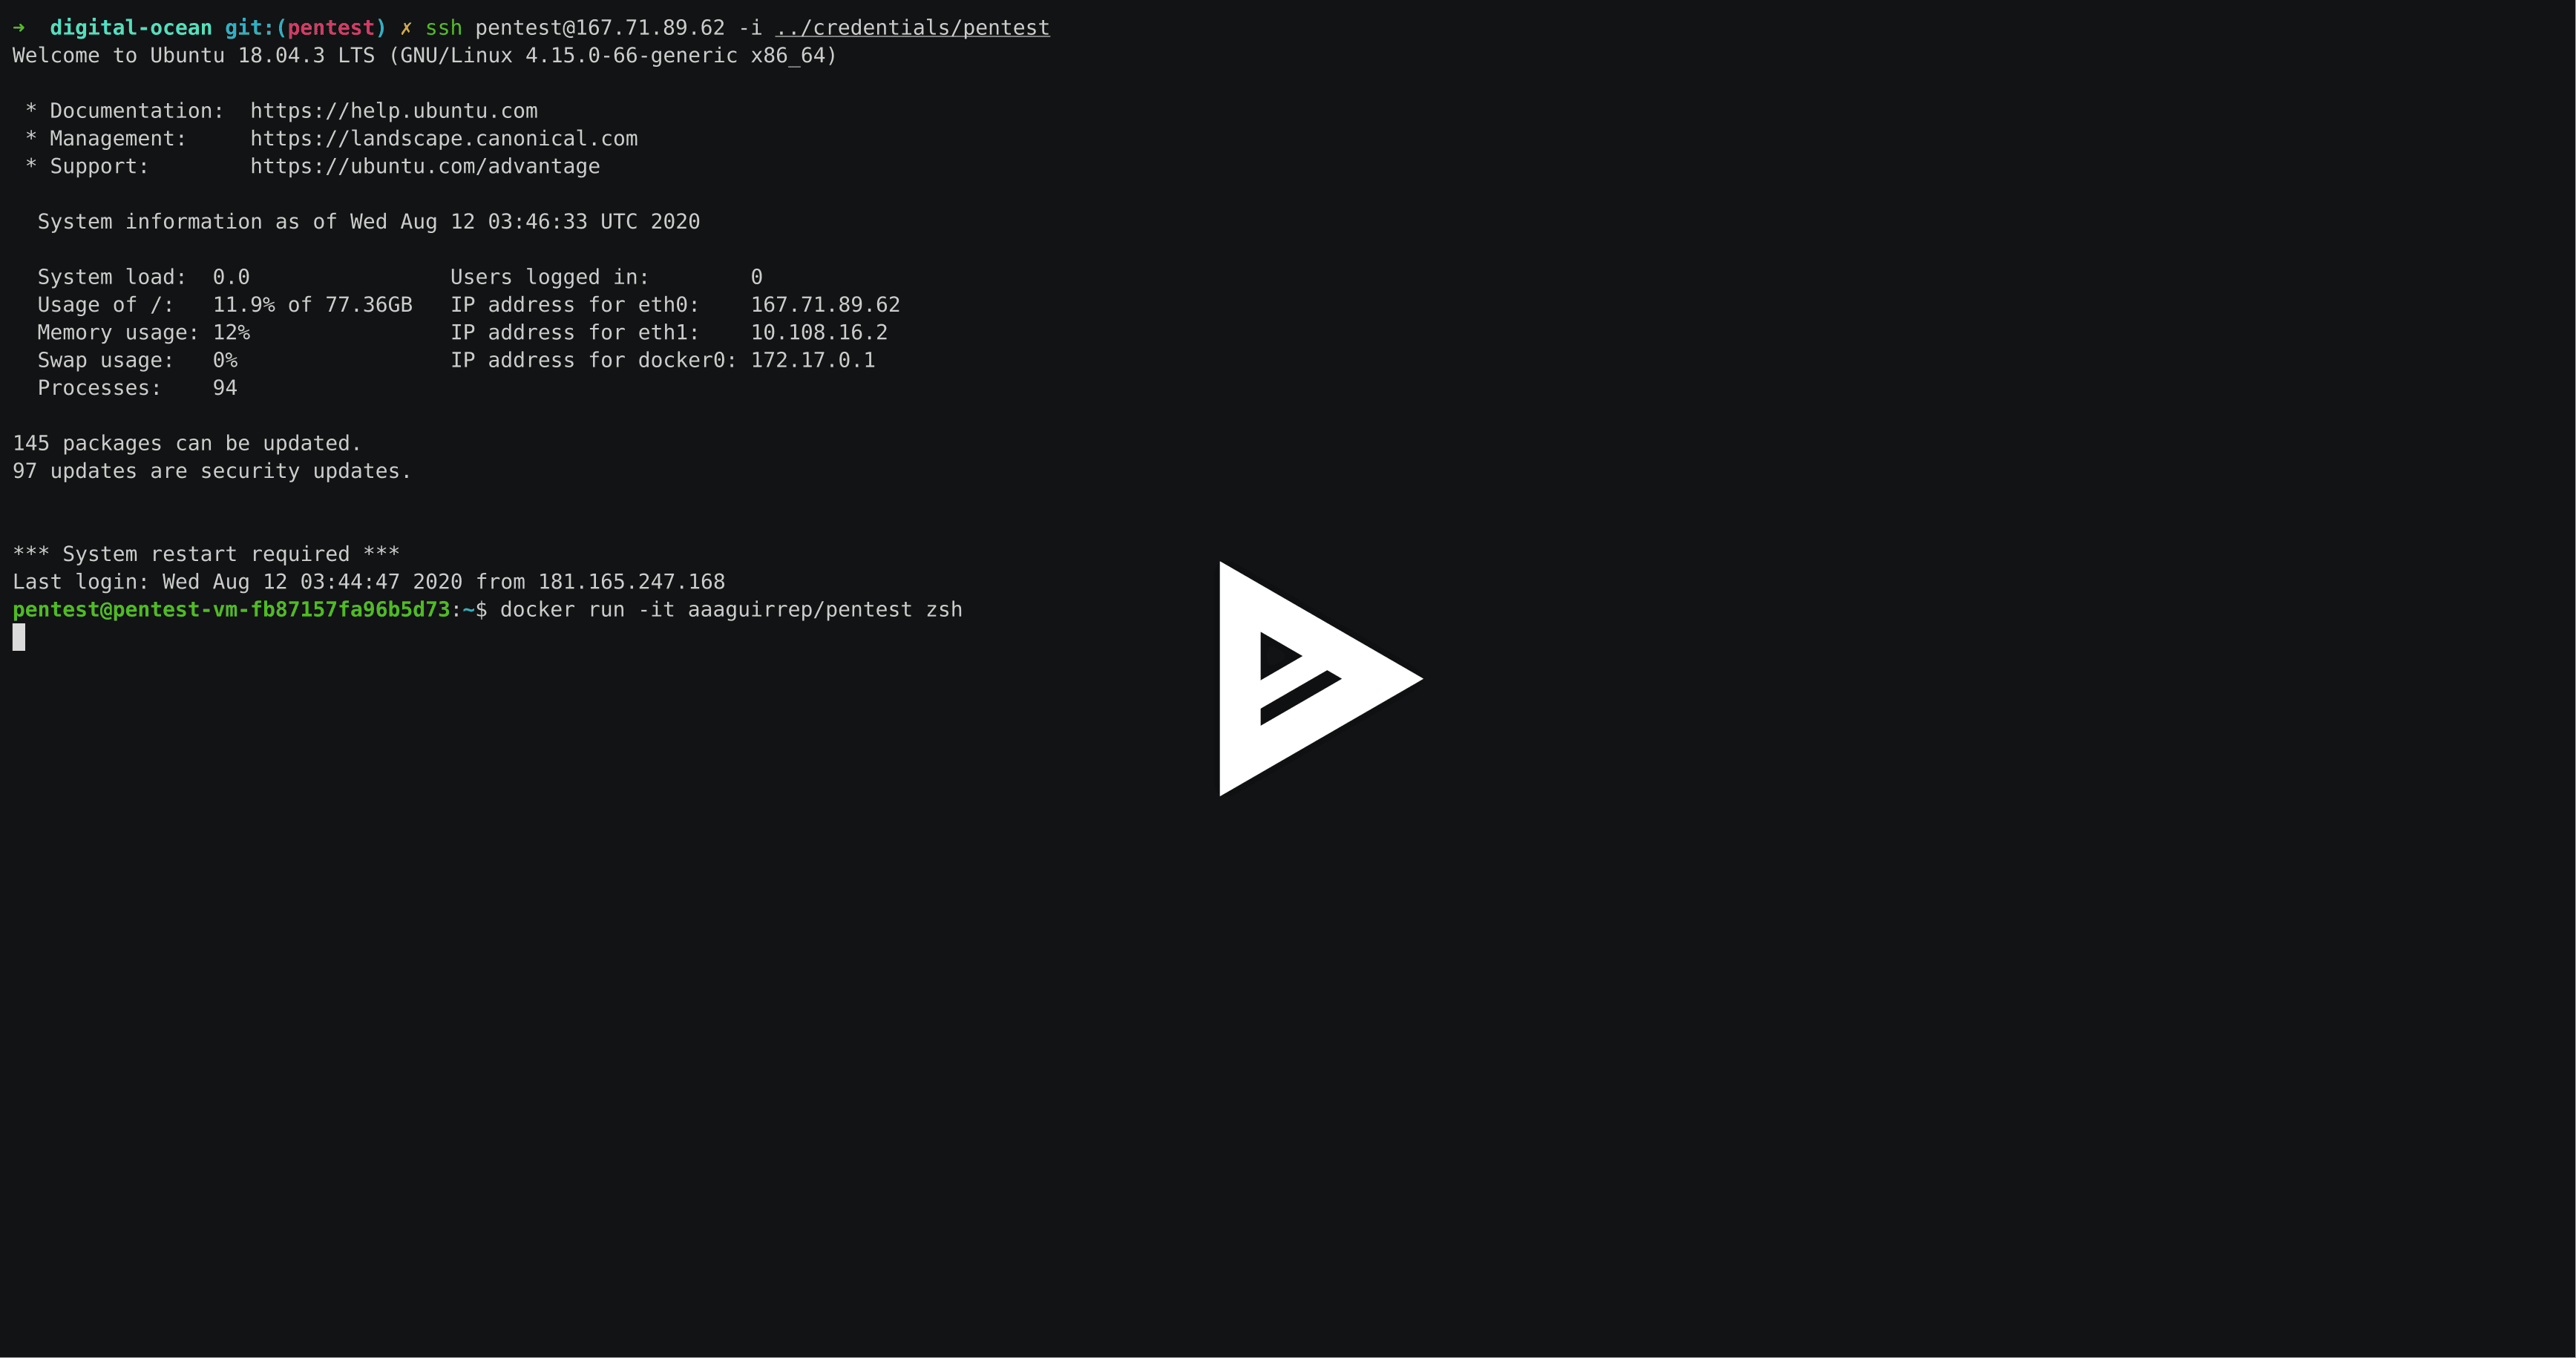
  • Nella cartella gcp o digital-ocean eseguire il seguente comando. Cambiare x.x.x.x con il valore external_ip copiato.
# Access to VPS
$ ssh [email protected] -i ../credentials/offensive

Demo asciicast
5.- Distruggere il VPS

  • Nella cartella gcp o digital-ocean eseguire il seguente comando.
# Destroy the resource
$ terraform destroy -auto-approve

⚠️Nota: Per Digital Ocean, se non hai una VPC predefinita creata nella regione usata, mostra un errore durante la distruzione della VPC, ma nessun problema, distruggerà le altre risorse.

🛡️ Sicurezza

Il servizio fail2ban è stato installato per evitare brute force e bloccare utenti non autorizzati. 👻👻

☕ Donazioni

Grazie per le tue donazioni, sono sempre apprezzate.
Buy me a coffee

Contribuire

Guida per contribuire

📈 Stelline nel tempo

Stargazers over time

Licenza

MIT

Copyright (c) 2020, Arsenio Aguirre

Scarica lo strumento