
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-100903 — PoC e script di enumerazione per CVE-2026-100903, una vulnerabilità di autenticazione mancante nell'API REST di GEO.RITM che espone anonimamente dati su oggetti e driver. | Kitploit
Strumenti/GitHubGitHub/4ybrick/cve-2026-100903
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingAutenticazionePaper e RicercaSicurezza delle API
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

PoC e script di enumerazione per CVE-2026-100903, una vulnerabilità di autenticazione mancante nell'API REST di GEO.RITM che espone anonimamente dati su oggetti e driver.

45 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
Condividi

CVE-2026-100903

GEOritm Autenticazione Mancante

Descrizione: Una vulnerabilità nel metodo POST /restapi/objects/obj-groups dell'API REST del software GEO.RITM è legata alla mancanza di autenticazione prima dell'esecuzione della funzione.

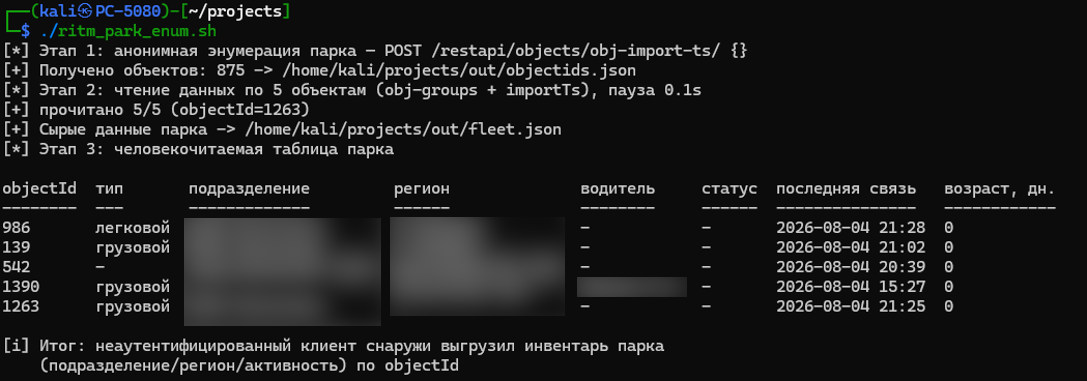
Impatto: Lo sfruttamento di questa vulnerabilità potrebbe consentire a un attaccante che agisce da remoto senza autenticazione, passando un identificatore di oggetto (objectId), di ottenere l'associazione organizzativa e regionale dell'oggetto (divisione, regione, stato operativo) e, in alcuni casi, i dati personali della persona responsabile (cognome e iniziali del conducente). Se combinata con il metodo di enumerazione degli oggetti, questa vulnerabilità consente la deanonimizzazione anonima dell'intera flotta di oggetti monitorati

Vettore CVSSv3.1: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 Alto)

CWE: CWE-306: Autenticazione Mancante per Funzione Critica

Componente interessato: Endpoint RestApi: /restapi/objects/obj-groups

Fornitore: ООО НПО Ритм

Prodotto interessato

  • Versioni GEOritm: <= 2.45.1

Passaggi per la riproduzione:

  1. Eseguire .sh exploit sull'istanza vulnerabile: ./ritm_park_enum.sh --tagret $HOST:PORT È inoltre disponibile l'opzione --help
  2. Buon divertimento!
PoC

Scopritore

  • Danil Belov

Riferimenti

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
Scarica lo strumento