
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BlackWidow — Uno scanner per applicazioni web basato su Python per raccogliere informazioni OSINT e fare fuzzing per vulnerabilità OWASP su un sito web target. | Kitploit
Strumenti/GitHubGitHub/1n3/blackwidow
OSINT (Open Source Intelligence)Scanner di Vulnerabilità WebAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza WebFuzzing
GitHub1n3/blackwidow

BlackWidow

Uno scanner per applicazioni web basato su Python per raccogliere informazioni OSINT e fare fuzzing per vulnerabilità OWASP su un sito web target.

Vedi Repository
1.8k390627 mesi faRevisionato da Kitploit
Condividi
Sito web

alt tag

A PROPOSITO:

BlackWidow è un web spider basato su Python per raccogliere sottodomini, URL, parametri dinamici, indirizzi email e numeri di telefono da un sito web target. Questo progetto include anche il fuzzer Inject-X per scansionare gli URL dinamici alla ricerca di vulnerabilità OWASP comuni.

VIDEO DEMO:

BlackWidow Demo

CARATTERISTICHE:

  • Raccoglie automaticamente tutti gli URL da un sito web target
  • Raccoglie automaticamente tutti gli URL dinamici e i parametri da un sito web target
  • Raccoglie automaticamente tutti i sottodomini da un sito web target
  • Raccoglie automaticamente tutti i numeri di telefono da un sito web target
  • Raccoglie automaticamente tutti gli indirizzi email da un sito web target
  • Raccoglie automaticamente tutti gli URL dei form da un sito web target
  • Scansiona/fuzza automaticamente le vulnerabilità OWASP TOP comuni
  • Salva automaticamente tutti i dati in file di testo ordinati

INSTALLAZIONE SU LINUX:

sudo bash install.sh

UTILIZZO:

blackwidow -u https://target.com - esegue la scansione di target.com con 3 livelli di profondità.
blackwidow -d target.com -l 5 -v y - esegue la scansione del dominio target.com con 5 livelli di profondità con log dettagliati abilitati.
blackwidow -d target.com -l 5 -c 'test=test' - esegue la scansione del dominio target.com con 5 livelli di profondità usando il cookie 'test=test'
blackwidow -d target.com -l 5 -s y -v y - esegue la scansione del dominio target.com con 5 livelli di profondità e fuzza tutti i parametri unici per vulnerabilità OWASP con log dettagliati abilitati.
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - Fuzza tutti i parametri GET per vulnerabilità OWASP comuni con log dettagliati abilitati.

REPORT DI ESEMPIO:

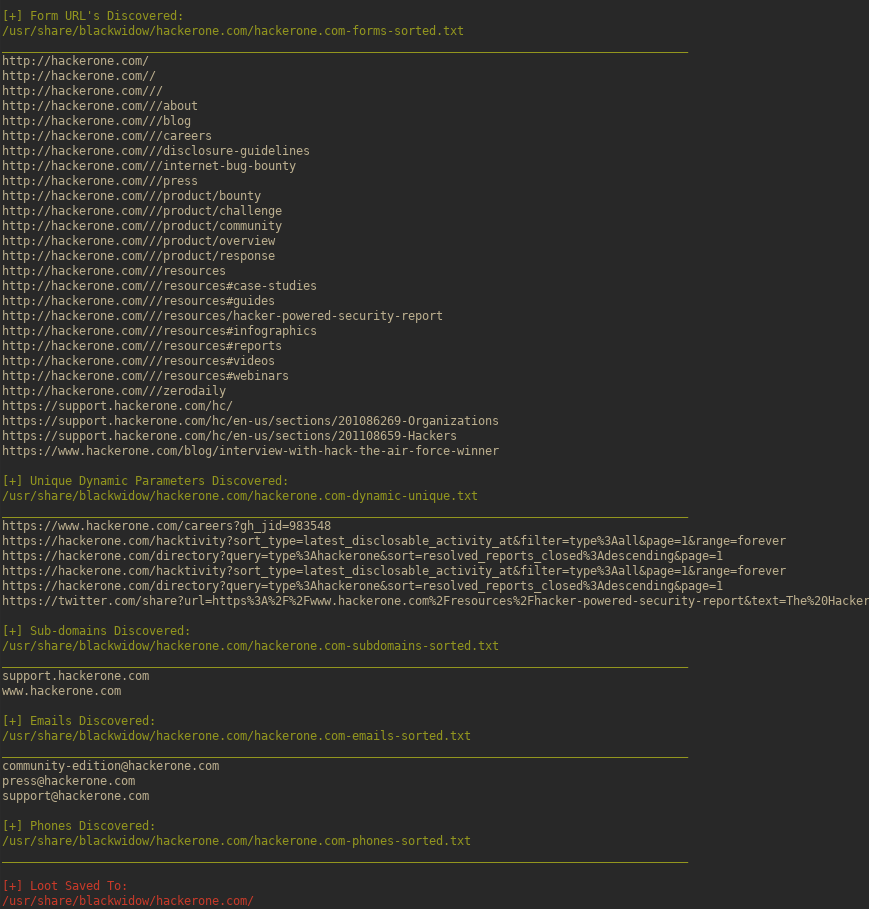
alt tag

DOCKER:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Defaults to --help

LICENZA:

È consentito modificare e ridistribuire questo software a patto che il nome del progetto "BlackWidow", il credito all'autore "xer0dayz" e l'URL del sito web "https://sn1persecurity.com" NON vengano modificati. In caso contrario, l'accordo di licenza verrà infranto e verrà emesso un avviso di rimozione.

DICHIARAZIONE DI NON RESPONSABILITÀ:

Questo programma è utilizzato solo per scopi educativi ed etici. Non mi assumo alcuna responsabilità per eventuali danni causati dall'utilizzo di questo programma. Scaricando e utilizzando questo software, accetti di assumerti la piena responsabilità per eventuali danni e responsabilità.


COLLEGAMENTI:

  • Twitter
  • Twitter
  • Website
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




