 0xnahim/cve-2023-23752
# Exploit Python per la divulgazione di informazioni in Joomla CVE-2023-23752 Sfrutta gli endpoint dei webservice non autenticati per estrarre i dati di configurazione e le credenziali del database.

Exploit per CVE-2023-23752 (4.0.0 <= Joomla <= 4.2.7).
Prima di usare il progetto dobbiamo installare i pacchetti necessari (consiglio di creare un ambiente virtuale prima)
pip install -r requierements.txt
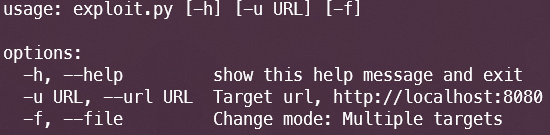
Per creare un ambiente vulnerabile avremo bisogno di avere docker installato
docker-compose up --build
Una volta che l'immagine è stata creata ed è in esecuzione, ci dirigiamo a http://127.0.0.1:4242/installation/index.php
Compiliamo i dati:
Database type: Mysqli
Host: mysql
Db User: root
Db Password: holamundo
Questo è un exploit per la vulnerabilità CVE-2023-23752 trovata da Zewei Zhang di NSFOCUS TIANJI Lab.
Risorse sulla vulnerabilità:
Il contenuto di questo repository non promuove né incoraggia alcuna attività illegale. Tutto il materiale qui fornito è esclusivamente a scopo di ricerca e didattico.
