 0xftorres/cve-2019-9053-fixed
CVE-2019-9054 exploit aggiunto supporto per python3 + correzioni di bug

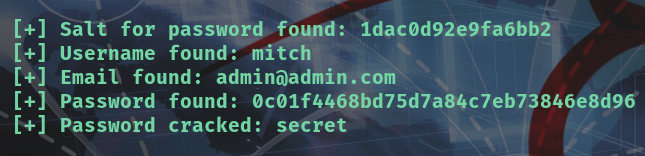
Alcune correzioni di bug per l'exploit CVE-2019-9053, che colpisce CMS Made Simple < 2.2.10 tramite SQL Injection. Ho trovato questo bug durante la risoluzione della Simple CTF su TryHackMe
git clone https://github.com/FedericoTorres233/CVE-2019-9053-Fixed
touch cve.py
patch cve.py < cve.diff
python3