
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/0xby7eme/windows-lpe-auditor
Autenticazione e AutorizzazioneStrumenti DifensiviEscalation di PrivilegiAnalisi delle VulnerabilitàAudit di ConfigurazionePenetration TestingUtilità e FrameworkConfigurazione Errata
Condividi
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

Un piccolo strumento di verifica delle misconfigurazioni per l'escalation locale dei privilegi (LPE) su Windows, con interfaccia utente da terminale, realizzato con C++20 e FTXUI

Vedi Repository
2626526 giorni faRevisionato da Kitploit

WinLpeAuditor

Un piccolo auditor delle misconfigurazioni per l'escalation di privilegi locale (LPE) su Windows, con un'interfaccia a terminale, realizzato con C++20 e FTXUI.
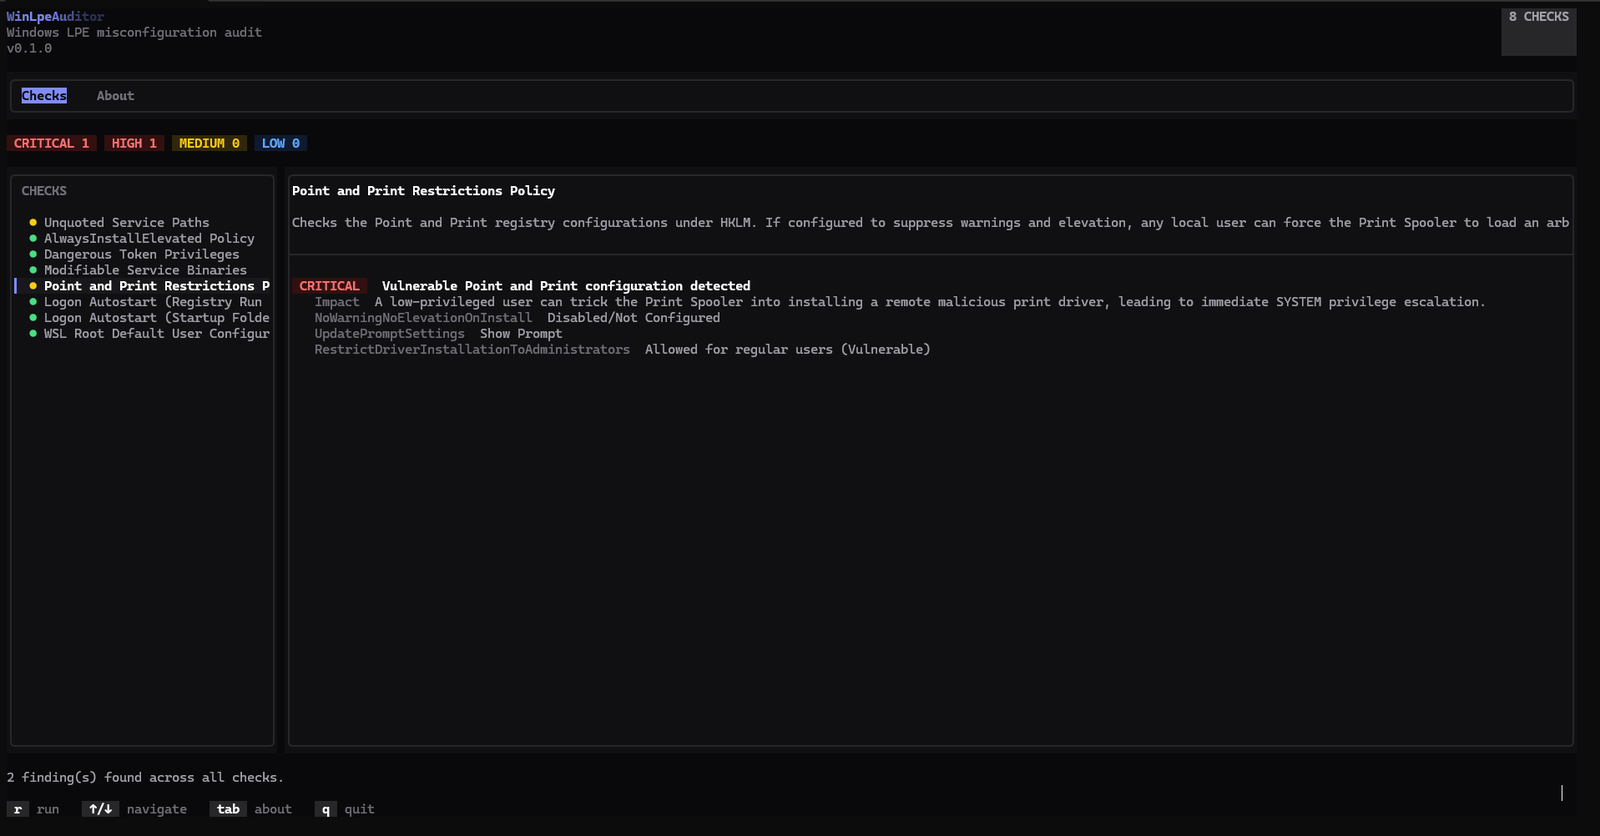
Screenshot

Controlli inclusi:

  • Unquoted Service Paths - Servizi Win32 con un percorso del binario non racchiuso tra virgolette che contiene spazi, sfruttabili se un utente può scrivere in una posizione precedente di quel percorso.
  • AlwaysInstallElevated Policy - Segnala quando sia HKCU che HKLM consentono a qualsiasi utente di installare pacchetti .msi con privilegi SYSTEM.
  • Token Privilege: Segnala privilegi Windows altamente pericolosi (ad es. SeImpersonatePrivilege, SeDebugPrivilege) assegnati al token del processo corrente che aprono percorsi diretti verso l'escalation di privilegi locale.
  • Modifiable Service Binaries: Analizza tutti i servizi Windows registrati e interpreta le ACL dei file per verificare che i gruppi di utenti con privilegi bassi (come Everyone o Authenticated Users) non possiedano permessi di scrittura sugli eseguibili dei servizi.
  • Point and Print Policy: Verifica le policy delle stampanti in HKLM per assicurarsi che l'installazione di driver di stampanti remote sia limitata agli amministratori e che gli avvisi di elevazione non siano stati disabilitati in modo pericoloso.
  • Logon Autostart (Registry Run Keys): Controlla le chiavi globali HKLM Run e RunOnce per individuare permessi di scrittura concessi a gruppi di utenti standard.
  • Logon Autostart (Startup Folder): Verifica i permessi dei file della directory di avvio a livello di sistema per prevenire l'inserimento di scorciatoie da parte di utenti non privilegiati.
  • WSL Root Default User Configuration: Ispeziona le voci di registro specifiche dell'utente per il Windows Subsystem for Linux (WSL) per rilevare distribuzioni che effettuano automaticamente l'accesso come utente root (UID 0).

Requisiti

  • Windows (utilizza le API Win32 Registry e Service Control Manager)
  • CMake 3.21+
  • Un compilatore C++20 (MSVC tramite Visual Studio / Build Tools)

Compilazione

cmake -B build -S .
cmake --build build

FTXUI viene scaricato automaticamente tramite FetchContent di CMake alla prima configurazione.

Esecuzione

.\build\WinLpeAuditor.exe

Scorciatoie da tastiera: r esegue l'audit · ↑/↓ naviga tra i controlli · q esce.

Aggiungere un nuovo controllo

Implementa l'interfaccia ICheck (include/Core/ICheck.h), aggiungi il file .cpp a CMakeLists.txt e registralo in src/main.cpp:

engine.Register(std::make_unique<Checks::YourNewCheck>());

Nessun altro codice deve essere modificato.

Disclaimer

Da utilizzare esclusivamente in ambienti e sistemi di cui si è autorizzati a effettuare la valutazione.

TODO

  • Implementare ulteriori controlli per l'escalation di privilegi
  • Pipeline di rilascio
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
