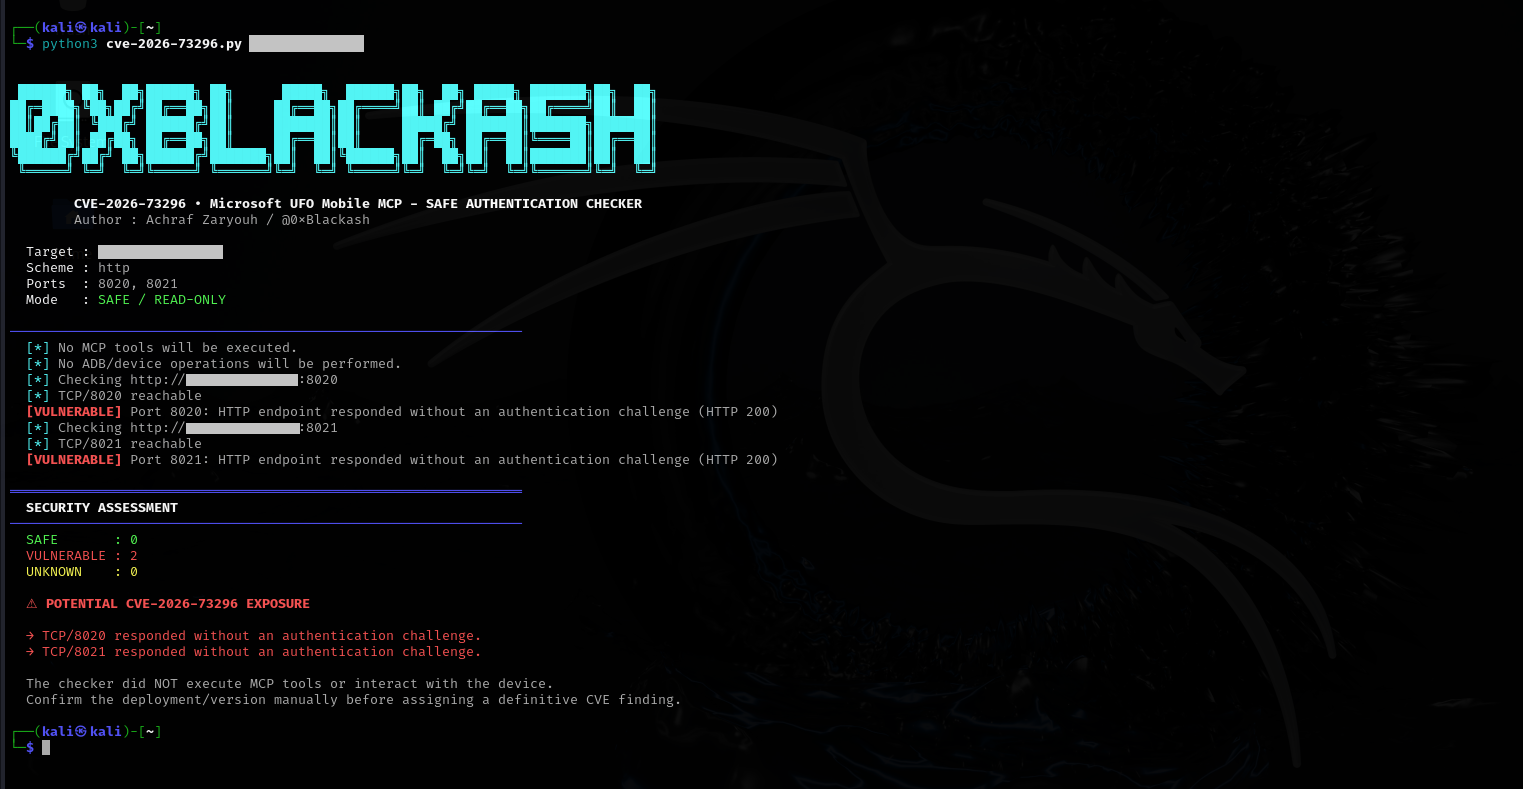
 0xblackash/cve-2026-73296
Strumento di valutazione della sicurezza non distruttivo per CVE-2026-73296, che verifica i confini di autenticazione sui server HTTP Mobile MCP esposti (porte 8020/8021) per rilevare potenziali accessi non autorizzati a dispositivi Android.

UFO-Vuln 💥

L'accesso MCP Mobile non autenticato può esporre i dati dello schermo Android e fornire capacità di controllo remoto dell'interfaccia utente tramite ADB.
Questo repository è destinato esclusivamente a ricerca di sicurezza autorizzata, validazione di vulnerabilità, test difensivi e ambienti di laboratorio controllati.
Il checker incluso è progettato per eseguire controlli non distruttivi dei confini di autenticazione.
Esso non:
CVE: CVE-2026-73296
Prodotto: Microsoft UFO
Componente: Server HTTP MCP Mobile
Gravità: Critica
CVSS v3.1: 9.4
Versioni interessate: <= v3.0.7
Versioni ufficialmente corrette: Nessuna elencata dall'avviso Microsoft UFO al momento di questa documentazione.
CWE:
La vulnerabilità interessa i server di raccolta dati e azione MCP Mobile di UFO quando vengono esposti su una rete senza un'adeguata autenticazione.
L'avviso ufficiale identifica l'implementazione vulnerabile come:```text ufo/client/mcp/http_servers/mobile_mcp_server.py
I servizi interessati espongono interfacce MCP Streamable HTTP in grado di interagire con un dispositivo Android connesso tramite ADB.

Se i servizi sono raggiungibili in remoto e l'autenticazione non è applicata, un client di rete non autenticato potrebbe essere in grado di accedere a informazioni sensibili del dispositivo e invocare funzionalità di controllo dell'interfaccia utente Android.

---

# 🎯 Sintesi Esecutiva

Microsoft UFO è un framework di agenti AI progettato per l'automazione intelligente e l'orchestrazione multi-dispositivo.

La sua funzionalità Mobile MCP fornisce server MCP per interagire con dispositivi Android tramite ADB.

La configurazione vulnerabile espone due importanti servizi di rete:

| Servizio                    |   Porta | Funzione                            |
| -------------------------- | -----: | ----------------------------------- |
| Mobile Data Collection MCP | `8020` | Informazioni Android e dati schermo |
| Mobile Action MCP          | `8021` | Interazione e controllo Android     |

Nelle versioni interessate, i server Mobile MCP potevano essere creati senza un provider di autenticazione o un controllo di autorizzazione a livello di richiesta.

Di conseguenza:```text
Remote Client
      │
      │ HTTP / MCP
      ▼
┌──────────────────────┐
│ Mobile MCP Server    │
│                      │
│ Authentication:      │
└──────────┬───────────┘
           │
           ▼
      ADB Interface
           │
           ▼
    Android Device
Il confine di sicurezza tra il client di rete remoto e la funzionalità basata su ADB è quindi protetto in modo insufficiente.
9.4 CRITICAL
Vettore:```py
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L
| Metrica | Valore |
|---|---|
| Vettore di attacco | Rete |
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Scope | Invariato |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Bassa |
La vulnerabilità è particolarmente significativa perché lo sfruttamento non richiede intrinsecamente:
L'avviso ufficiale afferma che un client di rete in grado di raggiungere il servizio esposto può inizializzare una sessione MCP e invocare i suoi strumenti senza presentare una credenziale.
Secondo l'avviso di sicurezza ufficiale di Microsoft UFO:```py Affected: <= v3.0.7
Patched: None listed
Il repository ufficiale elenca attualmente `3.0.7` come release.

> **Importante:** Non affermare che `3.0.8` sia una release ufficialmente corretta a meno che Microsoft non pubblichi tale informazione. L'advisory di sicurezza ufficiale attualmente non elenca alcuna versione corretta.

---

# 🏗️ Architettura Vulnerabile

La funzionalità vulnerabile è implementata in:```py
ufo/client/mcp/http_servers/mobile_mcp_server.py
Funzioni importanti identificate dall'avviso ufficiale includono:
create_mobile_data_collection_server capture_screenshot get_ui_tree get_device_info get_mobile_app_target_info get_app_window_controls_target_info
### Azioni Mobili```py
create_mobile_action_server
tap
swipe
type_text
launch_app
press_key
click_control
I due servizi HTTP sono associati a:```py TCP/8020 TCP/8021
L'avviso identifica specificamente questi servizi come i server MCP di raccolta dati mobile e azione.

---

# 🔬 Causa principale

Il problema di sicurezza fondamentale è:```py
Powerful functionality
        +
Network exposure
        +
Missing authentication
        =
Unauthorized access
Alla implementazione interessata, i server FastMCP Mobile MCP sono stati costruiti senza un provider di autenticazione o un equivalente controllo dell'autorizzazione a livello di richiesta.
Concettualmente:```python mcp = FastMCP( "Mobile MCP Server", host=host, port=port, )
Il problema non è semplicemente l'esistenza di MCP.

Il problema è che un'interfaccia accessibile in rete espone operazioni sensibili per la sicurezza senza richiedere al chiamante di stabilire un'identità autenticata.

---

# 🔗 Flusso di attacco

Una catena di attacco semplificata si presenta così:```py
┌───────────────────┐
│ Unauthenticated   │
│ Network Client    │
└─────────┬─────────┘
          │
          │ HTTP
          ▼
┌─────────────────────────┐
│ Mobile MCP :8020/:8021  │
│                         │
│ Authentication missing  │
└───────────┬─────────────┘
            │
            │ MCP Tool
            ▼
┌─────────────────────────┐
│ Mobile MCP Tool         │
└───────────┬─────────────┘
            │
            │ ADB operation
            ▼
┌─────────────────────────┐
│ Android Device / ADB    │
└─────────────────────────┘
La transizione di sicurezza importante è:```py Unauthenticated network request ↓ MCP functionality ↓ ADB-backed action ↓ Android device
---

# 📡 Servizi Esposti

## Porta 8020 — Raccolta Dati

Il server di raccolta dati può esporre funzionalità associate a:```py
capture_screenshot
get_ui_tree
get_device_info
get_mobile_app_target_info
get_app_window_controls_target_info
Le informazioni potenzialmente esposte includono:
