
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-41089 — CVE-2026-41089 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-41089
Analisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingBinary Exploitation
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

Vedi Repository
10173 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

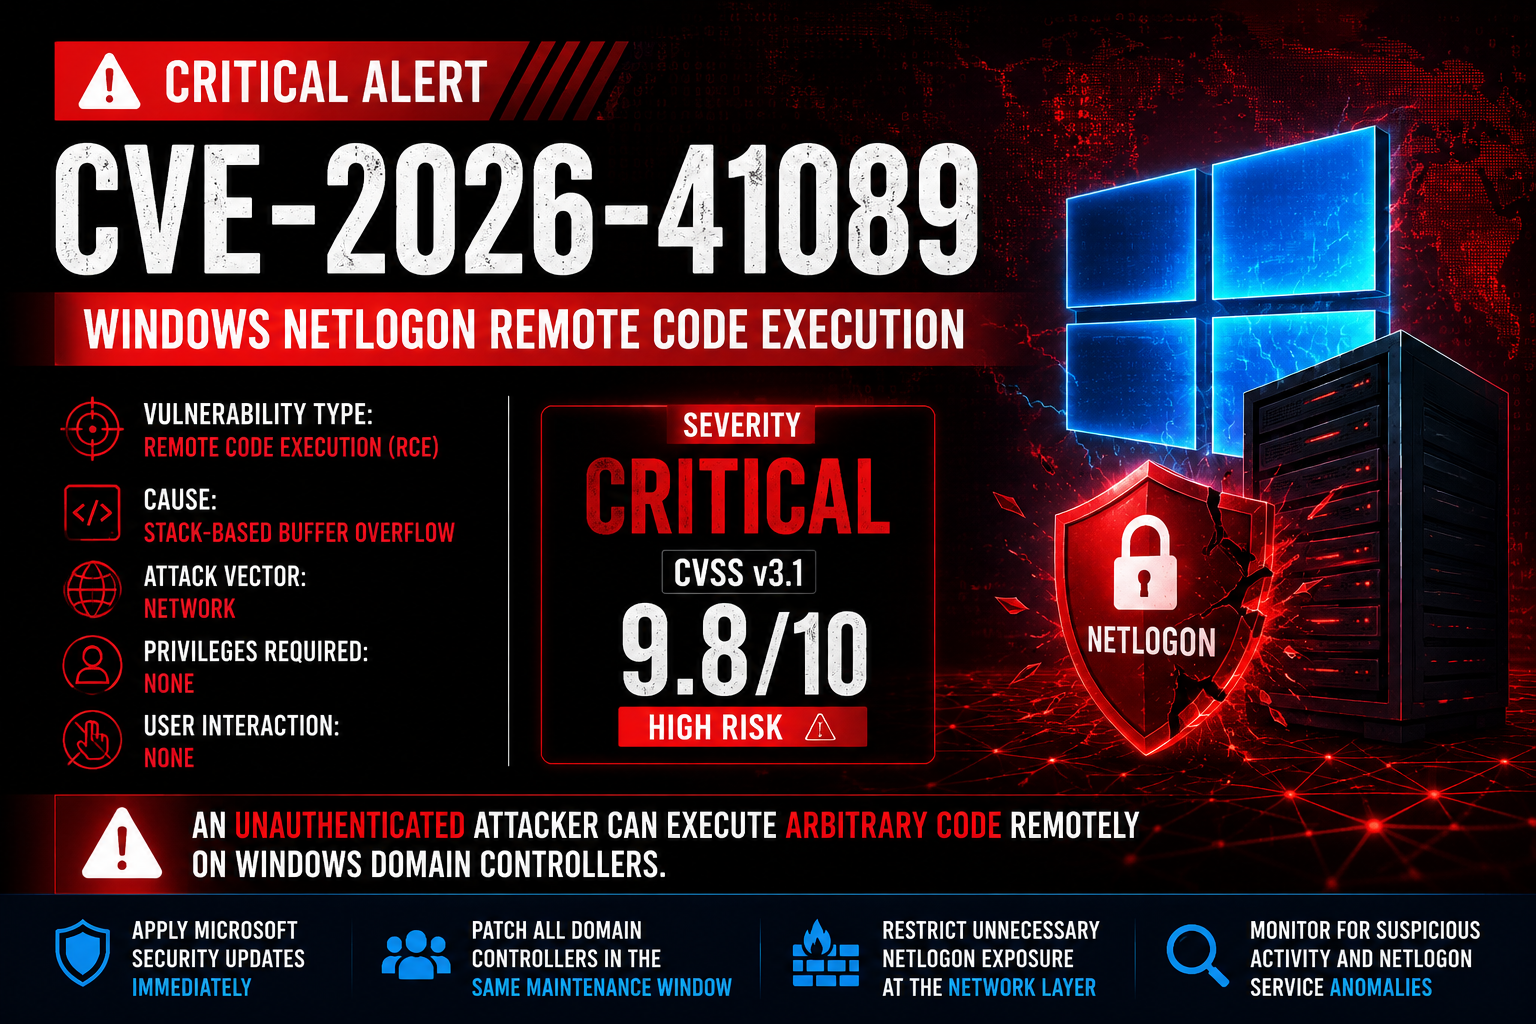
🚨 CVE-2026-41089 - Esecuzione Remota di Codice Critica su Windows Netlogon (RCE)

ChatGPT Image Jun 2, 2026, 11_35_30 AM

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ Una vulnerabilità critica di Windows Netlogon che consente l'esecuzione remota di codice senza autenticazione sui controller di dominio.


📖 Panoramica

CVE-2026-41089 è una vulnerabilità critica che colpisce il servizio Windows Netlogon.

Il difetto deriva da un buffer overflow basato sullo stack, che consente a un attaccante remoto di eseguire codice arbitrario inviando richieste appositamente create a un controller di dominio vulnerabile.

Impatto

  • Esecuzione Remota di Codice (RCE)
  • Nessuna autenticazione richiesta
  • Nessuna interazione utente richiesta
  • Potenziale compromissione completa di Active Directory
  • Obiettivo di alto valore per operatori di ransomware e gruppi APT

🎯 Dettagli della Vulnerabilità

CampoValore
CVECVE-2026-41089
GravitàCritica
CVSS v3.19.8
CWECWE-121
ComponenteWindows Netlogon
Vettore d'AttaccoRete
Privilegi RichiestiNessuno
Interazione UtenteNessuna
AmbitoModificato
ImpattoEsecuzione Remota di Codice

# Connectivity test (short username, no overflow)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Default overflow attempt
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Larger payload, longer timeout for slow networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 Riepilogo Tecnico

Attacker
    │
    ▼
Crafted Netlogon Request
    │
    ▼
Stack Buffer Overflow
    │
    ▼
Memory Corruption
    │
    ▼
Arbitrary Code Execution
    │
    ▼
Domain Controller Compromise

⚡ Scenario di Attacco

Un attaccante situato nella rete:

  1. Scopre un controller di dominio vulnerabile.
  2. Invia un pacchetto Netlogon appositamente creato.
  3. Innesca la corruzione della memoria.
  4. Ottiene l'esecuzione di codice arbitrario.
  5. Prende il controllo del controller di dominio.
  6. Potenzialmente compromette l'intero ambiente Active Directory.

🧠 Perché è Importante

Netlogon è uno dei servizi più critici negli ambienti Active Directory.

Uno sfruttamento riuscito potrebbe consentire:

  • Acquisizione del dominio
  • Furto di credenziali
  • Movimento laterale
  • Meccanismi di persistenza
  • Distribuzione di ransomware
  • Manipolazione di Active Directory

📊 Valutazione del Rischio

CategoriaValutazione
Complessità dello sfruttamentoBassa
Complessità dell'attaccoBassa
AutenticazioneNon Richiesta
Interazione UtenteNessuna
Impatto sulla RiservatezzaAlto
Impatto sull'IntegritàAlto
Impatto sulla DisponibilitàAlto

🛡️ Opportunità di Rilevamento

Monitorare

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

Fonti di Log

Windows Event Logs
Netlogon Logs
Defender for Endpoint
Sysmon
SIEM Platforms

🔍 Indicatori di Compromissione

Repeated Netlogon requests

Unexpected service crashes

Abnormal Domain Controller behavior

Unknown processes spawned by lsass.exe

Unusual authentication activity

Lateral movement patterns

🛠️ Mitigazione

Azioni Immediate

  • Applicare gli aggiornamenti di sicurezza Microsoft
  • Applicare patch a tutti i controller di dominio
  • Limitare l'esposizione non necessaria di Netlogon
  • Revisionare i log di autenticazione
  • Monitorare i crash del servizio
  • Abilitare la visibilità EDR
  • Convalidare l'integrità di Active Directory

📈 Ripartizione della Gravità

CVSS 9.8/10

████████████████████ 100%

CRITICAL

🏢 Ambienti Interessati

Potenzialmente interessati:

  • Controller di dominio Windows Server
  • Ambienti Active Directory
  • Reti aziendali
  • Distribuzioni di identità ibride

🚨 Riepilogo Esecutivo

CVE-2026-41089 è una vulnerabilità critica di Esecuzione Remota di Codice su Windows Netlogon che consente ad attaccanti non autenticati di eseguire codice arbitrario in remoto contro controller di dominio vulnerabili. A causa della sua bassa complessità di attacco e dell'alto impatto, le organizzazioni dovrebbero dare priorità immediata agli sforzi di patch e monitoraggio.


📚 Riferimenti

  • Aggiornamenti di sicurezza Microsoft
  • Microsoft MSRC
  • Database Nazionale delle Vulnerabilità NIST
  • Zero Day Initiative (ZDI)

⭐ Rimani al Sicuro. Applica Patch Presto. Monitora Continuamente.

CVE-2026-41089

Realizzato con ❤️ per la Community della Cybersecurity

Scarica lo strumento