 0xblackash/cve-2026-12485
CVE-2026-12485

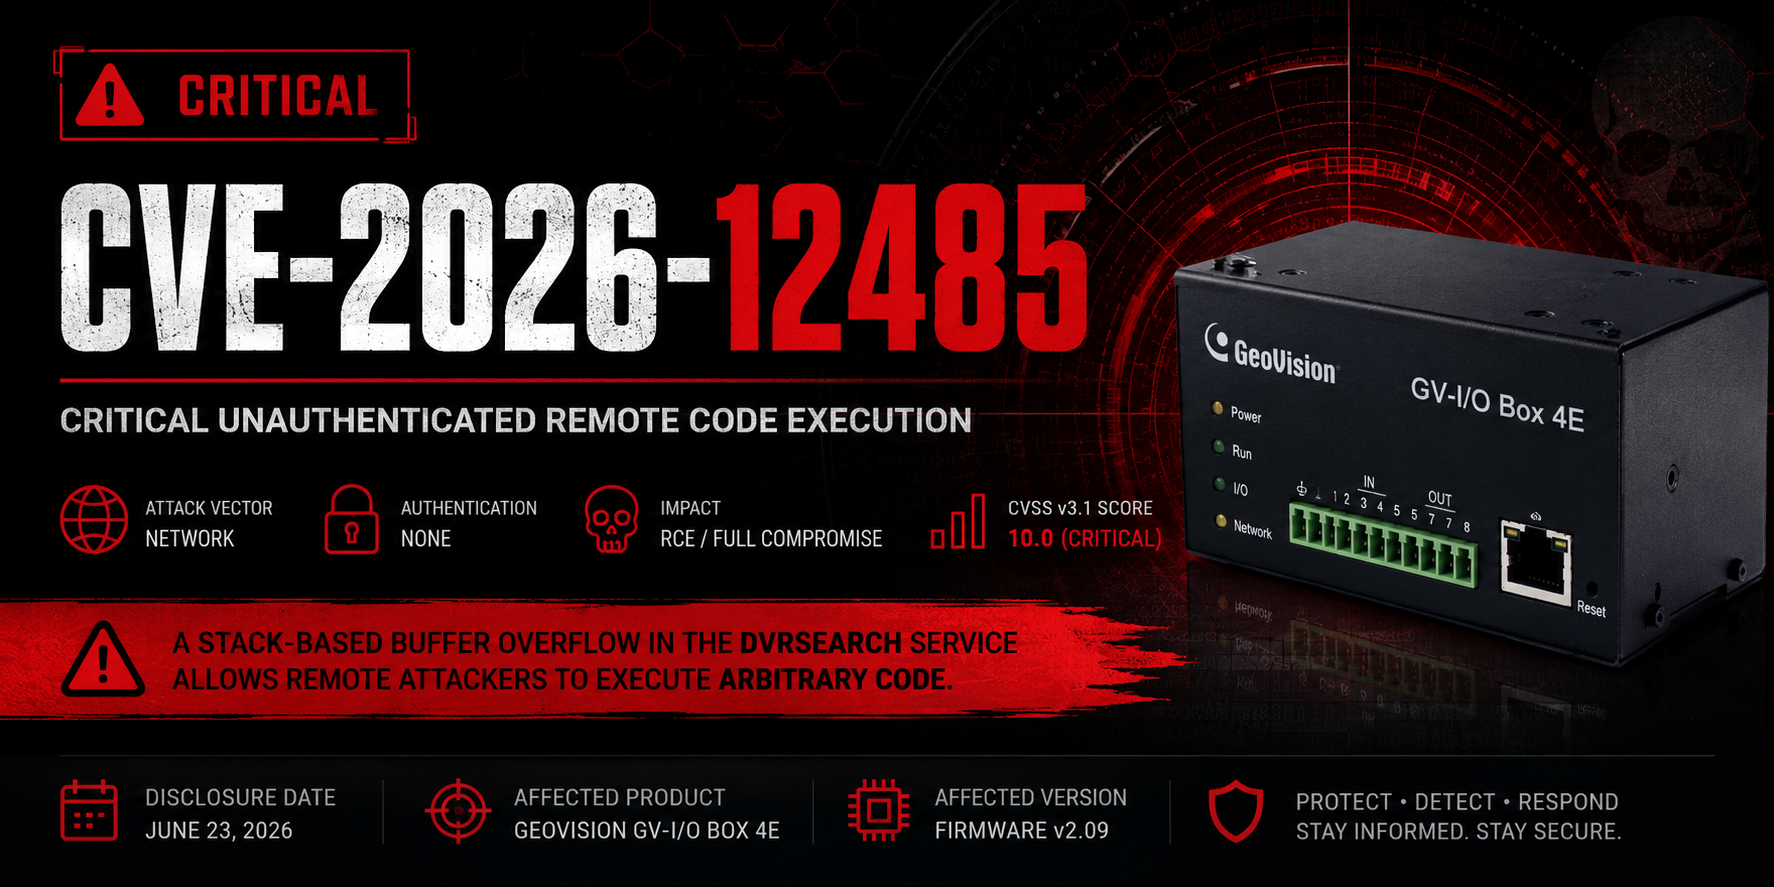


Data di divulgazione: 23 giugno 2026
CWE: CWE-121 – Overflow del buffer basato su stack
Vettore di attacco: Rete (Non autenticato)
Una vulnerabilità di overflow del buffer basato su stack non autenticata nel servizio DVRSearch del GeoVision GV-I/O Box 4E consente a un attaccante remoto di ottenere l'esecuzione di codice arbitrario e compromettere completamente i dispositivi interessati.
| Campo | Valore |
|---|---|
| ID CVE | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Critico) |
| CWE | CWE-121 |
| Prodotto interessato | GeoVision GV-I/O Box 4E |
| Versione interessata | Firmware v2.09 |
| Autenticazione richiesta | No |
| Interazione utente | Nessuna |
| Impatto | Esecuzione Remota di Codice |
| Prodotto | Versione | Stato |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Vulnerabile |
La vulnerabilità risiede nella funzionalità CMD_IP_SET del servizio DVRSearch. Un'operazione memcpy() non sicura copia dati controllati dall'utente in un buffer stack di dimensione fissa senza convalidare la lunghezza dell'input sorgente.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Poiché i limiti del buffer di destinazione non sono applicati, una richiesta appositamente predisposta può innescare un overflow del buffer stack, potenzialmente consentendo a un attaccante di sovrascrivere il flusso di esecuzione ed eseguire codice arbitrario.
Lo sfruttamento riuscito può consentire a un attaccante di:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Metrica | Valore |
|---|---|
| Vettore d'attacco | Rete |
| Complessità d'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Ambito | Modificato |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Alta |
DVRSearch.DVRSearch.| Data | Evento |
|---|---|
| 2026-06-23 | Vulnerabilità divulgata pubblicamente |
| 2026-06-23 | Identificatore CVE assegnato |
| 2026-06-23 | Avviso tecnico rilasciato |
Ecco cosa dovresti vedere quando esegui il checker:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testVedrai righe aggiuntive come:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Situazione | Cosa vedrai | Significato |
|---|---|---|
| Servizio in esecuzione | "Received response" | Il servizio vulnerabile è in ascolto |
| Nessuna risposta | "No response received (timeout)" | Firewall, servizio fermo o IP errato |
| Servizio crashato (improbabile) | Lo script si blocca / il target smette di rispondere | Sei andato troppo oltre (non farlo con questo script) |
| Permesso negato / errore | Socket error | Esegui come root o problema firewall |
Prossimi passi se risponde:
Questo repository è destinato esclusivamente a scopi educativi, di ricerca e di sicurezza difensiva.
Non viene fornito alcun codice exploit. Qualsiasi test dovrebbe essere eseguito solo su sistemi per i quali si dispone di autorizzazione esplicita.

