📖 Indice
- Panoramica
- Dettagli Tecnici
- Gravità e CVSS
- Versioni Affette
- Impatto nel Mondo Reale
- Riepilogo dello Sfruttamento
- Guida al Rilevamento
- Rimedi
- Mitigazione (Temporanea)
- Checklist di Sicurezza
- Riepilogo
🔎 Panoramica
CVE-2025-14847, soprannominato “MongoBleed,” è una vulnerabilità nella gestione del protocollo di rete del server MongoDB.
Permette a un attaccante remoto non autenticato di leggere memoria heap non inizializzata da un processo MongoDB vulnerabile.
Ciò può esporre informazioni sensibili come:
- 🔑 Credenziali
- 🔐 Chiavi di crittografia
- 🎟 Token di sessione
- 📦 Dati interni di runtime
🧠 Dettagli Tecnici
🧩 Causa Radice
Il problema deriva da:
- Campi di lunghezza non corrispondenti nelle intestazioni del protocollo compresso zlib
- Convalida impropria durante la gestione della decompressione
- Esposizione di regioni di memoria non inizializzate correttamente
Quando viene elaborato traffico di rete compresso appositamente creato, il server potrebbe restituire contenuti di memoria non intenzionali.
🛑 Tipo di Vulnerabilità
- Divulgazione di Informazioni
- Esposizione di Memoria Heap
- Convalida degli Input Impropria
📊 Gravità e CVSS
| Metrica | Valore |
|---|
| CVSS v3.1 | 7.5 (Alta) |
| CVSS v4.0 | 8.7 (Alta) |
| Vettore d'Attacco | Network |
| Autenticazione Richiesta | ❌ No |
| Interazione dell'Utente | ❌ Nessuna |
| Sfruttato in Natura | ✅ Sì |
La vulnerabilità è stata aggiunta al catalogo :contentReference[oaicite:1]{index=1} (CISA) delle Vulnerabilità Notevolmente Sfruttate (KEV).
📦 Versioni Affette
Le seguenti linee di rilascio di MongoDB sono affette:
3.6.x (all versions)
4.0.x (all versions)
4.2.x (all versions)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 Versioni Corrette
Aggiornare a una delle seguenti versioni patchate:
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 Impatto nel Mondo Reale
- Migliaia di istanze MongoDB esposte osservate online
- Sfruttamento attivo confermato
- Alto rischio per le distribuzioni esposte su Internet
- Le istanze ospitate nel cloud e quelle autogestite sono entrambe colpite
Poiché lo sfruttamento non richiede autenticazione, i server MongoDB accessibili pubblicamente sono a rischio immediato.
🧨 Riepilogo dello Sfruttamento
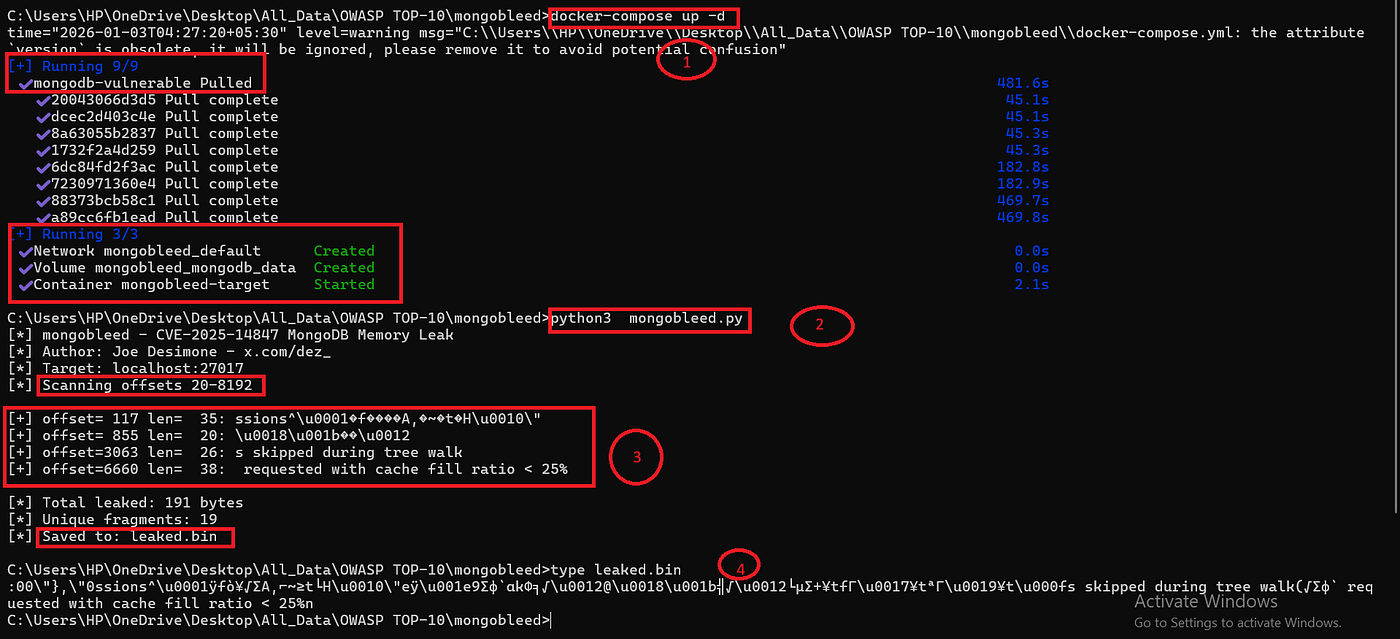
Capacità dell'Attaccante
- Inviare pacchetti di protocollo compressi manipolati
- Innescare una gestione impropria della decompressione
- Estrarre porzioni di memoria del processo
Potenziali Conseguenze
- Raccolta di credenziali
- Escalation dei privilegi
- Esfiltrazione di dati
- Attacchi successivi contro l'infrastruttura backend
🔍 Guida al Rilevamento
Monitorare per:
- Traffico di protocollo compresso insolito
- Attività anomala di negoziazione zlib
- Traffico in uscita inaspettato dagli host del database
- Connessioni anomale ripetute sulla porta
27017
Considerare:
- Firme di rilevamento delle intrusioni di rete
- Monitoraggio dell'integrità della memoria
- Scansioni di esposizione esterna
🔒 Rimedi
- Aggiornare a una versione corretta di MongoDB
- Riavviare tutti i nodi del database dopo l'aggiornamento
- Esaminare i log per attività sospette
- Ruotare le credenziali se si sospetta un compromesso
🧱 Mitigazione Temporanea (Se la Patch è Ritardata)
- Disabilitare la compressione zlib se non necessaria
- Passare a compressori alternativi (es. snappy)
- Limitare l'accesso di rete a intervalli IP fidati
- Assicurarsi che MongoDB non sia esposto pubblicamente
🧾 Checklist di Sicurezza
📌 Riepilogo
| Campo | Valore |
|---|
| CVE ID | CVE-2025-14847 |
| Soprannome | MongoBleed |
| Tipo | Divulgazione di Memoria |
| Gravità | Alta |
| Autenticazione Richiesta | No |
| Sfruttato in Natura | Sì |
| Software Affetto | MongoDB Server |
⚠️ Avviso Finale
Se gestisci MongoDB Server, specialmente distribuzioni esposte su Internet:
Applica la patch immediatamente.
Le vulnerabilità di esposizione della memoria non autenticata possono portare a gravi compromissioni a cascata anche senza esecuzione diretta di codice.
 0xblackash/cve-2025-14847