🛡️ MiniPlasma - CVE-2020-17103
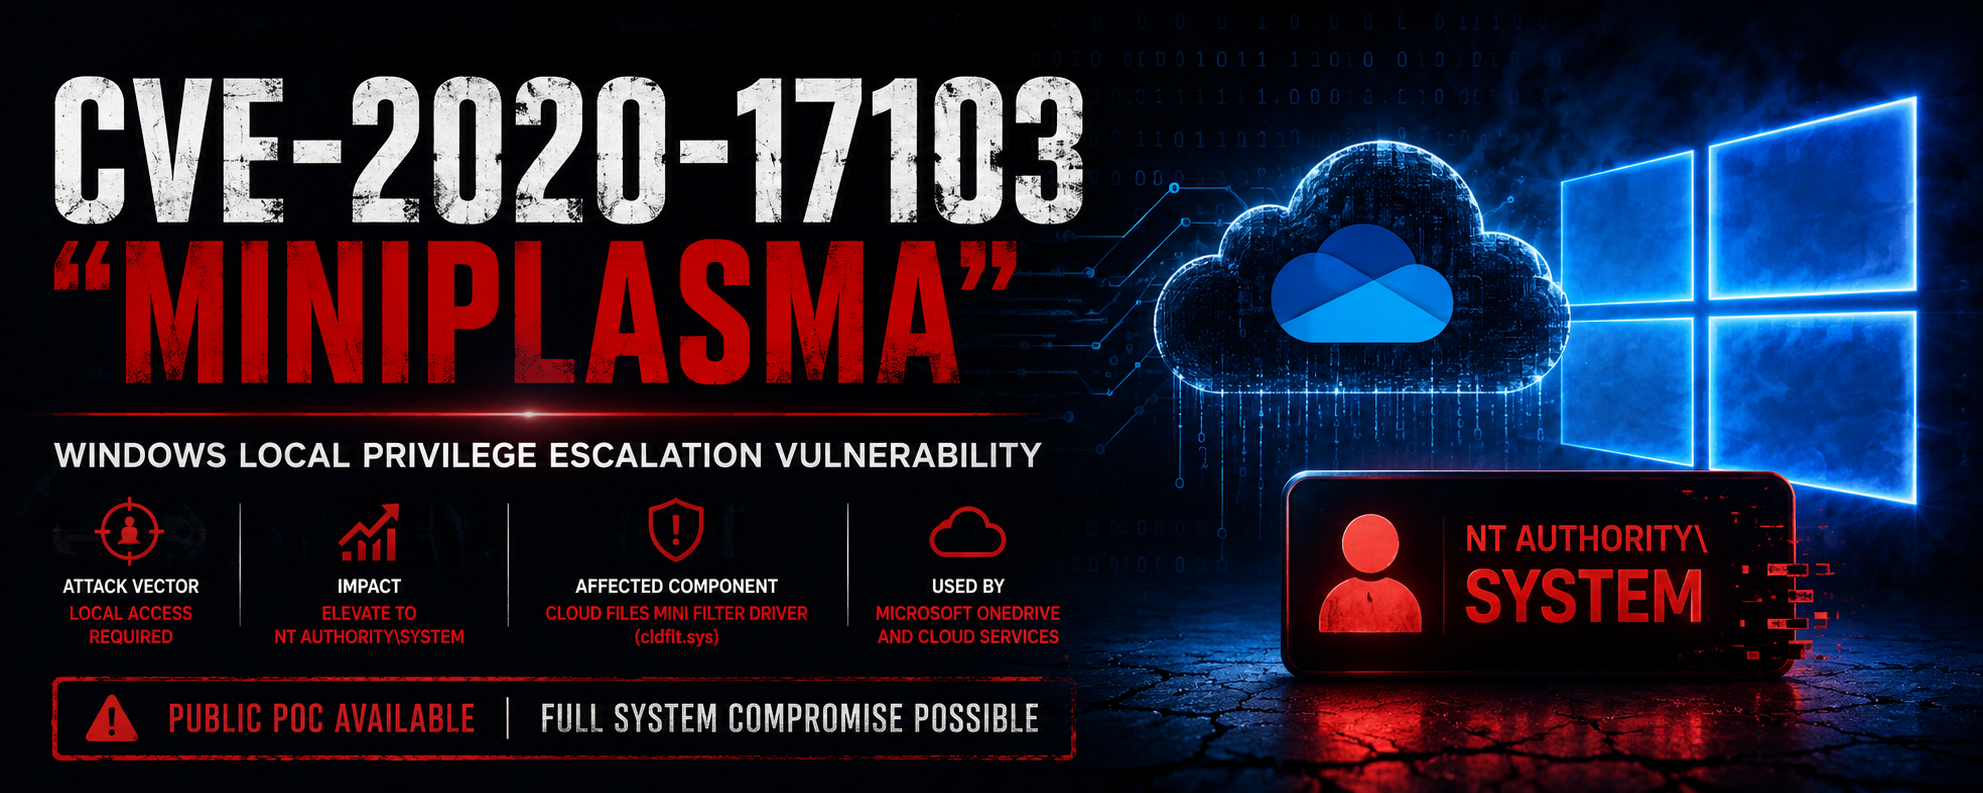


Un Zero-Day di Escalation dei Privilegi Locali su Windows
Trasformare file placeholder in accesso SYSTEM
📋 Panoramica
MiniPlasma è un potente exploit di escalation dei privilegi locali che colpisce CVE-2020-17103 nel driver Windows Cloud Files Mini Filter Driver (cldflt.sys).
Consente a qualsiasi utente standard di elevare i propri privilegi a NT AUTHORITY\SYSTEM su sistemi Windows 11, Windows Server 2022 e Windows Server 2025 completamente aggiornati (a partire da giugno 2026).
🎯 Sistemi Affetti
| Sistema Operativo | Supportato | Stato della Patch |
|---|
| Windows 11 (tutte le versioni) | Sì | Non Patchato |
| Windows Server 2022 | Sì | Non Patchato |
| Windows Server 2025 | Sì | Non Patchato |
| Windows 10 | Parziale | Variabile |
Nota: Non funziona sulle ultime build Insider Canary di Windows 11.
🔍 Dettagli Tecnici
- CVE: CVE-2020-17103
- Componente:
cldflt.sys (Cloud Files Mini Filter Driver)
- Funzione Vulnerabile:
HsmOsBlockPlaceholderAccess
- Tipo di Exploit: Race condition + Manipolazione dei token
- Ricercatore: Chaotic Eclipse (Nightmare-Eclipse)
Come Funziona (Semplificato)
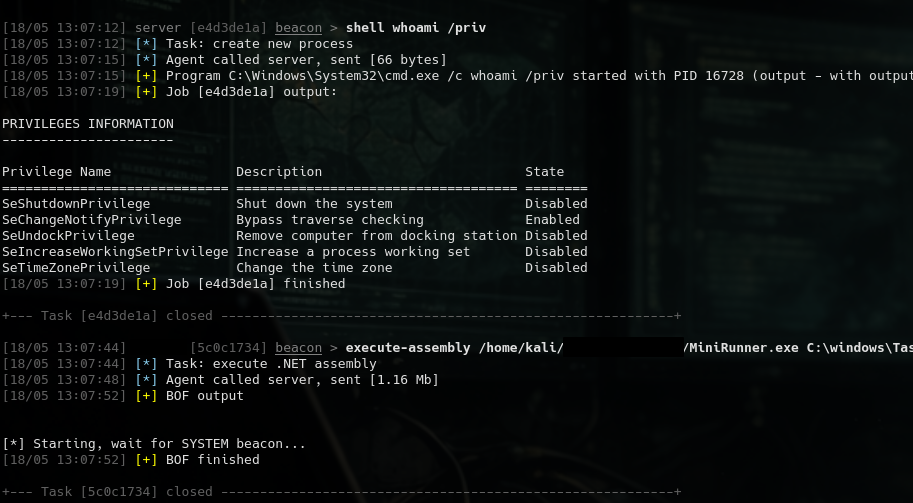
- Attiva operazioni di idratazione dei file placeholder (file stile OneDrive)
- Manipola i token di impersonificazione (valido ↔ anonimo)
- Gareggia con i controlli di accesso del kernel
- Raggiunge l'esecuzione di codice arbitrario come SYSTEM
⚠️ Impatto
- Escalation dei Privilegi: Utente → SYSTEM
- Nessun diritto di amministratore richiesto
- Funziona dal contesto di un utente standard
- Ignora la maggior parte delle ipotesi degli EDR
- Estremamente pericoloso in ambienti aziendali
🛠️ Mitigazione e Raccomandazioni
- Applica immediatamente il prossimo aggiornamento del Patch Tuesday di Microsoft
- Disabilita i file placeholder di Cloud Files / OneDrive ove possibile
- Usa un rigoroso Controllo Applicazioni (WDAC / AppLocker)
- Monitora attività sospette di
cldflt.sys
- Segui i principi del minimo privilegio
📚 Riferimenti
- Report originale di Project Zero (2020)
- Rilascio pubblico del PoC di MiniPlasma (maggio 2026)
- Risposta di sicurezza Microsoft
Realizzato con ❤️ per la community della sicurezza
Stai al sicuro. Applica le patch presto. Applica le patch spesso.
 0xblackash/cve-2020-17103

