
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
IIS-Raid — Un modulo backdoor nativo per Microsoft IIS (Internet Information Services) | Kitploit

Strumenti/GitHubGitHub/0x09al/iis-raid
Password CrackingMeccanismi di PersistenzaSicurezza WebCommand and Control
GitHub0x09al/iis-raid

IIS-Raid

Un modulo backdoor nativo per Microsoft IIS (Internet Information Services)

Vedi Repository
553127476 anni faRevisionato da Kitploit
Condividi

IIS-Raid

IIS-Raid è un modulo IIS nativo che abusa dell'estendibilità di IIS per compromettere il server web ed eseguire azioni personalizzate definite da un attaccante.

Documentazione

Una volta installato, IIS-Raid elabora ogni richiesta e metodo, verifica se l'header X-Password esiste e lo confronta con il valore hardcoded. Nel caso in cui il valore specificato dall'header non corrisponda alla password, la richiesta proseguirà normalmente senza lasciare alcuna traccia del backdoor. Se il valore dell'header corrisponde alla password, il modulo cercherà l'header di comunicazione ed estrarrà il suo contenuto. Inoltre, lo decodificherà in base64, lo confronterà con i comandi predefiniti ed elaborerà le istruzioni se presenti.

Nello script sono implementati quattro argomenti:

  • --url : L'URL che verrà utilizzato per comunicare con il backdoor. [Obbligatorio]
  • --password : La password pre-condivisa sul backdoor. [Obbligatorio]
  • --header : L'header da utilizzare per la comunicazione nel caso in cui sia stato modificato rispetto a quello predefinito.
  • --method : Cambia il metodo in GET o POST.

Alcune delle funzionalità attualmente implementate in questa versione sono:

  • Esecuzione interattiva di comandi – Consente l'esecuzione di comandi e il recupero dell'output.
  • Iniezione di shellcode – Estende la funzionalità mediante l'iniezione di shellcode personalizzato.
  • Estrazione password web – Estrae le password dai moduli web in chiaro.

Personalizzazione

Prima di utilizzare e compilare il modulo, è necessario modificare alcune opzioni. Per autenticarsi al backdoor, il controller utilizza una password pre-condivisa con il modulo. Poiché questo è l'unico meccanismo che impedisce a terzi di accedere al backdoor, la password predefinita deve essere cambiata.

Oltre alla password, altre opzioni del backdoor possono essere modificate nel file Functions.h:
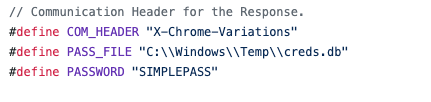
options

La definizione COM_HEADER è il nome dell'header utilizzato per la comunicazione tra il backdoor e il controller. La definizione PASS_FILE è il percorso del file in cui verranno salvate le credenziali estratte dai moduli web. La definizione PASSWORD è la password che verrà utilizzata per autenticarsi al backdoor.

Ulteriori informazioni

Per maggiori informazioni fare riferimento a https://www.mdsec.co.uk/2020/02/iis-raid-backdooring-iis-using-native-modules/

Video dimostrativo

https://www.youtube.com/watch?v=jbxEWOXecuU&feature=youtu.be
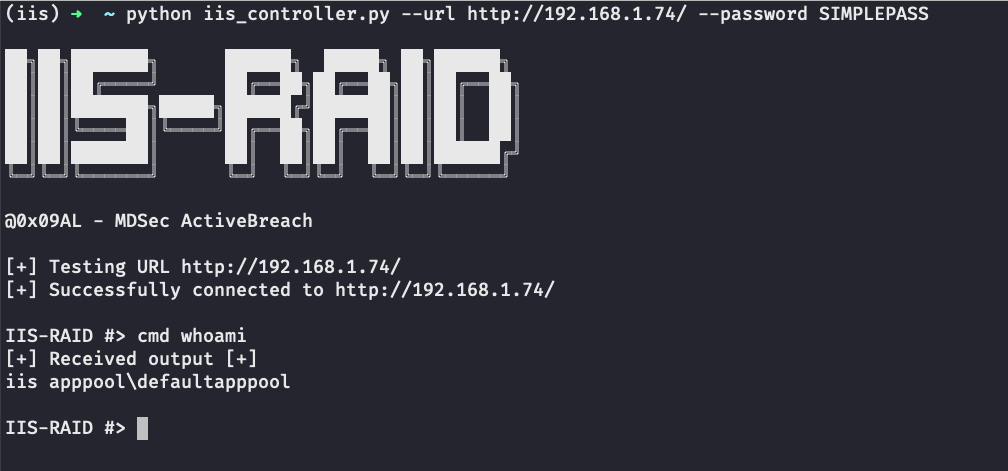
Schermata

options

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






